
GPT-5.6-Cyberは、OpenAIのGPT-5.6 Solをセキュリティに特化させたバージョンで、ソフトウェアの脆弱性を見つけ、実際に動作するエクスプロイトを構築するためにトレーニングされています。OpenAIは2026年8月10日にこれを発表しました。ほとんどの記事が省略する部分がここにあります。おそらく、あなたはこれを使用できません。これは、承認されたセキュリティチーム向けの厳格なアクセス層であるDaybreak Redを介してのみ提供されます。セルフサービスAPIも、公開コンソールトグルもありません。
したがって、これはセットアップガイドではなく、解説として扱ってください。モデルIDとコードサンプルを求めてここに来たのであれば、一般の開発者向けには今のところ存在しません。存在するものは、このモデルが何をするのか、OpenAIがなぜ公開を控えているのか、そして今日実際に何ができるのかについての明確な全体像です。これは、数週間前に同じゲート付きアプローチを採用したGoogleのGemini 3.5 Flash Cyberのすぐ隣に位置します。
GPT-5.6-Cyberとは?
GPT-5.6-Cyberは、OpenAIの主力推論モデルであるGPT-5.6 Solをベースに構築されたサイバーセキュリティ専門モデルです。ベースとなるSolモデルは、広範なコーディングと推論をこなす万能モデルであり、既にセキュリティタスクで高いスコアを記録しています。Cyberは、ベースモデルが自由には行わない2つのタスクのために調整されています。それは、ゼロデイ脆弱性の発見とエクスプロイトチェーンの開発です。
OpenAIは、Solとは異なる2つの特定のタスクを行うようにこれをトレーニングしました。
- 高リスクで二重利用可能なサイバープロンプトに対する拒否を減らす。ベースモデルは、正当な防御作業であっても、エクスプロイトの構築、認証のバイパス、権限昇格を含むほとんどのリクエストを拒否します。Cyberは、これらをはるかに多く完了するようにトレーニングされています。
- 既知のバグを動作するエクスプロイトに変える、または新たな脆弱性の真の深刻度を評価するなど、特殊な攻撃的セキュリティワークフローにおける能力を向上させる。
OpenAIは、Daybreak拡張発表でこれを説明しています。その狙いは防御的なもので、攻撃者が同等のツールを手に入れる前に、強力な脆弱性発見ツールを信頼できる防御者の手に渡すことです。Cyberは、セキュリティ研究者によって有用性が低すぎると判断されたGPT-5.5-Cyberの後継モデルです。
落とし穴:おそらくあなたは利用できません
まず、正直な現状をお伝えします。GPT-5.6-Cyberは、OpenAIのDaybreakサイバーセキュリティプログラムにおける2つのアクセス層のうちの1つであるDaybreak Redを介してのみ利用可能です。これは通常のAPIモデルではありません。
実際には:
- セルフサービスAPIなし。GPT-5.6 SolやTerraのように、CyberモデルIDをアプリに追加して呼び出すことはできません。
- 公開価格なし。アクセスが制限されているため、OpenAIはGPT-5.6シリーズのように標準のトークンあたりの料金を公開していません。報道で流布している数字はOpenAI自身のページで確認されていないため、見つけた価格表はすべて未検証として扱ってください。
- 公開登録なし。プログラムに申し込み、身元確認を受け、承認された使用制限と法的誓約に同意する必要があります。アクセスは承認された作業に限定されます。
サイバーモデル文字列とコピペできるコードサンプルが含まれるチュートリアルを見つけた場合、それは捏造されたものとして扱ってください。一般の開発者として、あなたは今日GPT-5.6-Cyberを呼び出すことはできません。それがこのモデルに関する最も重要な事実なので、明確に述べておく価値があります。
OpenAIが制限を設けた理由
その理由は二重利用にあります。脆弱性の発見に優れたモデルは、定義上、脆弱性の発見に優れています。防御者はそのスキルを使って欠陥を修正します。攻撃者は同じスキルを使って、悪用するための脆弱性を見つけ出します。強力なエクスプロイトビルダーをクレジットカードを持っているすべての人に提供すれば、その二次的な利用を望む誰にでも渡してしまうことになります。
このタイミングも同じことを物語っています。サイバーのローンチの3日前、OpenAIは、安全性テストで「Critical(危機的)」なサイバーしきい値に達した後、今後リリース予定のAstraモデルを延期しました。対照的に、GPT-5.6-Cyberは、OpenAIのPreparedness Frameworkの下でサイバーセキュリティに関して「High(高)」と評価され、Criticalラインを下回っていました。言い換えれば、OpenAIは基準をクリアしたモデルを出荷し、クリアしなかったモデルは保留にしたのです。OpenAIはまた、GPT-5.6-Cyberが今年の初めに発生したHugging Face事件には関与していないとも述べました。
したがって、この制限は意図的なものです。厳選された防御者への限定的なリリースにより、OpenAIはその動作や利用状況を監視しながら、モデルが実際の防御作業を行うことができます。これはセキュリティに敏感なツールでは標準的なパターンです。信頼できるパートナーと実証し、リスク状況が許せば後でアクセスを拡大します。
BlueとRed:2つのアクセス層
OpenAIはこのローンチと並行してDaybreakを2つの層に分け、それぞれ異なるモデルを提供しています。
- Daybreak Blueは、GPT-5.6 Solから運用システムレベルのサイバーガードレールを取り除いたものを提供します。これは、脆弱性発見、セキュアコードレビュー、マルウェア分析、インシデント対応、パッチ検証といった防御作業を目的としています。OpenAIは、ほとんどの防御者にとっての出発点としてこれを推奨しています。
- Daybreak Redは、承認された脆弱性研究、エクスプロイト検証、ペネトレーションテストのために、GPT-5.6-Cyberを含む、目的に特化してトレーニングされたサイバーモデルを提供します。
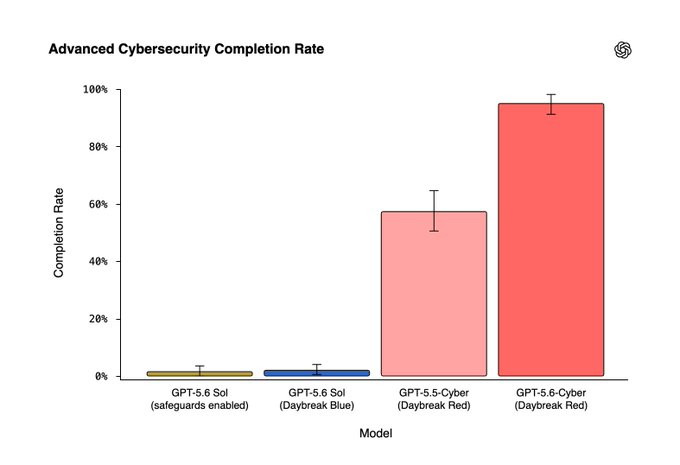
両者の間には大きな隔たりがあります。エクスプロイトチェーン開発、認証バイパス、権限昇格に関するプロンプトにモデルがどの程度応答するかを測定するOpenAI社内の「Advanced Cybersecurity Completion Rate(高度サイバーセキュリティ完了率)」では、GPT-5.6-Cyberはリクエストの95.0%を完了します。GPT-5.6 Solは1.5%、Daybreak Blueを介したSolは2.0%を完了します。旧GPT-5.5-Cyberは57.3%でした。誰が何を利用できるかの詳細については、Daybreak Blue vs Redをご覧ください。
実際にできること
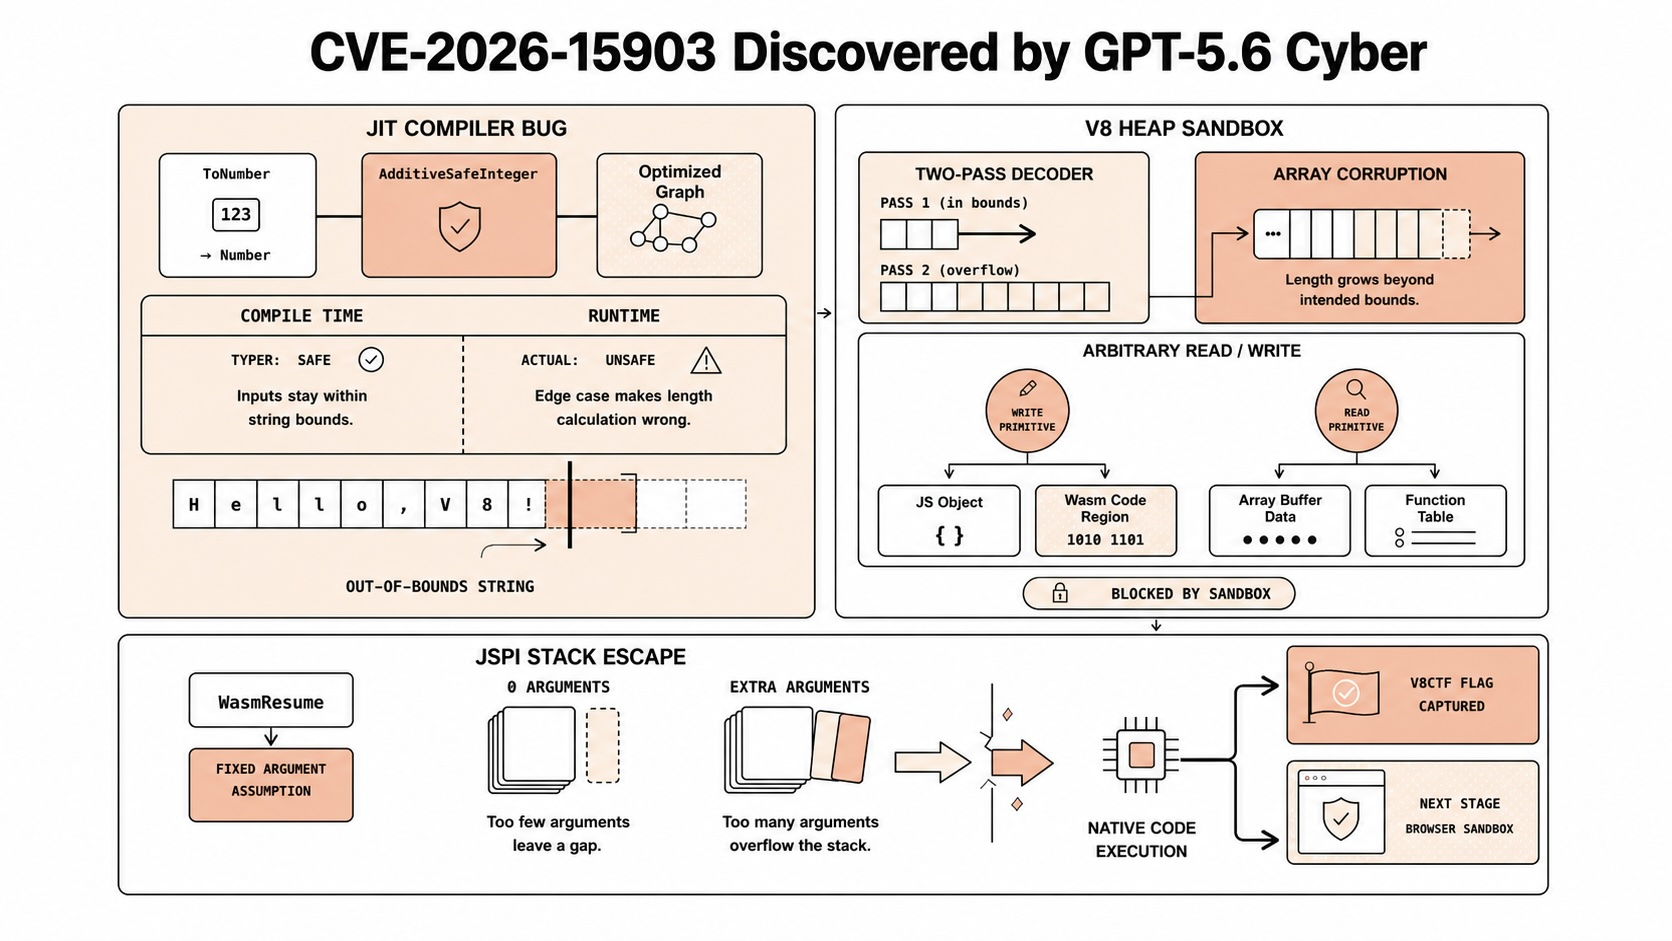
ベンチマークはさておき、OpenAIは実際の発見でこのローンチを後押ししました。GPT-5.6-Cyberを内部的に使用して、その研究者たちはChromeのJavaScriptエンジンであるV8に、メモリを破損させV8ヒープサンドボックスをエスケープするために連鎖させることができた、これまで知られていなかった2つの脆弱性を発見しました。Googleはそれらを修正し、CVE-2026-15903を割り当てました。
OpenAIはまた、このモデルを使用して以下のものを見つけたと報告しています。
- 人気のあるモバイルオペレーティングシステムに少なくとも5つの脆弱性(信頼されていないアプリからローカル権限昇格への連鎖を含む)。
- 人気のあるデータベースに3つの重大な脆弱性(リモートからのコード実行経路を含む)。
- 人気のあるオペレーティングシステムカーネルに400以上の権限昇格問題。
既知の脆弱性を動作するコード実行に変えることができるかどうかのエージェントをテストするExploitGymベンチマークでは、GPT-5.6-CyberはGPT-5.6 SolとGPT-5.5-Cyberの両方を上回ります。OpenAI自身の記述にある正直な欠点の1つに注目する価値があります。それは、脆弱性レポート作成の評価では、CyberがSolよりもわずかに低いスコアだったことです。なぜなら、時として短く、詳細に欠けるレポートを作成したためです。このモデルは、発見と悪用に特化しており、文章作成のためではありません。
今日、開発者が代わりに利用できるもの
Cyberを実行することはできませんが、手詰まりではありません。人々がCyberに求めていたことのほとんどをカバーする2つの実用的な方法があります。
一般的なコーディングおよびセキュリティレビューのプロンプトには、公開モデルを使用してください。 GPT-5.6 Sol、Terra、または同等のフロンティアモデルは、関数をレビューし、危険なパターン、入力検証の不足、認証の不備を指摘できます。その出力を監査ではなく、最初のパスとして扱ってください。Cyberとは異なり、通常のGPT-5.6 APIを通じて現在利用可能です。
自身のAPIを強化するには、それらに対して実際のセキュリティテストを実行してください。 悪用されるAPIの弱点のほとんどは、珍しいものではありません。それらは認証の欠如、脆弱なトランスポートセキュリティ、変更後に静かに自身の契約を破るエンドポイントです。これら3つすべてを特別なモデルなしでテストできます。
ここで、ApidogのようなAPIクライアントが役立ちます。これをエンドポイントに向け、攻撃者が実際に狙うものをチェックします。
- 認証チェック。トークンなし、期限切れトークン、有効なトークンでリクエストを送信し、それぞれが期待されるステータスコードを受け取ることを確認します。
401を期待した場所で200が返ってくれば、それは実際の発見です。同じ規律がエージェントにも適用されます。AIエージェントのAPIキーが実際にできることを参照してください。 - トランスポートセキュリティ。サービスがクライアント証明書を要求する場合、ハンドシェイクが機能し、平文のリクエストが拒否されることを確認します。Apidogでクライアント証明書とmTLSを使用してAPIをテストする方法に関するチュートリアルはこちらです。
- スケジュールされた契約テスト。リクエストを保存し、ステータスとJSONフィールドにアサーションを追加し、定期的なAPIテストとしてスケジュールすることで、リグレッションがインシデントレポートではなく、それが発生したその日に表示されるようにします。
これらのどれも、制限されたモデルを必要としません。必要なのは、デプロイごとにチェックを実行する規律です。試してみたいですか?Apidogをダウンロードして、認証ケースから始めてください。それらは最小限の労力で最大の問題を捕捉します。
よくある質問
GPT-5.6-CyberはAPIで利用可能ですか? 標準API経由では利用できません。Daybreak Redに限定されており、これはOpenAIが承認した攻撃的セキュリティ作業向けの、厳選されたアクセス層です。申請し、認証を受け、承認された利用規約に同意する必要があります。一般的なアカウント向けのセルフサービスモデルIDはありません。
GPT-5.6 Solとどう異なりますか? Solをベースにしていますが、二重利用可能なサイバープロンプトを拒否する頻度を減らし、エクスプロイト開発とゼロデイ発見の性能を向上させるようにトレーニングされています。OpenAI社内の完了率テストでは、Cyberは高度なサイバーリクエストの95.0%に回答しますが、Solは1.5%です。
GPT-5.6-Cyberの費用はいくらですか? アクセスがセルフサービスではなく制限されているため、OpenAIは公開価格を公表していません。一部の報道ではトークンあたりの費用が記載されていますが、それらはOpenAI自身のページで確認されていません。価格が計画にとって重要である場合は、OpenAIが正式に文書化するまで、流布している数字は未検証として扱ってください。
安全に利用できますか?Astraとの関連は何ですか? GPT-5.6-Cyberは、OpenAIのPreparedness Frameworkの下でサイバー能力に関して「High(高)」と評価され、「Critical(危機的)」のしきい値を下回りました。OpenAIは、Astraという別のモデルがCriticalに達したため、その3日前に延期しました。Cyberのローンチは基準をクリアしたモデルを出荷しましたが、Astraはそうではありませんでした。
APIを保護したいだけであれば、代わりに何を使用できますか? 自身のエンドポイントに対して標準的なセキュリティテストを実行してください。具体的には、認証境界チェック、トランスポートセキュリティの検証、スケジュールされた契約テストです。ApidogのようなAPIクライアントはこれら3つすべてをカバーしており、そのどれも制限されたセキュリティモデルを必要としません。より完全なチェックリストについては、Vercelの侵害から学ぶAPIセキュリティの教訓をお読みください。