
Gemini 3.8 Flash Cyberは、Googleが汎用モデルと同日の2026年9月2日にリリースした、Gemini 3.8 Flashをセキュリティ向けに調整したバリアントです。これにサインアップすることはできません。アクセスは、政府機関、重要インフラ事業者、ソフトウェアメンテナー、およびコアテクノロジープラットフォームを対象とした、Fairwindプログラムと呼ばれる新しい審査制度を通じて提供されます。パブリックAPIはなく、公開された価格もなく、ウェイトが非公開であるため、セルフホスティングの選択肢もありません。
そのため、この記事は他のGemini 3.8 Flashシリーズとは異なる種類のものです。貼り付けるcurlコマンドも、議論する費用表もありません。理解すべきは、このモデルが何をするのか、Googleが誰にこれを信頼しているのか、審査済みのパートナーが何を約束しなければならないのか、そして公開された結果が脆弱性を見つけてパッチを適用する能力について何を語っているのか、ということです。Googleの発表記事とFairwindプログラムのページが、以下のすべての主要な情報源です。
最後のセクションは、その他の皆さん向けです。APIを構築していて、国家CERTを運営していないのであれば、今日利用できるモデルは通常のGemini 3.8 Flashであり、今日できるセキュリティ作業は、認証チェック、ネガティブテスト、スケジュールされた回帰テストといった日常的なものです。ここにApidogが役立ち、このガイドはそれが何をカバーし、何をカバーしないかについて明確にしています。
Gemini 3.8 Flash Cyberの概要
| 項目 | 値 |
|---|---|
| 発表日 | 2026年9月2日、Gemini 3.8 Flashと同時 |
| ベースモデル | Gemini 3.8 Flash(モデルカード:「Gemini 3.7 Flashに基づく」) |
| 目的 | 脆弱性発見、パッチ適用、防御的セキュリティワークフロー |
| アクセス | Fairwindプログラムのみ:申請、身元調査、契約上の義務 |
| 対象グループ | 信頼された政府機関、重要インフラ事業者、ソフトウェアメンテナー、コアテクノロジープラットフォーム。防御的ベンチマーキングを行う学術機関も申請可能 |
| パブリックAPI | なし |
| 公開価格 | なし |
| セルフホスティング | 不可能;ウェイトは非公開 |
| 前身 | Gemini 3.5 Flash Cyber限定パイロット版(2026年7月、政府および信頼できるパートナー向け) |
| 同梱機能 | 自動修正のためのCodeMender統合 |
| 代わりに利用できるモデル | Gemini APIおよびGoogle AI Studioを通じてgemini-3.8-flash |
Gemini 3.8 Flash Cyberとは
これは、別のモデルラインではなく、安全対策が変更されたGemini 3.8 Flashと考えるべきです。MarkTechPostはこのペアを「1つのコアモデル、2つのアクセスエンベロープ」と表現しており、その枠組みはGoogle自身の資料とも一致しています。汎用モデルは、攻撃的セキュリティ要求を拒否する標準的な安全トレーニングを施されています。一方、サイバーバリアントは、それらを処理するように調整されています。コードベースを読み込み、悪用可能なバグを探し、それがどのようにトリガーされるかを推論し、パッチを提案します。
その能力は諸刃の剣であり、だからこそGoogleはそれを公開鍵の背後に置かないのです。Chromeのセキュリティチームがバグをより早く修正するのを助ける同じモデルは、攻撃者がより早くそれらを見つけるのを助けるでしょう。Googleの答えは、モデルをサーバー側で保持し、アクセスを審査済みの防御者にのみ提供し、各席に契約上の条件を付与することです。
実用的な結果が2つあります。第一に、3.8 Flash Cyberのパフォーマンスについて読んだすべての情報は、GoogleまたはGoogleの発表記事に記載されたパートナーからのものです。独立したラボは鍵を持っていません。第二に、名前の「3.8」は、基礎となる推論とコーディング能力を示しています。ベースモデルが長期間のエージェントタスクでどのように振る舞うかを知りたい場合は、3.8 Flash APIガイドが、インタラクションAPI、思考レベル、および「より努力する」設計が消費するトークン予算について解説しています。
Fairwindプログラム:誰がアクセスできるのか
Fairwindプログラムは、新たな受付窓口です。これは、3.5 Flash Cyberパイロットを管理していた招待制の仕組みを、文書化された申請プロセスと一連の義務によって置き換えます。
申請できる人
Googleは4つのパートナーカテゴリを挙げています:信頼された政府機関、重要インフラ事業者、ソフトウェアメンテナー、およびコアテクノロジープラットフォームです。防御的ベンチマーキングを行う学術機関も申請できます。すべての申請者は、セキュリティ履歴とGoogleが「倫理的運用」と呼ぶものに着目した身元調査を受けます。この基準は、モデルを外部に転用する可能性のある人物を排除することを目的としています。
そのリストから何が欠けているかに注目してください。独立系のセキュリティ研究者、バグバウンティハンター、コンサルタント、インフラストラクチャやプラットフォームのフットプリントを持たないSaaS企業は含まれていません。公開されたカテゴリは彼らを招待していません。
パートナーがコミットすべきこと
承認がプロセスの終わりではありません。Fairwindパートナーは、一連の運用上の義務を負います。
- モデルに触れるすべての人に対するユーザーレベル認証。これはフィッシング耐性のあるMFAとアクセス制御によって裏付けられます。
- アクセスは社内のサイバーセキュリティ、インシデント対応、ペネトレーションテストチームに限定されます。製品チームや一般エンジニアリングは対象外です。
- どの従業員がアクセス権を持ち、どのようにそれを使用しているかの追跡。
- いかなる取り決めの下でも、アクセスの共有、再配布、転売は禁止されます。
最後の点は、明らかな抜け穴を塞ぎます。パートナーは、モデルをサービスとしてパッケージ化して転売することはできませんし、契約業者に鍵を貸与することもできません。ベンダーが3.8 Flash Cyberの機能を再販することを期待している場合、プログラムの条件はそれを排除します。
Googleが示す結果について
ここにあるすべての数値は、Googleが実施したものか、Googleの発表資料でパートナーが報告したものです。プログラム外の誰かがそれらを再現するまでは、ベンダーの主張として扱ってください。アクセスモデル上、これは困難です。
| 主張 | 情報源 | 結果 |
|---|---|---|
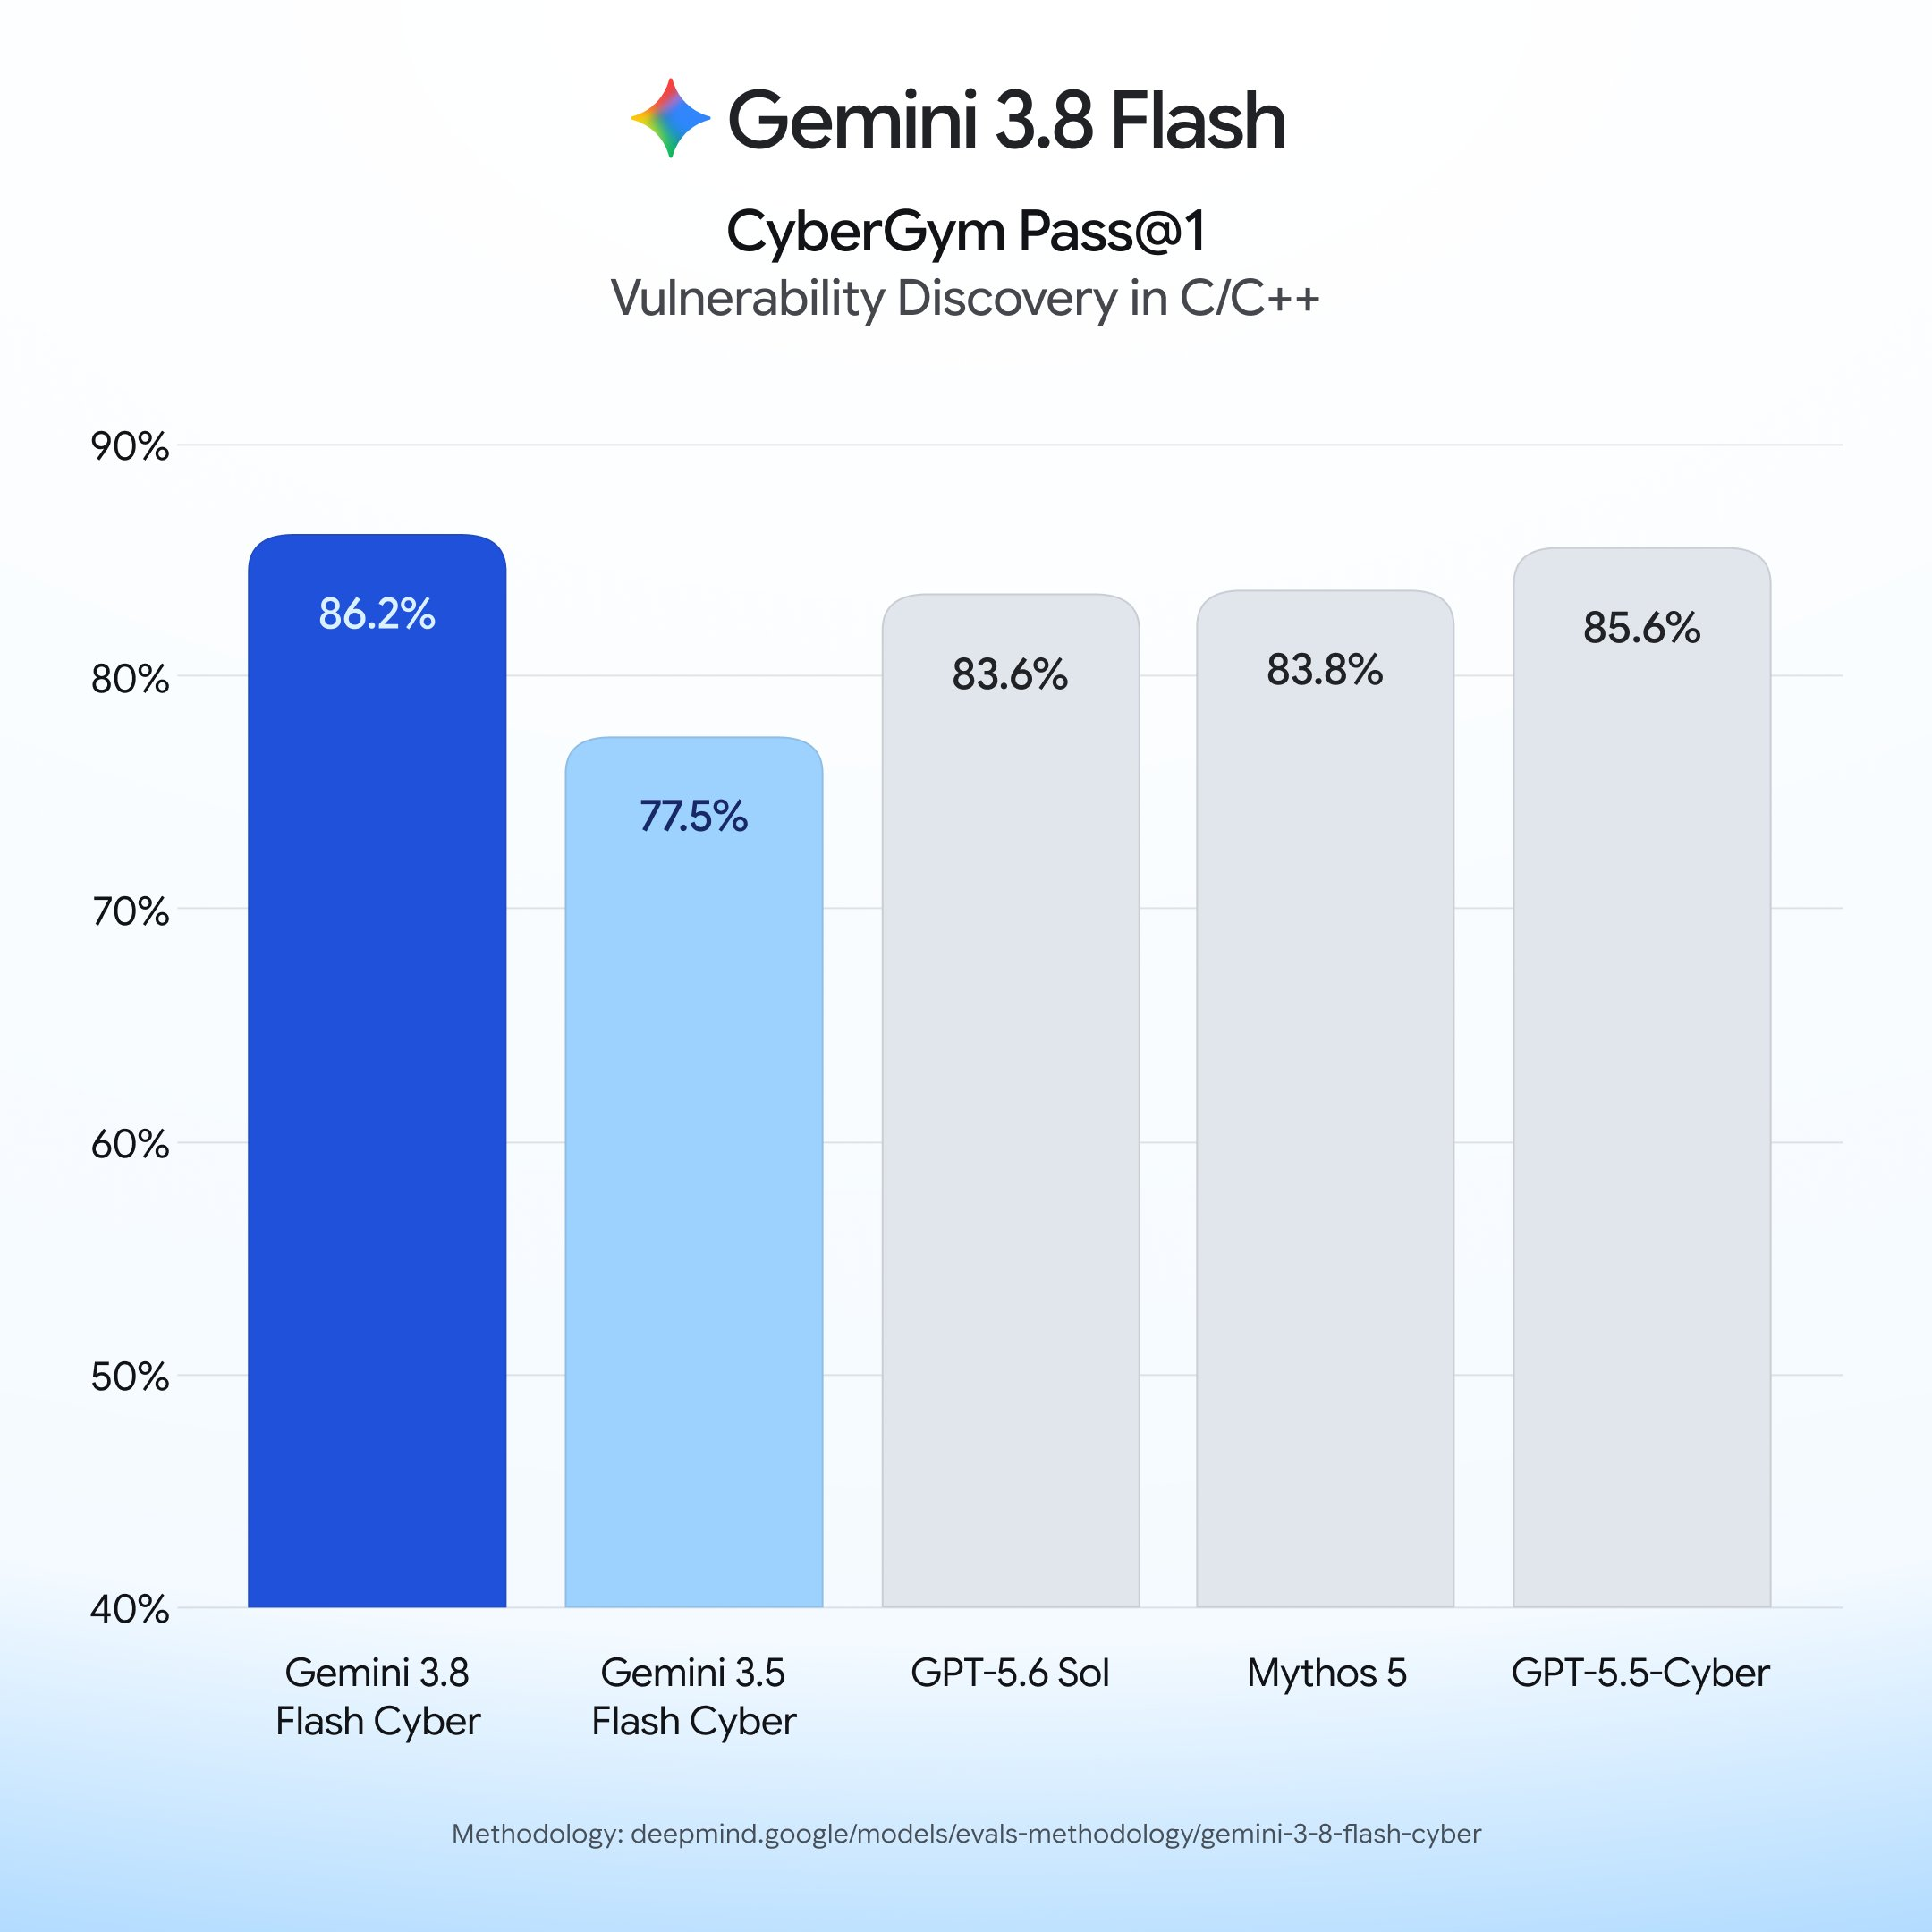
| CyberGym | 3.5 Flash Cyberおよびより大規模なフロンティアモデルを凌駕(テキストにはスコアは記載なし) | |
| 実世界の脆弱性発見 | 20のプログラミング言語で70%を超える成功率 | |
| CWE-Benchパッチ適用 | pass@1で47.2%、「高コスト」の主要フロンティアモデルの47.8%と比較 | |
| Chromeの脆弱性パッチ | Chromeセキュリティチーム | 最高の商用モデル(はるかに大規模)と比較して2.6倍の正確なパッチ |
| セキュリティ検出の再現率 | Wiz | 2.3倍から5.2倍低いコストで、再現率が7.5から9.7パーセンテージポイント高い |
| 重要な脆弱性の発見時間 | Google Cloud脆弱性研究 | 以前は数ヶ月かかっていたものが2時間未満 |
この表を読む際の注意点をいくつか。CWE-Benchの行は、Googleが公開している中で最も率直なものです。47.2%は、名前のない主要モデルの47.8%よりわずかに低いですが、Googleの主張は生の精度ではなくコストです。これはFlash全体のポジショニングと一致します。ChromeとWizの数値は、「はるかに大規模な」商用モデルとの比較であり、Flashサイズのモデルからフロンティアに近いセキュリティ結果が得られるという利点を示唆しています。2時間の数値は、単一の内部チームからの単一の逸話であり、ベンチマークではありません。
CodeMenderとの統合は、パートナーがそれを使用する方法にとって重要です。CodeMenderはGoogleの自動修正ツールであり、3.8 Flash Cyberはそれに組み込まれて出荷されるため、発見された脆弱性はレポートで止まることなく、直接提案されるパッチへと流れることができます。
Googleは、サイバーバリアントに特化した安全性の内訳を公開していません。DeepMindのモデルカードはベースとなる3.8 Flashを対象とし、3.7 Flashと比較して小さな安全性デルタを報告しています。テキストからテキストへの安全性は0.4ポイント低下、多言語の安全性は5.4ポイント上昇、不当な拒否は1.1ポイント上昇です。これらのデルタがサイバーチューニングで維持されるかどうかは明記されていません。
3.5 Flash Cyberパイロットをどのように置き換えるのか
Gemini 3.5 Flash Cyberは、2026年7月21日にGemini 3.6 Flashと並んで、政府機関および信頼できるパートナー向けの限定パイロット版として登場しました。こちらも一般公開されていませんでした。当社の3.5 Flash Cyber解説記事は、当時の既知の情報をカバーしており、GPT-5.6 Cyber対Gemini 3.5 Flash Cyberの比較記事では、両ベンダーのゲート型セキュリティモデルがどのように並んでいるか比較しました。
3.8で3つの変更がありました。
- ベースモデルがFlashの3リリース分進みました。3.5 Flash Cyberは古い3.5 Flashラインに基づいていましたが、3.8 Flash Cyberは「より努力する」設計、1,048,576トークンのコンテキスト、そして脆弱性探索が要求する長期的な作業である3.8 Flashの反復的なツール呼び出しの振る舞いを継承しています。
- パイロット版がプログラムになりました。Fairwindは、以前はパートナーごとに処理されていた適格性、身元調査、および義務を正式化します。
- Googleがパートナーの結果を公開しました。3.8の発表では、Chrome、Wiz、Google Cloud Vulnerability Researchの名前が挙げられ、すべてGoogleの情報源であっても数値が掲載されています。
9to5Googleの発表報道では、Cyberモデルを「バージョン3.5を置き換えるもの」と表現しています。Googleは、既存の3.5 Flash Cyberパイロットアクセスの終了日を公表しておらず、パイロットパートナーが自動的にFairwindに移行するかどうかも述べていません。[要確認]
広範な視点で見ると、OpenAIのGPT-5.6 Cyberも同じニッチを占めています。つまり、審査済みのアクセスを持ち、パブリックAPIがないセキュリティ対応バリアントです。両方に鍵がなければ直接的な比較は不可能であり、独立したラボはどちらも持っていません。DeepMind Flashページは、Googleが今後公開する数値に注目すべき場所です。
Fairwindアクセスを持たないチームにとっての意味
このブログの読者のほとんどはFairwindの資格がないでしょうが、それは問題ありません。利用可能なモデルはGemini 3.8 Flashで、2026年12月31日までは入力トークン100万個あたり0.75ドル、出力トークン100万個あたり3.75ドルで、2027年1月1日にはそれぞれ1.50ドル、7.50ドルに倍増します。Gemini APIとGoogle AI Studioを通じて、関数呼び出し、構造化出力、コード実行、およびlow、medium、highの思考レベルをすべてサポートしています。
通常の3.8 Flashができないのは、攻撃的な部分です。それはあなたのコードをレビューし、CVEクラスを説明し、あなたが指摘したバグの修正案を作成します。ライブターゲットを介して悪用可能なパスを見つけるように求めると、設計上、汎用モデルの拒否に遭遇するでしょう。大量のコードレビューを実行する予定がある場合は、3.8 Flashの価格内訳がトークン計算をカバーしています。
役立つ教訓は、ほとんどのAPIチームが必要とするセキュリティ作業は、ゲート付きモデルを全く必要としないということです。ほとんどのAPIインシデントの背後にある失敗モードはありふれたものです。認証の破損、認可チェックの欠落、未検証の入力、そして開発スプリント後に誰もテストしないエンドポイント。それらのどれも、フロンティアの脆弱性ハンターを必要としません。必要なのは、スケジュール通りに実行され、失敗を大きく知らせるテストです。
ApidogでAPIのセキュリティ体制をテストする
ApidogはAPIクライアントでありテストプラットフォームであり、脆弱性スキャナーではありません。3.8 Flash CyberがChromeで見つけたようなメモリ安全性のバグを、あなたのサービスで見つけることはありません。Apidogが行うのは、人間がチェックを思い出すことなく、あなたのAPIがあなたが書いたルールを毎日強制していることを検証することです。次の3つのパターンが、ほとんどの範囲をカバーします。
- 認証チェック。保護された各エンドポイントに対し、4つのバリアント(有効なトークン、トークンなし、期限切れトークン、不正なスコープまたはロールを持つトークン)を送信する小さなテストシナリオを作成します。最初のケースでは200を、それ以外のケースでは401または403をアサートします。トークンを環境変数として保存し、ステージング環境と本番環境でシナリオが変更なく実行されるようにします。これにより、リファクタリング後にひっそりと認証チェックを停止したエンドポイントという、最も一般的なAPIの失敗を捕捉します。
- ネガティブテスト。攻撃者が送信するようなもの(不正な形式のJSON、大きすぎるペイロード、整数が期待される場所の文字列値、インジェクション文字列やUnicodeの特殊ケースで埋められたパスおよびクエリパラメータ)を送信します。APIがスタックトレース付きの500エラーではなく、クリーンなエラーボディを持つ制御された4xxエラーを返すことをアサートします。ここでの500エラーは、検証が実行されていないことを意味し、スタックトレースはリクエストを送信した者への贈り物となります。
- スケジュール実行。これらのシナリオをスケジュールに組み込み、固定の周期で、また各デプロイ時にすべての環境に対して実行されるようにします。スケジュールされたAPIテストガイドで設定方法を説明しています。重要なのは、セキュリティの回帰が四半期監査時ではなく、リリースされた当日に発見されることです。
スタックでGemini 3.8 Flashも使用している場合、同じワークスペースでそれらのリクエストを保持できます。インタラクションAPI呼び出しを送信し、応答スキーマとusageMetadataトークン数についてアサートし、セキュリティシナリオと並行してスケジュールします。Apidogをダウンロードしてこれを設定してください。
FAQ
Gemini 3.8 Flash CyberのAPIアクセスは取得できますか?いいえ。パブリックAPIはなく、セルフサービス登録もなく、価格ページもありません。アクセスはFairwindプログラムを通じて行われ、これには申請、身元調査、および上記に記載された運用上の義務の受諾が必要です。対象となるカテゴリを満たしている場合は、Fairwindページから申請してください。
Gemini 3.8 Flash Cyberの費用はいくらですか?Googleは価格を公表していません。条件はFairwindプログラム内で設定されており、公開されていません。他で目にする数値はすべて推測に過ぎません。
Gemini 3.8 Flash Cyberは、Gemini 3.8 Flashとは異なるモデルですか?コアモデルは共有しています。違いはチューニングとアクセス範囲です。サイバーバリアントは、汎用モデルが拒否するような攻撃的セキュリティタスクを処理し、審査済みの防御者のみが利用できます。Gemini 3.8 Flashの柱は、ベースモデルの仕様とベンチマークをカバーしています。
GPT-5.6 Cyberと比較してどうですか?どちらもゲート付きであり、脆弱性発見とパッチ適用をターゲットとしており、どちらもパブリックAPIを持っていません。両方へのアクセスなしには直接比較は不可能であり、独立したラボはどちらも持っていません。DeepMind Flashページは、Googleが今後公開する数値に注目すべき場所です。
アクセスできない場合、何を使えばよいですか?コードレビューと説明にはGemini 3.8 Flashを使い、日常的なAPIセキュリティテスト(認証チェック、ネガティブテスト、スケジュール実行)と組み合わせます。この組み合わせは、ほとんどの実際のAPIインシデントの背後にある失敗モードをカバーします。
あなたにとっての意味
Gemini 3.8 Flash Cyberは、Googleが認める防御者にとっては真の能力向上であり、Fairwindプログラムは、それが置き換える3.5パイロット版よりも明確で厳格なゲートです。そのゲートの外にいるすべての人にとって、9月2日にあなたの選択肢について何も変わりませんでした。あなたは今でもGemini 3.8 Flashを利用でき、APIが不正なトークンや不正な入力を拒否することを証明するという地味な作業を依然として担当します。それをスケジュール通りに行えば、ゲート付きモデルではそもそも指摘されなかったであろう種類のバグを捕捉できるでしょう。