
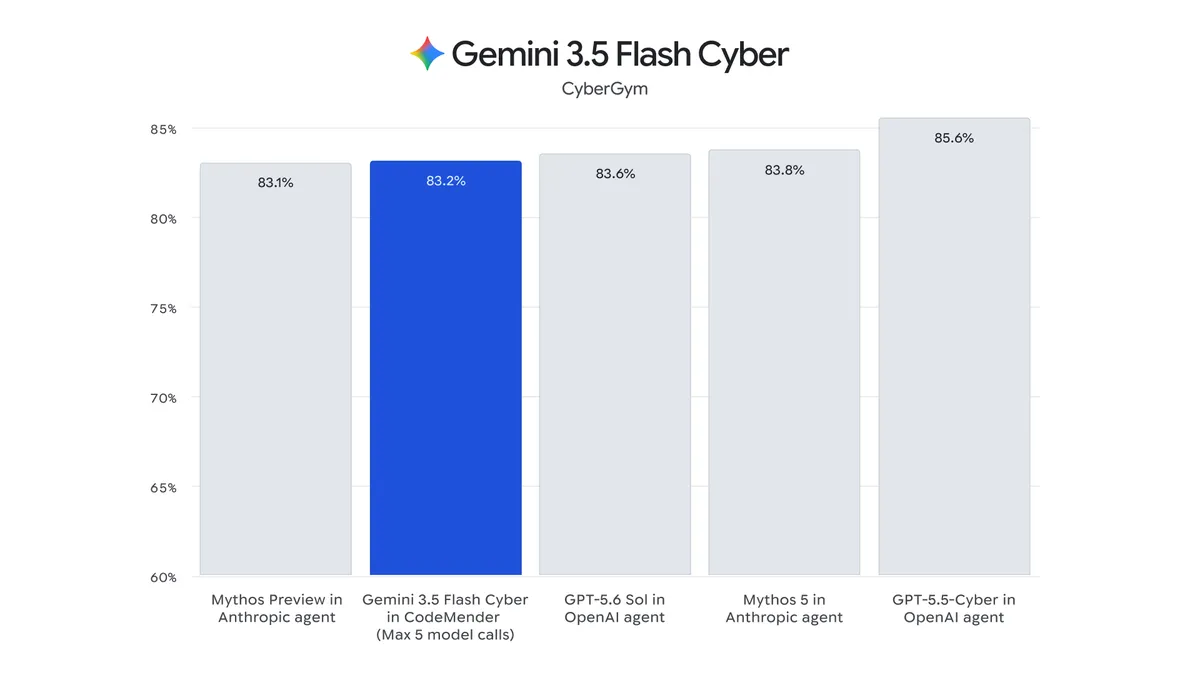
Gemini 3.5 Flash Cyberは、ソフトウェアの脆弱性を発見し修正するために調整された、GoogleのFlashモデルのセキュリティに特化したバージョンです。これは、2026年7月21日に他の2つのFlash-tierモデルと共にリリースされました。ほとんどの記事が触れない部分ですが、おそらくまだ利用できません。政府機関や信頼できるパートナーのみが利用できる、アクセスが制限されたパイロット版です。公開APIも公開価格もありません。
したがって、これはセットアップガイドではなく、解説としてお読みください。もしCyberのAPIキーやコードサンプルを探しに来たのであれば、現時点ではそのようなものはありません。現時点で存在するのは、このモデルが何をするのか、Googleがなぜ公開を控えているのか、そして今日実際に何を作れるのかについての明確な説明です。
Gemini 3.5 Flash Cyberとは?
Gemini 3.5 Flash Cyberは、セキュリティ脆弱性の専門家です。これは、コード内の脆弱性を発見し修正することを目的としたGoogleのCodeMenderプロジェクトの一部です。一般的なFlashモデルは幅広いコーディングと推論のための主力モデルですが、Cyberはただ一つの仕事に特化しています。それは、コード内のセキュリティ上の欠陥を発見し、それに対するパッチを提案することです。
Googleは、より広範なFlashの更新を扱ったのと同じGeminiモデルに関する投稿でこれを発表しました。一般的なFlashティアについては、DeepMind Flashモデルのページで読むことができます。Cyberは、そのモデル群のセキュリティに特化したメンバーとして位置づけられています。
2つのことをはっきりさせておきましょう。CodeMenderはプログラムであり、Gemini 3.5 Flash Cyberはその成果として生まれたモデルです。そして、その名前は「3.5 Flash Cyber」であり、3.6ではありません。このバージョンミスマッチについては、以下で詳しく説明します。
注意点:おそらくまだ利用できません
まず、現状を正直にお伝えします。Gemini 3.5 Flash Cyberは、アクセスが制限されたパイロット版です。Googleは政府機関および信頼できるパートナーにのみ提供しており、一般公開はされていません。
実際には:
- 公開APIはありません。 一般的なGeminiモデルと同じように、CyberモデルIDをアプリに追加して呼び出すことはできません。
- 公開価格はありません。 Googleはトークンあたりの料金を公表していません。なぜなら、価格にアクセスできるオープンな方法がないからです。これは、Gemini APIの料金ドキュメントに料金が記載されている標準のFlashモデルとは対照的です。
- セルフサービスでの登録はありません。 一般的な開発者アカウント向けにCyberをオンにするコンソールトグルはありません。
もしCyberのAPIコード、モデル文字列、および整頓された料金表を含む「チュートリアル」を見つけた場合、それは捏造されたものとして扱ってください。Googleはそれらを一般向けに提供していません。これはモデルに関する最も重要な事実なので、はっきりと述べておく価値があります。つまり、一般的な開発者は今日、Gemini 3.5 Flash Cyberにアクセスすることはできません。
Googleが公開を制限している理由
その理由はデュアルユース(二重用途)にあります。脆弱性の発見に長けているモデルは、当然ながら脆弱性の発見に優れています。防御側がそれを使えば欠陥を修正するスキルとなりますが、攻撃側がそれを使えば攻撃すべき欠陥を見つけるスキルとなります。強力な脆弱性発見ツールをクレジットカードを持つすべての人に提供すれば、その第二の用途を望む誰もが利用できるようになってしまいます。
そこでGoogleは、限定的な公開から始めています。政府機関や信頼できるパートナーへの限定的なリリースにより、Googleがモデルの挙動と利用者を監視しながら、モデルが防御的な作業を行い、実際のシステムを強化することができます。これはセキュリティに配慮したツールにおいては一般的なパターンです。まず審査済みのパートナーと共同で実証し、リスク状況が許せば後でアクセスを拡大します。
また、タイムラインはGoogleが設定するものです。公開リリースの確約された日付はなく、通常のモデルから期待されるような完全なオープンリリースが全くない可能性もあります。利用できないモデルではなく、利用できるモデルを中心に計画を立ててください。
Flashファミリーにおける位置づけ
7月21日の更新では3つのFlashティアモデルがリリースされましたが、バージョン管理は非常にわかりにくいです。内訳は以下の通りです。
- Gemini 3.6 Flashは汎用的な主力モデルです。ほとんどの開発者が利用するであろうモデルで、広範なコーディングと推論、1Mトークンのコンテキストウィンドウ、Google AI Studioでの無料ティア、そして100万入力トークンあたり1.50ドル、100万出力トークンあたり7.50ドルの公開価格が設定されています。Gemini 3.6 Flashとは何かで詳細を確認できます。
- Gemini 3.5 Flash-Liteは、安価で大量処理が可能なティアです。3つの中で最も高速で、毎秒約350出力トークンを処理し、100万入力トークンあたり0.30ドル、100万出力トークンあたり2.50ドルで提供されます。Gemini 3.5 Flash-Liteとは何かで詳細を確認できます。
- Gemini 3.5 Flash Cyberは、ここで取り上げているアクセス制限されたセキュリティ専門モデルです。政府機関および信頼できるパートナーのみが利用でき、公開APIも公開価格もありません。
数字に注目してください。主力モデルは3.6にジャンプしましたが、Flash-LiteとCyberは両方とも3.5のままです。これはGoogleのタイプミスではありません。3つのモデルは異なるバージョン経路をたどっています。もし2つの公開オプションを比較するのであれば、Gemini 3.6 Flash vs 3.5 Flashで何が実際に変更されたかを確認できます。Cyberは異質な存在であり、一般的な開発者が利用できないトリオの唯一のメンバーです。
開発者が今日代わりに利用できるもの
Cyberは利用できませんが、行き詰まることはありません。人々がCyberに期待していたことのほとんどをカバーする2つの現実的な方法があります。
一般的なコーディングやセキュリティレビューのプロンプトには、Gemini 3.6 Flashを使用してください。 これは公開されており、無料ティアがあり、有能なコードモデルです。関数を貼り付けて、危険なパターン、入力検証の不足、認証の不備などを指摘させることができます。これは専門の脆弱性発見ツールではありません。その出力は監査ではなく、最初のパスとして扱うべきです。しかし、Cyberとは異なり、今すぐ利用可能です。
独自のAPIを強化するには、通常のセキュリティテストを実行してください。 実際のAPIの弱点のほとんどは、珍しいものではありません。認証の欠如、脆弱なトランスポートセキュリティ、変更後に自身の契約をひっそりと破るエンドポイントなどです。これら3つすべてを特別なモデルなしでテストできます。
ここで、ApidogのようなAPIクライアントが役立ちます。これを使ってエンドポイントを対象とし、実際に悪用される可能性のある項目をチェックします。
- 認証チェック。 トークンなし、期限切れトークン、有効なトークンでリクエストを送信し、それぞれが適切なステータスコードを返すことを確認します。
401を期待した場所で200が返ってきた場合、それは実際の発見です。 - トランスポートセキュリティ。 サービスがクライアント証明書を要求する場合、ハンドシェイクが機能し、プレーンなリクエストが拒否されることを確認します。Apidogでクライアント証明書とmTLSを使用してAPIをテストする方法のウォークスルーはこちらです。
- スケジュールに基づいた契約テスト。 リクエストを保存し、ステータスやJSONフィールドに関するアサーションを追加し、定期的なAPIテストとしてスケジュール設定することで、回帰がインシデントレポートではなく、発生したその日に検出されるようにします。
これらのどれも、アクセス制限されたモデルを必要としません。必要なのは、デプロイするたびにチェックを実行する規律です。試してみたいですか?Apidogをダウンロードして、認証ケースから始めてください。これらは最小限の労力で最大の発見をもたらします。
よくある質問
Gemini 3.5 Flash Cyberにアクセスできますか? いいえ。これは政府機関および信頼できるパートナー向けのアクセス制限されたパイロット版です。一般公開されておらず、セルフサービスで有効にする方法もありません。
アクセスをリクエストするにはどうすればよいですか? アクセスは招待制およびパートナーベースであり、オープンな登録ではありません。アクセスを許可する公開フォームはありません。もしあなたの組織が政府機関またはGoogleの既存のセキュリティパートナーである場合、Googleとの関係を通じてルートが確立されます。それ以外の人は、Googleの公式チャンネル、Googleブログ、およびDeepMindモデルページで、状況の変化に注目してください。
APIや公開価格はありますか? 公開されていません。一般的な使用のための呼び出し可能なモデルIDや、トークンあたりの料金もありません。もしそのような情報が記載されたページがある場合、それはGoogleからのものではありません。
CodeMenderとは何ですか? これは、コード内の脆弱性を発見し修正するためのGoogleの取り組みです。Gemini 3.5 Flash Cyberはその作業のために調整されたモデルです。CodeMenderをプログラム、Cyberをその内部にあるモデルと考えてください。
その間、セキュリティ作業には何を使えばよいですか? コードレビューのプロンプトには、公開されているGemini 3.6 Flashを使用し、自身のサービスに対して標準的なAPIセキュリティテスト、認証、mTLS、契約チェックを実行してください。この組み合わせで、ほとんどのチームが必要とする範囲をカバーできます。
要約
Gemini 3.5 Flash Cyberは、GoogleのCodeMenderプロジェクトの一環として、セキュリティ脆弱性を発見し修正するという限定的な役割を持つ実在のモデルです。しかし、アクセスが制限されています。政府機関や信頼できるパートナーは利用できますが、おそらくあなたは利用できず、公開APIや料金体系もありません。Cyberのセットアップガイドを販売している人がいるなら、それはGoogleがリリースしていないものを販売していることになります。
有益な持ち帰りは、今日何ができるかです。一般的なコーディングやセキュリティレビューのプロンプトにはGemini 3.6 Flashを利用し、実際に問題を捕捉するテストで自身のAPIを強化してください。アクセスの状況が変わった場合は、Googleの公式チャンネルに注目しておきましょう。