
要点:Docker Sandboxes は、Claude Code、Codex、Cursor といった AI コーディングエージェントを、分離された microVM の中で実行する仕組みです。実行環境はローカルマシンでも Docker のクラウドでもかまいません。各サンドボックスは独自のカーネル、ファイルシステム、ネットワーク、そしてプライベートな Docker Engine を持ちます。操作には無料の sbx CLI を使い、エージェントがアクセスできるのは許可したフォルダとドメインだけです。
2026年11月19日、Docker は「Containers isolate workloads. But agents aren't workloads. Agents are actors.(コンテナはワークロードを分離する。だがエージェントはワークロードではない。エージェントは行為者だ)」という一言を軸にブランドを刷新しました。リブランドの記事では製品そのものについてほとんど触れられておらず、読者は Docker Sandboxes と Docker AI Governance へ誘導されるだけです。そこで本ガイドでは、Docker の公式ドキュメントから事実を拾い上げて解説します。
Docker Sandboxes とは?
Docker Sandboxes は、自律型の AI コーディングエージェントを動かすために設計された、分離された microVM 環境です。各サンドボックスには専用のカーネル、Docker デーモン、ファイルシステム、ネットワークが割り当てられます。その内側では、エージェントは sudo を含む完全な権限を持ちます。一方、外側から見えるのは、共有したワークスペースと、ポリシーで許可したネットワークの宛先だけです。
サンドボックスの管理には sbx CLI を使います。Docker Desktop や Docker Engine は不要です。同じ CLI で、ラップトップ上のローカルサンドボックスも、Docker が管理するコンピュート上のクラウドサンドボックスも操作でき、sbx move を使えばサンドボックスのファイルシステムを両者の間で移行できます。
Docker のアーキテクチャのページでは、この手法をよくある代替手段と比較しています:
| 手法 | 分離レベル | Docker アクセス | 適した用途 |
|---|---|---|---|
| Docker Sandboxes(microVM) | 完全(ハイパーバイザー) | 分離されたデーモン | 自律型エージェント |
| ソケットをマウントしたコンテナ | 部分(名前空間) | ホストの共有デーモン | 信頼済みのツール |
| Docker-in-Docker | 部分(特権) | ネストされたデーモン | CI/CD パイプライン |
| ホスト上での実行 | なし | ホストのデーモン | 手動による開発 |
安全性と引き換えにリソースを消費します。サンドボックスごとに VM と専用デーモンが動き、またサンドボックス間でイメージは共有されません。
Docker Sandboxes が AI エージェントを分離する仕組み
信頼の境界となるのは microVM です。Docker のセキュリティモデルでは、5 つのレイヤーが挙げられています:
- ハイパーバイザーによる分離。 各サンドボックスは独立したカーネルを持ち、ホストとメモリやプロセスを共有しません。
- ネットワーク分離。 外向きの TCP は、デフォルト拒否ポリシーの下でホスト上のプロキシを経由します。UDP と ICMP はデフォルトでブロックされます。
- Docker Engine の分離。 エージェントのコンテナはプライベートなエンジン上で動作し、ホストのデーモンに到達する経路はありません。
- ワークスペースの分離。 エージェントに見せる範囲は自分で選べます。何も見せない、読み取り専用のリポジトリをプライベートクローンとして見せる、あるいは作業ツリーを読み書き可能で見せる、のいずれかです。
- 認証情報の分離。 API キーが VM に入ることはありません。エージェントが見るのは番兵(sentinel)値だけで、リクエストがサンドボックスを出た後にホストのプロキシが本物の認証情報に差し替えます。
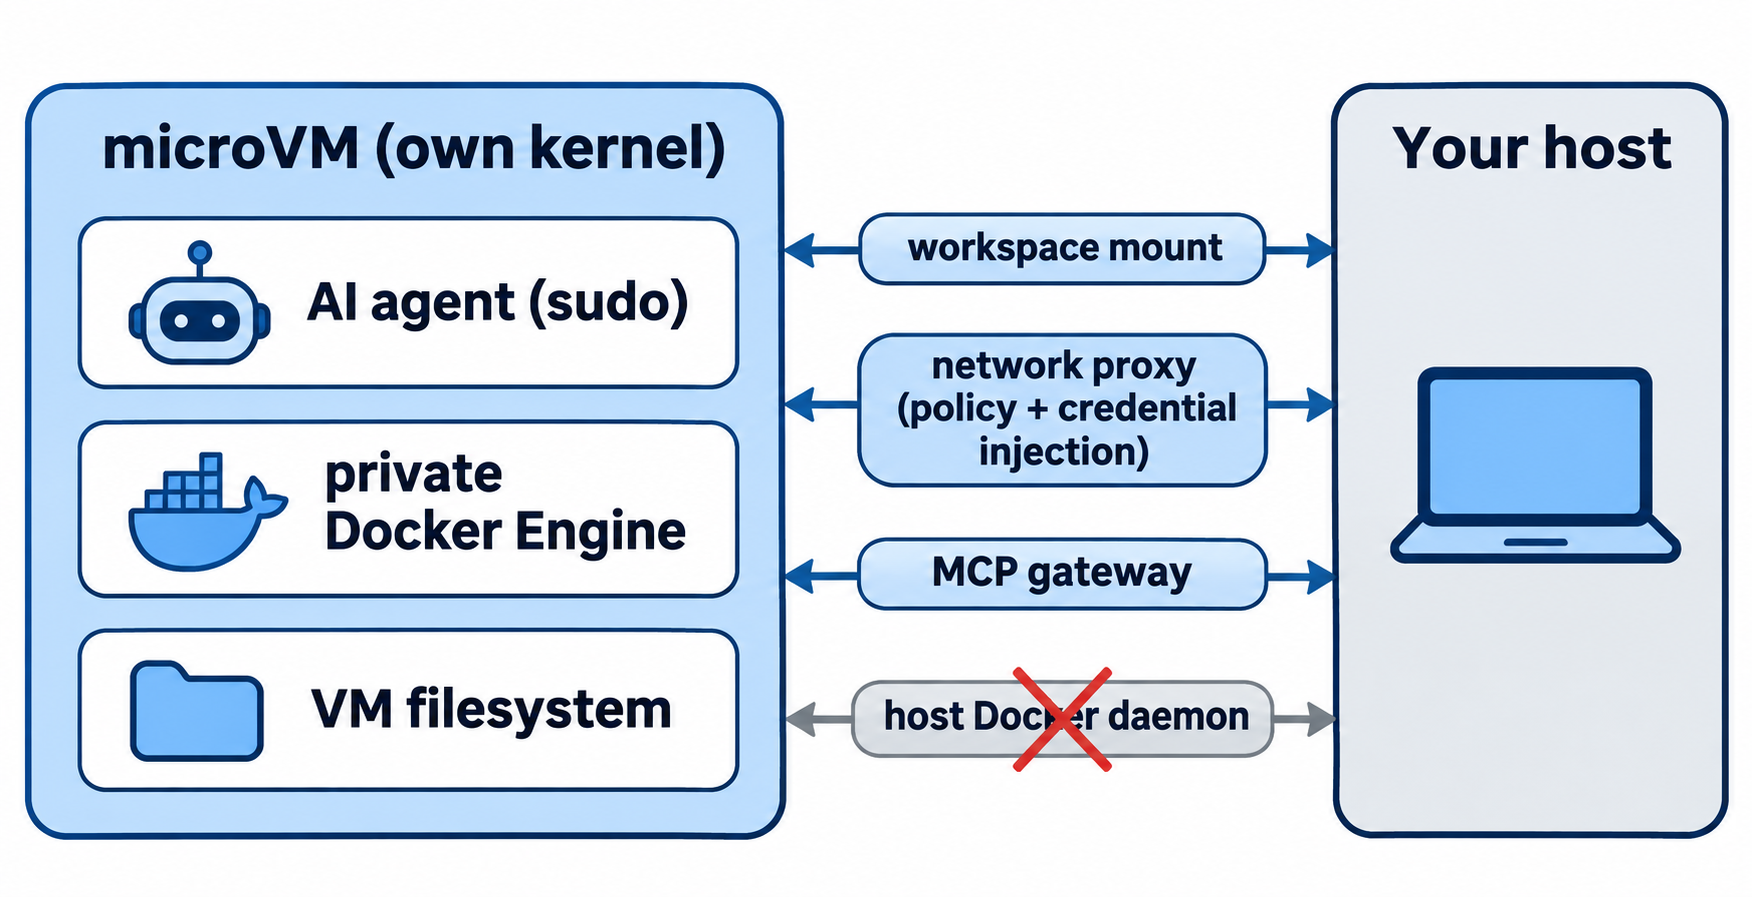
プロンプトインジェクションを受けたエージェントは、そもそも持っていないキーを出力することはできません。ただし、許可されたリクエストを通じてそのキーを使うことは依然として可能なので、ネットワークポリシーは認証情報を隠す仕組みと同じくらい重要です。
Docker は、分離がカバーしない範囲についても明確にしています。ダイレクトモードでは、エージェントは実際のファイルを編集します。たとえば Git フック、CI 設定、後でホスト上で実行される package.json のスクリプトなどです。Git フックは git diff には表示されないため、別途確認が必要です。
Docker Sandboxes が対応するエージェント
エージェントのページには、ローカルサンドボックス向けとして以下が挙げられています:
- Claude Code
- Codex
- Copilot
- Cursor
- Devin
- Docker Agent
- Droid
- Kiro
- OpenCode
- Shell(手動セットアップ用の、エージェントなしサンドボックス)
各エージェントはテンプレートイメージから起動します。Codex は docker/sandbox-templates:codex を使用し、デフォルトの起動コマンドは codex --dangerously-bypass-approvals-and-sandbox です。Docker の説明によれば、承認プロンプトが守ろうとしている範囲は、microVM、ネットワークポリシー、認証情報の分離がすでにカバーしているからです。セッション内で承認を再び有効にすることもできます。
セットアップで見落としやすい点がひとつあります。サンドボックスは ~/.claude や ~/.codex といったユーザーレベルの設定を読み込みません。取り込まれるのは作業ディレクトリにあるプロジェクトレベルの設定だけです。
Docker Sandboxes のセットアップ方法
インストールガイドによれば、ローカルサンドボックスには以下のいずれかのホストが必要です:
| OS | 要件 | インストールコマンド |
|---|---|---|
| macOS | Sonoma 14 以降、Apple silicon | brew trust docker/tap && brew install docker/tap/sbx |
| Windows | Windows 11、64 ビット Intel または AMD、Windows Hypervisor Platform が有効 | winget install -h Docker.sbx |
| Linux | Ubuntu 24.04 以降、KVM が有効、ユーザーが kvm グループに所属 |
SBX=1 を付けた Docker の便利スクリプト(下記) |
Ubuntu では curl -fsSL https://get.docker.com | sudo SBX=1 sh を実行します。続いてはじめかたガイドに従います:
- サインインします。
sbx loginを実行します。Docker はすべてのサンドボックスを検証済みの Docker アイデンティティに紐づけます。 - 認証情報をホストに保存します。 Codex の場合、
sbx secret set openai --oauthでブラウザ上で OAuth フローが始まり、トークンは OS のキーチェーンに保存されます。 - ネットワークプリセットを選びます。
sbx policy init balancedは、AI サービスやパッケージレジストリを含む典型的な開発トラフィックを許可します。ほかにdeny-allとallow-allがあります。 - エージェントを起動します。プロジェクトフォルダで実行します:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
- 状態を確認します。
sbx lsで各サンドボックスのエージェント、ステータス、ワークスペースが表示されます。sbxだけを実行するとライブダッシュボードが開きます。 - 後片付けをします。
sbx stop my-sandboxは次回のためにパッケージやイメージを残します。sbx rm my-sandboxは内部のものをすべて削除しますが、ホスト側の作業ツリーはそのまま残ります。
ネットワークとファイルシステムのポリシー
ネットワークポリシーは、エージェントがどこへアクセスできるかを決めます。ルールを一覧表示し、タスクに必要な分だけを開放します:
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx policy check network api.anthropic.com
sbx policy check は有効なポリシーに基づいて Allowed または Denied を返すので、エージェントを起動する前に境界を確認できます。Docker は、デフォルトの許可リストに *.googleapis.com のような広すぎるワイルドカードが含まれていると警告しています。不要なものは削っておきましょう。
ファイルシステムの公開範囲は、サンドボックスを作成するときに設定します:
- ダイレクトマウント(
sbx runのデフォルト):プロジェクトフォルダが同じ絶対パスに読み書き可能で表示されます。 - クローンモード(
--clone):リポジトリは読み取り専用でマウントされ、エージェントはプライベートなクローン上で作業します。1 つのリポジトリを複数のエージェントで扱う場合に適しています。 - マウントなし(パスを指定しない
sbx create):ホスト上のものは何も共有されません。
チームで再現性のあるセットアップを行うには、キットを使ってエージェントのツール、認証情報、ネットワークルール、設定を 1 つの YAML ファイルにまとめられます。
Docker Sandboxes の料金
Docker のFAQによれば、sbx CLI とローカルサンドボックスのコンピュートは無料で、商用利用も含まれます。モデルプロバイダーへの課金は別です。
クラウドサンドボックスには Docker Agentic Platform のサブスクリプションが必要で、秒単位で課金されます。Docker Sandboxes の製品ページには、2026年11月20日時点で以下の料金が掲載されていました:
| サイズ | vCPU | メモリ | 1 時間あたり |
|---|---|---|---|
| Micro | 1 | 2 GB | $0.07 |
| Small | 2 | 4 GB | $0.14 |
| Medium | 4 | 8 GB | $0.28 |
| Large | 8 | 16 GB | $0.56 |
| XL | 16 | 32 GB | $1.12 |
クラウドサンドボックスはデフォルトで 1 時間後に失効し、ホストのフォルダをマウントすることはできません。組織向けのガバナンスは、Docker の営業経由で販売される別途有料のサブスクリプションです。
Docker AI Governance と MCP Enterprise Gateway
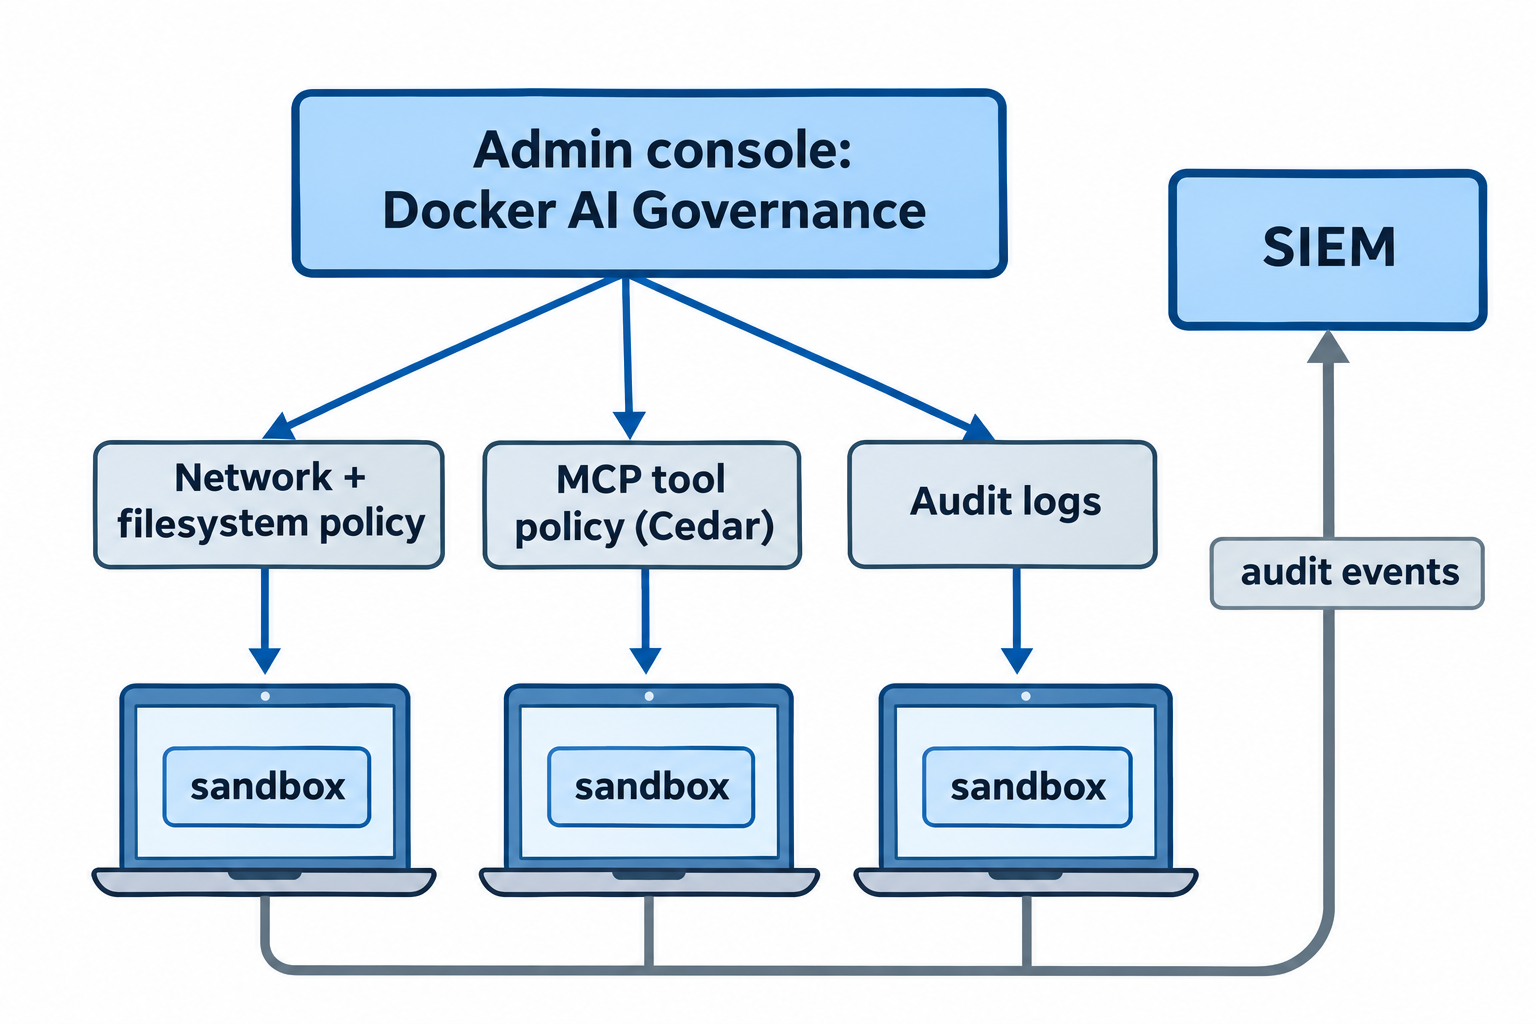
Docker AI Governance は、サンドボックスの上に重ねるチーム向けのレイヤーです。Docker の11月18日の記事では、3 つの要素に分けて説明されています:
- サンドボックスポリシー:ドメイン、IP レンジ、ポートの許可・ブロックを設定し、どのホストパスをマウントできるかを制御します。強制はエージェント内ではなく、プロキシとマウントのレイヤーで行われます。
- MCP ツールのガバナンス:管理者は、どの MCP サーバーを登録できるか、エージェントがどのツール呼び出しを行えるかを決めます。ポリシーは Cedar で記述され、ガバナンス対象のリクエストはポリシーで許可されない限り拒否されます。
- 監査と可視化:各ポリシー決定(プリンシパル、アクション、対象、決定、時刻)の記録を SIEM に連携できます。記録に含まれるのはメタデータで、プロンプトではありません。
以下は上記の記事から引用した Cedar の例で、特定のサーバー上での読み取り専用ツール呼び出しを許可するものです:
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
組織のガバナンスが有効になると、ローカルの sbx policy の許可ルールは効力を失います。ローカルの拒否ルールは引き続き適用されます。
MCP の部分には 2 つの規模があります。すべてのサンドボックスにローカル MCP ゲートウェイが備わっており、sbx mcp add notion --url https://mcp.notion.com/mcp でサーバーを一度登録すれば、--static-mcp notion でそのサンドボックスに公開できます。ローカルの stdio サーバーは VM 内ではなくホスト上で動作するため、信頼済みのホストコードとして扱ってください。組織向けには、Docker が MCP Enterprise Gateway を販売しています。サーバーを承認し、ツールをグループ単位でスコープし、すべての呼び出しをログに記録します。
覚えておきたい境界がひとつあります。サンドボックス内からリモート MCP サーバーを直接呼び出すエージェントは、MCP ポリシーではなくネットワークポリシーの対象になります。
Apidog CLI を使って Docker Sandbox 内から API をテストする
サンドボックスがあれば、エージェントはラップトップにリスクを与えずにコードを変更できます。とはいえ、その変更が実際の API に対して機能することを証明する必要はあります。Apidog CLI はテストケースと実行のためのコマンドを提供し、エージェントが読み取れる JSON 形式で出力します。
サンドボックスから Apidog と対象 API に到達できるか確認し、拒否されていれば許可します:
sbx policy check network api.apidog.com
sbx policy allow network api.apidog.com
sbx policy allow network api.example.com
次に、サンドボックス内でインストールしてサインインします:
sbx exec -it my-sandbox bash
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Apidog は sbx secret set が注入するサービスのひとつではないため、このトークンは VM 内に残ります。失効可能なトークンを使い、作業が終わったら sbx rm でサンドボックスを削除しましょう。
エージェントにはプロンプトをひとつ与えるだけです:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and
summarize any failures.
エージェントはペイロードのスキーマを読み取り、ファイルを検証して、テストケースを実行します:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
ネットワークエラーが出たら、たいていは許可リストにホストを追加し忘れただけです。これはサンドボックスが正しく機能している証拠でもあります。エージェント固有のセットアップについては、Claude Code での Apidog CLI や Codex での Apidog CLI の記事を参照してください。CI パイプラインでは -r cli,json を -r junit に置き換えます。Apidog の Free プランは最大 4 ユーザーまで利用できます。
Codex をホスト上に残しておきたい場合は、Codex サンドボックスに関するガイドでその方法を解説しています。また、CubeSandbox もエージェント向けに構築されたもうひとつの分離手段です。
FAQ
Docker Sandboxes は単なるコンテナですか? いいえ。サンドボックスごとに独立したカーネルを持つ microVM です。それぞれが専用の Docker Engine を動かすため、エージェントはホストのデーモンに触れることなくコンテナをビルドできます。
Docker Sandboxes は無料ですか? sbx CLI とローカルコンピュートは無料で、商用利用も含まれます。クラウドサンドボックスは 1 時間 $0.07 から、モデル利用料は別途、組織向けガバナンスは追加費用がかかります。
Docker Desktop は必要ですか? いいえ。sbx CLI は Homebrew、WinGet、Docker の Ubuntu パッケージから単体でインストールできます。
エージェントは私の API キーを見られますか? OpenAI、Anthropic、GitHub など sbx が管理するサービスについては見られません。ホストのプロキシが認証情報を注入するため、生の値が VM に入ることはありません。ただし、サンドボックス内に自分でインストールしたものはその中に存在します。
サンドボックス内で Codex が承認なしで実行されるのはなぜですか? sbx run codex はデフォルトで codex --dangerously-bypass-approvals-and-sandbox を起動します。安全の境界が microVM 側にあるからです。承認プロンプトはセッション内で再び有効にできます。