
CodexのサンドボックスでMCPサーバーを動かすには、~/.codex/config.tomlにパーミッションプロファイルを定義し、サーバーのcommandをcodex sandbox --permission-profile <name> --に元のコマンドを続けた形に設定します。Codexは標準でstdioのMCPサーバーをサンドボックス化しないため、このラッパーがないとnpxサーバーはあなたのフル権限で動作してしまいます。
2026年11月18日に公開されたOpenAIのエンジニアリング記事「Inside the Codex sandbox」にはこう書かれています。Codexはサーバーがどのファイルやネットワークサービスを必要とするか確実に推測できないため、サーバーの起動コマンドには手を加えない、と。npx -yで追加したすべてのMCPサーバーは、あなたのホームフォルダを読み、あなたが書き込める場所ならどこへでも書き込み、インターネット上のあらゆるホストにアクセスできます。
以下では、Apidog MCP Server用のプロファイルを作成し、ネットワークを無効化してローカルのOpenAPIファイルに固定し、codex sandboxでプロファイルが機能することを確認したうえで、定型的な作業をApidog CLIを使ってコーディングエージェントに任せます。
Codexがstdio MCPサーバーをサンドボックス化しない理由
stdio MCPサーバーとは、Codexが起動して標準入出力で通信するローカルプログラムです。Codexはモデルが実行するシェルコマンドをサンドボックス化しますが、MCPサーバーを起動するコマンドはサンドボックス化しません。そのサーバーがどのファイルやホストを必要とするか判断できないからです。結果としてサーバーはあなたのフル権限を継承します。
モデルが実行するコマンドには、組み込みの:workspaceプロファイルが適用されます。ワークスペース内への書き込みのみ許可され、.gitと.codexは読み取り専用、広範な読み取りが可能で、ネットワークはありません。[mcp_servers]で設定したMCPサーバーには、これらの保護が一切適用されません。
このギャップが重要なのは、MCPサーバーが起動時に取得されるサードパーティ製のコードだからです。典型的な設定は次のようになります:
[mcp_servers.memory]
command = "npx"
args = ["-y", "@modelcontextprotocol/server-memory@1.0.0"]
npx -yは確認なしでパッケージをダウンロードして実行します。そのパッケージが侵害されていれば、.envファイルやSSH鍵を読み取り、どこへでも送信できてしまいます。脅威モデルの全体像についてはMCPセキュリティポリシーのガイドで解説していますが、本記事ではCodex環境におけるその穴をふさぎます。
Codexパーミッションプロファイルの仕組み
パーミッションプロファイルとは、config.toml内の[permissions]セクションに定義する、ファイルシステムとネットワークのルールセットに名前を付けたものです。OpenAIの記事とCodexのパーミッションドキュメントでは、ファイルシステムのアクセスレベルを3つに分類しています:
| 値 | 効果 |
|---|---|
read |
読み取り専用アクセス |
write |
読み取りと書き込みアクセス |
deny |
アクセス完全禁止 |
主に機能するのは3つのキーです:
":root" = "read"は広範な読み取りを許可します。Node.jsとnpmが自身のファイルを読み込むのに必要です。"~/.npm" = "write"のようなパス指定は、そのフォルダへの書き込みのみを許可します。":workspace_roots"テーブルは、各ワークスペースルートからの相対でルールを適用します。"**/*.env" = "deny"はワークスペース配下のすべての.envファイルをブロックします。
ネットワークには3つのモードがあります。オフ、ドメインの許可リストを伴うCodexのプロキシ経由、そしてフルアクセスです。
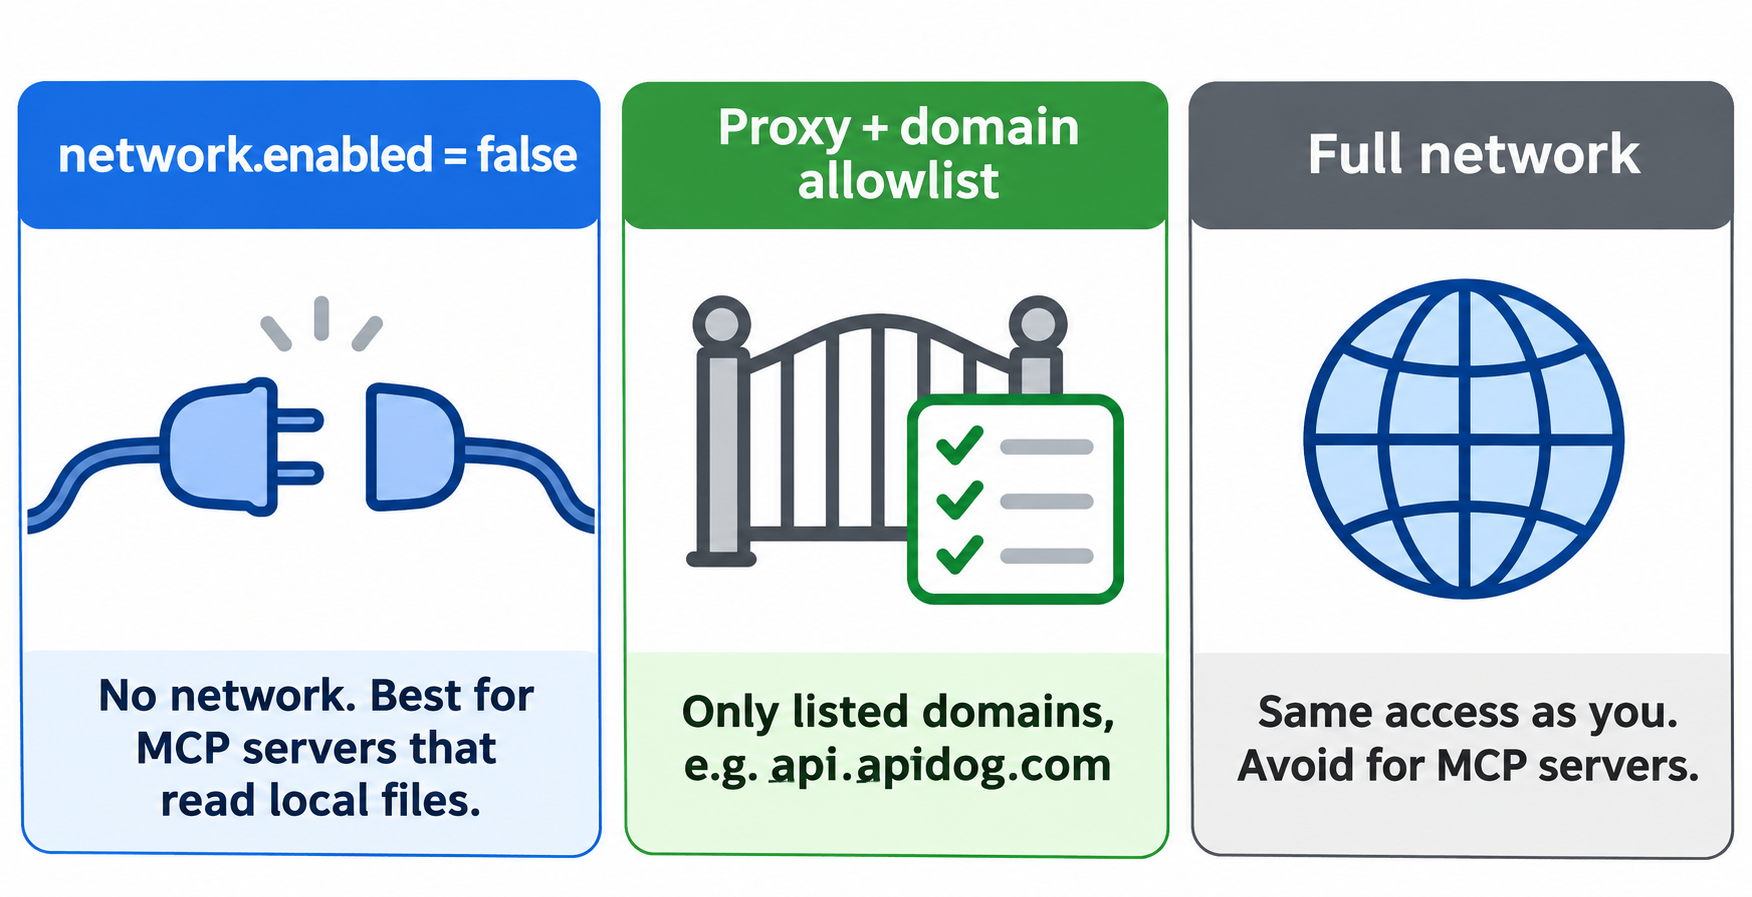
オープンソースのCodex CLIは、これらのルールをOSの機能で強制します。macOSではSeatbelt、Linuxではbubblewrapとseccomp、互換性のあるWindowsデバイスではMicrosoftのMXCです。子プロセスも同じ制限を継承するため、サーバーが起動するものはすべて同じサンドボックス内に留まります。
ステップ1:Apidog MCP Serverにとって最も安全なモードを選ぶ
Apidog MCP Server(npmのapidog-mcp-server、現在のバージョンは0.0.18)には2つの動作モードがあります:
- プロジェクトモード:
--project-id=<id>とAPIDOG_ACCESS_TOKENを指定し、ネットワーク経由でApidogプロジェクトからAPIドキュメントを取得します。 - OASモード:
--oas=<url-or-path>を指定し、SwaggerまたはOpenAPIファイルを直接読み込みます。
ローカルファイルを使うOASモードならネットワークは一切不要です。これが書ける中で最も強力なプロファイルなので、本記事のメイン例にします。仕様の鮮度はApidog CLIがサンドボックス外から保ちます(ステップ5)。
0.0.18のパッケージを読み、サーバーがどこに書き込むかを確認しました。データは~/.apidog-mcp-server(またはAPIDOG_DATA_LOCATIONで指定したフォルダ)にキャッシュされ、プロジェクトモードでは--apidog-api-base-urlを渡さない限りhttps://api.apidog.comを呼び出します。
ステップ2:パーミッションプロファイルを定義する
~/.codex/config.tomlに以下を追加します:
[permissions.apidog-mcp.filesystem]
# Broad reads so Node.js and npm can load their own files.
":root" = "read"
"~/.npm" = "write"
"~/.apidog-mcp-server" = "write"

[permissions.apidog-mcp.filesystem.":workspace_roots"]
"**/*.env" = "deny"

[permissions.apidog-mcp.network]
enabled = false
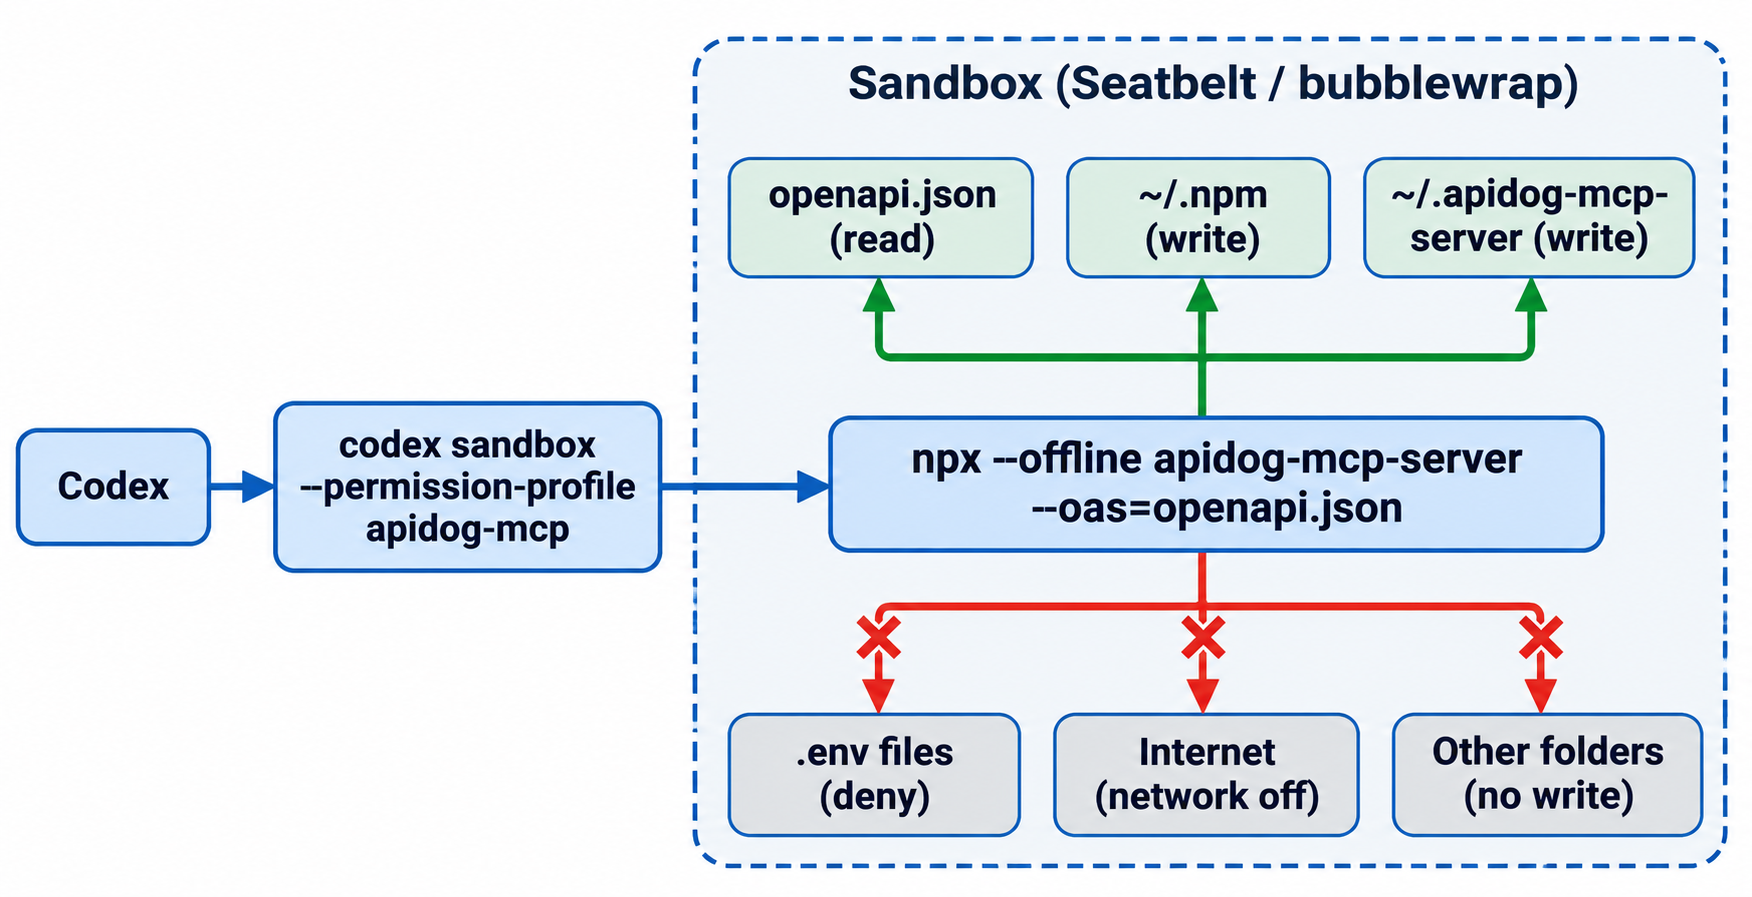
サーバーは仕様を読み取り、2つのキャッシュフォルダに書き込めます。ワークスペース内の.envファイルは開けず、ネットワークアクセスもありません。
ステップ3:サーバーの起動コマンドをcodex sandboxでラップする
次に、単純なnpx起動をcodex sandboxに置き換えます。-Cフラグは作業ディレクトリを指定するもので、.envルールが適用されるワークスペースルートにもなります:
[mcp_servers.pets-api-docs]
command = "codex"
args = [
  "sandbox",
  "--permission-profile", "apidog-mcp",
  "-C", "/Users/you/code/pets-api",
  "--",
  "npx", "--offline",
  "apidog-mcp-server@0.0.18",
  "--oas=/Users/you/code/pets-api/openapi.json"
]
重要なポイントが3つあります:
- バージョンを固定する。
@0.0.18とすることで、新しいリリースがコードを差し替えることを防げます。 npx --offlineを使う。ネットワークがオフの場合、npxはキャッシュ内のパッケージを見つける必要があります。- 絶対パスを使う。Codexは
argsをシェルを介さずそのまま渡すため、~は展開されません。
ApidogのREADMEでは、サーバー名をドキュメント化するAPIにちなんで付けることを推奨しています(例:「Pets API Documentation」)。そうすればモデルがいつ使うべきか判断しやすくなります。
ステップ4:パッケージを事前キャッシュし、プロファイルが機能することを確認する
サンドボックスはキャッシュフォルダに書き込むことはできますが、フォルダ自体を作成することはできず、ダウンロードもできません。サンドボックス外で一度だけ以下を実行します:
mkdir -p ~/.apidog-mcp-server
npx -y --package=apidog-mcp-server@0.0.18 -c true
次に、プロファイルを信用する前にテストします。codex sandboxは任意のコマンドをプロファイル下で実行できるため、手軽なテストハーネスになります:
cd /Users/you/code/pets-api

# 1. A .env file in the workspace is unreadable
codex sandbox --permission-profile apidog-mcp -- cat .env
# cat: .env: Operation not permitted

# 2. Writes outside the allowed folders fail
codex sandbox --permission-profile apidog-mcp -- bash -c 'echo x > /tmp/probe.txt'
# bash: /tmp/probe.txt: Operation not permitted

# 3. The allowed cache folder is writable
codex sandbox --permission-profile apidog-mcp -- touch ~/.apidog-mcp-server/probe
# (no output, exit 0)

# 4. No network
codex sandbox --permission-profile apidog-mcp -- curl -sS https://api.apidog.com/
# curl: (6) Could not resolve host: api.apidog.com
これらはmacOSで得られた結果です。続いて、MCPハンドシェイクを送ってサーバーがまだ機能することを確認します:
printf '%s\n' \
 '{"jsonrpc":"2.0","id":1,"method":"initialize","params":{"protocolVersion":"2025-06-18","capabilities":{},"clientInfo":{"name":"t","version":"1"}}}' \
 '{"jsonrpc":"2.0","method":"notifications/initialized"}' \
 '{"jsonrpc":"2.0","id":2,"method":"tools/list"}' \
| codex sandbox --permission-profile apidog-mcp -- \
  npx --offline apidog-mcp-server@0.0.18 --oas=$PWD/openapi.json
ネットワークがオフの状態で、サーバーは3つのツールを返しました。OpenAPI仕様を読むもの、$refで参照されるファイルを読むもの、そして仕様を更新するものです。これだけあればCodexはあなたのAPIに対してコードを書けます。
macOSでは、codex sandboxの呼び出しに--log-denialsを付けると、コマンド終了後にSeatbeltの拒否ログが出力されます。サーバーが正当に必要とするフォルダを見つける最速の手段です。
ステップ5:Apidog CLIでCodexに仕様を最新に保たせる
オフラインのサーバーはファイルを読み取るだけなので、誰かがそのファイルを更新しなければなりません。その役目をApidog CLIを使ってコーディングエージェントに任せましょう。これはMCPサンドボックス外で、Codexの通常のコマンドルールの下で実行され、MCPサーバーにトークンを渡す必要はありません。
セットアップ(一度だけ):
npm install -g apidog-cli
apidog auth login --with-token <your-access-token>
CLIをまだCodexに組み込んでいない場合は、CodexでApidog CLIを使う方法に従ってください。
エージェントへのプロンプト:
Export the OpenAPI 3.1 spec for Apidog project 1234567 to ./openapi.json,
then run test scenario 637132 in environment 358171 against it and give me
a CLI summary. Don't touch any .env file.
エージェントが実行するコマンド(apidog export --helpおよびapidog run --helpから取得したフラグ、CLI 2.2.12時点):
apidog export --project 1234567 --format openapi --oas-version 3.1 --output ./openapi.json
apidog run -t 637132 -e 358171 -r cli,junit --out-dir ./apidog-reports
exportはサンドボックス化されたサーバーが読み取るファイルを上書きするため、次のMCP呼び出しでは新しいエンドポイントが反映されます。runはテストシナリオを実行し、CI用にJUnitレポートを出力します。実行結果をApidogアプリで確認したい場合は--upload-reportを追加してください。ApidogのFreeプランは4ユーザーまで利用できます。
サーバーがネットワークを必要とする場合:ドメイン許可リスト
プロジェクトモードではapi.apidog.comへのアクセスが必要です。Codexの解決策はネットワークプロキシです。enabled = trueを設定し、許可するドメインを列挙してnetwork_proxyフィーチャーを有効にします。以下はOpenAIの記事に記載された形式をApidog向けに調整したものです:
[permissions.apidog-mcp-live.filesystem]
":root" = "read"
"~/.npm" = "write"
"~/.apidog-mcp-server" = "write"

[permissions.apidog-mcp-live.filesystem.":workspace_roots"]
"**/*.env" = "deny"

[permissions.apidog-mcp-live.network]
enabled = true

[permissions.apidog-mcp-live.network.domains]
"api.apidog.com" = "allow"

[features]
network_proxy = true
明示的なdenyはallowより優先され、プロキシはルールで許可された後にのみホスト名を解決します。DNSルックアップだけでも情報が漏れる可能性があるためです。OpenAIは、広範なワイルドカードはDNS経由の情報漏洩を許してしまう恐れがあると警告しており、正確なホストを列挙することを推奨しています。
我々のテストからの注意点をひとつ。私たちのMacでは、プロキシが起動してHTTP_PROXYなどをサンドボックスに注入しましたが、許可されたホストを含むすべてのホストに対してx-proxy-error: blocked-by-allowlist付きの403を返しました。私たちのマシンはDNSをローカルプロキシアプリ経由でルーティングしているため、それが原因かもしれません。このプロファイルに依存する前に、あなたのマシンでcodex sandbox --permission-profile apidog-mcp-live -- curl -sS https://api.apidog.com/を実行してください。許可されたホストが失敗する場合は、ステップ1のOASモードにフォールバックしてください。
どのプロファイルを使うべきか?
| サーバーの種類 | ネットワーク | ファイルシステム書き込み | 例 |
|---|---|---|---|
| ローカルファイルのみ読み取る | enabled = false |
npmキャッシュ + 独自のデータフォルダ | Apidog MCP Server(--oas使用) |
| 既知のAPIを1つ呼び出す | プロキシ + 正確なドメイン | npmキャッシュ + 独自のデータフォルダ | Apidog MCP Server(--project-id使用) |
| オープンなインターネットが必要 | 避ける、またはVMで隔離する | 可能な限り狭く | Webブラウジングサーバー |
チームでCodexを運用している場合、管理者はrequirements.tomlのallowed_permission_profilesを使って、ユーザーが選択できるプロファイルを制限できます。また、代わりにサンドボックスを無効にしたくなった場合は、Codexサンドボックスをバイパスすることがまさにこの保護を犠牲にする理由を読んでください。
FAQ
CodexはデフォルトでMCPサーバーをサンドボックス化しますか?いいえ。OpenAIは、Codexがconfig.tomlで設定されたstdio MCPサーバーを起動するコマンドをサンドボックス化しないと明言しています。サーバーをcodex sandbox --permission-profile <name> --経由で起動することで、自分でサンドボックスを追加します。
なぜnpx -yではなくnpx --offlineを使うのですか?network.enabled = falseの場合、npxは何もダウンロードできません。--offlineはnpx -y --package=<pkg>@<version> -c trueでキャッシュしたコピーを使うよう指示し、バージョンを固定することで新しいリリースがコードを差し替えるのを防ぎます。
サンドボックスはAPIキーを保護しますか?拒否したものをブロックします。:workspaceプロファイルは広範な読み取りを許可するため、.envファイルやシークレットフォルダにはdenyルールを追加してください。ネットワークがオフであれば、サーバーは読み取ったものを送信することもできません。
LinuxやWindowsでも動作しますか?はい。同じプロファイルがすべての環境で適用されます。CodexはLinuxではbubblewrapとseccompで、互換性のあるWindowsデバイスではMXCベースのサンドボックスで強制します。パスやDNS設定はマシンごとに異なるため、各マシンでcodex sandboxを使ってテストしてください。
他のMCPサーバーも同じ方法でサンドボックス化できますか?はい。任意のstdioサーバーで可能です。書き込むフォルダと呼び出すホストを特定し、プロファイルを設定し、コマンドをラップし、パッケージを事前キャッシュしてテストします。OpenAIのサンプルでは@modelcontextprotocol/server-memoryを、~/.npmと~/mcp-dataへの書き込みのみ許可してサンドボックス化しています。