
TL;DR(要点まとめ)
GraphQLスキーマガバナンスとは、スキーマが変化しても有用性を保ち続けるためのリリース規律です。リリースのたびに、スキーマ変更の分類、代表的なクライアント操作のテスト、非推奨化パスの公開、ドキュメントの検証を行います。Apidogのような共有ワークスペースを使えば、設計・リクエスト・テスト・ドキュメント・モックをひとつの場所で管理できます。
- GraphQLスキーマを内部実装の詳細ではなく、公開コントラクトとして扱う。
- 破壊的変更がクライアントに届く前に検出する。
- 古いフィールドを非推奨にする前に、代替フィールドを追加する。
- 保存済みの操作を候補スキーマとレスポンスコントラクトに対してテストする。
- オーナー、レビュー判断、コンシューマーへの影響、削除日を記録する。
- クライアントチームが何を・いつ変更すべきかを伝えるリリースノートを公開する。
はじめに
GraphQLスキーマガバナンスは、APIリリースがモバイルアプリ、Webクライアント、統合、社内サービスを予告なく壊してしまうのを防ぎます。GraphQLはクライアントのクエリを柔軟にしてくれますが、フィールド、引数、enum値、null許容ルール、入力オブジェクトのすべてが、クライアントが依存した時点でコントラクトの一部になります。
そのコントラクトは頻繁に変わります。プロダクトチームがdisplayNameの名前を変える。バックエンドチームが任意の入力を必須にする。課金サービスがenum値を削除する。どの変更もスキーマエディタ上では無害に見えながら、本番環境の保存済み操作を無効化しているかもしれません。
GraphQL仕様は、GraphQLの型システム、バリデーションルール、スキーマ進化に関する事項を記述しています。これはチームに共通言語を与えます。ガバナンスはその上にリリースプロセスを提供します。誰が変更をレビューするのか、チームはどうクライアントへの影響を評価するのか、どうテストするのか、そしてどう想定外の障害を起こさずに古いフィールドを廃止するのか。
本記事では、GraphQLの入門ではなく、リリース管理に焦点を当てます。まずリクエストレベルのワークフローが必要なチームは、ApidogでのGraphQL APIテスト方法を参照してください。次のステップは、それらのテストを継続的なスキーマ変更プロセスの一部にすることです。
GraphQLスキーマガバナンスとは何か
GraphQLスキーマガバナンスとは、リリース前にスキーマ変更をレビュー・テスト・ドキュメント化・承認するための再現可能なプロセスです。クライアントを壊す変更を特定し、承認済みの移行パスを要求し、オーナーシップを可視化し続けます。目的は予測可能なスキーマ進化です。古いコントラクトが消える前に、クライアントには移行のための時間と手順が与えられます。
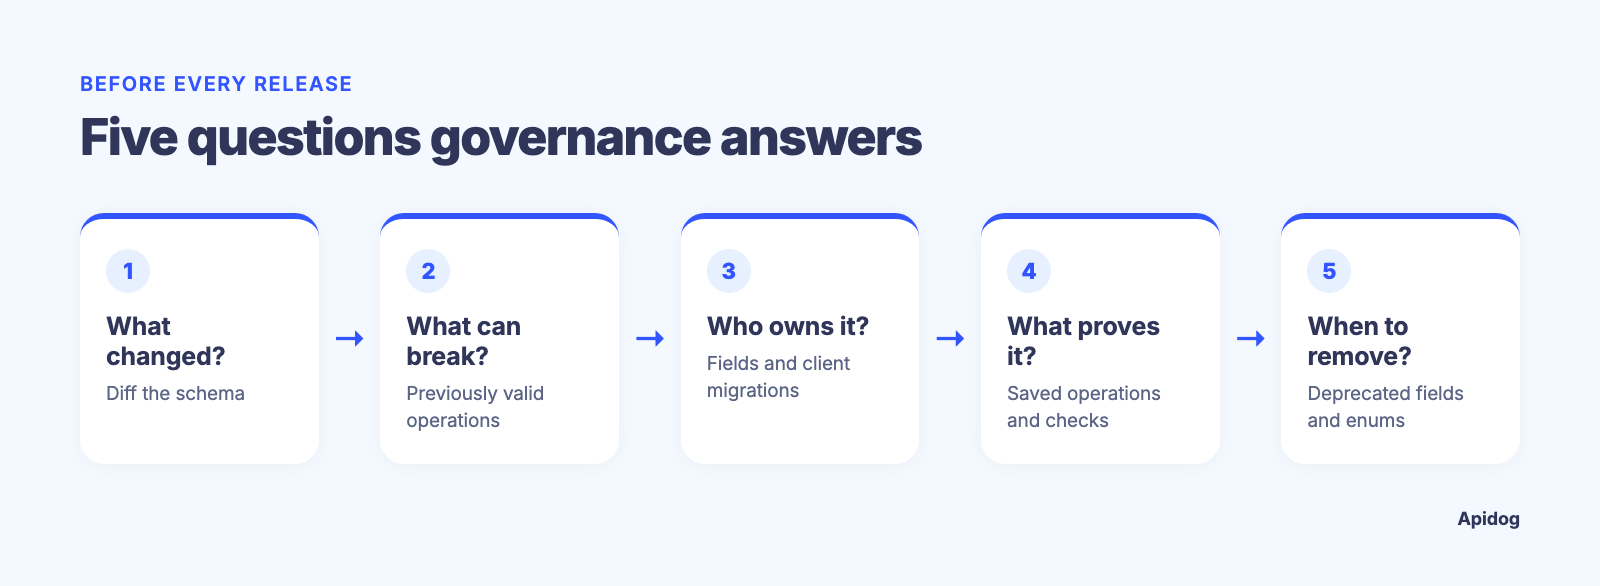
ガバナンスとはスキーマの凍結ではありません。健全なGraphQL APIはプロダクトとともに変わるものです。このプロセスは、安全に変わるための仕組みを提供します。
実用的なガバナンスポリシーは、すべてのプルリクエストやリリース候補に対して次の5つの質問に答えます:
- スキーマの何が変わったのか?
- どの変更が、これまで有効だったクライアント操作を失敗させる可能性があるのか?
- 影響を受けるフィールドとクライアント移行のオーナーは誰か?
- 互換性を証明する保存済み操作とレスポンスチェックはどれか?
- 非推奨のフィールドやenum値はいつ削除できるのか?
これらの質問は、曖昧な「APIレビューして」を、レビュワーが検証できる証拠へと変えます。
なぜGraphQLには明示的なリリースプロセスが必要なのか
GraphQLクライアントは独自のセレクションセットを組み立てます。2つのクライアントが同じクエリルートを呼びながら、まったく異なるフィールド、フラグメント、変数、エイリアスに依存していることがありえます。サーバーテレメトリ、保存済みクエリ、コンシューマーチームの知識はすべて役立ちますが、どれだけでも変更の安全性を証明するには不十分です。
サーバーのユニットテストは通過するのに、クライアントではバリデーション時に失敗するという変更もあります。フィールドの削除は、それを選択するすべての操作を無効化します。必須入力フィールドの追加は、それを省略する操作を無効化します。enumの変更は、生成されたクライアントや網羅的なswitch分岐がサーバーレスポンスを処理できなくなる恐れがあります。null許容フィールドの型を別の形状に置き換えると、パースやUIの前提が壊れる可能性があります。
同じ緊張関係はAPI管理業務にも現れます。GraphQL API管理プラットフォームは、コントラクトに関する判断、ドキュメント、バリデーションをAPIの近くに保つ助けになるべきです。ガバナンスは、これらの機能をインシデント後ではなく、リリース中に活用できるようにします。
議論する前にスキーマ変更を分類する
すべての変更をまず分類から始めましょう。ラベルは複雑である必要はありません。適切なレビューパスを生み出せば十分です。
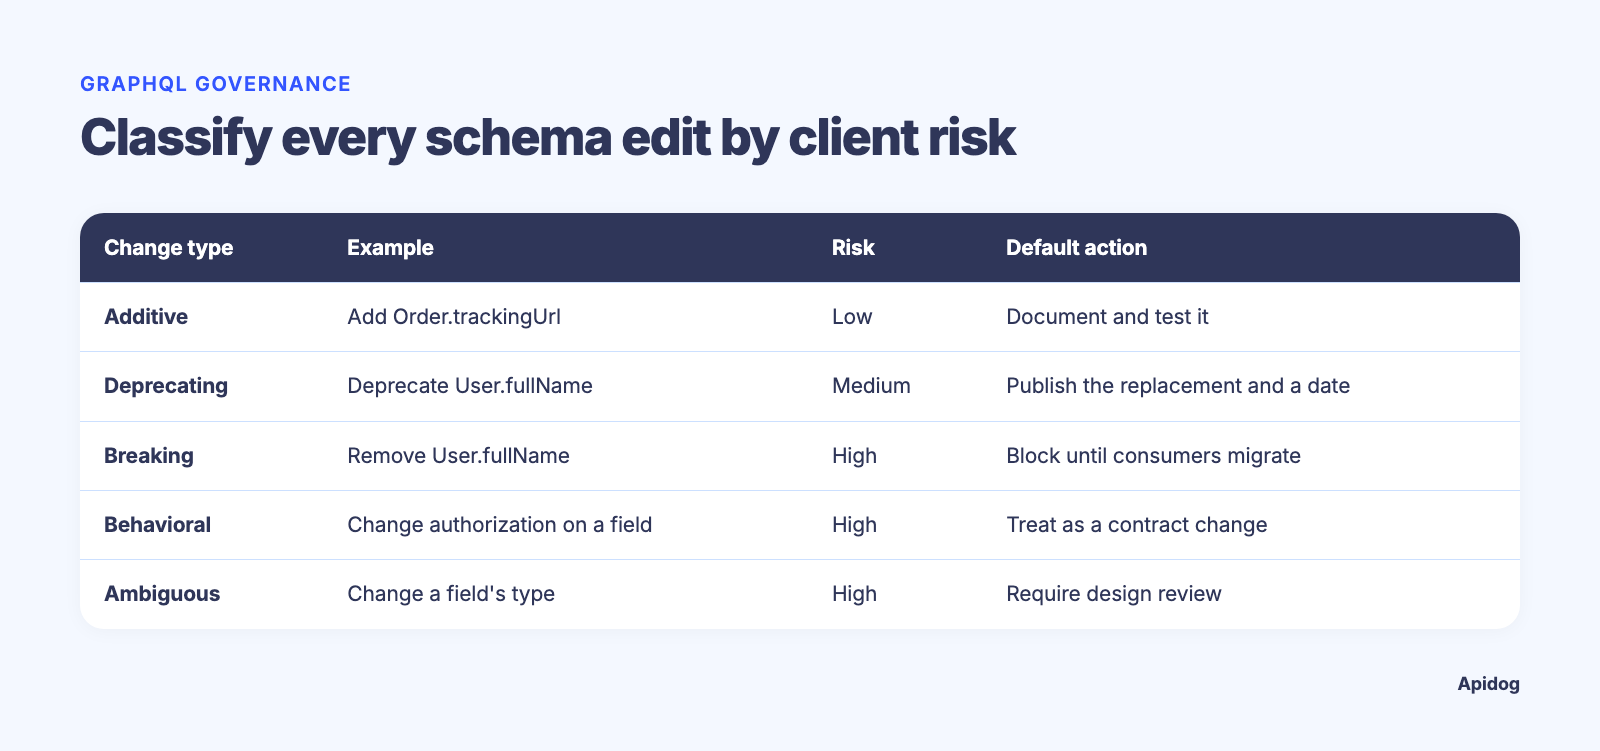
| 変更タイプ | 例 | クライアントリスク | デフォルトのリリースアクション |
|---|---|---|---|
| 追加型 | Order.trackingUrlを追加 |
低(クライアントが未知のレスポンスフィールドを拒否する場合を除く) | ドキュメント化してテストする |
| 非推奨化 | User.fullNameを非推奨とし、User.displayNameを追加 |
中 | 代替フィールドと移行期限を公開する |
| 破壊的 | User.fullNameを削除 |
高 | コンシューマー移行の証拠が揃うまでブロック |
| 挙動変更 | フィールドは維持するが、認可やページネーションの挙動を変更 | 高 | コントラクト変更として扱い、影響を受けるパスをテストする |
| 曖昧 | フィールドの型や入力セマンティクスを変更 | 高 | 設計レビューと互換性テストを必須とする |
この表は出発点です。一見追加型に見える変更でも影響がある場合があります。たとえば、一部の生成クライアントや厳格なレスポンスバリデーターは未知のフィールドを問題として扱います。Apidogのレスポンスバリデーション設定は、デフォルトでオブジェクトの追加プロパティを許可します。予期しないプロパティのチェックが必要なポリシーの場合は、該当するレスポンススキーマのadditionalPropertiesを「拒否」に設定するか、プロジェクト設定を意図的に変更してください。
デフォルトでリリースを止めるべき変更
レビューでは、以下のいずれかを含む変更に対して明示的な承認を要求すべきです:
- フィールド、引数、入力フィールド、ミューテーション、クエリ、インターフェース実装、ユニオンメンバー、enum値の削除。
- 代替フィールドの追加と旧名の非推奨化ではなく、フィールドのリネーム。
- 以前は任意だった入力の必須化。
- フィールドの型、null許容の期待値、フォーマット、認可挙動、ページネーション挙動、エラーコントラクトの変更。
- 既存のフィールド名を別のビジネス上の意味で再利用すること。
- クライアントが意図的に省略しているデフォルト値の変更。
ルールはシンプルです。昨日まで動いていたクエリやクライアント側の前提が明日失敗しうるなら、反証が出るまでは破壊的変更として分類します。
非推奨化を移行コントラクトとして使う
非推奨化は、実際の移行パスを含んでいるときにのみ機能します。代替、オーナー、期限、移行手順のない「非推奨」は、単に破壊的変更を先送りするだけです。
顧客名の整理を考えてみましょう。フィールドをその場でリネームしてはいけません:
# Avoid removing fullName in the same release.
type Customer {
 fullName: String!
}
代替フィールドを追加し、理由を説明したうえで、告知した期間中は両方のフィールドをサポートします:
type Customer {
 displayName: String!
 fullName: String! @deprecated(reason: "Use displayName. Removal planned after client migration.")
}
代替にはスキーマのアノテーション以上のものが必要です。ドキュメントに追加し、ファーストパーティクライアントを更新し、重要なコンシューマーを特定し、採用状況を追跡します。移行の完了基準を満たした後でのみ、古いフィールドを削除します。
GraphQLスキーマガバナンスのワークフローを構築する
再現可能なワークフローにはチェックポイントがあります。慌ただしいリリース時に、特定の誰かがすべてのクライアントの詳細を覚えていることに頼るものではありません。
1. 単一の信頼できる情報源と名前の明確なオーナーを設定する
承認済みスキーマの情報源を1つに絞り、カタログ、課金、ID、出荷といった境界領域ごとにオーナーを割り当てます。オーナーがすべてのリゾルバを書く必要はありません。その領域のコントラクトに関する質問に答え、変更を承認する責任を持たせます。
スキーマ変更と併せて以下を記録します:
- スキーマ領域とオーナーチーム。
- 変更の分類。
- 影響を受けるフィールドや操作を利用している既知のコンシューマー。
- 代替フィールドまたは移行手順。
- 最も早い削除可能日。
- 候補リリースが機能することを証明するテスト。
この記録は、フィールドが放置された公開API表面になるのを防ぎます。
2. 候補スキーマをdiffし、リスクを割り当てる
現行リリースと候補の間のスキーマdiffを生成またはレビューします。行単位のdiffで止まってはいけません。結果をクライアントへの影響に翻訳してください。
変更された型ごとに、既存のクエリが無効になりうるか、既存のJSONレスポンスの形状が変わりうるか、そして型システムの変更なしに挙動が変わるかを検討します。認可ルールはよくある例です。スキーマは同一のまま、以前は見えていたフィールドが認可エラーやnullを返し始めることがあります。
次のような簡潔な変更記録を使いましょう:
change: remove Customer.fullName
type: breaking
owner: customer-platform
replacement: Customer.displayName
deprecated_since: 2026-08-21
planned_removal: 2026-11-21
known_consumers:
 - ios-storefront
 - partner-portal
release_checks:
 - saved-operation-suite
 - client-migration-confirmations
 - published-release-notes
日付はあくまで例です。ポリシーでは、リリースサイクル、クライアントの更新速度、契約上のコミットメントに合った非推奨期間を設定してください。
3. スキーマ構文だけでなく、実際の操作をテストする
スキーマはパースが通っても、クライアントを壊すことがあります。主要なコンシューマーやユーザージャーニーごとに、代表的な操作のスイートを維持しましょう。フラグメント、変数、ページネーション、権限の境界、エラー、任意フィールドを含めてください。
ストアフロントであれば、スイートには次のようなものが含まれるでしょう:
query ProductPage($sku: ID!, $first: Int!) {
 product(sku: $sku) {
 id
 displayName
 price {
 amount
 currency
 }
 relatedProducts(first: $first) {
 nodes {
 id
 displayName
 }
 }
 }
}
候補環境に対して操作を実行します。HTTPステータス、GraphQLエラー、必須レスポンス値、型の期待値、クライアントにとって重要なビジネスルールをアサートします。HTTP 200でerrors配列を含むレスポンスは、多くのユースケースにおいてGraphQL操作の成功とは言えません。
実際のエッジケースをカバーするリクエストフィクスチャを使いましょう。空リスト、nullの任意フィールド、削除済みリソース、権限拒否、ロケールの違い、古いカーソルなどです。保存済み操作は、リリース判断の裏付けとなる証拠になります。
4. ドキュメントをリリースゲートの一部にする
ドキュメントには、スキーマと同じレビュー期限が必要です。フィールドが存在するのに説明、例、権限に関する注記、移行ガイダンスがないと、クライアントチームは意図をリバースエンジニアリングするしかなくなります。
影響を受けるフィールドや入力ごとに、以下をチェックします:
- 説明がリゾルバの挙動ではなく、ビジネス上の意味を説明しているか?
- null許容とデフォルト値の期待値が明確か?
- 非推奨フィールドが代替フィールドを明示しているか?
- 関連する例が新しいフィールドを使っているか?
- チェンジログがアクション、対象者、削除日を説明しているか?
これはまた、イントロスペクションが利用可能なときにしか動かないGraphQLスキーマというよくある問題を防ぐ場でもあります。公開リファレンスとリリースノートは、外部クライアントや制限された環境に対しても単独で成立する必要があります。
5. リリースし、観測し、証拠に基づいて削除する
削除期限の前に、変更分類と移行ノートを公開します。クライアントの移行状況は、可能であればスキーマを認識するテレメトリ、外部コンシューマーにはパートナーからの確認、ファーストパーティチームには完了の証拠で追跡します。
期限が来たら、保存済み操作スイートをもう一度実行します。重要な操作がまだ非推奨フィールドを使っている場合は、削除を延期します。古いフィールドを残すコストは、回避できたはずのクライアント障害よりはるかに小さいものです。
Apidogでレビューを再現可能にする
Apidogは、APIチームに設計、デバッグ、テスト、ドキュメント、モックのための単一ワークスペースを提供します。GraphQLガバナンスプロセスにおいては、各リリースステップに別々のツールを使うのではなく、共有されたレビュー記録を作ることが目標です。
Apidogでは、Body > GraphQLからGraphQLリクエストを作成し、Fetch Schemaでスキーマを読み込みます。GraphQLエディタは読み込んだスキーマをフィールドや型の補完に使い、スキーマに対してクエリを検証します。チームワークフローを構成する前に、公式のGraphQLリクエストドキュメントを読んでください。
実用的なリリース設定は次のとおりです:
- 各クリティカルフローの代表的なクエリとミューテーションを保存する。
- 環境固有の変数をクエリの外に置き、操作の形状を安定させる。
- ステータス、ヘッダー、JSONレスポンスの形状、必須フィールド、enum、エラー挙動に対するアサーションを追加する。
- チェックを候補環境向けのリリーススイートにまとめる。
- 承認前に、失敗したチェックをスキーマdiffや変更記録とともにレビューする。
- 同じ承認済みAPIコントラクトからドキュメントと移行ノートを公開する。
レスポンスバリデーションは、ステータス、フォーマット、スキーマ適合性をチェックします。文書化されたチェックには、JSONおよびXMLレスポンスの必須フィールド、型、null許容、enum値、範囲、パターンが含まれます。GraphQLレスポンスはJSONを使うため、GraphQLレスポンスボディにも有効です。ただし、GraphQLのスキーマdiffツールやコンシューマー台帳の代わりにはなりません。両方と併用してください。
チームがリクエストレベルのテストから始めたばかりなら、GraphQLテスト・モックツールがテストレイヤーの枠組みづくりに役立ちます。ガバナンスは、それらのテストを取り囲むリリース記録、オーナーシップ、非推奨ポリシーを追加します。
設計、リクエスト、レスポンスバリデーション、ドキュメント、モックのワークフローを1つのワークスペースで実現したいなら、Apidogをダウンロードしてください。ガバナンスポリシーはリポジトリに置き、ワークスペースを使って各リリースレビューに具体的なテスト証拠を与えましょう。
大規模GraphQL APIのための高度な手法
コンシューマーティアを定義する
すべてのクライアントが同じリリースリスクを持つわけではありません。影響度とアップグレード速度でコンシューマーを分類しましょう:
| コンシューマーティア | 例 | 破壊的な削除前に必要な証拠 |
|---|---|---|
| ティア1 | 収益経路、モバイルアプリ、規制対象の統合 | 移行確認と、合格したエンドツーエンドの操作テスト |
| ティア2 | 社内Webアプリや定期実行の統合 | 保存済み操作の合格とオーナーの承認 |
| ティア3 | 実験的クライアントやサンドボックスコンシューマー | 公開済みの非推奨告知と妥当な移行期間 |
このティアにより、小さな社内実験が決済フローと同じリリース負担を課すことはなくなります。同時に、重要な外部統合が追跡されていないクエリのように扱われることも防ぎます。
スキーマ外の挙動変更を追跡する
スキーマdiffではすべてのコントラクト変更を検出できません。以下についてレビュー質問を追加しましょう:
- 認可とフィールドレベルのアクセス。
- ページネーションの順序、カーソルの有効期間、ページサイズの上限。
- キャッシュの挙動と無効化のタイミング。
- エラー拡張とユーザーに見えるエラーメッセージ。
- レート制限の挙動とリトライのガイダンス。
- 有効な操作を不安定なものに変えてしまうリゾルバのパフォーマンス。
計画された挙動変更ごとに、的を絞ったテストを書きましょう。これにより、表面的な「破壊的なスキーマ変更なし」というラベルがリリース許可として扱われるのを防ぎます。
フェデレーションの境界をコントラクト境界として扱う
複数チームがサブグラフに貢献している場合、共有エンティティ、キー、サブグラフ間のフィールドすべてに明示的なオーナーシップが必要です。あるフィールドが1つのチームにとってローカルに見えても、別のサブグラフがそれを拡張したり利用していたりします。
変更記録に影響を受けるサブグラフのリストを必須にしましょう。合成スキーマの挙動と、境界をまたぐエンドツーエンドの操作をテストします。ローカルのスキーマチェックが問題なくても、合成されたグラフが機能する保証はありません。
例外パスを設定する
フィールドがデータを公開する場合、セキュリティ問題を引き起こす場合、深刻な運用被害を及ぼす場合には、緊急削除が発生します。ガバナンスには例外パスが必要です。そうしないと、チームはプレッシャーの中でドキュメント化やテストを飛ばしてしまいます。
例外記録には、リスク、承認したオーナー、影響を受けるコンシューマー、緩和策、フォローアップ計画を記載します。通常の非推奨期間が取れない場合は、コンシューマーに直接通知します。その後、同じミスが再発しないようにリグレッションテストを追加しましょう。
代替手段と限界
スキーマレジストリ、フェデレーションゲートウェイ、生成クライアント、CIのスキーマdiffチェックは、いずれも役立ちます。しかし、どれもプロセス全体の代わりにはなりません。
| アプローチ | 得意なこと | 証明できないこと |
|---|---|---|
| スキーマdiff | 構造的な変更を検出する | 実際のクライアント操作や挙動がまだ機能しているか |
| 生成クライアントのコンパイル | 一部のファーストパーティの型エラーを検出する | 外部コンシューマーの移行やランタイム挙動 |
| リクエストテストスイート | 代表的な操作をチェックする | 追跡されていないすべてのコンシューマーとオーナーシップの判断 |
| チェンジログのみ | 計画された作業を伝える | 破壊的な変更をリリースして安全かどうか |
| ガバナンスワークフロー | レビュー・テスト・オーナーシップ・非推奨化をつなぐ | 証拠を提供するには依然としてツールとチームが必要 |
自分のAPIにとって信頼できる証拠を生み出す最小のスタックを選びましょう。新しいサービスにGraphQLが適するか迷っているなら、REST vs GraphQL vs gRPCで、クライアント駆動のクエリモデルをRESTやgRPCと比較してください。プロトコルの選択とリリースガバナンスは別の判断です。しかし、公開コントラクトにはどちらも必要です。
実際のユースケース
モバイルアプリでプロフィールフィールドのリネームが必要になった場合
プロフィールチームは、組織アカウントが別の命名モデルを使っているため、fullNameをdisplayNameに置き換えたいと考えました。ガバナンスのパスは「リネームのコミット+リリース」ではありません。
displayNameを追加し、非推奨理由付きでfullNameを残し、モバイルのクエリを更新し、移行期間中に両方のフィールドをテストし、アプリバージョンごとに採用データを収集します。fullNameは、サポート対象のアプリバージョンが依存しなくなるか、公開されたサポート期間が終わってから削除します。
チェックアウトミューテーションに新しい入力要件が加わった場合
決済チームはCheckoutInput.taxRegionを必須にしたいと考えました。既存のアプリバージョンはこの値を省略しています。すぐに必須にすると、それまで有効だったチェックアウト操作がバリデーションで失敗する可能性があります。
移行期間中は入力を任意のままにし、サーバー側のフォールバック挙動を定義し、新しい要件を公開し、クライアントを更新し、新旧両方のリクエスト形状のテストケースを追加します。クライアントの移行後、計画された破壊的リリースで必須ルールにします。
パートナーがドキュメントされていないフィールド変更に遭遇した場合
パートナーはレスポンスフィールドを文字列としてパースしていますが、バックエンドは構造化オブジェクトを返したいと考えています。社内クライアントがすでに移行していても、パートナーはランタイムで失敗しかねません。
オーナーチームはパートナーをティア1コンシューマーとして記録し、旧フィールドをその場で変更するのではなく代替フィールドを追加し、パートナーにテスト環境を提供し、削除前に保存済みパートナー操作を検証します。ドキュメントと直接の連絡はリリース証拠の一部です。
まずは1つのリリースチェックリストから
小さく始めましょう。クライアント開発が最も活発なGraphQL領域を選び、今月はすべてのスキーマ変更に変更記録を要求します。変更を分類し、代表的な操作を保存し、非推奨化をドキュメント化し、削除には担当者の承認を要求します。
そして、チェックリストをリリースの習慣にしましょう。Apidogなら、リクエスト、レスポンスバリデーション、ドキュメント、モックシナリオ、テスト証拠をまとめて管理でき、ガバナンスポリシーはリポジトリに置けます。その結果、緊急のロールバックが減り、すべてのAPIコンシューマーにとって期待値が明確になります。
FAQ(よくある質問)
どのような変更が破壊的なGraphQLスキーマ変更とみなされますか?
リリース前に有効だったクライアント操作が、リリース後に失敗しうる場合、その変更は破壊的です。フィールドや引数の削除は明白な例です。以前は任意だった入力の必須化、互換性評価なしの型変更、enum値の削除、フィールド挙動の変更も、クライアントを壊しうます。
GraphQLフィールドの追加は常に安全ですか?
通常、任意フィールドの追加は既存の操作を無効化しません。ただし、予期しないレスポンスプロパティを厳格に拒否するクライアント、生成コード、ドキュメントワークフロー、スキーマツールに影響することはあります。追加を分類し、ドキュメント化し、厳格なバリデーションを使うコンシューマーをテストしてください。
GraphQLフィールドはどれくらいの期間非推奨のままにすべきですか?
クライアントのリリースサイクル、サポートコミットメント、コンシューマーリスクから期間を設定します。採用が遅いモバイルアプリには、毎日デプロイされる社内サービスより長い時間が必要です。期限を公開し、重要なコンシューマーを特定し、移行の証拠が揃ってからフィールドを削除してください。
GraphQLのイントロスペクションはドキュメントの代わりになりますか?
いいえ。イントロスペクションはツールがスキーマを発見する助けにはなりますが、明確な説明、例、権限に関する注記、チェンジログ、移行ガイダンスの代わりにはなりません。外部やロックダウンされた環境ではイントロスペクションが制限されることもあるため、公開リファレンスだけでコントラクトを説明できる必要があります。
本番前にGraphQLの破壊的変更をテストするにはどうすればよいですか?
スキーマdiffを実行したうえで、候補環境に対して保存済みの代表的なクエリとミューテーションを実行します。GraphQLエラー、必須データ、型、enum値、null挙動、権限、ビジネス上の結果をアサートします。一般的なスモークテストだけでなく、影響の大きいクライアント操作を含めてください。
レスポンスバリデーションはすべてのGraphQLリグレッションを検出しますか?
いいえ。検出できるのは、検証対象として選んだ文書化されたレスポンスコントラクトだけです。すべてのコンシューマーを特定すること、完全なGraphQLスキーマを比較すること、文書化されていない挙動変更を自力で検出することはできません。レスポンスバリデーションは、操作テスト、スキーマレビュー、オーナーシップ、非推奨プロセスと組み合わせて使ってください。