
GPT-6 Cyberのセットアップは6つのステップで構成されます:Daybreak Redと別途のGPT-6 Cyber承認の確認、API組織へのSSOとMFAの必須化、組織オーナーによる非デフォルトプロジェクトでのDaybreak Redの有効化、そのプロジェクトでのキー作成、送信元IPの許可リスト登録、そしてプロジェクトがZero Data Retentionを使用している場合のPrivate Safety Processingの設定。その後、model: "gpt-6-cyber"を指定してResponses APIを呼び出します。
最初の呼び出しが失敗する原因のほとんどは、モデルではなく、これらのステップのいずれかにあります。間違ったプロジェクトのキー、許可リストにないオフィスのIP、4分前に保存されたばかりの設定——いずれも、モデルがプロンプトを読む前にエラーになります。
GPT-6 Cyber セットアップチェックリスト
セットアップ全体をこの1ページにまとめました。各行は以下の該当セクションに対応しています。
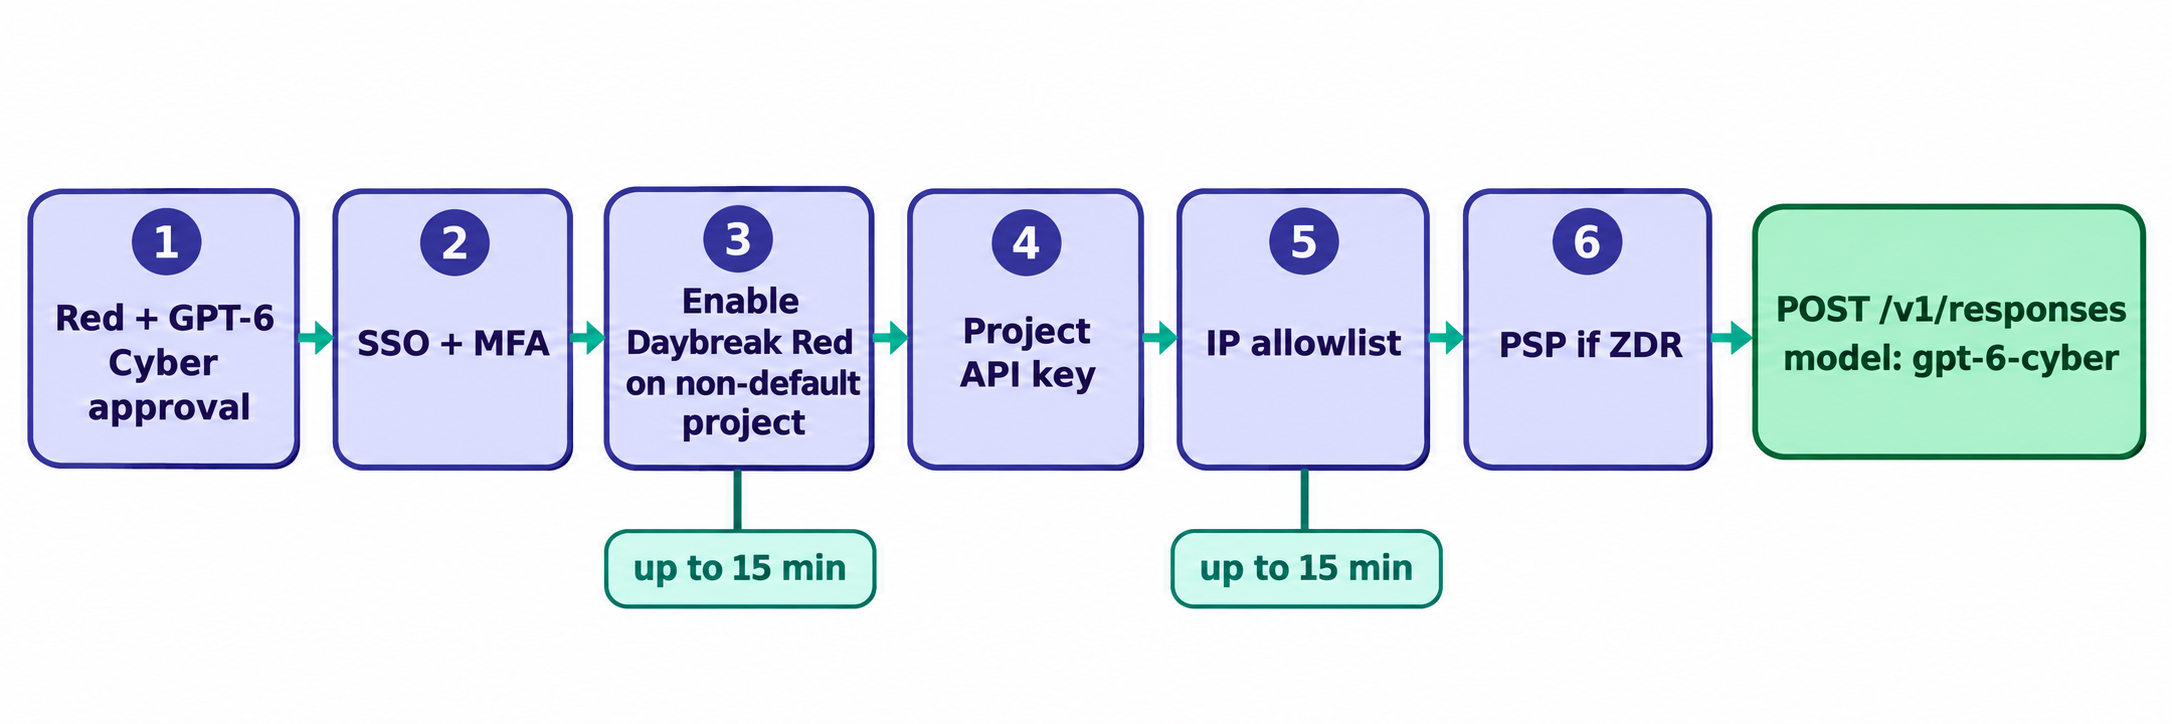
| ステップ | 担当者 | 場所 | 待ち時間 |
|---|---|---|---|
| 1. RedとGPT-6 Cyber承認の確認 | セキュリティ責任者 | OpenAIのアカウントチーム | 状況による |
| 2. SSOの必須化、MFAの強制 | ID管理者 | API組織とIdP | 未公表 |
| 3. プロジェクトでDaybreak Redを有効化 | API組織オーナー | プロジェクト設定 > 全般 > Daybreakモデルアクセス | 約15分まで |
| 4. プロジェクトAPIキーの作成 | プロジェクトメンバー | 有効化したプロジェクト | なし |
| 5. 送信元IPの許可リスト登録 | 組織オーナー | 設定 > セキュリティ > IP許可リスト | 15分まで |
| 6. PSPの設定(ZDRプロジェクトのみ) | 組織オーナー | 組織設定 > データ管理 > データ保持 | Validatedになるまで |
最初の設定を保存してから、リクエストが成功する状態になるまで、少なくとも30分は見込んでおきましょう。
ステップ1:Daybreak RedとGPT-6 Cyberの承認を確認する
必要なのは2つの承認であり、1つ目だけでは2つ目は含まれません。Daybreak Redにより、組織はGPT-5.6 Cyberとメインラインモデルでの拒否率の低減を利用できます。GPT-6 Cyberには、その上に別のモデル承認が必要です。
誰かが設定を触る前に、アカウントチームに両方の承認を確認してもらいましょう。OpenAIのDaybreak概要には、3つの制限が記載されています。
- Redは組織向けです。承認されたビジネスおよびエンタープライズ組織のみが利用できます。個人では、サイバー特化モデルを持たないDaybreak Blueを申請できます。
- お金では買えません。契約や購入だけでは承認は保証されません。
- 社内利用専用です。顧客向け製品、下流トラフィック、第三者への提供は不可です。
私たちのDaybreak Blue対Redガイドでティアを比較しています。なお、承認だけでは何も変わりません。OpenAIはDaybreakの制御をオフの状態で提供しています。
ステップ2:SSOを必須にし、MFAを強制する
すべてのDaybreak Red組織は、Cyberアクセスを保持するAPI組織でSSOを必須にし、IdPを通じてMFAを強制する必要があります。OpenAIから別のCyber組織を提供された場合は、そのドメインを検証し、そちらでもSSOをテストしてください。
ステップ3:非デフォルトプロジェクトでDaybreak Redを有効にする
このステップには特定のロールと特定の種類のプロジェクトが必要です。OpenAIのチームセットアップガイドより:
- API組織オーナーとしてサインインします。プロジェクトオーナーではこの設定を変更できません。
- 社内セキュリティ作業用の非デフォルトプロジェクトを作成または選択します。デフォルトプロジェクトではDaybreakを有効化できません。
- プロジェクト設定 > 全般 > Daybreakモデルアクセスに移動します。
- Daybreak Redをオンにします。組織が承認されている場合にのみ表示されます。
- 保存を選択します。変更の反映には最大約15分かかることがあります。
- 承認されたユーザーをプロジェクトに追加します。
あるプロジェクトでRedを有効化しても、他の場所では有効になりません。このプロジェクトは、顧客に何かを提供するシステムとは切り離して運用してください。
ステップ4:そのプロジェクトでAPIキーを作成する
キーは、先ほど有効化したプロジェクト内で作成してください。他のプロジェクトのキーは、承認済み組織内であっても403 access_program_not_enabledで失敗します。キーをローテーションする場合も、新しいキーは同じプロジェクトから発行する必要があります。専用のCyber組織のキーは、組織を移行しても引き継がれません。
ステップ5:送信元IPを許可リストに登録する
GPT-6 Cyberのリクエストには、アプリケーションの送信元パブリックIPのIP許可リストが必要です。IP許可リストガイドに詳細があります:
- 場所:設定 > セキュリティ > IP許可リスト。プロジェクト単位または組織全体で設定できます。プロジェクトのリストは組織のリストを上書きします。
- 形式:
203.0.113.10のような単一アドレス、または203.0.113.0/24のようなCIDR範囲。最大50エントリ。 - 反映時間:適用まで最大15分。
- 失敗時:リストにないIPはHTTP
401とip_not_authorizedを返します。
Private LinkはIP許可リスト制御と互換性がないため、どちらか一方を選択してください。また、すべての呼び出し元を登録しましょう:VPNノートPC、CIランナー、エージェントのサンドボックスなど。共有クラウドのIP範囲にあるランナーは、「ローカルでは動くのにパイプラインでは失敗する」典型的な原因です。
ステップ6:ZDRを使用している場合はPrivate Safety Processingを設定する
プロジェクトがZero Data Retentionを使用していない場合は、このステップをスキップしてください。Daybreak承認にZDRは含まれません。
使用している場合は、Private Safety Processing(PSP)を設定します。PSPは、OpenAIがプロンプトやレスポンスを保持することなく、自動安全レビューを実行する仕組みです:
- データレジデンシーに合致するリージョンで、AWS S3、Azure Blob、Google Cloud Storage、またはOCI Object Storageのバケットを接続します。
- PSPプレフィックスに30日間のライフサイクルルールを追加します。
- クラウドのIAMロール、サービスプリンシパル、またはワークロードアイデンティティを通じてOpenAIにアクセスを許可します。
- 組織設定 > データ管理 > データ保持で登録し、検証を実行します。
Validatedになるまで待ちましょう。これは1回の合格チェックを記録するものであり、継続的な健全性を示すものではないため、バケットポリシーを変更した後は再確認が必要です。
最初のGPT-6 Cyber API呼び出しを行う
Responses APIを使用し、モデルIDとアクセスプログラムの両方を指定します。OpenAIのドキュメントにあるリクエストは以下のとおりです:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
重要なポイントは3つあります:
- 両方のフィールドを設定する。
daybreak_redを選択してもモデルは切り替わりません。 - nullを送らない。
access_programsとcyberは省略可能ですが、どちらもnullは受け付けません。 - 実際の安全識別子を使う。
user_a17fを、リクエスト発行者を表す安定した仮名IDに置き換えてください。
レスポンスでは、modelがgpt-6-cyber、access_programs.cyberがdaybreak_redと表示されるはずです。この2つが揃って、その呼び出しを処理したものが証明されます。
モデルページではChat Completionsの対応も記載されていますが、Batch APIには対応していません。スモークテストは低コストです。入力トークン100万あたり$20、出力トークン100万あたり$100のため、100トークンのプロンプトと500トークンの回答で約5セントです。OpenAIの例と同程度の無害な内容にしておきましょう。
CodexでGPT-6 Cyberをセットアップする
Codexには2つのアクセス経路があり、それぞれ別々に設定します。
APIキーサインインはステップ3のプロジェクトを使用します。そのキーでサインインしてください。この経路のDaybreakトグルには、バージョン26.1013.0以降のCodexアプリが必要です。
ChatGPTサインインは承認済みワークスペースを使用します。Businessプランでは、管理者が管理コンソール > モデルを開き、「Specialty Models」を見つけて、承認済みユーザーに対して「アクセスを設定」を選択します。Enterpriseプランでは、ワークスペースオーナーがワークスペースデフォルトでDaybreakをオフに保ち、カスタムロールの上書きでRedをオンにします。変更の反映には最大約10分かかり、アプリは26.908.40834以降が必要です。
アプリの高度なモデルピッカーにあるトグルは、デフォルトでオフになっています。Codex CLI 0.163.0以降では、対話実行では/daybreak、ヘッドレス実行ではdaybreak=trueを指定します。指定しない場合、リクエストは標準のセーフガードを使用します。
GPT-6 Cyberセットアップエラーのトラブルシューティング
各エラーコードは1つのステップを示しています。チケットを起票する前に、該当するステップを特定しましょう。
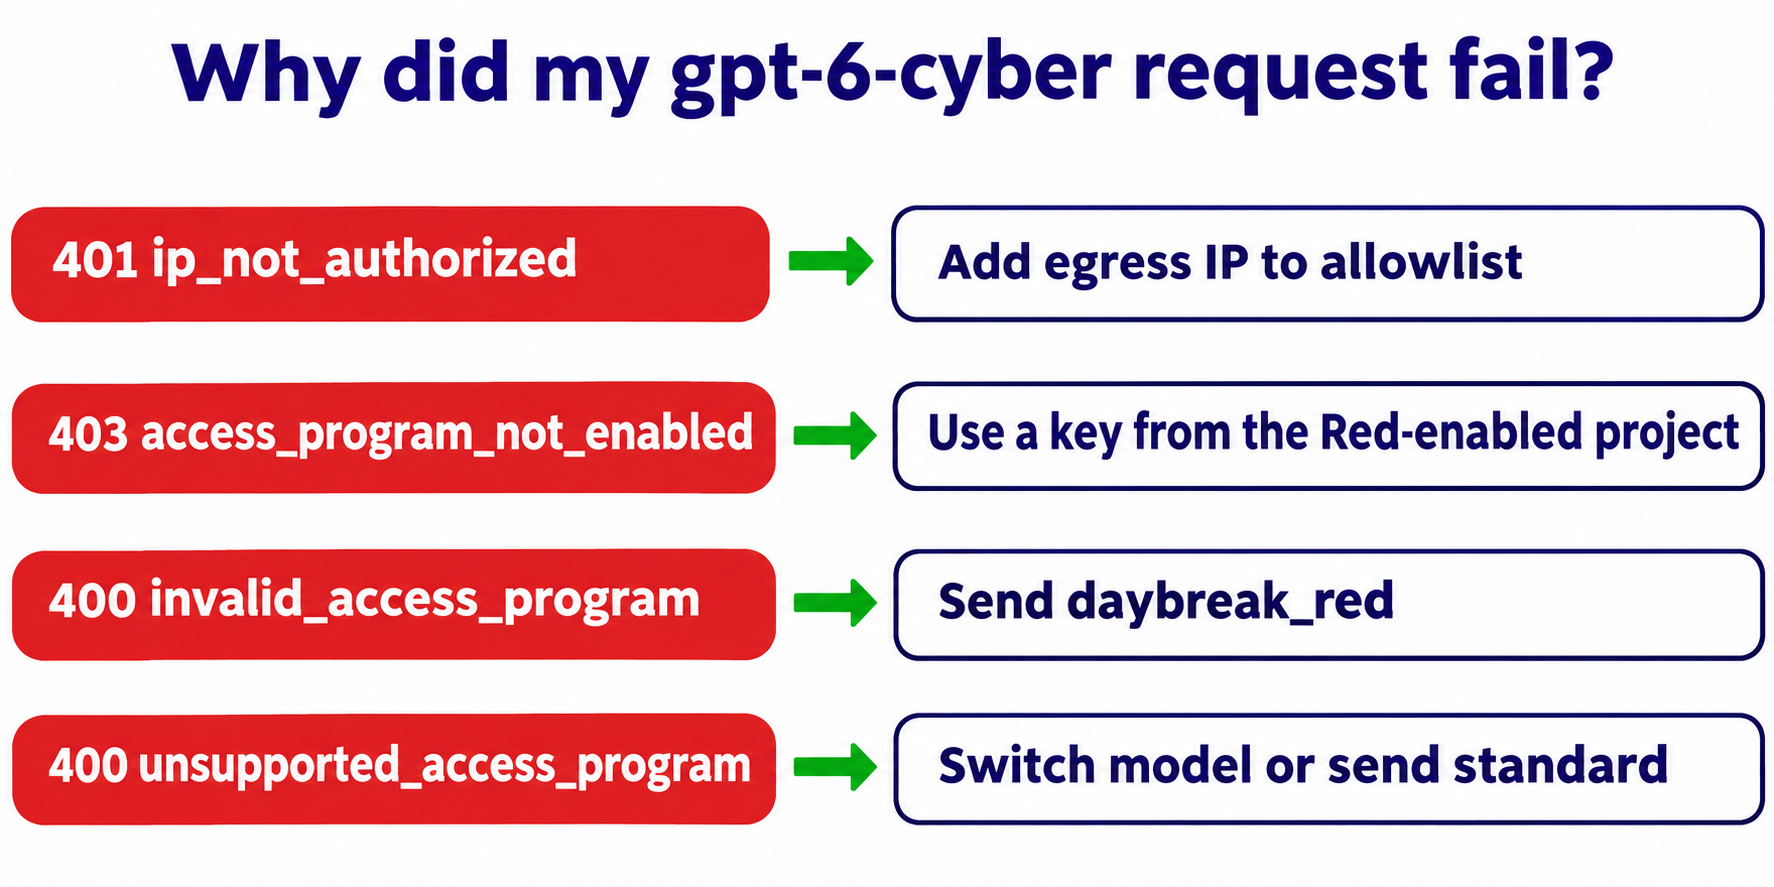
| エラー | 該当箇所 | 修正方法 |
|---|---|---|
401 ip_not_authorized |
ステップ5 | 呼び出し元のパブリックIPを追加し、最大15分待つ |
403 access_program_not_enabled |
ステップ1、3、または4 | Red有効化プロジェクトのキーを使う |
400 invalid_access_program |
リクエストボディ | エラーに示された値を送る(ここではdaybreak_red) |
400 unsupported_access_program |
リクエストボディ | Daybreakモデルに切り替えるか、standardを送る |
それでも解決しない場合は、モデルID、正確なエラー内容、リクエストID、タイムスタンプとタイムゾーンをサポートに送付してください(キーは絶対に送らないこと)。また、拒否応答はセットアップエラーではありません。承認後もセーフガードは適用されるため、200ステータスでプロンプトが拒否された場合は、経路は正常に機能しています。
Apidog CLIでコーディングエージェントにセットアップを守らせる
このセットアップは静かに壊れます:誰かが間違ったプロジェクトからキーをローテーションしたり、CIランナーのIPが変わったりするのです。変更のたびに再実行されるプレフライトチェックが望ましく、コーディングエージェントならApidog CLIで一度それを構築できます。Apidog Freeは最大4ユーザーまで利用できます。
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
apidog skill install
その後、エージェントに次の1つのプロンプトを与えます:
In Apidog project <id>, create an environment "gpt-6-cyber-red" with base URL
https://api.openai.com and a secret OPENAI_API_KEY variable. Add POST
/v1/responses from OpenAI's Daybreak guide. Create a test case
"gpt-6-cyber preflight" that sends OpenAI's documented example request.
Assert status 200, model equals gpt-6-cyber, and access_programs.cyber
equals daybreak_red. Run it once and summarize the result. Never send
exploit prompts or real targets.
エージェントは各スキーマを読み込み、ペイロードを検証し、チェックを実行します:
apidog environment create gpt-6-cyber-red --project <id> --base-url https://api.openai.com
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema validate test-case-create --file preflight.json
apidog test-case create --project <id> --file preflight.json
apidog run --test-case <caseId> --project <id> -e <envId> --env-var "OPENAI_API_KEY=$OPENAI_API_KEY" -r cli,json
これは実際に課金される呼び出しなので、許可リストに登録されたマシンから実行してください。ランナーのIPが許可リストに登録されれば、-r junitを付けた同じapidog runコマンドをパイプラインに組み込めます。詳細はApidog CLI CI/CDガイドを参照してください。Codexを使用している場合はApidog CLI in Codexをご覧ください。
FAQ
承認後、GPT-6 Cyberのセットアップにはどのくらい時間がかかりますか?少なくとも30分は見込んでください。プロジェクト設定とIP許可リストの適用にそれぞれ最大約15分かかり、PSPには合格した検証が必要です。
プロジェクトオーナーはDaybreak Redを有効化できますか?いいえ。Daybreakモデルアクセスを変更できるのはAPI組織オーナーのみです。
デフォルトプロジェクトでDaybreakを有効化できないのはなぜですか?OpenAIが許可していないためです。社内セキュリティ作業には非デフォルトプロジェクトを使い、そのプロジェクトのキーを使用してください。
Daybreak RedをオンにするとGPT-6 Cyberが使えますか?いいえ。Redで使えるのはGPT-5.6 Cyberです。GPT-6 Cyberには別のモデル承認が必要で、リクエストではgpt-6-cyberを指定する必要があります。
GPT-6 CyberにZero Data Retentionは必要ですか?いいえ。Private Safety Processingを設定する必要があるのは、プロジェクトがすでにZDRを使用している場合だけです。
GPT-6 Cyberを自社製品の背後に置けますか?いいえ。Daybreakは社内の、許可されたセキュリティ作業専用です。外部向けワークフローについては、OpenAIはDaybreak Partner Programを案内しています。