
2026年夏、OpenAIとGoogleはそれぞれ数週間のうちに、ほとんどの開発者が利用できないセキュリティ専門モデルを出荷しました。OpenAIのGPT-5.6-Cyberは8月10日に、GoogleのGemini 3.5 Flash Cyberは7月21日に登場しました。どちらもソフトウェアの脆弱性を発見し、承認制で提供されており、通常のAPIキーは提供していません。
しかし、これらは同じ種類のツールではありません。一方は防御型、もう一方は攻撃型に傾倒しており、それぞれ全く異なるモデル階層に位置しています。この2つを理解しようとしているなら、ここに実際の比較と、直接的なベンチマーク対決が不可能な理由を示します。
サイドバイサイド
| GPT-5.6-Cyber | Gemini 3.5 Flash Cyber | |
|---|---|---|
| ベンダー | OpenAI | |
| 発売日 | 2026年8月10日 | 2026年7月21日 |
| 基盤モデル | GPT-5.6 Sol (フラッグシップティア) | Gemini Flash (高速、低コストティア) |
| 指向性 | 攻撃型:エクスプロイトチェーン、ゼロデイ発見 | 防御型:脆弱性の発見と修正 |
| アクセス | Daybreak Red (厳選されたセキュリティチーム) | 限定パイロット (政府機関、信頼できるパートナー) |
| 公開API | なし | なし |
| 公開価格 | なし | なし |
| プログラム | OpenAI Daybreak | Google CodeMender |
一行でまとめると、GPT-5.6-Cyberは最先端の攻撃型研究モデルであり、Gemini 3.5 Flash Cyberはより軽量な防御型パッチ適用モデルです。この方向性の違いが、他のほとんどすべてのことを説明します。
異なるモデル階層
最も明確な技術的区分は、基盤モデルです。GPT-5.6-CyberはOpenAIの最も高性能な推論モデルであるGPT-5.6 Solをベースにしています。実世界の脆弱性研究には、大規模で未知のコードベースに対する持続的な推論が必要であり、OpenAIはこれを実現するためにCyberに最上位のモデルを投入しました。
Gemini 3.5 Flash Cyberは、GoogleのフラッグシップであるProではなく、高速で安価な主力であるFlashティアをベースにしています。これはその目的に意図的に合致しています。その背後にあるGoogleのプログラムであるCodeMenderは、コードをスキャンして大規模にセキュリティ上の欠陥を発見し修正することを目的としており、最大限の単一ショット推論深度よりも速度とコスト効率が重視されます。バージョンに関する注意点として、一般的なFlashモデルは3.6に移行しましたが、Cyberは3.5にとどまっています。これは、両者が異なるリリースパスにあるためです。
異なる指向性:攻撃 vs 防御
これが本当の区別です。各ベンダー自身の説明を読めば、その違いは明らかです。
OpenAIは、Daybreak拡張発表によると、GPT-5.6-Cyberを、高リスクのデュアルユースタスクにおける**拒否反応を減らし**、**ゼロデイを発見し、エクスプロイトチェーンを構築する**能力を高めるために訓練しました。「許可された脆弱性研究、エクスプロイト検証、セキュリティテスト」に明示的に対応するDaybreak Redを通じて提供されます。発表時の証拠は攻撃型のものでした。Chromeにおける2つの連鎖的なV8脆弱性(CVE-2026-15903が割り当てられた)に加え、モバイルOS、データベース、OSカーネルにわたる報告された発見がありました。
GoogleはGemini 3.5 Flash Cyberを**発見と修正**を中心に位置づけています。Geminiモデルアップデートで発表されたもので、コード内のセキュリティ上の欠陥を発見し、それに対するパッチを提案することを目的としたCodeMenderの一部です。重点は修復、つまり穴を塞ぐことであり、それを悪用することではありません。
だからといって、一方が「安全」で一方が「危険」であるわけではありません。強力な脆弱性発見ツールは、どのように位置づけられてもデュアルユースであり、まさにそれが両方がゲートされている理由です。しかし、この分野をマッピングするなら、OpenAIは攻撃的な研究に、Googleは防御的なパッチ適用に近い位置にとどまっています。
異なる透明性
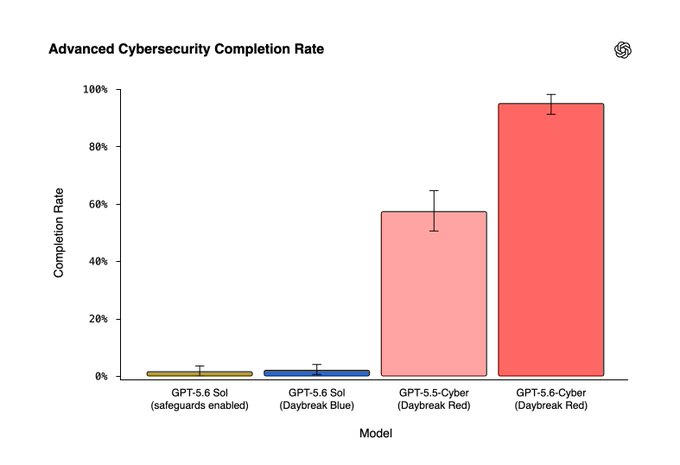
OpenAIはより多くの数値を公開しました。内部の完了率メトリクス(GPT-5.6-Cyberは高度なサイバープロンプトの95.0%に回答、ベースのSolは1.5%)を開示し、ExploitGymのようなベンチマークを挙げ、実際に割り当てられたCVEを報告し、Preparedness Frameworkの評価を「高」だが「クリティカル」未満と述べました。誰が何にアクセスできるかの詳細な内訳については、Daybreak Blue vs Redを参照してください。
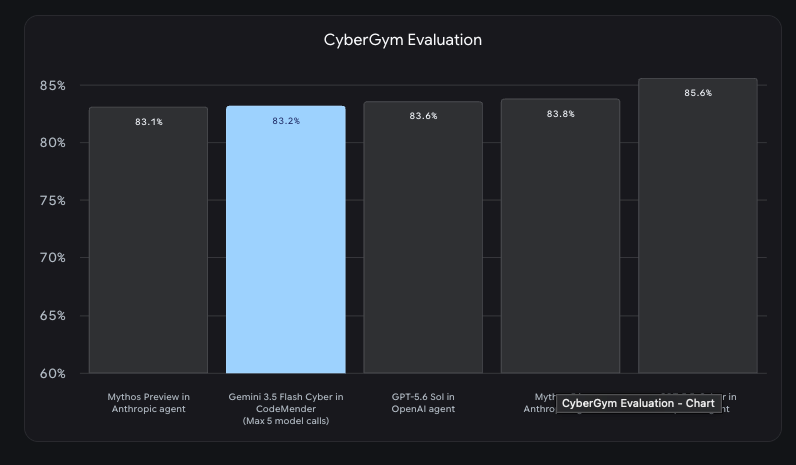
Googleは発表時に曖昧でした。モデルが存在すること、その防御目的、ゲートされた状態であることは確認しましたが、比較可能なタスクごとの完了率やベンチマーク表は公開しませんでした。そのため、両方のモデルを説明することはできますが、同じグラフに並べることはできません。どちらのベンダーも直接対決させた共有ベンチマークはなく、そのターゲットタスク(エクスプロイト開発 vs パッチ生成)はほとんど重複していません。
共通点
違いを取り除くと、2つのモデルはAIセキュリティツールがどこに向かっているかについて同じストーリーを語っています。
- ゲートされたアクセス、オープンAPIではない。どちらもセルフサービスではありません。両方とも承認が必要で、アクセスは厳選された組織に限定されます。
- 公開価格なし。オープンアクセスではないため、どちらもトークンあたりの料金は公開されていません。流通している価格表は未確認です。
- 同じデュアルユースロジック。両ベンダーは、脆弱性を発見するのに優れたモデルは、本質的に脆弱性を発見するのに優れていると判断し、アクセスを拡大する前に、信頼できるパートナーとの狭い範囲で開始し、監視しています。
- 混乱するバージョン物語。OpenAIのモデルはSol/Terra/Lunaの命名規則に従いますが、Googleのモデルは3.5にとどまり、その兄弟モデルは3.6に移行しました。
どちらかにAPIキーを求めてやって来たなら、答えは同じです。「今日は無理、そしておそらく期待する形ではないだろう」と。
どちらがあなたにとって重要か?おそらくまだどちらも重要ではない
これが実践的な読み方です。承認されたセキュリティベンダーや政府パートナーでない限り、現時点ではどちらのモデルも使用できません。それらを監視することは、進むべき方向を理解するのに役立ちますが、今四半期にあなたのスタックに組み込むべきものではありません。
あなたのスタックに組み込むべきなのは、あなたが実際に所有するAPIのセキュリティテストです。これら両方のモデルが存在するのは、脆弱性がコストがかかるためです。最も安価に防ぐことができるのは、あなたのサービスにおける退屈な境界バグです。それらを発見するために最先端のサイバーモデルは必要ありません。
ApidogのようなAPIクライアントを使用すれば、最小限の労力で最大の効果を得られるチェックを実行できます。
- 認証境界。欠落したトークン、期限切れのトークン、有効なトークンでリクエストを送信し、それぞれが正しいステータスを返すことを確認します。最小権限の原則はエージェントにも適用されます。AIエージェントのAPIキーが実際にできることを確認してください。
- トランスポートセキュリティ。クライアント証明書とmTLSが適切に動作すること、そしてプレーンなリクエストが拒否されることを確認します。
これらは、今日から、実際にアクセスできるツールで開始できる作業です。Apidogをダウンロードして、認証ケースから始めましょう。
よくある質問
GPT-5.6-CyberとGemini 3.5 Flash Cyberはどちらが優れていますか?これらは異なる目的のために構築されているため、「優れている」かどうかはタスクによって異なります。GPT-5.6-Cyberは、攻撃型研究(エクスプロイト開発、ゼロデイ発見)に特化した最先端モデルです。Gemini 3.5 Flash Cyberは、防御型パッチ適用に特化した軽量モデルです。どちらのベンダーも直接対決するベンチマークを公開していないため、直接的なスコア比較はできません。
API経由でどちらかを使用できますか?いいえ。どちらもゲートされています。GPT-5.6-CyberはDaybreak Redの承認が必要で、Gemini 3.5 Flash Cyberは政府機関と信頼できるパートナー向けの限定パイロットプログラムです。どちらもセルフサービスのAPIモデルIDは提供していません。
なぜ両方のモデルは制限されているのですか?デュアルユースだからです。脆弱性を発見するのに優れたモデルは、防御側がパッチを適用するのを助け、攻撃側が悪用するのを助けます。両ベンダーは、実際の使用状況を監視しながら、厳選されたパートナーにアクセスを限定しています。
基盤モデルの違いは何ですか?GPT-5.6-CyberはOpenAIのフラッグシップ推論ティアであるGPT-5.6 Solをベースにしています。Gemini 3.5 Flash Cyberは、Googleのより高速で安価なFlashティアをベースにしており、そのスキャンと修正の目的に合致しています。
代わりに何を使用すべきですか?自身のAPIのセキュリティを確保するには、Apidogのようなクライアントを使用して、認証、トランスポート、および契約テストを実行してください。ゲートされたモデルは必要ありません。