2026年11月18日に発表された Gemini 4 Neon for cyber は、Google の Gemini 4 Neon のサイバー防御向けバリアントです。コード強化(ハードニング)のライフサイクル、つまり脆弱性の発見、悪用可能かどうかの検証、パッチ適用をターゲットとしています。公開 API では提供されておらず、対象となる Fairwind プログラムのメンバーには今後数日のうちにアクセス権が付与されます。アクセス申請は Google Cloud のアカウントチームを通じて行います。
対象外の方でも選択肢はあります。しかも、自分の API のハードニングはどちらも待ってはくれません。
Gemini 4 Neon for cyber とは?
Gemini 4 Neon for cyber は、Google が Fairwind プログラムを通じて審査を通過した防御者向けに提供する Gemini 4 Neon のバージョンです。Google の発表記事では「高速で効率的なフロンティアレベルのサイバー防御のために構築」として位置づけられており、「コード強化ライフサイクル全体でフロンティアレベルのパフォーマンスを発揮する」とされています。
ベースとなるモデルは、ほとんどのチームがすでに利用できるものです。Gemini 4 Neon(gemini-4-neon)は Google の Gemini 4 の中間ティアで、有料の Gemini API ティアにおいて、入力トークン100万あたり3ドル、出力トークン100万あたり15ドル、キャッシュ済み入力トークン100万あたり0.15ドル、コンテキストウィンドウは100万トークンです。詳細な料金についてはGemini 4 Neon 料金ガイドをご覧ください。
Google がサイバー防御バリアントについて公表していない点は3つあります:
- モデル ID。 発表記事には Neon for cyber 専用の API 文字列は記載されていません。
- 価格。 Fairwind のページには料金に関する記載がありません。
- セーフガード設定。 Gemini 4 Argon については、Google が信頼できる防御者向けに「サイバーガードレールなし」のビルドをリリースしたと明言していました(詳細はArgon のサイバー防御に関する記事を参照)。Neon の発表記事にはサイバー防御バリアントのガードレールについての言及がないため、どちらであるかを決めつけないようにしてください。
Gemini 4 Neon for cyber のベンチマーク結果
Google は発表記事とGemini サイバーページ全体で5つのサイバー関連の結果を報告しています。一部は「Neon for cyber」に、一部は「Neon」に帰属しているため、表では Google の表現をそのまま維持しています。すべて Google が報告した数値です。
| ベンチマーク | 結果 | Google が示す測定内容 | Google が示す比較対象 |
|---|---|---|---|
| SEC-bench Pro | 90.5% | コード脆弱性の発見 | 最高水準(SOTA)、課題あたりのコストは約半分 |
| ExploitGym | スコアとして非公開 | どの脆弱性が悪用可能かの確認 | フロンティアレベル、Carbon の半分のトークン消費 |
| CWE-bench v2 (Collinear) | 70.7% | 根本原因レベルでの脆弱性パッチ適用 | Carbon から3.4%の向上 |
| WebExploitBench v1.2 | 51.26%(サイバーページでは51.3%) | ペネトレーションテスト | 最高水準、競合する大規模モデルの半分のコスト |
| AutoBaxBench(hard ティア) | 76% | 最初から安全なコードの生成 | easy・medium・hard のすべてで Carbon より安全なコード |
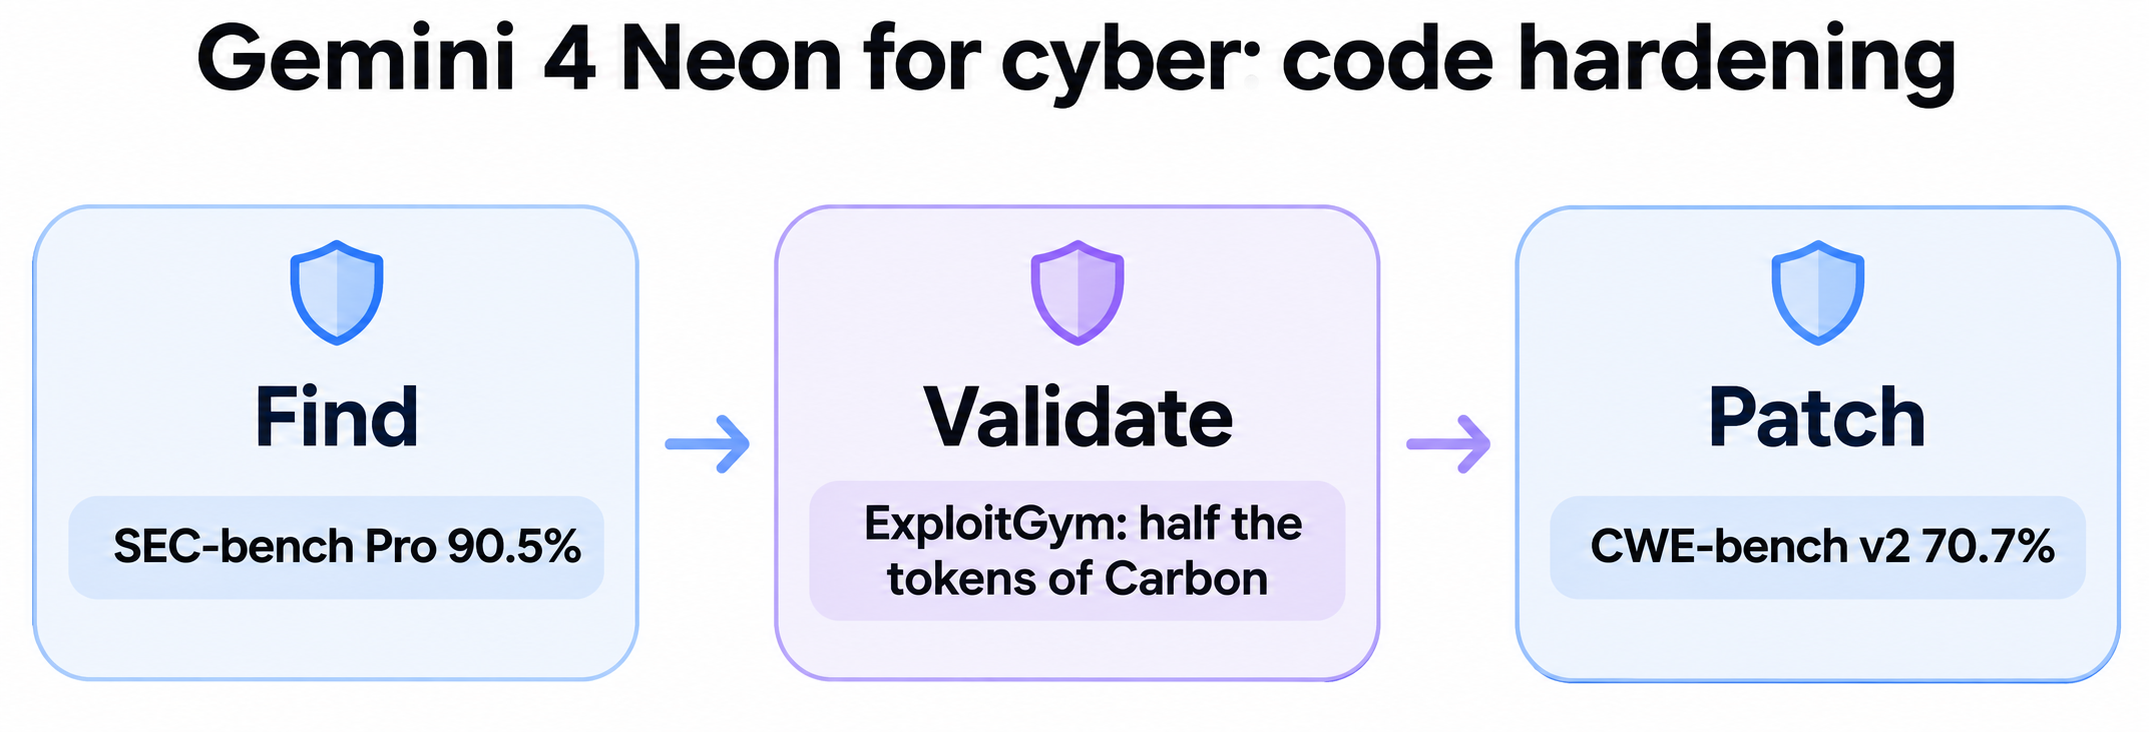
これらの数値を引用する前に、いくつか注意点があります。「コスト半分」「トークン半分」といったコストに関する主張は Google のものであり、発表記事では WebExploitBench の比較対象モデルが明記されていません。サイバーページでは CWE-bench v2、SEC-bench Pro、WebExploitBench の数値が、サイバー防御用の独立した列ではなく Neon の列に記載されています。また、CWE-bench v2 は Argon の68%に使われた CWE-bench v1 のリーダーボードとは別物なので、両者を世代間の向上として単純に並べて比較しないでください。
発見・検証・パッチ適用:サイバー防御バリアントの役割
Google はサイバー防御バリアントを、それぞれベンチマークに紐づく3つの防御タスクとして位置づけています:
- コード脆弱性の発見。 SEC-bench Pro で90.5%。Google はこれを最高水準としています。
- 悪用によるリスク検証。 「どの脆弱性を優先的に対処すべきかを判断するため、防御者はモデルに脆弱性の悪用可能性の確認を委ねています。」Google は、Carbon の半分のトークン消費でフロンティアレベルの ExploitGym パフォーマンスを報告しています。
- 根本原因へのパッチ適用。 CWE-bench v2 で70.7%。このベンチマークはCommon Weakness Enumeration のカテゴリに基づいて構築されており、多くのスキャナーやバグトラッカーが使用しているのと同じ分類体系です。
さらに2つの結果が、この強化ループの外にあります。安全なコード生成については、Google は Neon for cyber が AutoBaxBench の全難易度で Carbon を上回り、hard ティアで76%を達成したとしています。ペネトレーションテストでは、Neon が WebExploitBench v1.2 で51.26%を記録しています。
売り文句は「タスクあたりのコスト」です。サイバー防御に関する主張は、スコアそのものと同程度に「コスト半分」「トークン半分」を強調しています。
Fairwind へのアクセス方法
Fairwind プログラムは、高優先度の防御者向けの Google の先行アクセスプログラムです。アクセスを申請するには、Google Cloud のアカウントチームに連絡してください。Cloud の顧客でない場合は、まず Google Cloud のスタートガイドドキュメントを参照するよう案内されています。
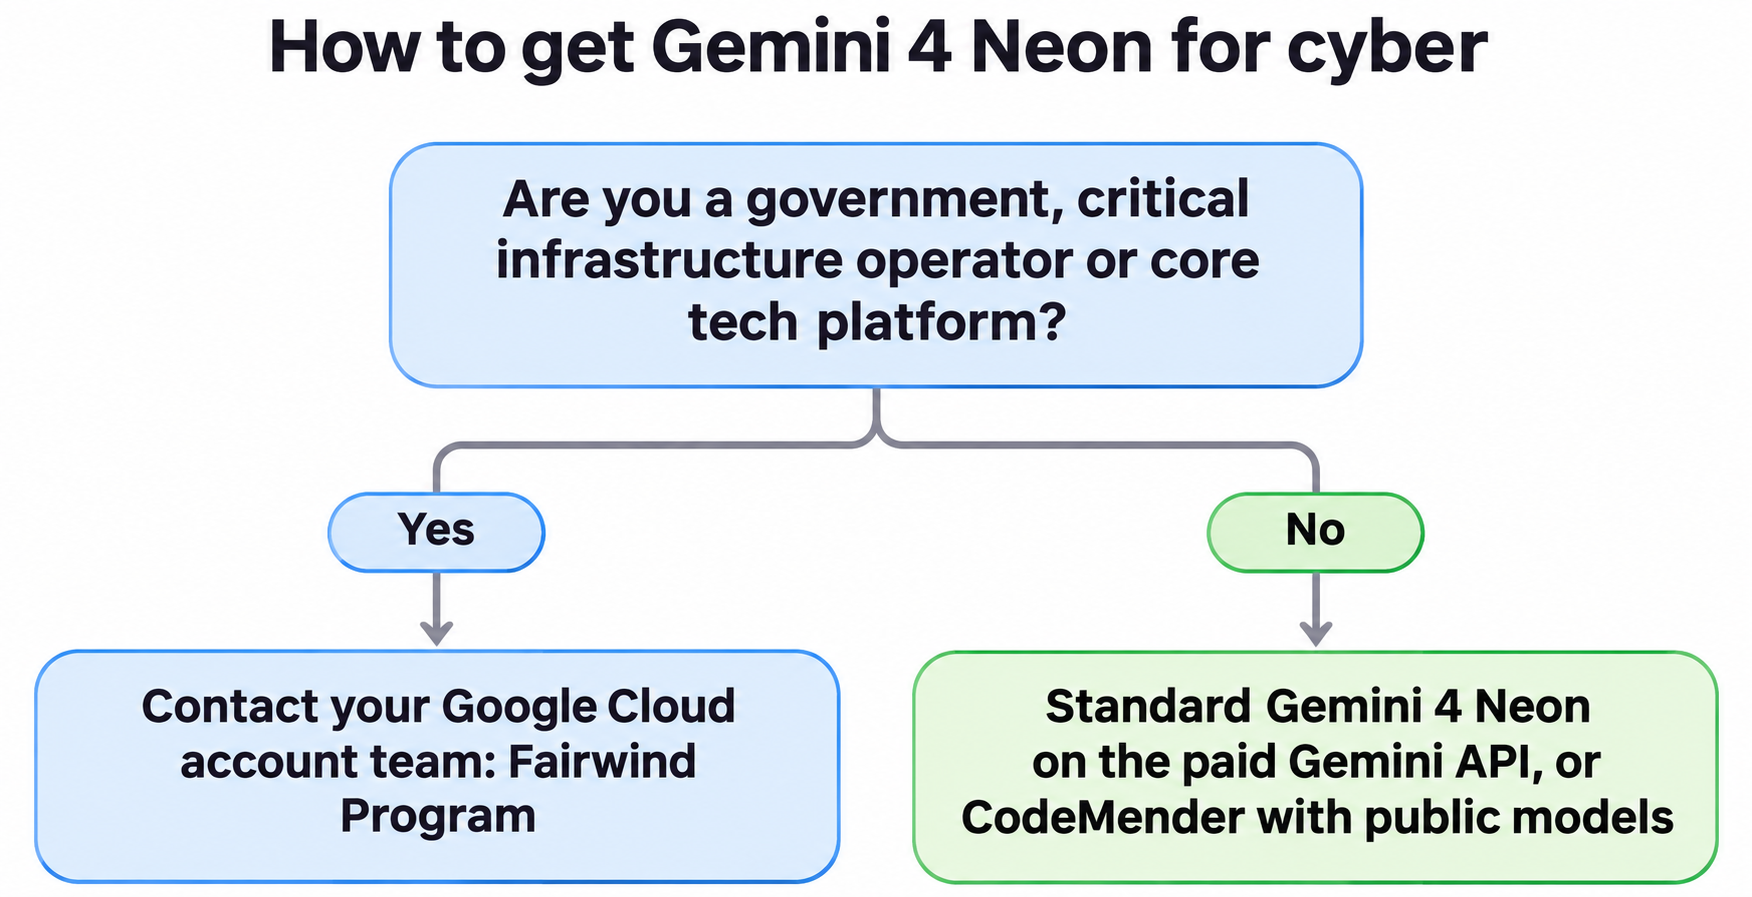
Google が優先する対象。 「政府および社会のレジリエンスにとって最も重要なパートナーを優先します。」ページでは、政府と国家サイバー当局、重要インフラ事業者(医療、通信、エネルギー、金融)、基幹技術プラットフォームが挙げられています。申請者は倫理的な運用実績とトラックレコードに基づいて審査されます。防御的なベンチマークに注力する学術研究室も申請可能です。
パートナーが同意する事項:
- ユーザーレベルの認証、フィッシング耐性のある MFA、および該当するアクセス制御の実施。
- アクセスを内部のサイバーセキュリティ、インシデント対応、またはペネトレーションテストチームに限定。
- 従業員のアクセスと利用の追跡。
- フロンティアモデルへのアクセスの共有、再配布、再販の禁止。
許可される用途。 許可される作業は「防御および学術研究目的での認可された脅威シミュレーション、リバースエンジニアリング、マルウェア解析」です。マルウェアの作成などの悪意あるタスクは認められません。
実行方法。 Fairwind では「Gemini for cyber モデルへの専用アクセス」が提供され、単体でも、Google のコードセキュリティエージェントである CodeMender 内でも利用できるため、独自の実行環境を構築する必要がありません。Gemini Enterprise 上のマネージドモデルとして直接アクセスでき、データの保持はゼロ(zero data retention)に対応しています。
時期。 Google の表現では11月18日から「今後数日のうちに」です。11月19日時点で、Fairwind ページのニュースフィードには Gemini 4 Carbon と Argon が表示されていますが、Neon についてはまだ言及がありません。
Fairwind の対象外の場合
ほとんどのチームは対象外であり、それは意図された設計です。選択肢は3つあります:
| 選択肢 | 得られるもの | コスト |
|---|---|---|
標準の gemini-4-neon |
Google のリアルタイムサイバーセーフガード付き、有料 Gemini API 上の同じベースモデル | 100万トークンあたり $3 / $15、無料 API ティアなし |
| 公開モデルを使う CodeMender | Fairwind モデルなしの Google のコードセキュリティエージェント | Fairwind ページには非公開 |
| Google の AI 脅威防御製品 | Fairwind ページが参照しているその他の Google セキュリティツール | 製品により異なる |
標準の Neon は防御用途においても決して制限されたモデルではありません。Google は、Neon にサイバーおよびバイオセキュリティの悪用に対するリアルタイムセーフガードを備えさせ、「Carbon の保護と同等でありながら、これらの分野における正当な作業の拒否をはるかに少なくした」と述べています。Terminal-Bench 4.0 ではタスクの1.98%を、Terminal-Bench-Science では0%を拒否しました。Gemini 4 Neon API ガイドではリクエストの形式を紹介しており、無料アクセスガイドでは Google のアプリで試せる0ドルの方法を解説しています。学生は Google Cloud 上の CodeMender を案内されています。
プロンプトインジェクション:Neon のセーフガード数値
Neon を自前の API の裏側に置くなら、注目すべき数値はプロンプトインジェクションです。Google によれば、Gray Swan の間接プロンプトインジェクションベンチマークにおいて、「最高思考レベルのリアルタイムセーフガードを有効にした状態で、Neon はそのベンチマーク内のすべての攻撃に抵抗した」とのことで、攻撃成功率0.0%であり、これを達成したのは他の Gemini モデルだけだとしています。
ただし、これはセーフガードを有効にした最高思考レベルでの1つのベンチマーク結果にすぎません。モデルの出力は信頼できない入力として扱い、ツール呼び出しの引数をスキーマに対して検証し、モデルが扱える認証情報の範囲を限定し、実行されたすべてのアクションをログに記録してください。API チーム向けプロンプトインジェクションガイドでテスト方法を詳しく説明しています。
Apidog CLI でコーディングエージェントに API のハードニングを任せる
Neon for cyber はコードを読みますが、外部の攻撃者は稼働中の API を読みます。最も安価な防御策は、すべてのエンドポイントが拒否すべきものを確実に拒否するかを検証するテストスイートであり、コーディングエージェントはそれを Apidog CLI で構築できます。
まず一度セットアップします:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
次に、Claude Code、Codex、Cursor、OpenCode のいずれかに、次の1つのプロンプトを与えます:
Import ./openapi.yaml into Apidog project <id>. For every endpoint that
requires auth, create test cases that send no token, an expired token and
another user's token, and assert 401 or 403. Add a case that sends a string
where the spec says integer and assert 400 or 422 with no stack trace in the
body. Put them in one test scenario, run it against staging and list every
endpoint that returned 200 when it shouldn't.
エージェントは仕様をインポートし、ペイロードスキーマを読み、テストケースを検証して、シナリオを実行します:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog endpoint list --project <id>
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file auth-negative.json
apidog test-case create --project <id> --file auth-negative.json
apidog test-scenario create --project <id> --name "Auth and input hardening" --folder-id <folderId> --priority <priority>
apidog test-scenario import-steps <scenarioId> --project <id> --source test-case --endpoint <endpointId> --ids <caseIds> --sync manual
apidog run -t <scenarioId> --project <id> -e <stagingEnvId> -r cli,junit --notification-failed-event <targetId>
健全な API がこれらのチェックに対して返すべきレスポンスは以下のとおりです:
| チェック | エージェントが送信するもの | 期待されるレスポンス |
|---|---|---|
| 認証情報なし | 認証ヘッダーを削除したリクエスト | 401 |
| 期限切れトークン | 失効または期限切れのトークン | 401 |
| 別ユーザーのトークン | ユーザー A のリソースに対するユーザー B のトークン | 403 または 404 |
| 不正な型 | 仕様が integer を要求する箇所への文字列 | 400 または 422 |
| バーストトラフィック | -n 50 回の反復による同一リクエスト |
429、できれば Retry-After 付き |
期限切れトークンや別ユーザーのトークンは、テストケースファイルではなく環境変数で管理してください。同じ apidog run ... -r junit をパイプラインに組み込むには Apidog CLI CI/CD ガイドを、フラグの詳細は apidog run コマンドリファレンスを参照してください。チェックの全リストについては、まずAPI セキュリティテストチェックリストから始めるのがおすすめです。
Apidog は API の設計・テストプラットフォームであり、脆弱性スキャナーではありません。パーサーのメモリ安全性のバグを見つけることはできません。それこそが Neon for cyber が得意とする種類の作業です。ただし、認証なしでリリースされたルートを、他の誰かに見つけられる前に捕捉することはできます。Apidog の Free プランは最大4ユーザーまで利用できます。
FAQ
Gemini 4 Neon for cyber とは何ですか? Google が Fairwind プログラムを通じて信頼できる防御者へ展開している、Gemini 4 Neon のサイバー防御向けバリアントです。脆弱性の発見、検証、パッチ適用のために位置づけられています。
Fairwind プログラムへのアクセスはどうすれば得られますか? Google Cloud のアカウントチームに連絡してください。Google は政府、国家サイバー当局、重要インフラ事業者、基幹技術プラットフォームを優先し、申請者ごとに審査を行います。
Gemini 4 Neon for cyber は Gemini API で利用できますか? 公開としては利用できません。Google は独立したモデル ID を公表していません。標準の gemini-4-neon は有料の Gemini API で、100万トークンあたり入力3ドル、出力15ドルで利用可能です。
Gemini 4 Neon for cyber の料金は? Google は Fairwind の料金を公表していません。Cloud のアカウントチームに確認してください。
セキュリティ面で Neon for cyber は Gemini 4 Carbon と比べてどうですか? Google によれば、AutoBaxBench では Carbon より安全なコードを生成し、CWE-bench v2 では Carbon を3.4%上回り、ExploitGym では Carbon の半分のトークンでフロンティアレベルの結果を達成しています。
Apidog はセキュリティスキャナーですか? いいえ。Apidog は API の設計、モック、テストを行うプラットフォームです。Apidog CLI を使えば、仕様内のすべてのエンドポイントに対して認証、入力バリデーション、レート制限のチェックを継続的に実行できます。