CodexサンドボックスとDocker Sandboxesのどちらを選ぶかという問いの核心は、エージェントのコマンドがどこで実行されるかという違いにあります。Codexサンドボックスはコマンドを自分のマシン上に留め、OSの仕組み(macOSではSeatbelt、Linuxではbubblewrapとseccomp、WindowsではMXC)で制限します。一方、Docker Sandboxesはエージェントを、独自のカーネル・ファイルシステム・Docker Engine・ネットワークを持つmicroVMの中へ移します。ネイティブなツールチェーンが必要ならCodexのサンドボックス、エージェントが行うすべてのことを強固な境界で囲いたいならDocker Sandboxesを選びましょう。
CodexサンドボックスとDocker Sandboxesの概要比較
| Codexサンドボックス | Docker Sandboxes | |
|---|---|---|
| コマンドの実行場所 | 既存の環境 | サンドボックスごとに1つのmicroVM |
| 分離の仕組み | Seatbelt(macOS)、bubblewrap + seccomp-bpf(Linux)、MXC(Windows) | ハイパーバイザー、サンドボックスごとに独立したカーネル |
| 設定方法 | config.tomlのパーミッションプロファイル |
sbx CLIとポリシー |
| デフォルトのネットワーク | :workspaceプロファイルではオフ |
デフォルト拒否のプロキシ(デフォルトの許可リスト付き) |
| ネイティブなホストツール | 利用可(Xcode、シミュレータ、ローカルSDK) | 利用不可。VM内にあるもののみ |
| 対応エージェント | Codex(およびcodex sandbox経由の任意のコマンド) |
Claude Code、Codex、Copilot、Cursor、Devin、Kiro、OpenCodeなど |
| チームポリシー | requirements.tomlによる管理要件 |
Docker AI Governance(別途有料サブスクリプション) |
| 料金 | Codexに含まれる | sbx CLIとローカル計算は無料、クラウドは従量課金 |
Codexサンドボックスとは?
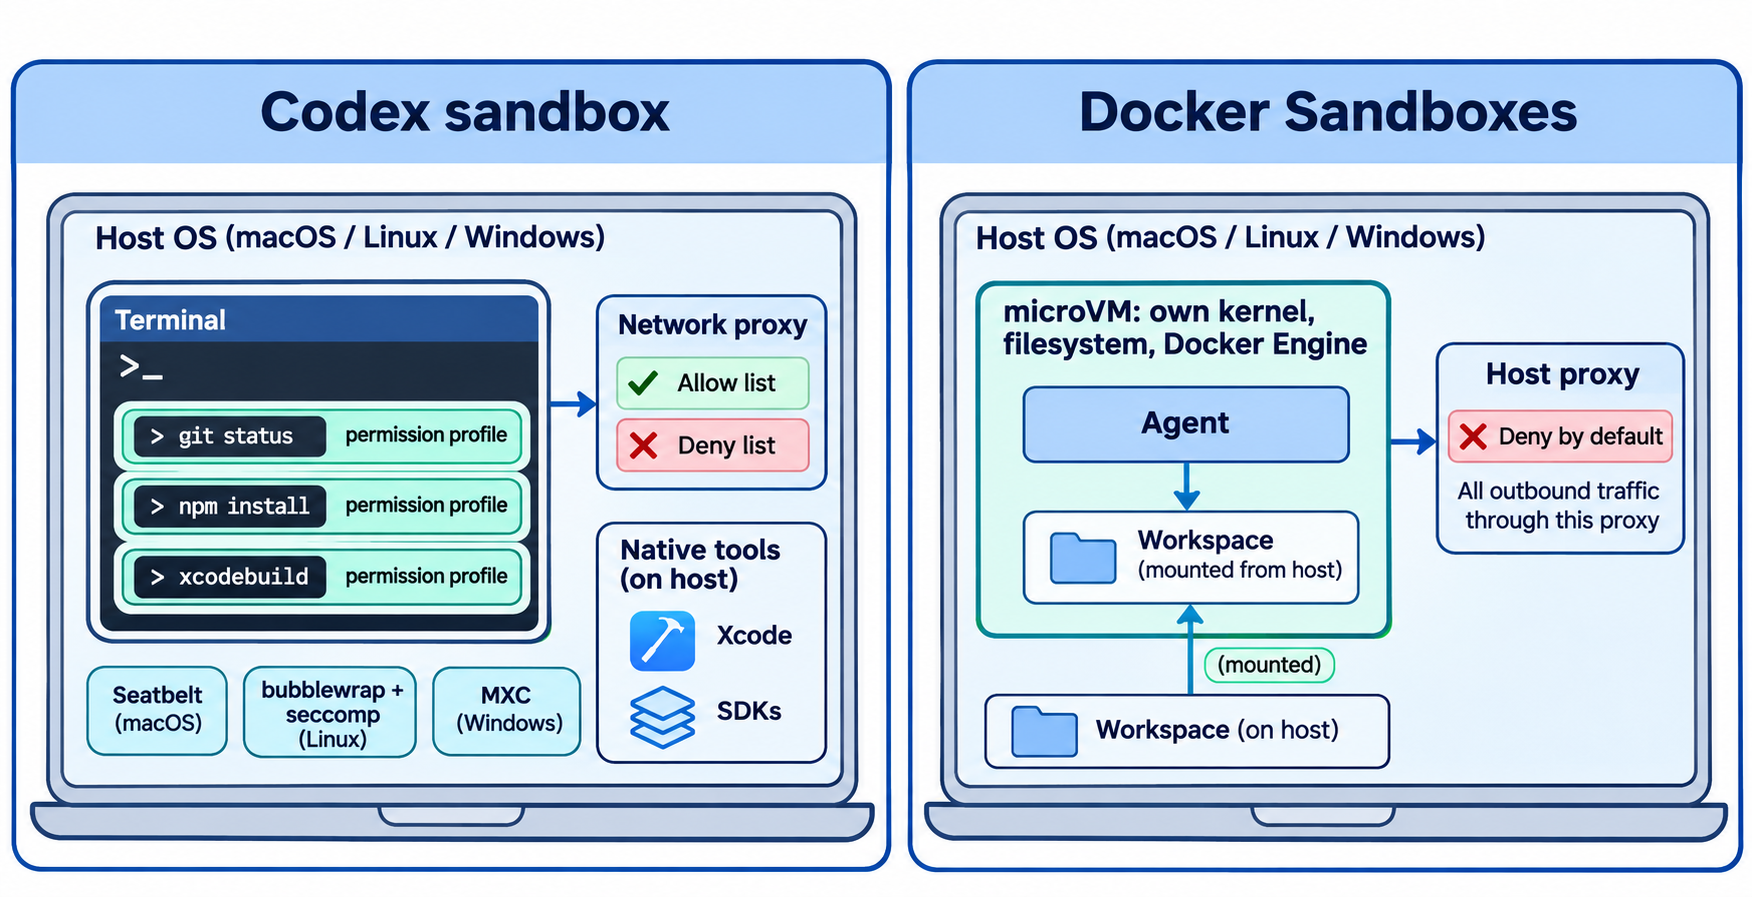
Codexサンドボックスは、Codexがコンピュータ上で実行するコマンドの読み取り・書き込み・通信可能な範囲を制限する層です。作業をコンテナやVMに移すのではなく、各コマンドとそれが生成するすべての子プロセスを、パーミッションプロファイルで設定したルールに従ってOS自体のサンドボックス機能で包み込みます。
組み込みの:workspaceプロファイルはGitリポジトリのデフォルトです。ワークスペース内への書き込みを許可しつつ.gitと.codexは読み取り専用に保ち、それ以外の場所は広く読み取りを許可し(コンパイラはリポジトリ外のSDKを必要とするため)、ネットワークアクセスは無効にします。この設定はconfig.tomlで拡張できます。次の例はOpenAIの投稿からの引用です。
default_permissions = "dev"

[permissions.dev]
description = "Development with extra read-only protections."
extends = ":workspace"

[permissions.dev.filesystem]
"~/build-cache" = "write"

[permissions.dev.filesystem.":workspace_roots"]
".devcontainer" = "read"
".vscode" = "read"
"**/*.env" = "deny"
"secrets" = "deny"
codex sandboxコマンドは、エージェントセッションの外で任意のプログラムをプロファイルの下で実行します。これによりプロファイルをテストしたり、Codexがサンドボックスなしで起動してしまうstdio MCPサーバーをラップしたりできます。
codex sandbox --permission-profile dev -- bash -c 'cat > .vscode/settings.json'
macOSでは、この書き込みはOperation not permittedで失敗します。コピーしてすぐ使えるプロファイルについてはパーミッションプロファイルのドキュメントを参照してください。
Docker Sandboxesとは?
Docker Sandboxesは、AIコーディングエージェントを、自分のマシン上またはDockerが管理するクラウドインフラ上で、分離されたmicroVM内で実行します。各サンドボックスには独自のカーネル、Dockerデーモン、ファイルシステム、ネットワークが割り当てられます。エージェントはsudoやプライベートなDocker Engineを含む完全な権限をVM内で持ちますが、アクセスできるのは共有したホストリソースだけです。
操作にはsbx CLIを使います。Docker Desktopは不要です。ローカルサンドボックスには、Apple silicon上のmacOS 14以降、Hypervisor Platformを有効にしたWindows 11、またはKVMを備えたUbuntu 24.04以降が必要です。はじめにガイドより:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx stop my-sandbox
sbx rm my-sandbox
プロジェクトディレクトリは同じ絶対パスでVMにマウントされます。直接マウントは読み書き可能なので、エージェントは作業ツリーをその場で編集します。--cloneを指定すると、ホストのリポジトリは読み取り専用でマウントされ、エージェントは代わりにプライベートなGitクローン内で作業します。認証情報はホスト上に残ります。Dockerのアーキテクチャドキュメントには「生の認証情報の値がVMに入ることは決してない」と記されています。
分離の強さ:OSポリシーか、独立したカーネルか
Codexはホストのカーネル上でプロセスを制約します。macOSでは(deny default)から始まるSeatbeltプロファイルを生成します。Linuxではbubblewrapでファイルシステムビューを構築し、ネットワーク・IPC・PID名前空間を分離し、no_new_privsを設定したうえでseccomp-bpfフィルタを適用します。WindowsではMicrosoftのMXC(Microsoft eXecution Container)ライブラリへの移行を進めています。制限は実際にカーネルで強制されますが、エージェントはあなたのカーネルを共有し、フィルタ越しにマシンを見ている状態です。
Dockerはエージェントとホストの間にハイパーバイザーを置きます。各サンドボックスは独立したカーネルと、「ホストのデーモンへの経路を持たない」独自のDocker Engineを持ちます。VM内でのカーネルのバグや設定ミスがあっても、エージェントがあなたのラップトップを手に入れることはありません。
どちらも、正直に文書化されている隙間を残しています。
- Codexのデフォルトプロファイルは広範な読み取りを有効にしたままなので、別の場所にあるAPIキーを含む設定ファイルが読める状態にとどまります。またOpenAIは、エージェントが
node_modules/prettierのような無視対象ファイルを改ざんし、それをエディタが後でサンドボックス外で実行してしまう可能性があると警告しています。 - Dockerの直接マウントは読み書き可能なので、エージェントが編集したGitフック、CI設定、
Makefileが後でホスト上で実行される可能性があります。ローカルのstdio MCPサーバーもサンドボックスVMの外で動作します。
どちらも、エージェントの変更をレビューする必要性をなくすものではありません。Codexサンドボックスと格闘してきた方には、Codexサンドボックスを回避するガイドで、より安全な折衷案を紹介しています。
ネイティブツールとセットアップコスト
コンテナに反対するOpenAIの主張は具体的です。iOSアプリをビルドする際にCodexをDocker内でサンドボックス化すると、「CodexはネイティブなMac実行ファイルで構成されるiOSビルドツールチェーンを実行できず、iPhoneシミュレータも起動できない」と述べています。そうした処理をホストに委ねれば、再びサンドボックスの外に出てしまうことになります。
そのため、Codexサンドボックスのセットアップコストはほぼゼロです。シェル、SDK、キャッシュはそのままの場所に残ります。
Docker Sandboxesは、事前の準備がより多く必要です。VMはテンプレート(Codexの場合はdocker/sandbox-templates:codex)から起動し、ツールはキットで追加するか、内部にインストールします。サンドボックスは~/.codexのようなユーザーレベルの設定を読まず、作業ディレクトリ内のプロジェクトレベルの設定のみを読みます。その代わりに、どのエージェントでも同じように機能するクリーンで再現性のある環境が得られ、コンテナのワークロードをVM内のプライベートなDocker Engineで安全に実行できます。
すでにコンテナ内でビルドしているサービスにとって、そのコストは小さなものです。しかしXcodeやライセンスが必要なデスクトップSDKとなると、コストは大きくなります。
ネットワーク制御の比較
どちらもトラフィックをドメインを検査するプロキシ経由でルーティングし、どちらも初期状態では閉じています。
Codexには3つのモードがあります。ネットワークオフ(:workspaceのデフォルト)、完全アクセス(:danger-full-access)、そしてプロファイルごとのドメインルールを強制するプロキシです。
[permissions.dev.network]
enabled = true

[permissions.dev.network.domains]
"*.openai.com" = "allow"
"localhost" = "allow"
"evil.example" = "deny"

[features]
network_proxy = true
明示的な拒否は許可より優先され、リストにないドメインへのリクエストは承認のために一時停止できます。プロキシはホスト名が許可された後にのみ解決しますが、OpenAIは広範なワイルドカードがDNSベースの情報持ち出しをなお許してしまう可能性があると指摘しています。
DockerはVMからのすべてのアウトバウンドTCPをホスト上のプロキシ経由でルーティングし、UDPとICMPはデフォルトでブロックし、ルールはsbx policyで管理します。Dockerのセキュリティモデルのページでは「デフォルトの許可ドメインには広範なワイルドカードが含まれる」と警告しており、デフォルトを信頼する前にsbx policy lsを実行するよう促しています。
チームポリシー:管理要件 vs Docker AI Governance
チームには、ユーザーがこっそり緩められないポリシーが必要です。
Codexは管理要件(managed requirements)を使います。管理者は/etc/codex/requirements.tomlのようなシステムファイルやクラウドポリシーからrequirements.tomlを配布し、ユーザーが選択できるプロファイルを制限します。
default_permissions = ":read-only"

[allowed_permission_profiles]
":read-only" = true
":danger-full-access" = false
Dockerはこの層をDocker AI Governanceとして販売しています。サンドボックスのネットワークとファイルシステムのポリシー、Cedarで記述されDockerのMCP Gatewayで強制されるMCPツールポリシー、そして各判断の監査記録を、ローカルに保持するかクラウドに送信するかを選べます。Dockerのドキュメントでは、組織レベルのポリシーは別途有料のサブスクリプションとされています。利点は、Codexだけでなくチームが使うすべてのエージェントに対して単一のポリシーを適用できることです。
どちらをいつ使うべきか
単一の正解はありません。境界を作業内容に合わせましょう。
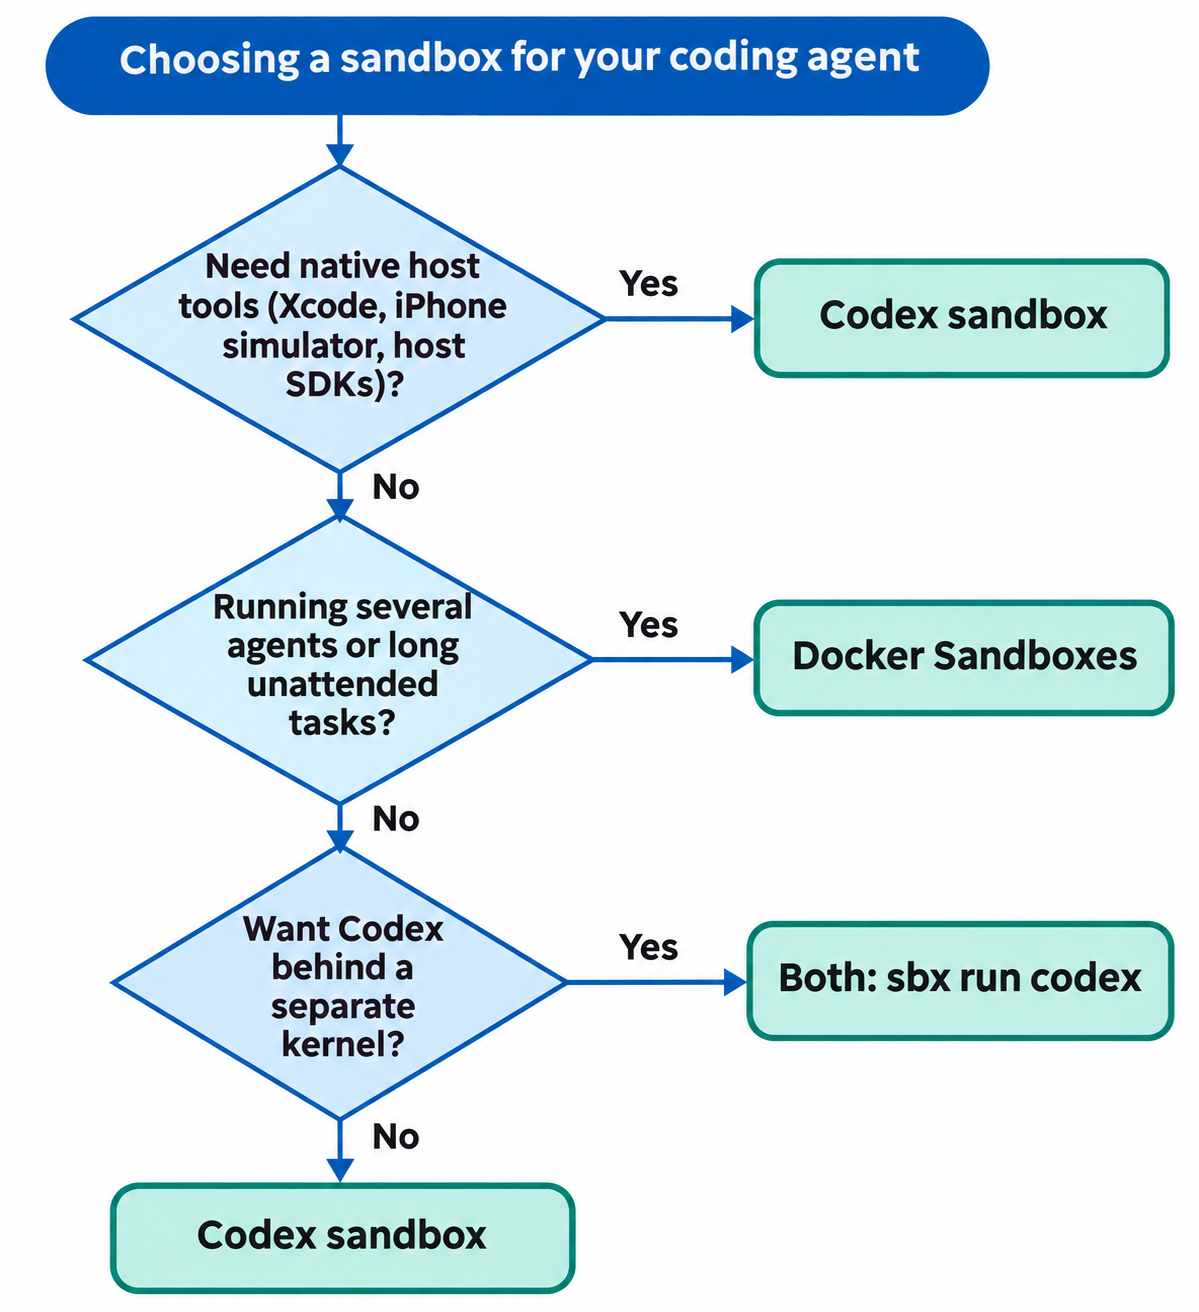
- Codexサンドボックスを使うのは、macOSやiOS向けにビルドする場合、ホスト専用のSDKに依存している場合、セットアップをゼロにしたい場合、そしてCodexが唯一のエージェントである場合です。
- Docker Sandboxesを使うのは、複数のエージェントを動かす場合、エージェントとラップトップの間に独立したカーネルを置きたい場合、またはエージェントに内部でDockerを使いながら長時間の無人タスクを実行させたい場合です。
- 両方を使うのは、Codexを強固な境界の内側に置きたい場合です。DockerのCodexページでは、
sbx run codexがデフォルトでcodex --dangerously-bypass-approvals-and-sandboxを起動することが示されています。microVMが壁となり、Codex自身の承認は脇に退きます。これを選ぶ前に、そのトレードオフを心に留めておいてください。
どちらのサンドボックスからでもApidog CLIでAPIをテスト
どちらの壁を選んでも、エージェントは実際のAPIに対して変更が機能することを証明しなければなりません。Apidog CLIは、エージェントが読めるJSON出力を伴うテストケースと実行のためのコマンドを提供します。一度セットアップするだけです。
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
次に、ネットワークをちょうど2つのホストに開放します。あなたのAPIと、CLIのデフォルトAPIベースであるapi.apidog.comです。Codexでは、両方をプロファイルの[permissions.<name>.network.domains]テーブルに追加します。Docker Sandboxesでは、sbx policy allow network api.apidog.comとあなたのAPIのホストを実行します。
エージェントに次のプロンプトを1つ渡します。
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and summarize
any failures.
エージェントはスキーマを読み、ペイロードを検証し、ケースを実行します。
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
実行がネットワークエラーで失敗した場合、サンドボックスは役割を果たしています。許可リストがどのホストを見落としたかを確認しましょう。Codexでの詳細な手順はCodexでのApidog CLIを参照してください。同じ実行をCIパイプラインに移すときは、-r cli,jsonを-r junitに置き換えます。ApidogのFreeプランは最大4ユーザーまで利用できます。
FAQ
Codexサンドボックスはコンテナですか? いいえ。Codexは既存の環境内で、macOSではSeatbelt、Linuxではbubblewrapとseccomp-bpf、WindowsではMXCを使ってコマンドを制約します。独立したファイルシステムイメージやVMはありません。
Docker Sandboxesは単なるコンテナですか? いいえ。Dockerのドキュメントでは、ハイパーバイザー分離とサンドボックスごとの独立したカーネルを備えたmicroVMと説明されています。各サンドボックスは独自のDocker Engineを実行するため、エージェントはその中でコンテナをビルド・実行できます。
Docker Sandboxesの中でCodexを実行できますか? はい。sbx run codexはmicroVM内でCodexを起動します。デフォルトでは--dangerously-bypass-approvals-and-sandbox付きで起動するため、CodexのサンドボックスではなくVMが境界となります。
Docker Sandboxesは無料ですか? Dockerによれば、sbx CLIとローカルサンドボックスの計算資源は商用利用を含めて無料です。クラウドサンドボックスは従量課金のサブスクリプションで、モデルプロバイダーの料金は別途かかり、組織レベルのポリシー管理は別の有料サブスクリプションです。
どちらのサンドボックスもMCPサーバーをカバーしますか? デフォルトではカバーしません。Codexはcodex sandboxでラップしない限りstdio MCPサーバーをサンドボックス化しません。Dockerはローカルのstdio MCPサーバーをVMの外で実行します。MCP gatewayとCedarポリシーは、そこを経由するサーバーを統制します。