
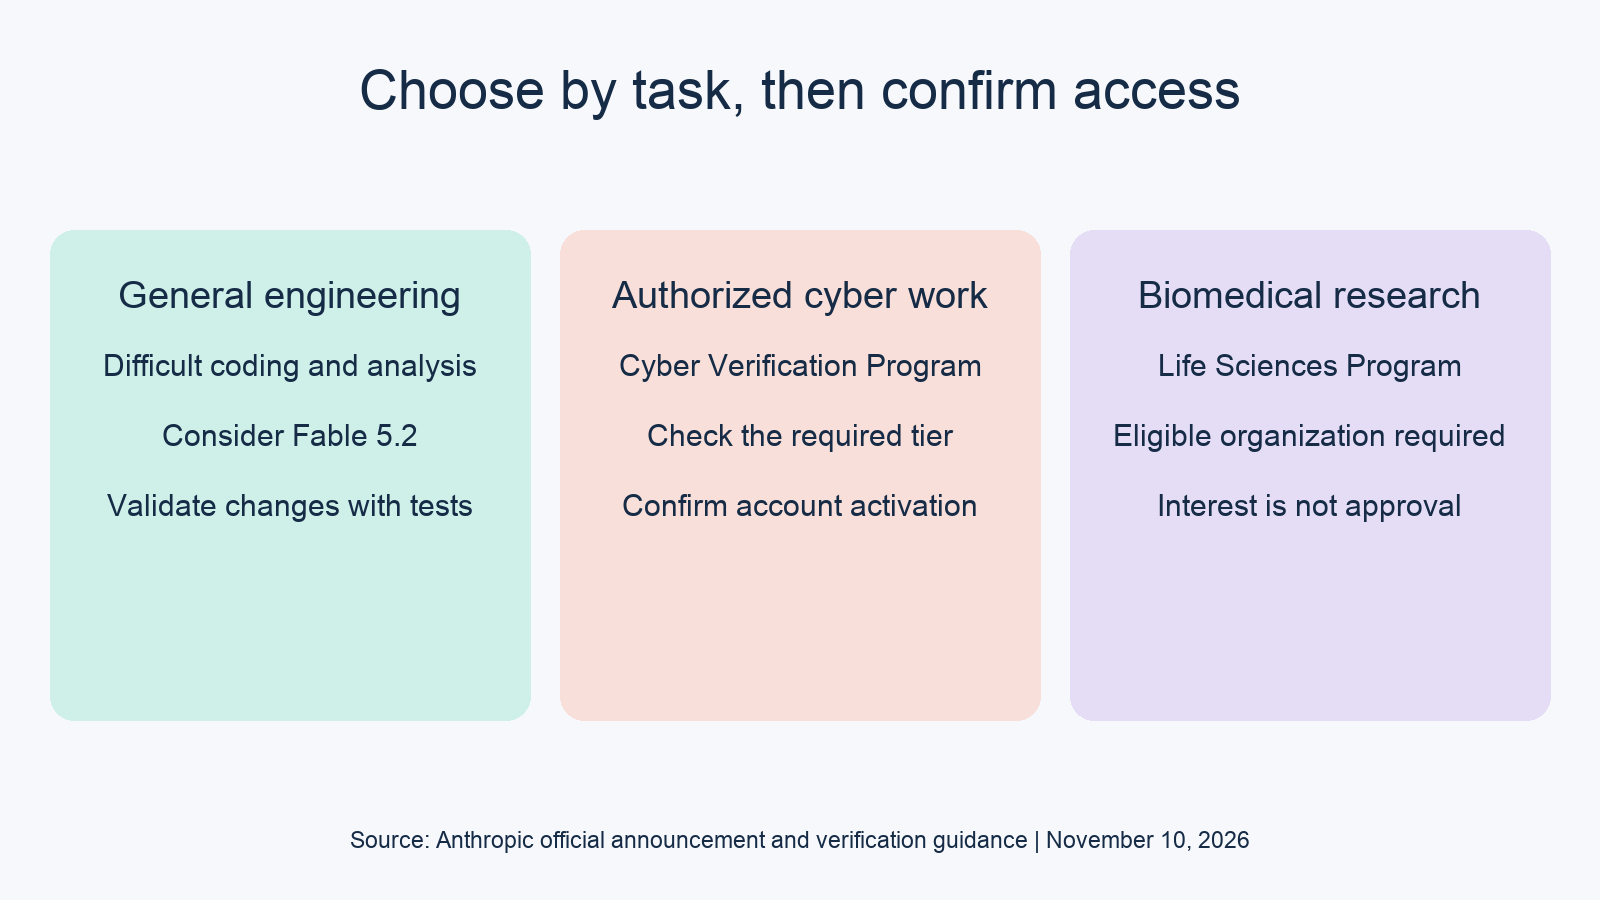
Claude Fable 5.2 と Mythos 5.2 の選択は、主にセーフガードとアクセスに関する選択です。Anthropic は、両方とも同じ基盤モデルを使用していると説明しています。Fable は幅広く提供されており、サイバーセキュリティと生物学に関して追加のセーフガードが適用されます。一方 Mythos は、認証プログラムを通じて承認された業務へのアクセスを提供します。まず自分が許可されている業務内容に基づいて選択し、その上で自分のアカウントが利用資格を満たしているかを確認しましょう。
Anthropic の発表は、この区別を明確にしています。Mythos を、すべての面で優れた別のコーディングモデルとして描写しているわけではありません。モデルをツールに接続する開発者にとっての実際的な問いは、そのワークフローが Fable のセーフガードによって制限される機能を必要とするかどうかです。その後、エージェントや Claude Code での Apidog CLI を使って、周辺の API 統合を検証できます。
Claude Fable 5.2 と Mythos 5.2 の比較早見表
Fable 5.2 と Mythos 5.2 は同じ基盤モデルを共有しているため、比較の出発点は許可されたタスクと利用資格です。Fable は、センシティブなサイバーおよび生物学関連のリクエストに対してセーフガードを追加しています。Mythos は、これらの分野における認証済み業務へのアクセスを、プログラムのルールに従って提供します。一般的なコーディング作業に Mythos が自動的に必要になるわけではありません。
| 判断ポイント | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| 基盤モデル | Mythos と共有 | Fable と共有 |
| 主な違い | サイバーおよび生物学に関する追加セーフガード | 認証済みのサイバー・ライフサイエンス業務へのアクセス |
| 提供範囲 | 幅広いプラットフォームで提供。ただしアカウントの権限は引き続き重要 | 認証プログラム経由のアクセス |
| 典型的な用途 | 難易度の高いコーディング、分析、エンジニアリング | 承認されたセキュリティ業務やバイオメディカル研究 |
| アクセスの判断方法 | 利用中のプラットフォームとプランを確認 | プログラムの承認、ティア、アカウント設定を確認 |
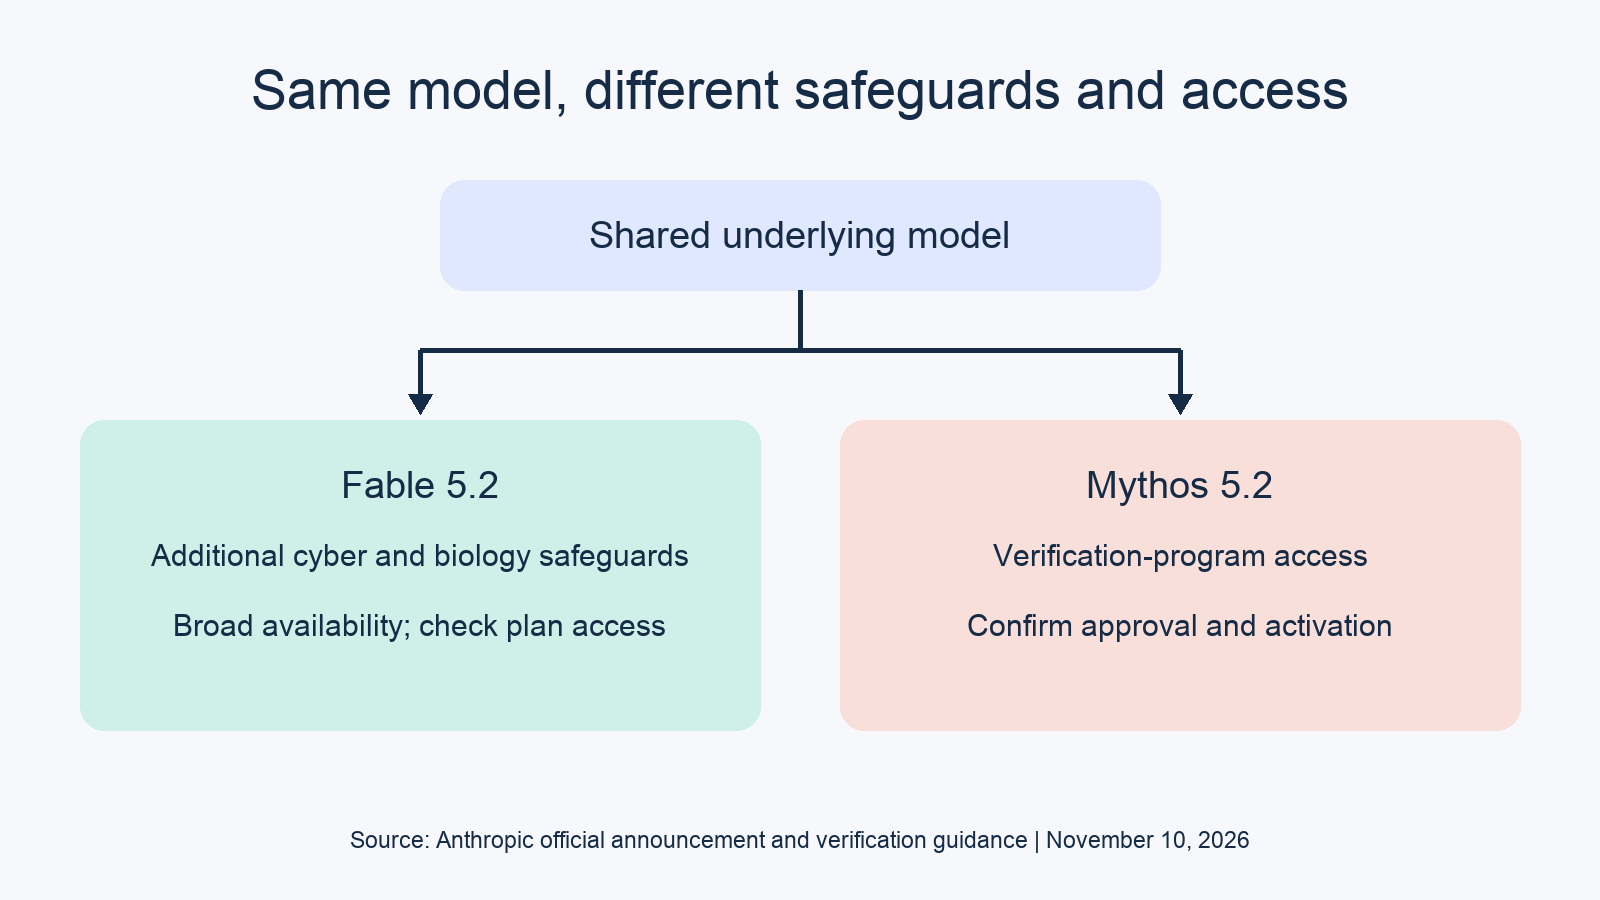
これはアクセスの比較として捉えてください。ラベルが違うからといって、推論エンジンが異なるわけではありません。ただし、すべてのプロンプトに対してまったく同じ回答が返るとも限りません。セーフガードによって、どのリクエストが処理されるか、また制限対象のリクエストをサービスがどう扱うかが変わることがあるからです。
Fable と Mythos が共有する能力とは?
両モデルは、コーディング、推論、ビジョンにおいて同じ基盤となる能力を備えています。Anthropic は両者を、曖昧なソフトウェアプロジェクトや研究を含む野心的な技術業務向けに位置付けています。この共有された基盤があるため、「どの開発者にとってもどちらのモデルが優れている」といった漠然とした主張よりも、タスクの要件に基づいて判断する方が有用です。
サービス移行を例に考えてみましょう。リポジトリの理解、依存関係の分析、コードの変更、テストの修復が必要になります。これらの要件だけでは Mythos が必要だとは言えません。既存のモデルから乗り換えるだけの価値があるほど作業が難しい場合に、Fable が候補になります。
Anthropic は、ほとんどのコーディングおよびナレッジ系タスクはまず Opus 5.5 から始め、複雑さに応じて切り替えることを推奨しています。この比較から得られる示唆はシンプルです。まず適切な能力レベルを選び、その上で自分の業務に認証プログラム経由のアクセスが必要かどうかを判断することです。
タスクの品質と統合の品質は別々に考えましょう。モデルが正しいパッチを提案しても、アプリケーション側でエラー処理を誤ったり、ツールの結果を取りこぼしたり、誤った認証情報を使用したりする可能性があります。こうした失敗は、どのモデルを選んだかに関係なく、再現可能なテストで検証する必要があります。
Fable 5.2 のセーフガードはどのように動作に影響するのか?
Fable の追加セーフガードは、高リスクなサイバー活動や多くの研究生物学関連の行為を制限します。Anthropic は、ペネトレーションテスト、エクスプロイトの生成、バイナリを扱う脆弱性調査などを制限対象カテゴリとして挙げています。発表によれば、ブロックされたサイバーおよび生物学関連のクエリに対するフォールバック応答にも言及されています。したがって、リクエストがブロックされた場合は、モデルの基礎的な能力を評価する前にその原因を調査する必要があります。
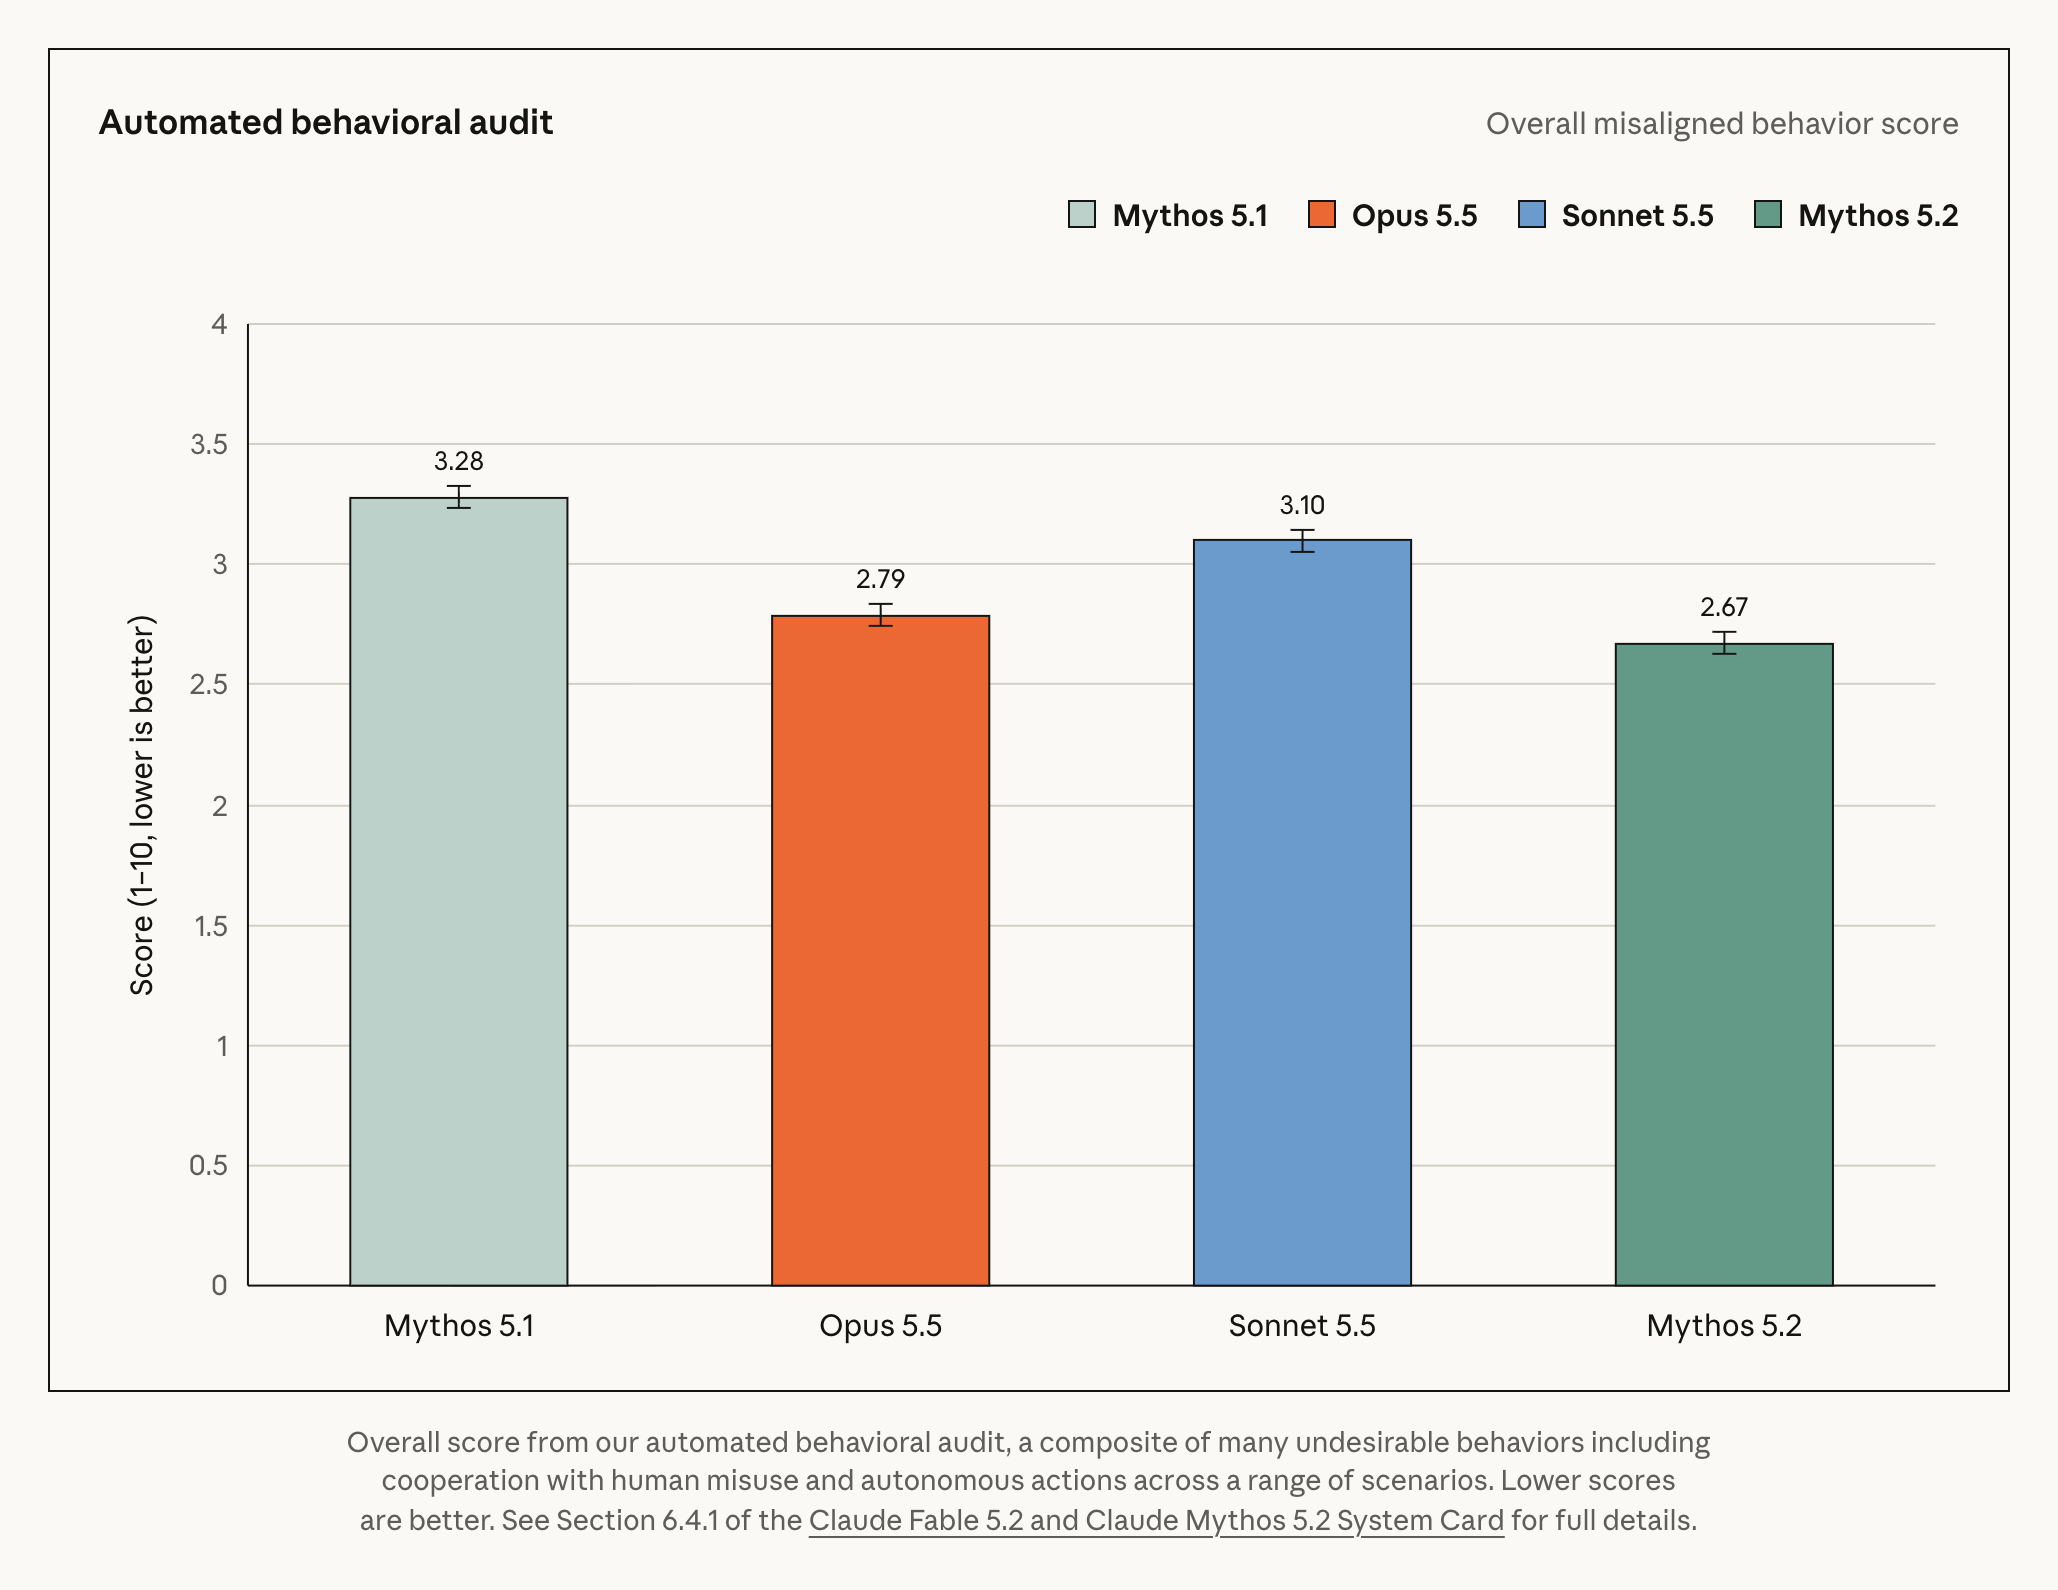
リリース時に説明されたフォールバックとして、Anthropic はサイバーセキュリティには Opus 4.8、生物学には Opus 5 を指定しています。センシティブなワークフローにおけるすべての応答が、制限なしの Fable による実行結果だと考えないようにしましょう。結果を解釈する前に、タスク、観測された応答、およびサービスが提供するフォールバック情報を記録しておいてください。
日常的なセキュア開発は別のカテゴリです。Cyber Verification Program のガイダンスによれば、一般提供されているモデルでも、コードのレビュー、既知の問題へのパッチ適用、アラートのトリアージは可能です。認可されたペネトレーションテストやエクスプロイトの検証といった作業がセーフガードによって中断された場合には、認証が必要になる可能性があるとしています。
この区別は、開発チーム向けにモデルを選ぶ際に重要になります。認証パッチのレビューと、攻撃的なテストワークフローの構築では、必要なアクセス要件が異なります。どのルートが適切かを判断する前に、実際のタスクを明確に記述してください。
また、承認を得てもすべてのセーフガードが解除されるわけではありません。Anthropic によれば、許可されたセキュリティ業務でも拒否や分類器によるブロックに遭遇することがあります。ブロックされた事例は審査用の証拠として保持しておきましょう。モデルのラベルを変えることは、許可とスコープの確認の代わりにはなりません。
Claude Mythos 5.2 にアクセスできるのは誰か?
サイバーセキュリティのユーザーは Cyber Verification Program に、ライフサイエンスの研究者は Life Sciences Verification Program に申請します。サイバー関連のアクセスには複数のティアがあり、それぞれ利用資格と許可される業務が異なります。承認は該当するアカウントと組織に紐づくため、サブスクリプションを購入するだけでは、そのワークフローが Mythos にアクセスできることにはなりません。
サイバー認証は業務内容によって決まる
現在のサイバー関連ガイダンスでは、3 つのティアが設けられています。
- Defense Access: 組織および個人(独立系の研究者やオープンソースメンテナを含む)が申請できます。
- Red Team Access: 組織が、認可された攻撃的セキュリティ業務のために申請できます。
- Specialized Access: 組織が、クリティカルなシステムに対するより高リスクなテストについて、追加審査付きで申請できます。
個人だからといって、Mythos のサイバールートから除外されるわけではありません。公開されている基準を満たせば、Defense Access に申請できます。これは、Mythos の利用をすべて大企業に限定されていると捉えるよりも、正確な理解です。
このプログラムは、対象となる Claude の有料プラン、請求設定済みの Console アカウント、および対応する連携プラットフォームから利用できます。Claude Free では利用できません。他のチームの承認から利用資格を推測するのではなく、自分のルートに対応する現在のプログラムページを確認してください。
承認とアクティベーションは別物
Enterprise や API の利用では、管理者が適切なロールやワークスペースにアクセス権を割り当てる必要がある場合があります。Claude アカウントと Console アカウントは別の組織として扱われ、承認は他の組織には引き継がれません。
リクエストボディのトラブルシューティングを行う前に、その認証情報が承認済みの組織および設定済みのワークスペースに属しているかを確認してください。動作するキーは認証が成功していることを示すだけで、認証プログラムの権利を証明するものではありません。
外部顧客向けの業務にも注意が必要です。サイバー関連のガイダンスは内部利用と顧客向けのサービスや製品を区別しており、外部利用には別途承認が必要です。内部的に承認されたチームが、その能力をそのまま顧客向けアプリケーションで公開できると想定すべきではありません。
ライフサイエンスには独自の申請がある
バイオメディカル研究向けのアクセスには、公式の Life Sciences Verification Program を利用してください。このベータ版は、Team、Enterprise、または Claude Platform API 上の認証済み組織向けであり、個人向けの Free、Pro、Max、Ultra プランは対象外です。組織の管理者が関心を登録しますが、これによってアクセスが保証されるわけではありません。サイバー関連のティアや承認の期待を生物学にそのまま持ち込まないでください。
開発者のユースケースにはどちらのモデルが適するか?
セーフガードに適合する難易度の高い汎用エンジニアリング業務には、Fable を候補にしてください。承認されたサイバー業務やバイオメディカル業務に認証ルートが必要な場合は、Mythos を検討します。認可、アカウントの利用資格、タスクの品質をそれぞれ別のチェック項目として管理すれば、アクセスの問題が誤ったパフォーマンス評価につながることを防げます。
| 自分のタスク | 選定のアプローチ |
|---|---|
| サービスのリファクタリングや曖昧なバグの調査 | Fable を検討。パッチは自分のテストで検証する |
| コードレビューや既知のセキュリティ問題へのパッチ適用 | 一般提供のモデルから開始。セーフガードによる中断があれば内容を確認する |
| 認可されたペネトレーションテストの実施 | 適切なサイバー関連のティアと承認を確認する |
| 顧客向けセキュリティサービスの構築 | 内部アクセスに加えて外部利用の承認を確認する |
| Fable で制限されるバイオメディカル研究の実施 | ライフサイエンスのプログラムに申請する |
これらは選定のための推奨事項であり、実測に基づいた結果ではありません。コード変更、研究の結論、セキュリティスコープの承認には、必ず人間の責任者を立ててください。
ベンチマークの差はどう解釈すべきか?
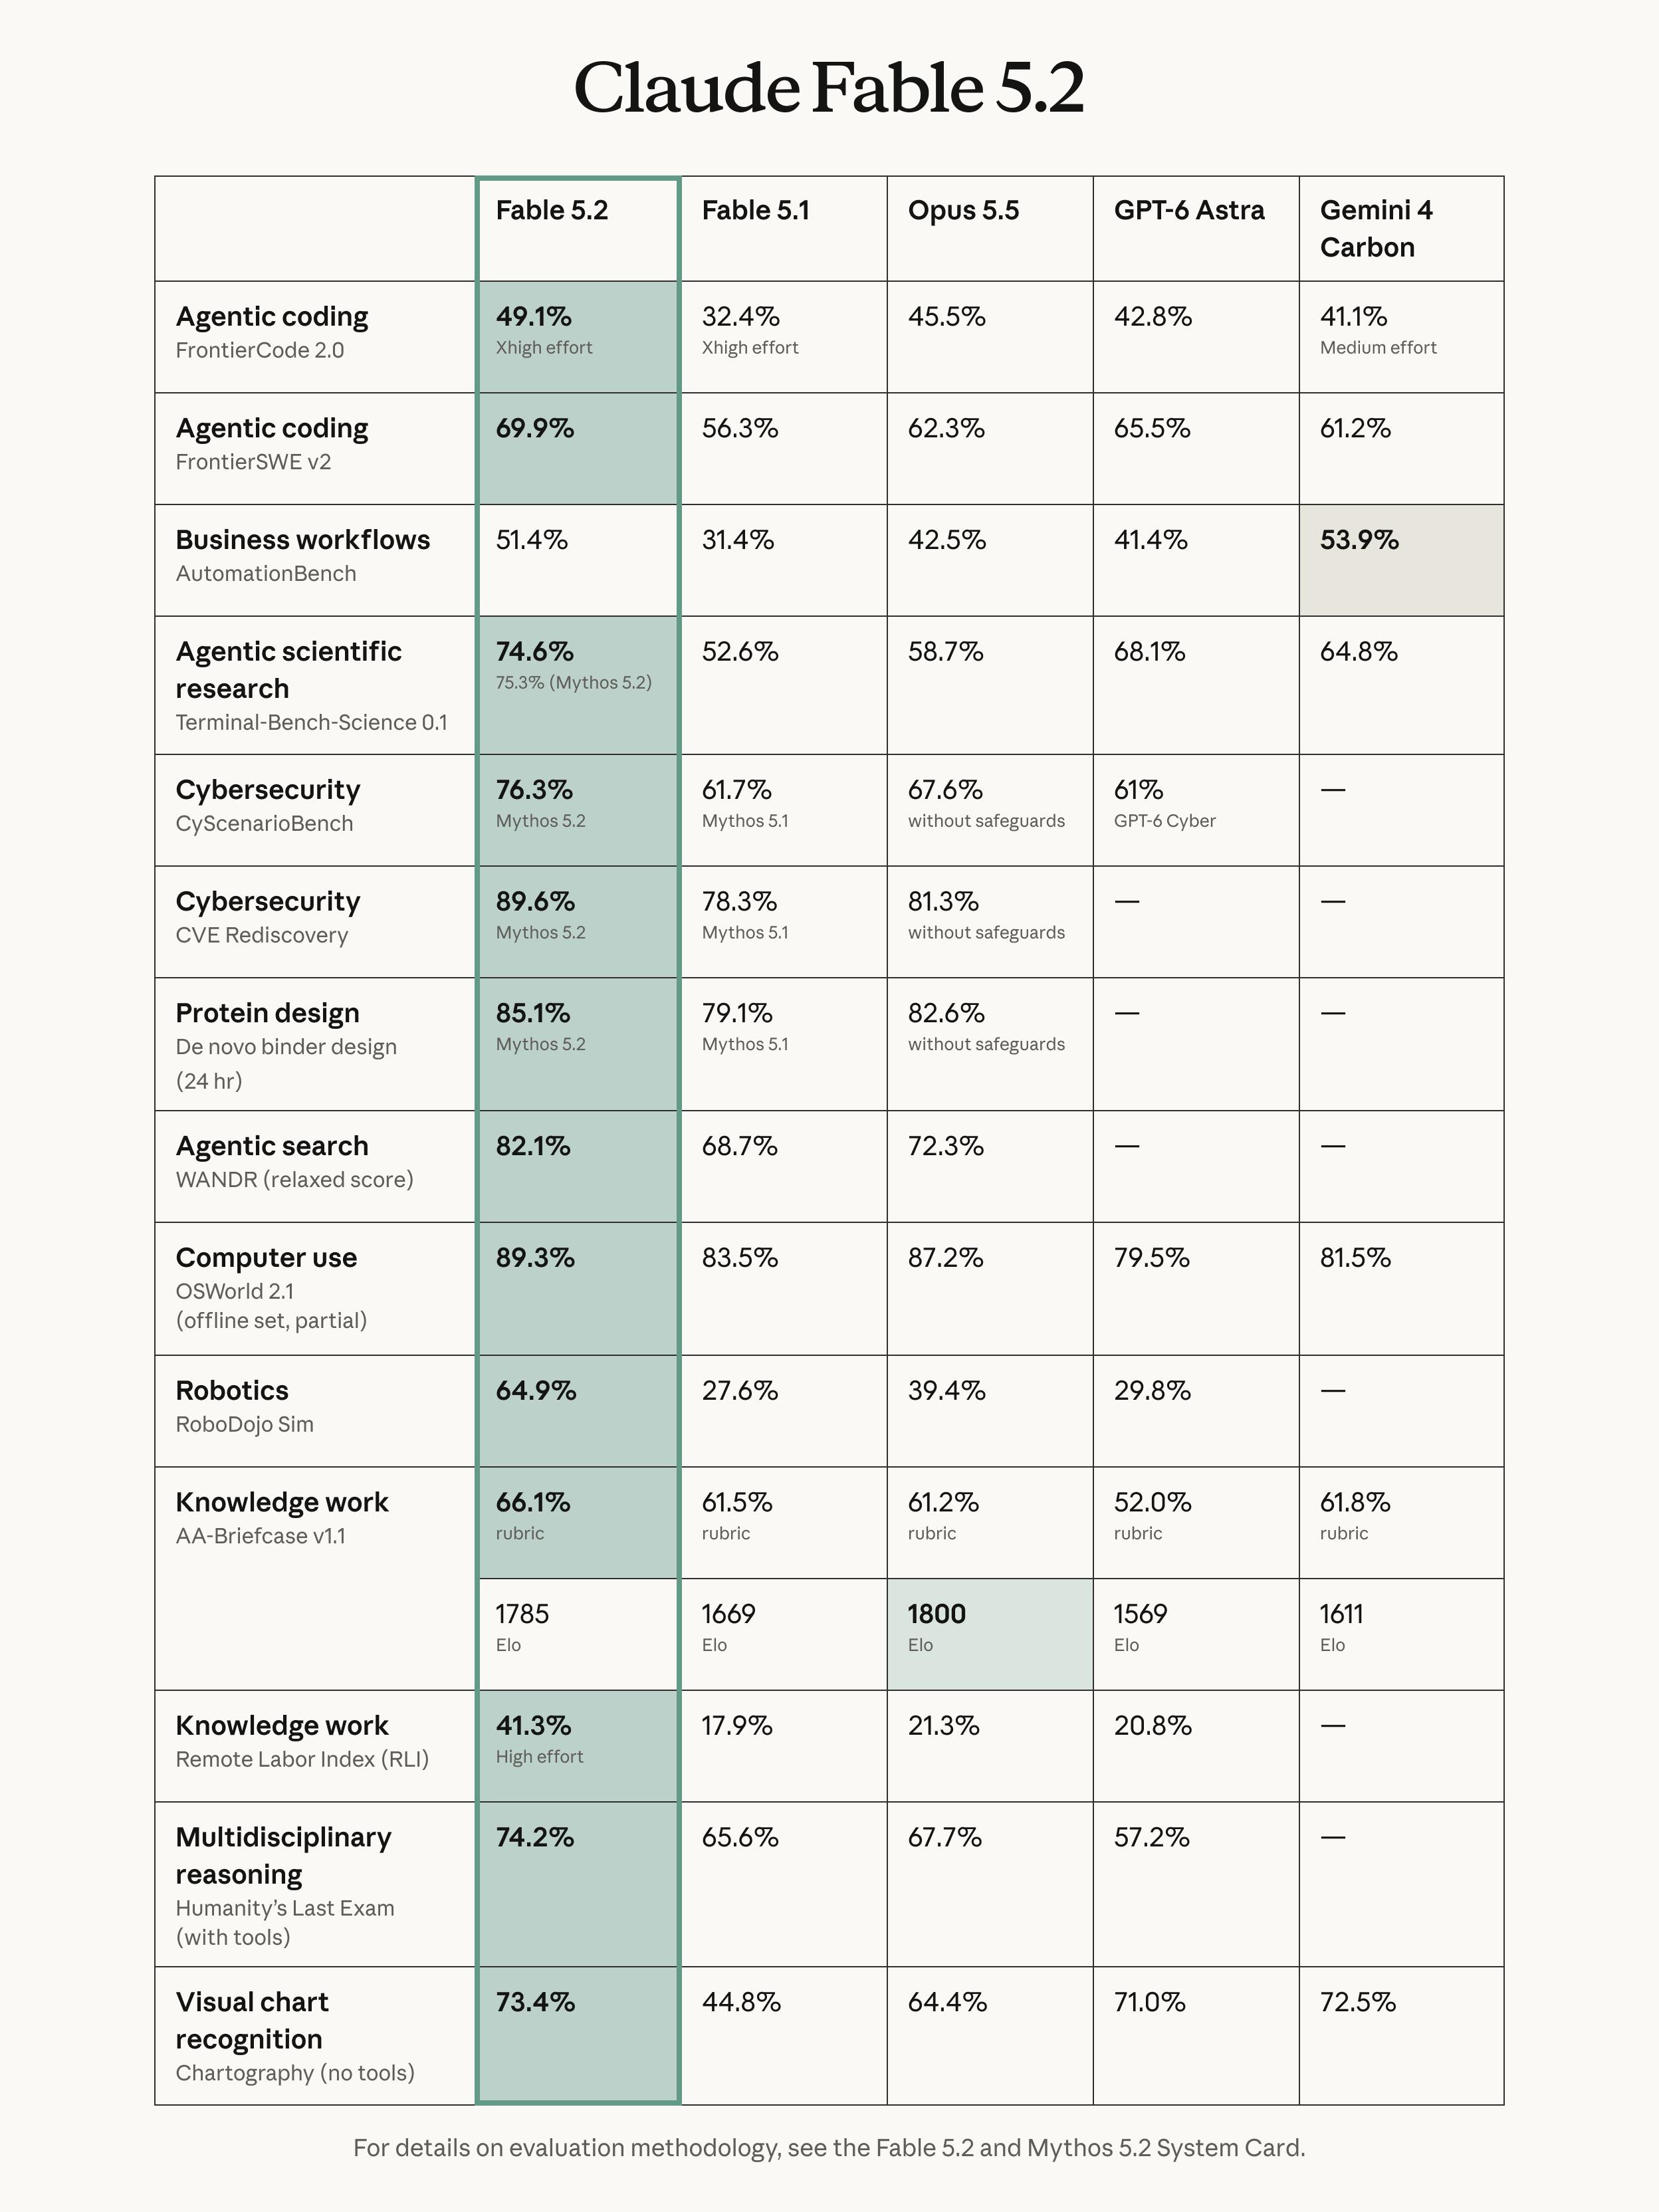
数値を比較する前に、各ベンチマークのモデルラベル、セーフガードの設定、 effort のレベル、手法を確認してください。Anthropic のリリース時の表には、汎用タスクに関する Fable の結果と、センシティブな領域に関する Mythos の結果が含まれています。これらの行は、Mythos が Fable より全体的に高性能であることを証明する統制されたテストにはなっていません。
評価手法については、Fable 5.2 および Mythos 5.2 のシステムカードを参照してください。ベンダーの評価は、何を調査すべきかの判断には役立ちますが、自チームの成功率を保証するものではありません。
自身の意思決定のためには、タスクを実行する前に「許容できる成果」を定義しておきましょう。移行なら、テストの合格とレビュー可能な変更が必要です。セキュリティの発見なら、証拠、再現性、正当な根拠に基づく深刻度の評価が必要です。セーフガードによる中断は、誤った回答や通信障害とは別に記録してください。
Apidog CLI でコーディングエージェントに API コントラクトをチェックさせる
Apidog CLI を使えば、選択したモデルを取り巻く統合部分をコーディングエージェントに検証させられます。自分が管理するプロジェクト内で、認証、レスポンス処理、エラーパスをテストしましょう。このコントラクト検証は、モデルの知能に関する主張や認証プログラムの利用資格とは切り離して管理してください。
まずは Apidog CLI インストールガイドを確認し、自分のトークンを設定してください。
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
エージェントには次のプロンプトを渡します:
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
エージェントは、書き込みの前にスキーマを確認し、作成したペイロードを検証できます:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
これらのコマンドとフラグは、インストール済みの CLI 2.2.12 のヘルプに対して確認済みです。ペイロードには、自分のプロジェクトの実際のエンドポイントとカテゴリ識別子を使用する必要があります。これは説明のためのワークフローであり、本記事のために実施された実際の Anthropic テストではありません。
Codex ベースのワークフローについては、Codex での Apidog CLI を参照してください。テストケースが有用なものになったら、CLI CI/CD ガイドで、再現可能なチェックをパイプラインに組み込む方法を確認できます。
よくある質問
Mythos 5.2 は Fable 5.2 より賢いのか?
Anthropic によれば、両者は同じ基盤モデルを共有しています。主な違いはセーフガードとアクセスです。センシティブな領域におけるベンチマーク結果は、Mythos の普遍的な知能面の優位性を証明するものではありません。
個人は Mythos へのアクセスを申請できるのか?
はい。サイバー関連のガイダンスでは、個人が Defense Access に申請できます。Red Team Access と Specialized Access は組織のみのティアです。申請と承認は、引き続き別々のステップです。
Claude の有料プランを購入すれば Mythos へのアクセスが保証されるのか?
いいえ。対象となる有料プランは申請の前提にはなりますが、プログラムの承認やアカウントのアクティベーション要件は依然として適用されます。実際に使用する組織、ロール、ワークスペース、または連携プラットフォームを確認してください。
Fable はセキュリティ関連の開発をサポートするのか?
サイバー関連のガイダンスによれば、一般提供されているモデルは日常的なセキュア開発をサポートします。Fable の追加セーフガードにより、よりセンシティブな業務は制限される場合があります。タスクを正確に分類し、結論を出す前にブロックの内容を確認してください。
両モデルとも同じデータ保持設定が必要なのか?
自分のアカウントの利用規約を確認してください。発表によれば、他の顧客には 30 日間の安全監視用保持が適用され、対象となるゼロ保持顧客には例外があります。サイバープログラムの要件も適用されます。センシティブな情報を送る前に、管理者と設定内容を確認してください。