7月のリリースでは、次の3つの明確なテーマに沿って展開しました。エンタープライズセキュリティとアクセス管理の強化、より信頼性の高いAPI移行と仕様同期、そして保守が容易なテストワークフローです。
APIチームには、個々の機能以上のものが必要です。インシデントになる前に資格情報が発見できること、アクセスと組織のアクティビティが追跡可能であること、インポートされたAPIデータがその意味を保持すること、そして自動テストが再利用しやすく監視しやすいことについて、確信が必要です。
今月、Apidogはこれらの連携されたワークフローを3つの領域で改善します。
- エンタープライズセキュリティとアクセス(Enterpriseプラン): 資格情報のリスクを検出し、重要な組織のアクティビティを監査し、SCIM、SAML、SSOワークフローを改善します。
- API移行と仕様同期: より多くのPostmanコンテキストを保持し、OpenAPI/Swaggerインポートの繰り返しをより安全にします。
- テストとワークフローの信頼性: より多くのテストアセットを再利用し、シナリオが最後に実行された時期を確認し、大規模な環境設定をより確実に保存します。
1. 🔐 エンタープライズセキュリティとアクセス
エンタープライズAPIガバナンスは、以下の3つの要素が連携して機能することにかかっています。機密情報が発見可能であること、重要なアクティビティが追跡可能であること、そして適切なユーザーが適切なアクセス権を受け取ることです。7月のアップデートでは、この運用モデルのこれら3つの部分すべてを強化します。
利用可能: Enterpriseプラン
Enterprise Secret Scannerが資格情報のリスクを可視化
APIプロジェクトには、リクエストパラメータ、ヘッダー、環境、変数、スクリプト、例、認証設定などが含まれることがよくあります。APIキー、アクセストークン、秘密鍵、その他の資格情報が平文で保存されている場合、大規模な組織全体で発見することが困難なセキュリティリスクを生み出す可能性があります。
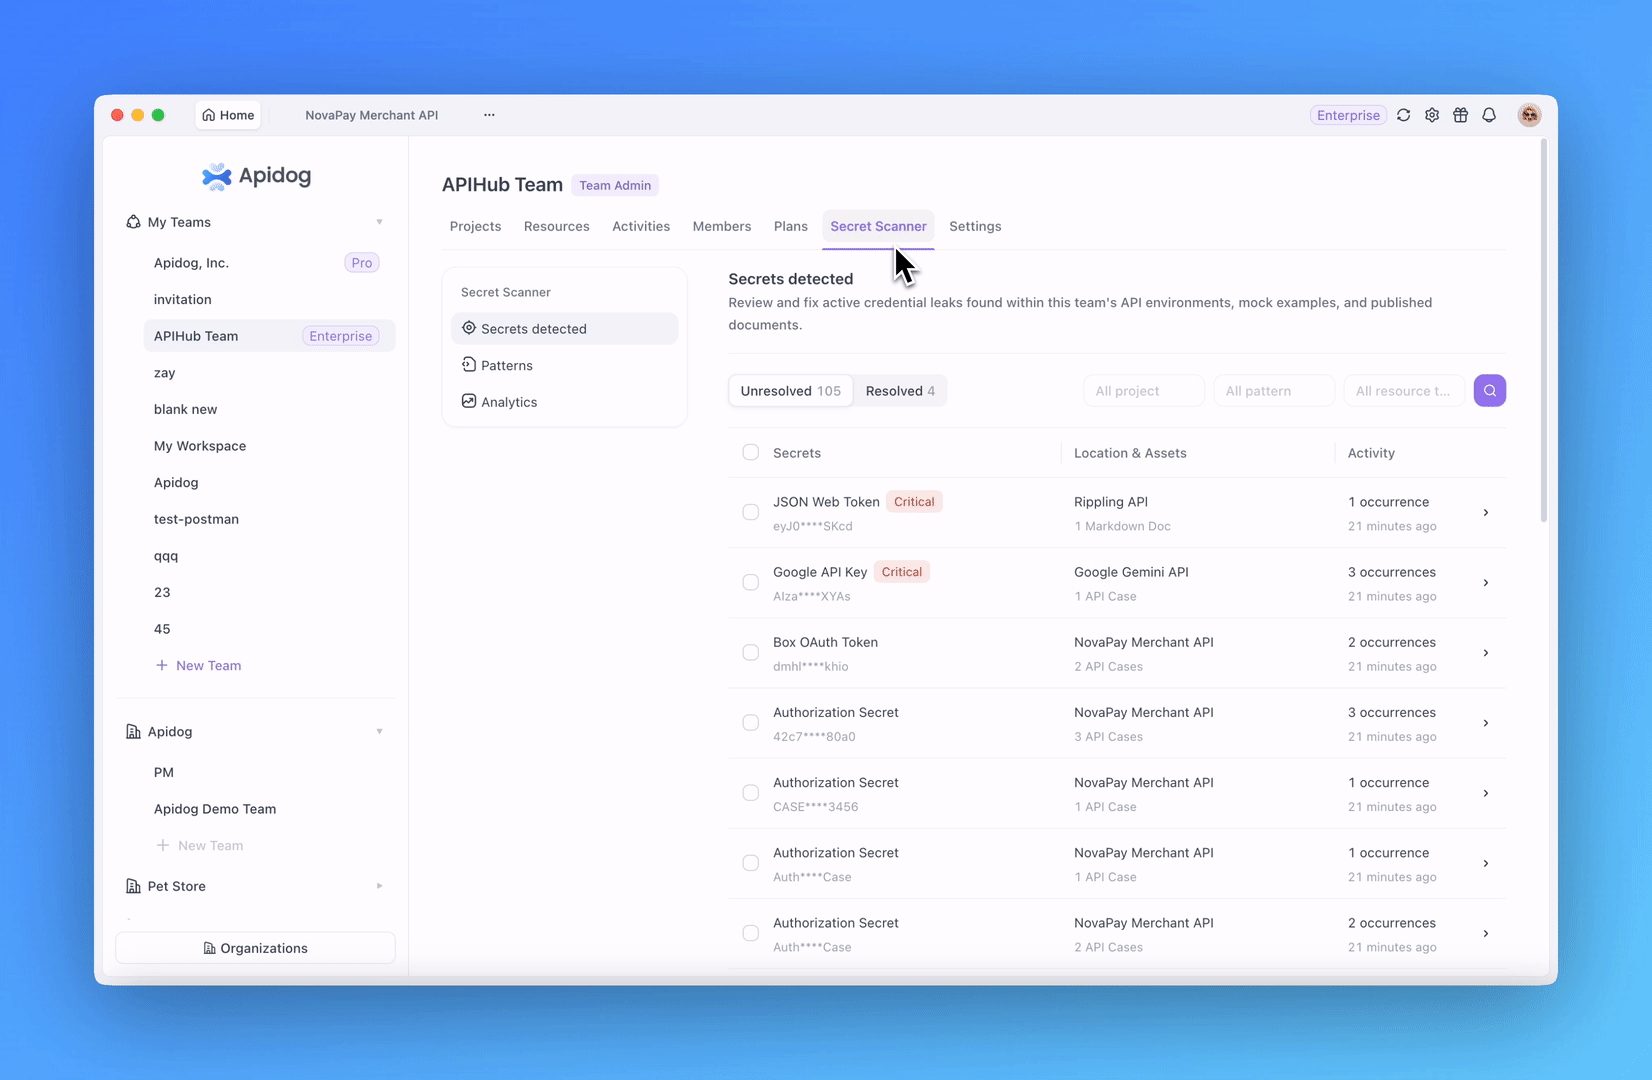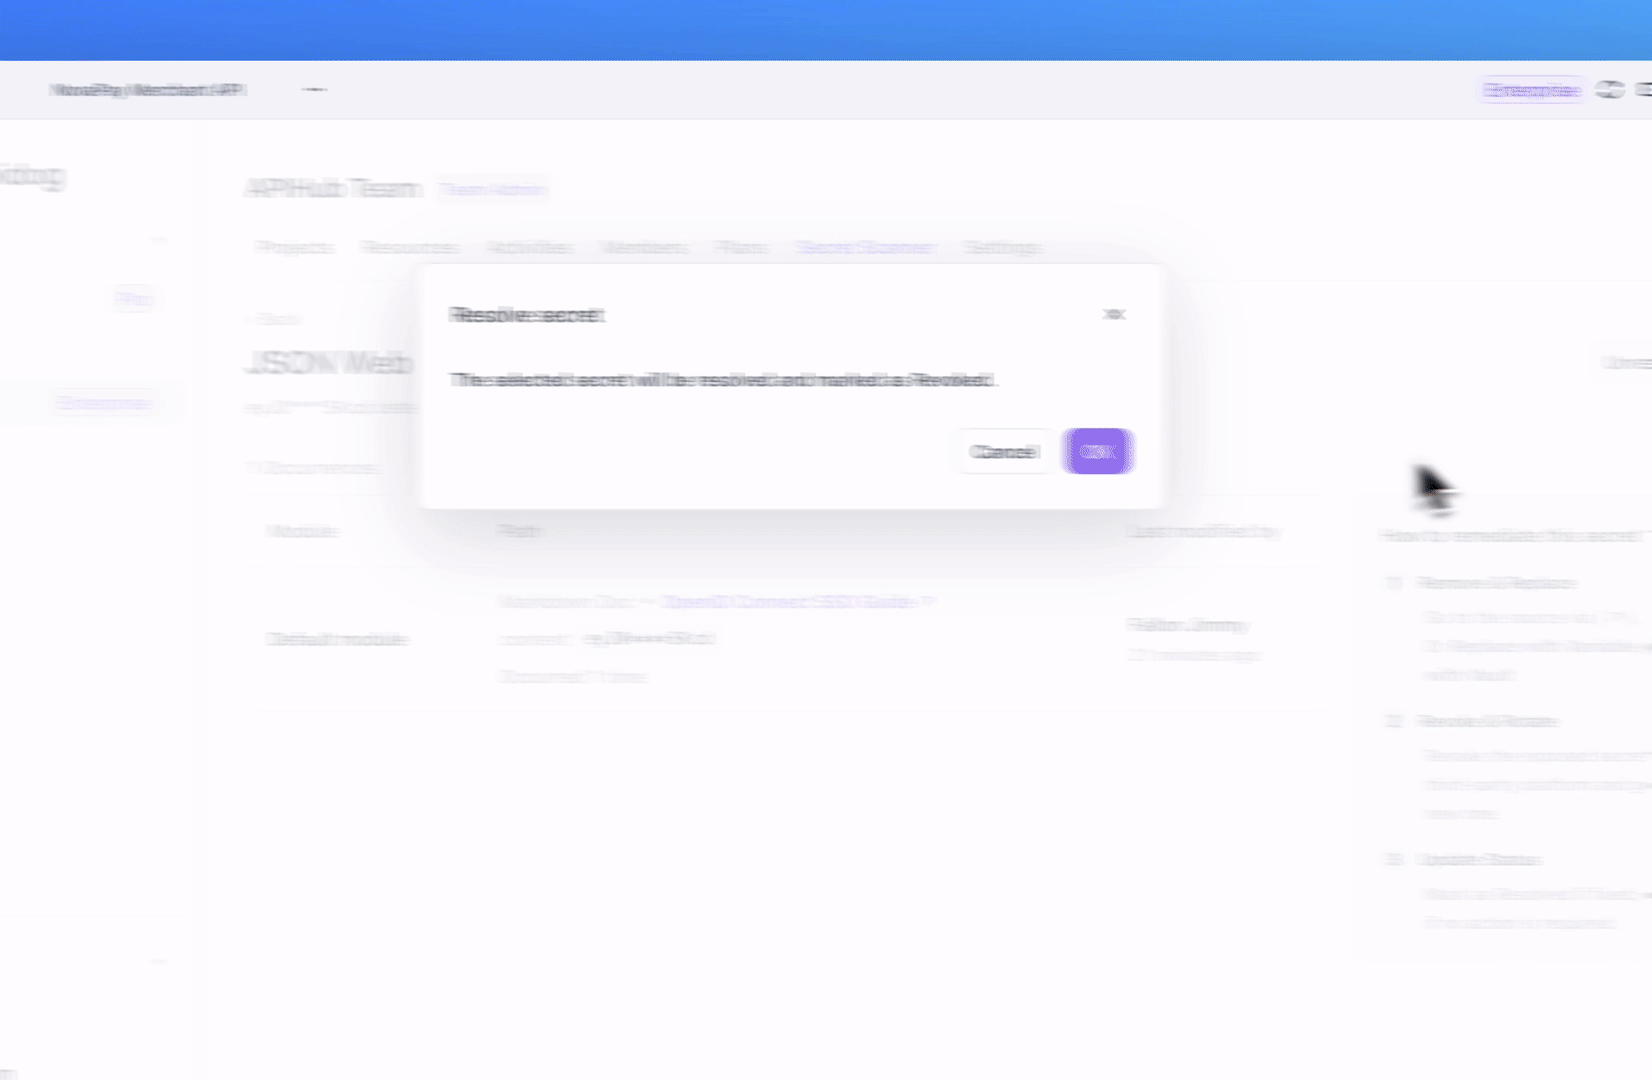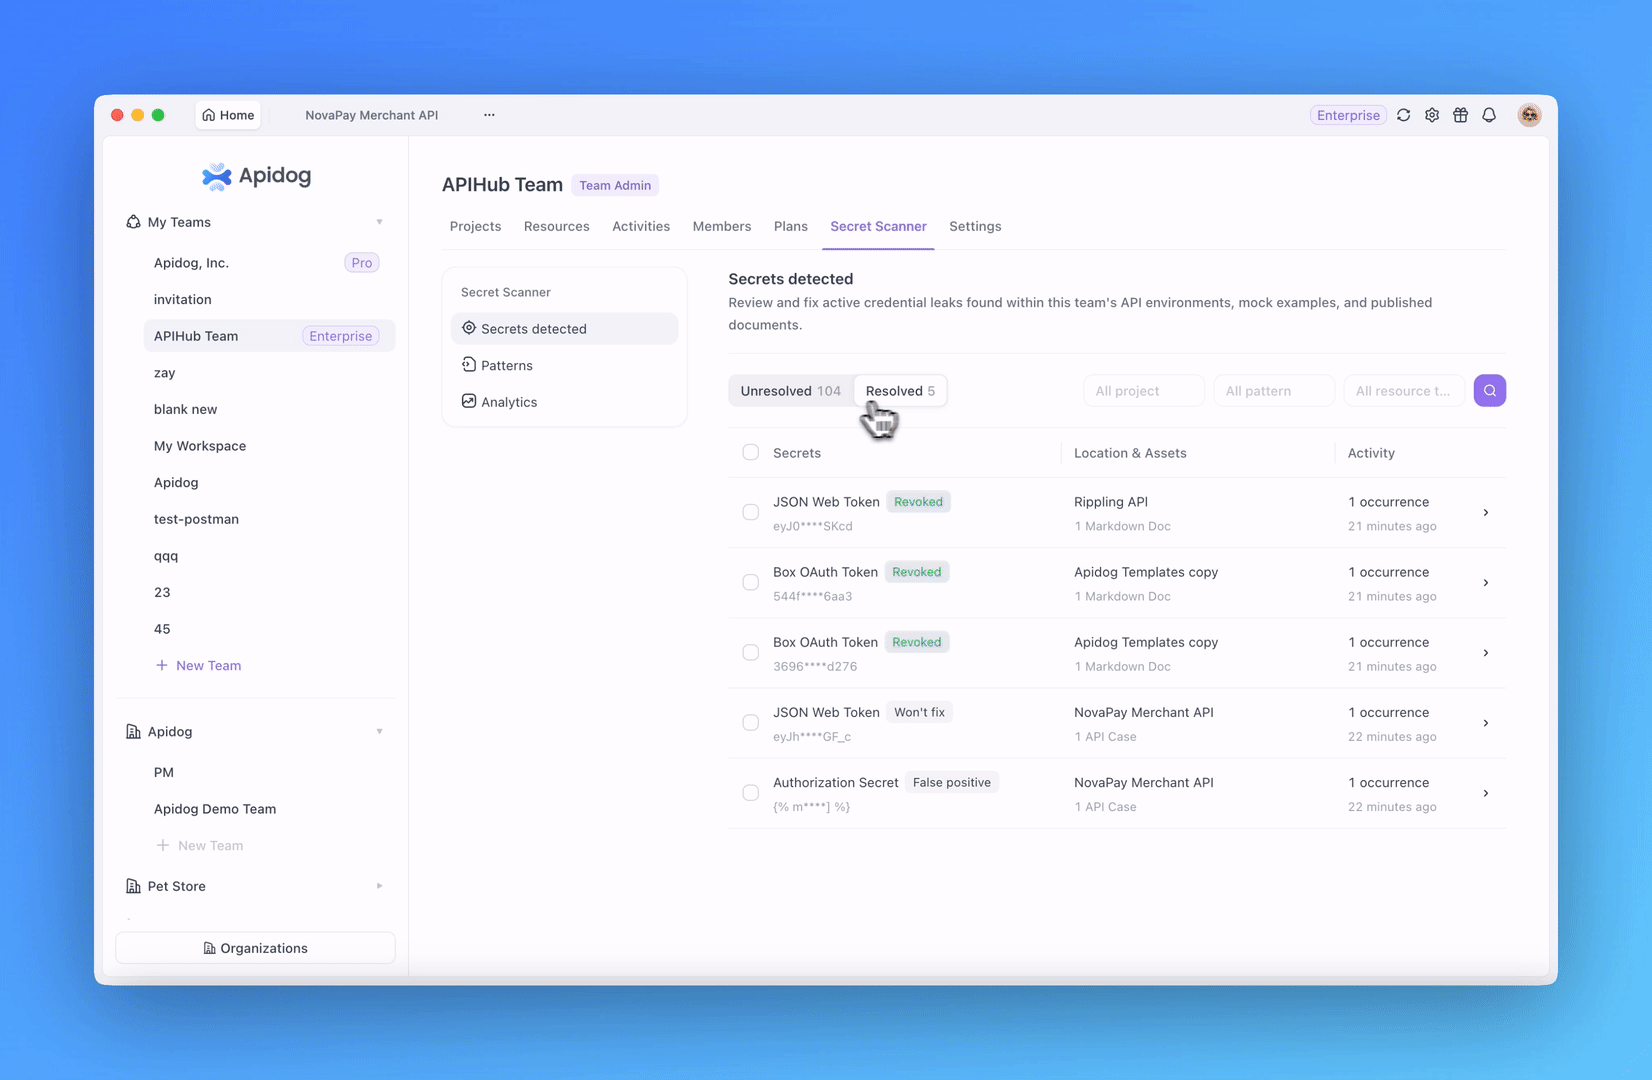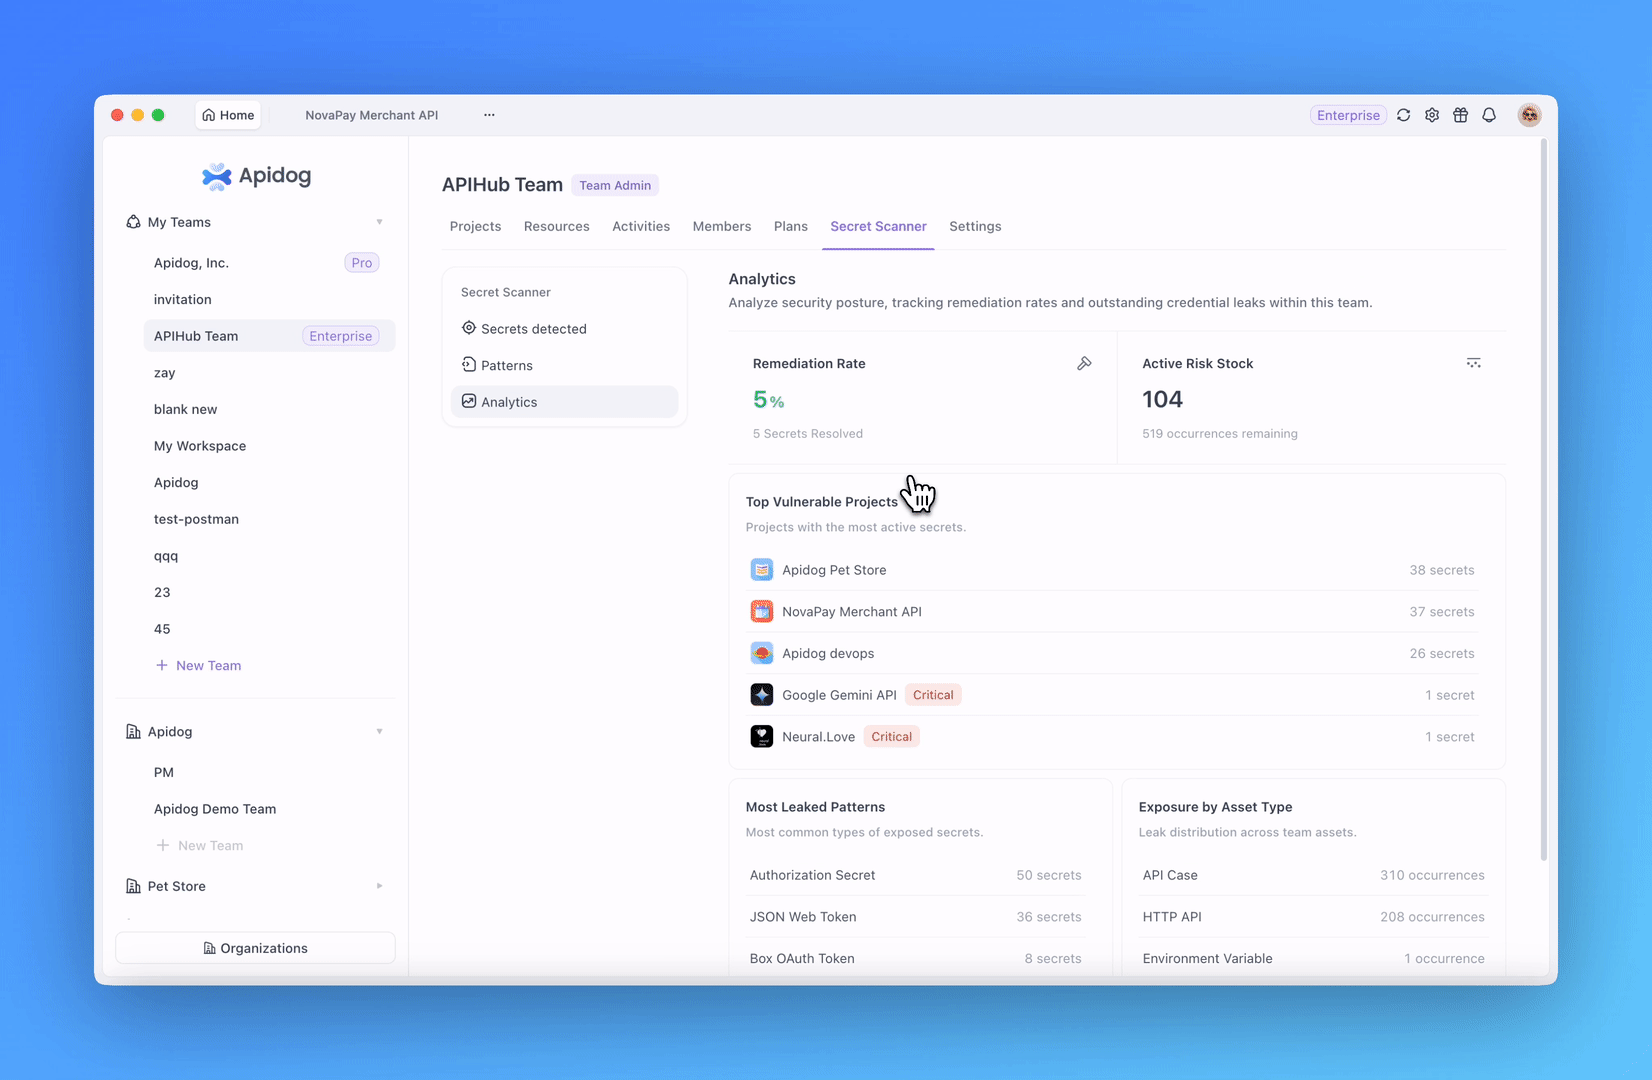
Secret Scannerは、EnterpriseチームにAPIライフサイクル全体でこれらのリスクを特定、レビュー、管理するための構造化された方法を提供します。
- 組織レベルの可視性: 組織管理者は、どのチームに未解決のシークレット検出があるかを確認し、修正を調整できる関連するチームオーナーまたはチーム管理者を特定できます。
- チームレベルのガバナンス: チームはプロジェクト全体で検出結果を確認し、同じシークレットリスクに関連するすべての発生の詳細ビューを開くことができます。
- 直接的なソースナビゲーション: 各発生は、関連するリクエスト、環境、変数、例、またはその他のソースリソースにリンクバックでき、手動調査を削減します。
- 記録された修正: 検出結果は、「取り消し済み」、「誤検出」、「修正しない」などの理由で解決済みとしてマークできます。
- カスタム検出パターン: チーム管理者は、組織内で使用される資格情報形式のカスタムパターンを作成、編集、有効化、無効化、または削除できます。
検出にとどまらず、チームはソースを特定し、所有権を調整し、結果を記録し、より明確な修正履歴を維持することができます。
Enterprise Audit Logsが組織の追跡可能性を向上
組織が多くのメンバー、チーム、プロジェクト、および権限を管理する場合、管理者は重要なアクティビティの信頼できる記録を必要とします。その履歴がなければ、予期せぬアクセス変更を調査したり、機密性の高い操作を実行した人物を理解したりするには、時間のかかる手動チェックが必要になる場合があります。
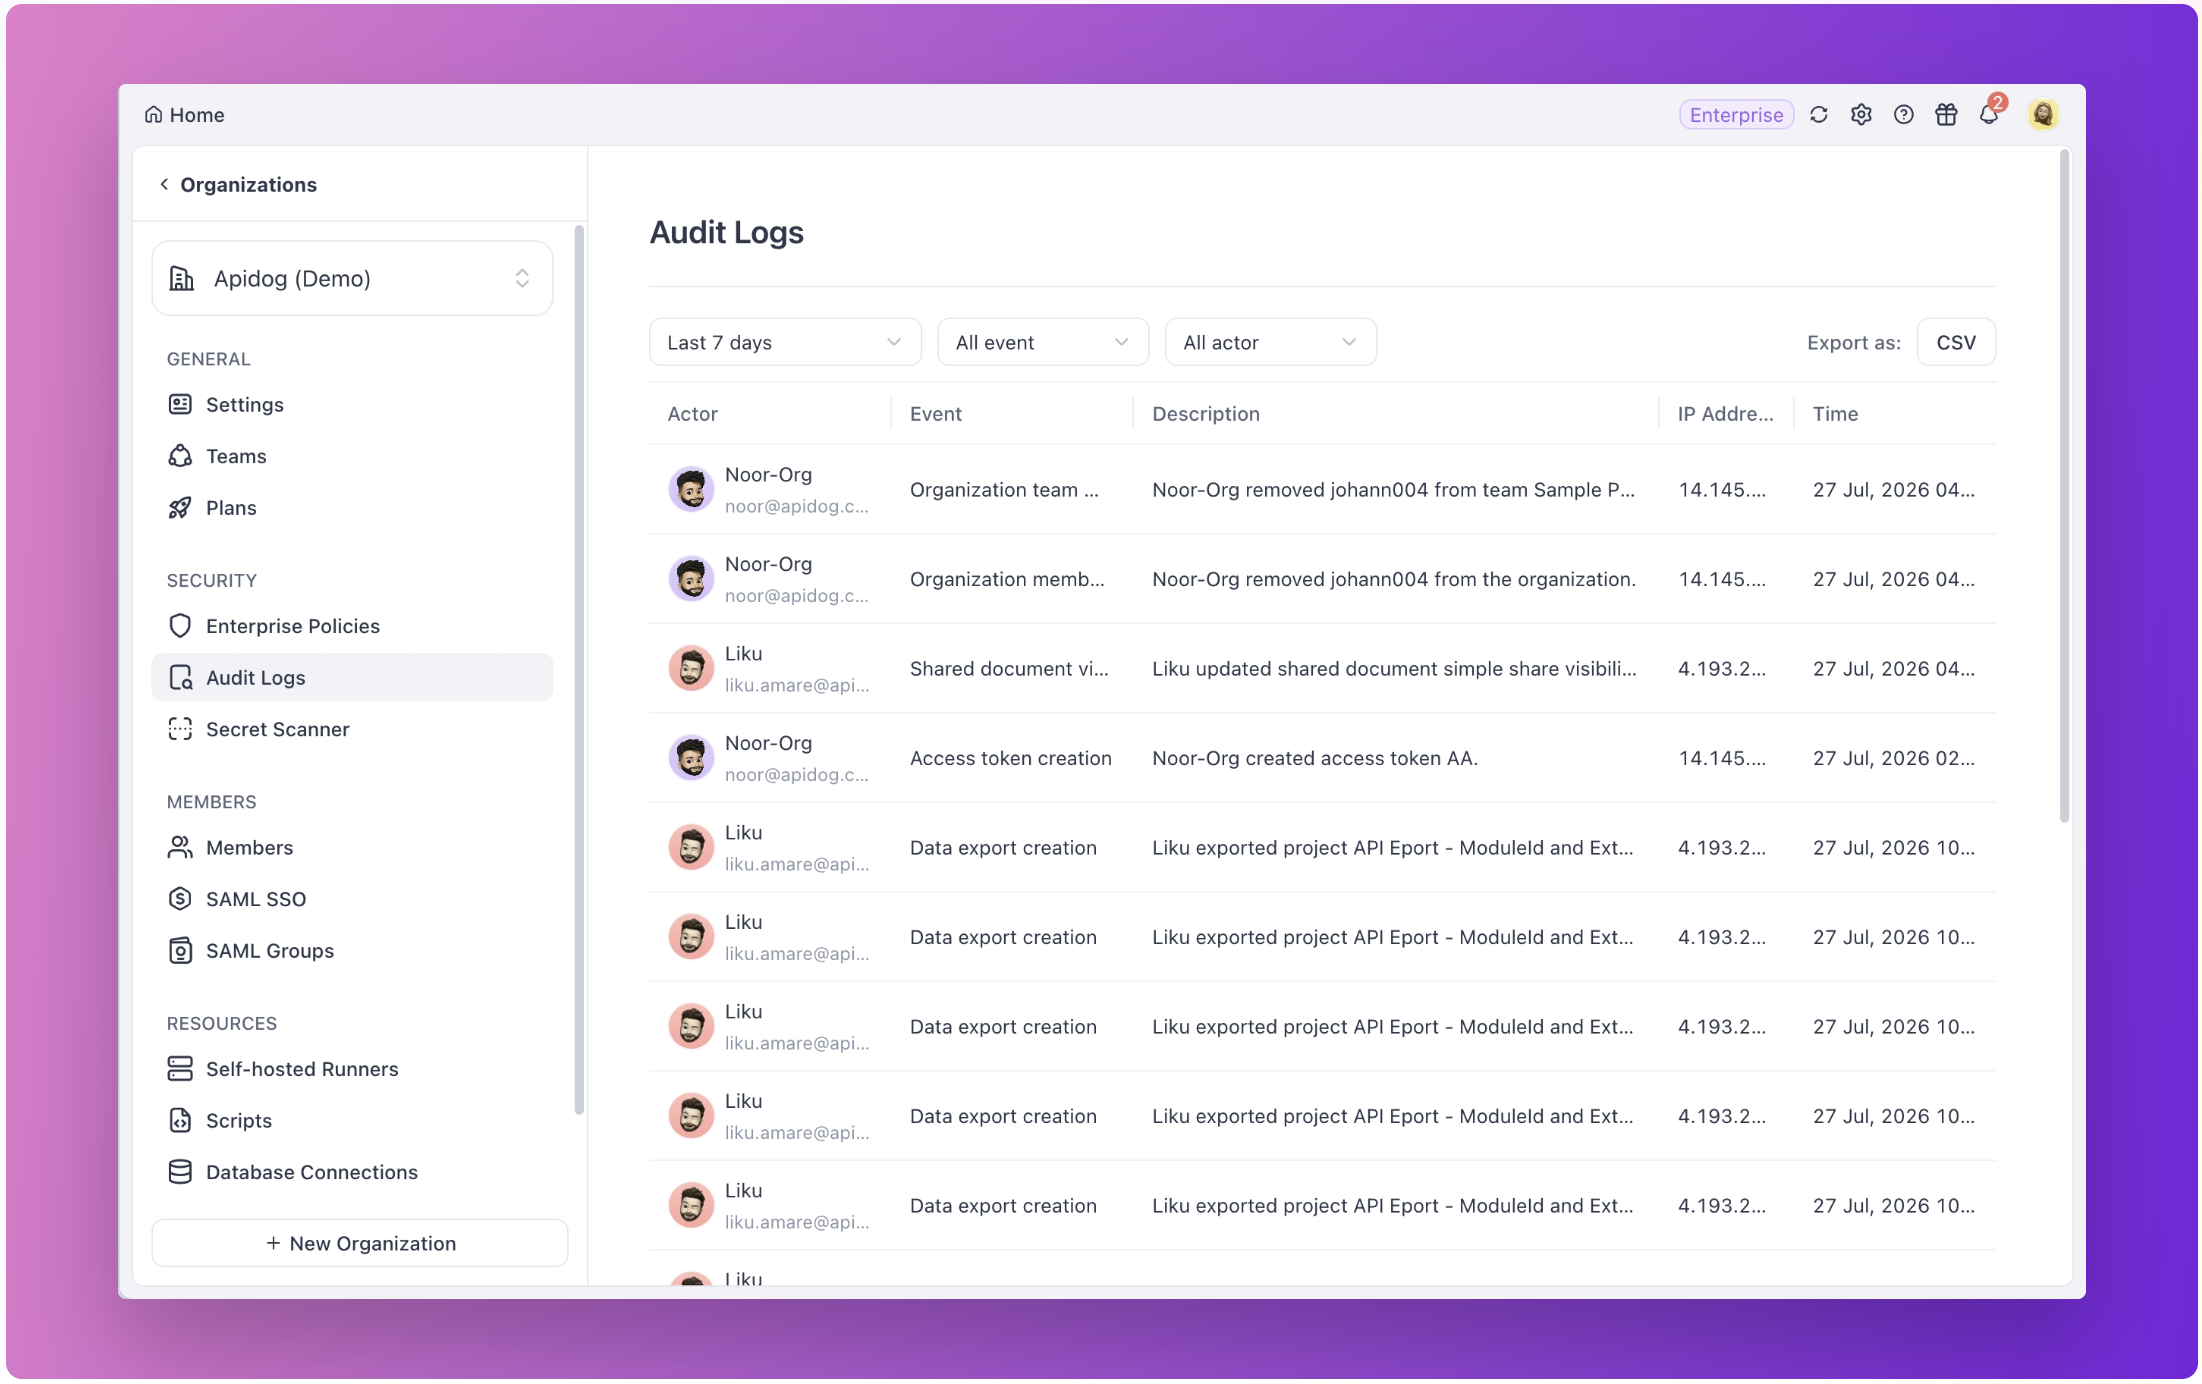
Enterprise Audit Logsは、組織オーナーと管理者に主要なイベントの一元化されたビューを提供します。各レコードには、オペレーター、イベントタイプ、イベントの説明、ソースIPアドレス、およびタイムスタンプを含めることができます。管理者は、時間範囲、イベントタイプ、およびオペレーターでフィルタリングして、メンバー、チーム、権限、プロジェクト、およびログインイベントに関する変更を追跡します。
これにより、管理者が複数のソースからアクティビティを再構築することなく、セキュリティレビュー、インシデント調査、および内部コンプライアンスプロセスがサポートされます。
より信頼性の高いエンタープライズアイデンティティおよびSSOワークフロー
Apidogは、より広範なIDプロバイダー(IdP)統合においてSCIM 2.0との互換性を向上させました。ユーザーライフサイクル操作と組織レベルのグループ管理は、SCIMフィールドとエンドポイントの動作の違いに対してより回復力が高くなり、エンタープライズチームがユーザーとグループをより確実にアクティブ化、更新、同期できるよう支援します。
JumpCloud、Microsoft Entra ID、OktaなどのIdPを使用している組織にとって、これらの改善はプロビジョニングだけでなく、よりスムーズなエンタープライズIDガバナンスワークフローをサポートします。強化されたSAMLグループマッピングは、単一グループ文字列と複数グループ配列の両方を処理し、既存のチームメンバーシップを妨げることなく、SSOログイン後にユーザーが期待される組織およびチームロールを受け取れるように支援します。
IDガバナンス体験はプロジェクトアクセスにも拡大されます。SSOログイン後、Apidogは対応する組織とチームを自動的に展開および選択でき、ワークスペース間の手動ナビゲーションを削減し、ユーザーが適切なアクセス権で適切なプロジェクトにすばやくアクセスできるようにします。
2. 📦 API移行と仕様同期
移行の品質は、インポート後に何が起こるかによって決まります。リクエストは理解可能なままであり、認証は使用可能なままであり、変数はそのコンテキストを保持し、繰り返しの仕様同期は無関係なリソースを削除または上書きすべきではありません。
より完全で信頼性の高いPostman移行
Apidogは、ローカルファイルインポートとPostman APIインポートの両方で、より多くのPostmanデータを保持しマッピングするようになりました。
- コレクションレベルの認証とエンドポイントレベルのOAuth 2.0設定がより正確にインポートされます。
- OAuth 2.0リフレッシュトークンURLが正しくマッピングされます。
- 変数の説明とシークレット分類を保持できるようになりました。
form-dataファイルフィールドは、実際のローカルファイルを転送できない場合でも元のファイル名を保持します。- Postman APIインポートにはグローバルを含めることができ、インポート中にそれらを除外するオプションがあります。
- 変数名内のスペースや縦棒などのサポートされていない文字は、テンプレート解決の失敗を減らすためにアンダースコアに置き換えられます。
- 繰り返しのPostman APIインポートで、古いブラウザキャッシュのコレクションデータが使用される可能性が低くなります。
以前 | 現在 |
|---|---|
|
|
その結果、移行後のクリーンアップ作業が減り、インポートされたデータからチームが理解、検証、実行できるリクエストまでの道のりが短縮されます。
より安全なOpenAPIおよびSwaggerインポートワークフロー
OpenAPIおよびSwaggerのインポートは、一度だけの移行ではなく、継続的な同期ワークフローとして機能することがよくあります。したがって、インポートエラー、不完全な解析、または不正確なリソース削除がプロジェクトに繰り返し影響を与える可能性があります。
Apidogは、OpenAPIまたはSwaggerファイルをインポートできない場合に、より明確なエラー詳細を提供するようになりました。問題が選択された仕様形式に関連している可能性がある場合、インポートフローは形式を切り替えて調査を続行するためのより直接的なガイダンスを提供します。
今回のリリースでは、いくつかの複雑な同期ケースも改善されています。
- スケジュールされたインポートは、2xx以外のHTTPレスポンスで返される定義をより正確に処理できるようになりました。
- 反復ブランチへのOpenAPI 3.1インポートでは、エンドポイント、Webhook、フォルダー、説明、および非推奨の状態がより確実に保持されます。
- ソース定義に存在しないリソースを削除する際、HTTPエンドポイントを持たないフォルダーが誤って削除される可能性が低くなりました。
- スキーマの循環参照がインポート中に、より確実に処理されます。
- モジュール間およびスケジュールされたインポートソース間のモデル同期で、無関係なモデルが同じ名前で上書きされる可能性が低くなりました。
これらの変更により、複数モジュールプロジェクト、ブランチ、およびスケジュールされたインポートワークフロー全体で作業するチームにとって、仕様の同期がより安全になります。
3. 🧪 テストとワークフローの信頼性
テストアセットを複製する必要がある場合、シナリオアクティビティが見えにくい場合、または回避可能な理由で大規模な設定更新が失敗する場合、自動化の維持は困難になります。7月のワークフロー改善は、この運用上の摩擦を軽減します。
Apidog CLIでより多くのテストアセットを再利用
Apidog CLIがシナリオケースを実行する際、シナリオステップがエンドポイント、テストケース、および他のシナリオを参照できるようになりました。既存のテストアセットは、個別のステップとして再作成する代わりに、ローカルスクリプト、CI/CDパイプライン、および自動テストワークフローでより直接的に再利用できます。
これにより、シナリオの構成がよりモジュール化され、チームはインタラクティブなテストと自動実行の両方で同じ再利用可能なテストアセットを維持できるようになります。
テストシナリオが最後に実行された時期を確認
自動テストシナリオリストには、作成時間に加えて最新の実行時間が表示されるようになりました。チームは、シナリオが最近実行されたかどうかをすばやく確認し、注意が必要なテストを特定し、プロジェクトの利害関係者にテストアクティビティをより明確に伝えることができます。
大規模な環境設定をより確実に保存
大規模なプロジェクトでは、環境設定に無効な空の値が蓄積され、リクエストサイズが増加し、場合によっては保存の失敗を引き起こす可能性があります。Apidogは、環境を保存する際にこの未使用の空のデータを削除するようになり、多くのモジュールを持つプロジェクトでの設定更新がより信頼性の高いものになります。
🐞 バグ修正と小規模な改善
今月は、以下の修正と使いやすさの改善もリリースしました。
- テストシナリオ完了後、Runnerの通知と最近の実行結果で平均継続時間が0と表示される問題を修正しました。
- 「パスワードを忘れた場合」をクリックしても、以前入力したアカウント情報が自動的に再利用されない問題を修正しました。
- メンバー上限を超過した後、組織オーナーが組織設定へのアクセスを失う可能性がある問題を修正しました。
- チームオーナーが誤った一般メンバーロールでプロジェクト招待リンクを通じて再参加できる問題を修正しました。
- 組織メンバーリストの最近のアクティビティ時間のタイムゾーンオフセットを修正しました。
- 公開されたドキュメントサイトからプロジェクトをクローンすると、未公開モジュールのエンドポイントが含まれる可能性がある問題を修正しました。
- 子ブランチで保存後、テストスイートのステップが消える可能性がある問題を修正しました。
- Runnerが子ブランチでテストスイートを実行できない問題を修正しました。
- 複数モジュールのドキュメントエクスポートに、選択されていないモジュールのエンドポイントが含まれる可能性がある問題を修正しました。
- 「認証をインポート」を無効にすると、ディレクトリ認証が誤って「認証なし」に変更される可能性がある問題を修正しました。
- 追加の資格情報パターンに対するSecret Scannerの認識を改善しました。
- オンプレミスデスクトップクライアントでMarkdownドキュメント内の画像が表示されない問題を修正しました。
- 累積クレジット使用量データを改善し、総増加量と総消費量をより正確に表示できるようにしました。
🌟 これが意味すること
7月のリリースは、API運用の3つの関連分野にわたって、より信頼性の高い道筋を確立します。
重点 | 改善点 | 重要性 |
|---|---|---|
エンタープライズセキュリティとアクセス | Secret Scanner、監査ログ、JumpCloud SCIMおよびSAMLの互換性、SSOワークスペースの高速ナビゲーション。 | 組織は資格情報のリスクを特定し、重要なアクティビティを追跡し、ユーザーアクセスをより少ないギャップで管理できます。 |
API移行と仕様同期 | より多くのPostmanコンテキストが保持され、OpenAPIおよびSwaggerのインポートはより安全でトラブルシューティングが容易になります。 | チームはインポートデータの修復に費やす時間を短縮し、プロジェクトリソースの損失や上書きのリスクが低減されます。 |
テストとワークフローの信頼性 | CLIシナリオは既存のアセットを再利用し、シナリオアクティビティが確認しやすくなり、大規模な環境の保存がより安定します。 | 自動化されたワークフローは、作成、監視、保守が容易になります。 |
これらのアップデートは合わせて、セキュリティチーム、管理者、API設計者、テストエンジニアが、より明確で信頼性の高い運用基盤に基づいて作業するのに役立ちます。
💬 会話に参加する
APIエンジニア仲間やApidogチームとつながりましょう。
- リアルタイムのディスカッションとサポートのためにDiscordコミュニティに参加してください。
- 技術的な会話のためにSlackコミュニティに参加してください。
- 最新の更新情報についてはX(Twitter)をフォローしてください。
P.S. すべてのアップデートの詳細については、Apidog Changelogをご確認ください!
敬具、
Apidogチーム