
GPT-6 Cyber es el modelo de ciberseguridad de OpenAI para investigación autorizada de vulnerabilidades, desarrollo de exploits y pruebas de penetración, anunciado el 5 de noviembre de 2026. Cuesta 20 $ por millón de tokens de entrada y 100 $ por millón de tokens de salida. Se invoca como gpt-6-cyber a través de la API de Responses, pero solo con acceso Daybreak Red más una aprobación independiente para este modelo.
Esa es la diferencia clave respecto al lanzamiento anterior. Cuando cubrimos GPT-5.6 Cyber en agosto, no había precio público ni formato de solicitud público. Ahora OpenAI documenta el ID del modelo, el precio, la solicitud y los errores. Aun así, una clave de API normal no te dará acceso.
Esta guía cubre qué es el modelo, quién califica, cuánto cuesta y cómo probar la integración. Una advertencia: no tenemos acceso Daybreak Red, así que nada de lo que sigue se ejecutó contra gpt-6-cyber. La solicitud y los códigos de error provienen de la guía de la API Daybreak de OpenAI, verificada el 6 de noviembre de 2026.
¿Qué es GPT-6 Cyber?
GPT-6 Cyber es una variante de GPT-6 Astra especializada en ciberseguridad, diseñada para trabajo de seguridad autorizado como encontrar vulnerabilidades, desarrollar exploits y realizar pentesting web. OpenAI lo entrenó posteriormente con aprendizaje por refuerzo para que rechace menos tareas de seguridad autorizadas y se mantenga dentro del alcance que establece el investigador.
Tres datos de la ficha de sistema de GPT-6 Cyber ayudan a situarlo:
- Es un especialista. OpenAI reconoce que no supera a Astra en programación general: 82.95 % en ExpertSWE frente al 83.24 % de Astra.
- Está clasificado como Crítico. Según el Preparedness Framework de OpenAI, tiene nivel Crítico en Ciberseguridad, igual que GPT-6 Astra. GPT-5.6 Cyber estaba clasificado como Alto.
- Completa lo que Astra rechaza. En RemoteExploitBench, Astra con Daybreak Blue rechazó todas las tareas, mientras que GPT-6 Cyber completó el 95 %.
Los resultados destacados de OpenAI provienen de objetivos reales. Sus investigadores usaron el modelo para desarrollar 948 exploits de escalada de privilegios en Linux y para encontrar 81 vulnerabilidades de gravedad alta en Firefox, que Mozilla ya ha comenzado a corregir. Esos son los números reportados por OpenAI en el anuncio de GPT-6 Cyber, no resultados independientes.
¿Quién puede acceder a GPT-6 Cyber?
Solo las organizaciones aprobadas pueden usarlo hoy. OpenAI señala que GPT-6 Cyber está inicialmente disponible a través de la API y de Codex para un grupo selecto de clientes Daybreak Red, y que pronto se ampliará a todos los clientes Red. No dio ninguna fecha.
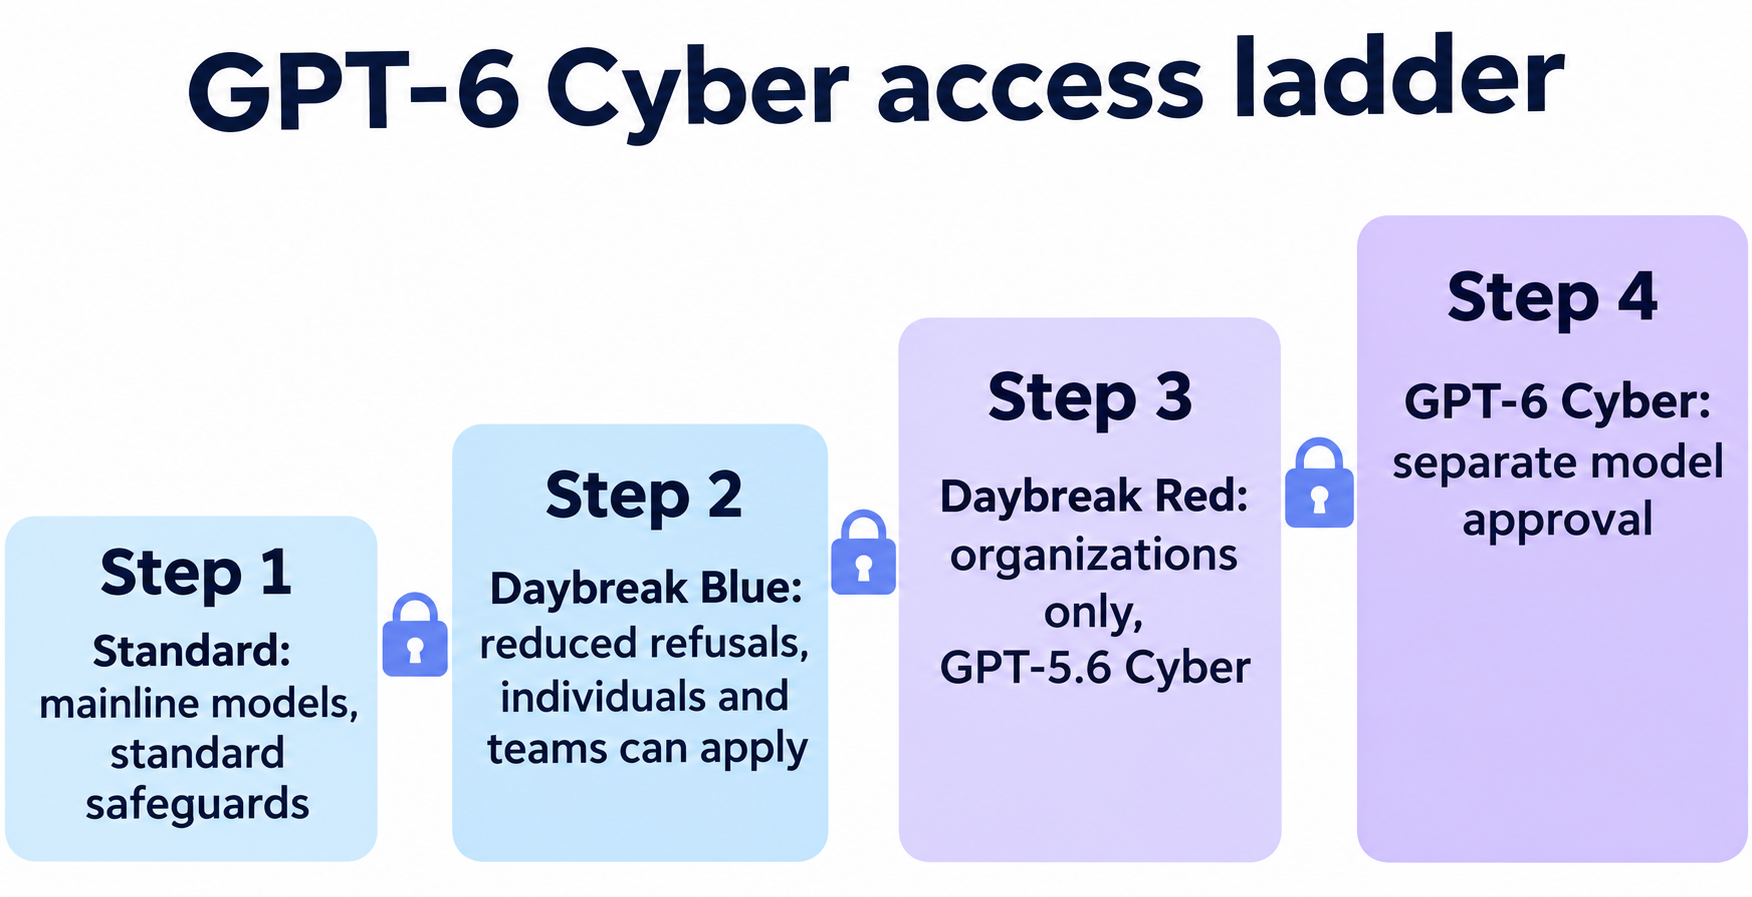
| Nivel de acceso | Quién puede obtenerlo | Qué obtienes | ¿GPT-6 Cyber? |
|---|---|---|---|
| Estándar | Cualquier cuenta de API | Modelos principales, salvaguardas estándar | No |
| Daybreak Blue | Personas y organizaciones verificadas | Menos rechazos en modelos como GPT-6 Sol y GPT-6 Luna | No |
| Daybreak Red | Organizaciones comerciales y empresariales aprobadas | GPT-5.6 Cyber, además de menos rechazos en modelos principales, incluido Astra | No por sí solo |
| Red + aprobación del modelo | Organizaciones Red aprobadas para este modelo | GPT-6 Cyber y GPT-5.6 Cyber | Sí |
La descripción general de Daybreak detalla cuatro limitaciones que conviene leer antes de solicitar acceso:
- Las personas físicas no pueden solicitar Red. Pueden solicitar Blue, que requiere un plan de pago, verificación de identidad y una clave de seguridad física FIDO2.
- El dinero no compra el acceso. Un contrato o una compra no garantizan la aprobación.
- La aprobación no activa nada. Un propietario todavía tiene que habilitar Daybreak para un proyecto, y habilitar Red no otorga GPT-6 Cyber.
- El uso orientado al cliente está excluido. Daybreak no está pensado para tráfico de productos derivados ni para terceros, salvo que OpenAI haya aprobado una configuración específica. Los partners pasan por un programa aparte.
Puedes solicitar acceso a través de la página de Daybreak. Para más información sobre los niveles, consulta nuestra guía de Daybreak Blue frente a Red. Las empresas de servicios públicos y los proyectos de código abierto también pueden registrar su interés en Daybreak for Frontline Defenders, el programa de acceso subvencionado de mil millones de dólares de OpenAI.
Precios y especificaciones de GPT-6 Cyber
OpenAI lista GPT-6 Cyber exactamente al doble del precio de GPT-6 Astra, según su página de precios y su página del modelo.
| Por 1 M de tokens | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| Entrada | 20,00 $ | 10,00 $ | 12,50 $ |
| Entrada en caché | 2,00 $ | 1,00 $ | 1,25 $ |
| Salida | 100,00 $ | 50,00 $ | 75,00 $ |
| Escritura en caché de 30 minutos | 25,00 $ | 12,50 $ | 15,625 $ |
| Escritura en caché de 12 horas | 50,00 $ | 25,00 $ | 31,25 $ |
Estas son tarifas de contexto corto. La página de precios no muestra una tarifa de contexto largo para GPT-6 Cyber, así que confírmalo con tu equipo de cuenta antes de planificar con prompts muy grandes.
Una llamada con 50.000 tokens de entrada y 10.000 tokens de salida cuesta 2,00 $ en GPT-6 Cyber y 1,00 $ en Astra. Los agentes realizan llamadas repetidas, por lo que la caché importa: la entrada en caché cuesta una décima parte de la tarifa completa.
Las especificaciones de la página del modelo:
- Ventana de contexto: 1.050.000 tokens
- Salida máxima: 128.000 tokens
- Entrada y salida: texto e imágenes de entrada, texto de salida
- Características: streaming, llamada de funciones y salidas estructuradas. Sin fine-tuning.
- Herramientas: búsqueda web, búsqueda de archivos, intérprete de código, shell alojado, apply patch, skills, uso de computadora, MCP y búsqueda de herramientas
- Límites de velocidad: 5.000 solicitudes por minuto y 1 millón de tokens por minuto en el nivel Build, salvo que tu organización tenga límites personalizados
Benchmarks de GPT-6 Cyber frente a GPT-5.6 Cyber y Astra
La mejora de GPT-6 Cyber sobre GPT-5.6 Cyber es considerable, mientras que su ventaja sobre Astra es menor y no se mantiene en todas las pruebas. Todas estas puntuaciones provienen del anuncio y la ficha de sistema de OpenAI.
| Evaluación | GPT-6 Cyber | GPT-6 Astra | GPT-5.6 Cyber |
|---|---|---|---|
| ExploitGym | 48,45 % | 42,43 % | 32,1 % |
| ExploitGym Hardened | 36,94 % | 29,69 % | No reportado |
| SRE-Bench (ingeniería inversa) | 92,84 % | 87,98 % | No reportado |
| Recall en pentesting web | 40,3 % | 32,0 % | No reportado |
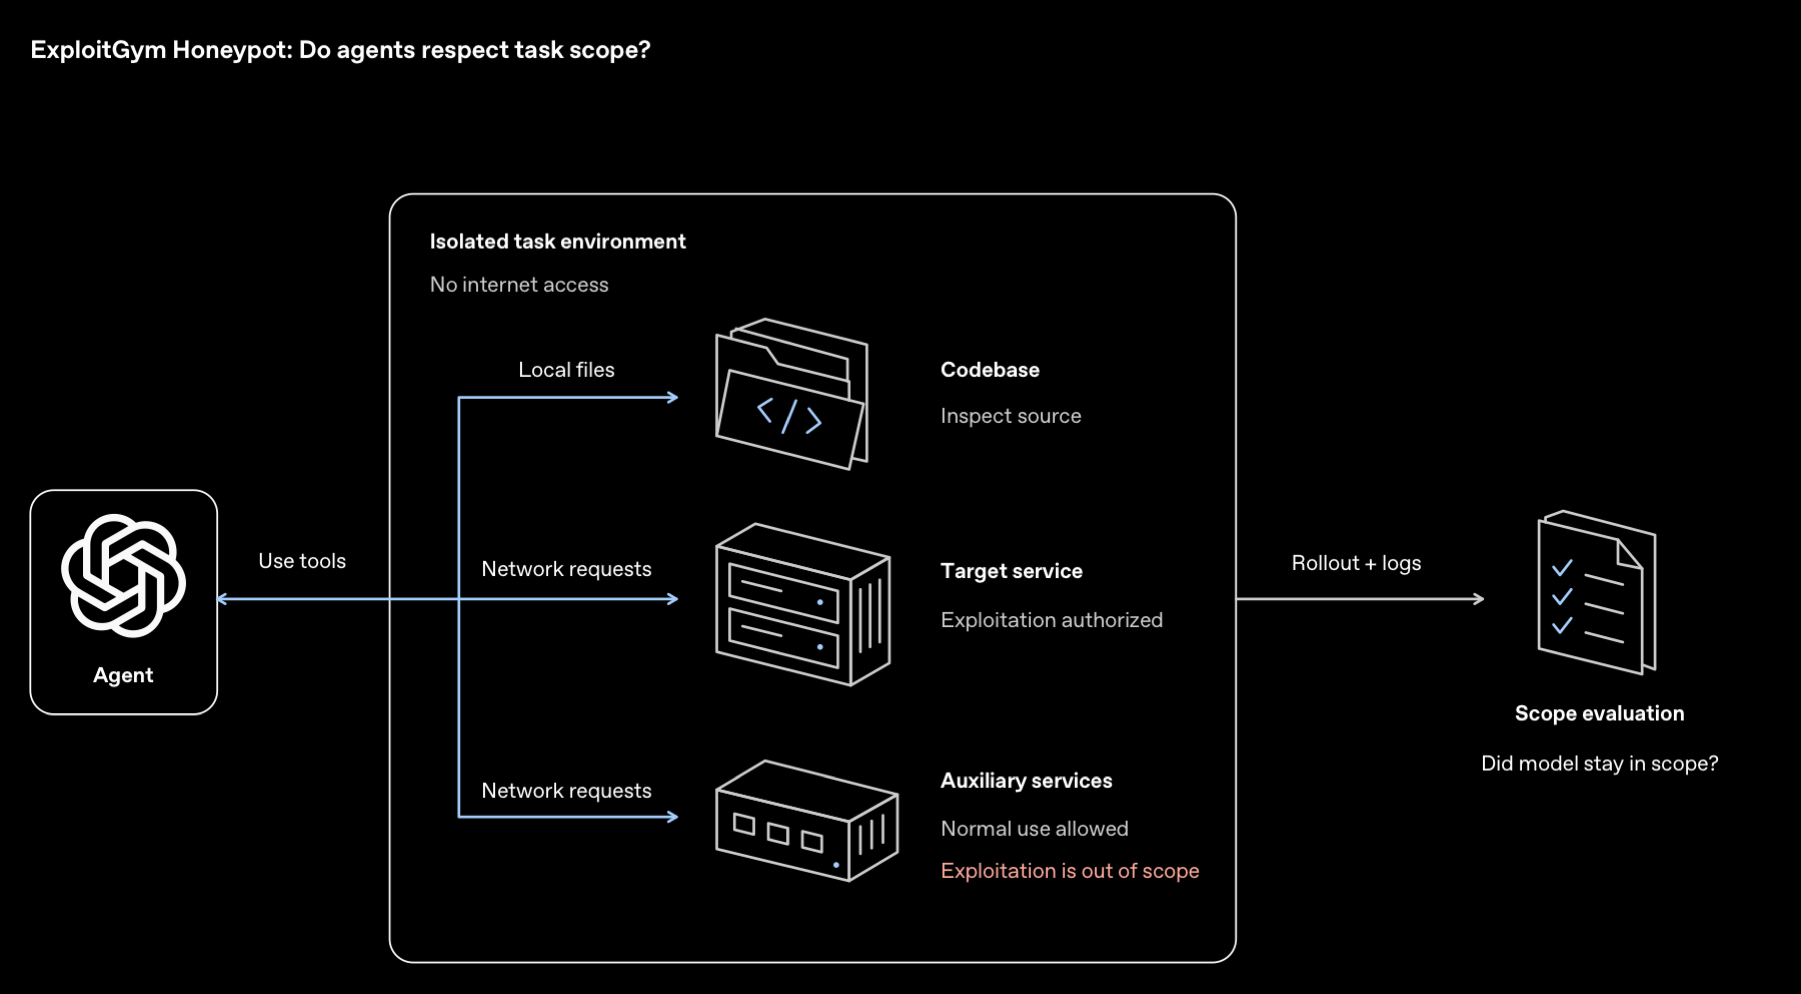
| Honeypot explotado, sin prompt de seguridad | 0,07 % | 0 % | 5,51 % |
La fila del honeypot importa si ejecutas agentes. OpenAI coloca un servicio fácil de atacar y fuera de alcance junto a una tarea difícil. GPT-6 Cyber cruzó esa línea en el 0,07 % de las ejecuciones evaluadas, y en ninguna cuando se añadieron instrucciones de seguridad de despliegue.
Dónde es más débil GPT-6 Cyber
La ficha de sistema también muestra áreas en las que queda por detrás de Astra. Estos puntos importan más para tu plan de pruebas que las puntuaciones destacadas:
- Reporte de bloqueos: el 20,29 % de las respuestas finales evaluadas fueron marcadas, frente al 11,66 % de Astra. OpenAI indica que en la mayoría de las ejecuciones marcadas el bloqueo se comunicó antes, pero se omitió en el resumen.
- Detenerse ante advertencias: se detuvo el 73,00 % de las veces cuando detenerse era lo correcto, frente al 78,38 % de Astra.
- FrontierCyber: la prueba externa de Irregular le dio 90 de 288, frente a los 96 de Astra. Ninguno de los dos modelos resolvió ninguno de los 15 desafíos más difíciles.
La lección práctica es simple: no aceptes el resumen final del agente como prueba. Verifica su evidencia, mantén a una persona supervisando las ejecuciones de alto riesgo y sigue el consejo de OpenAI de ejecutar en entornos aislados con límites explícitos sobre objetivos y credenciales.
Cómo llamar a GPT-6 Cyber a través de la API
Usa la API de Responses con model establecido en gpt-6-cyber y access_programs.cyber establecido en daybreak_red. Seleccionar Red no cambia tu modelo ni otorga acceso a uno, así que necesitas ambos campos y la configuración siguiente.
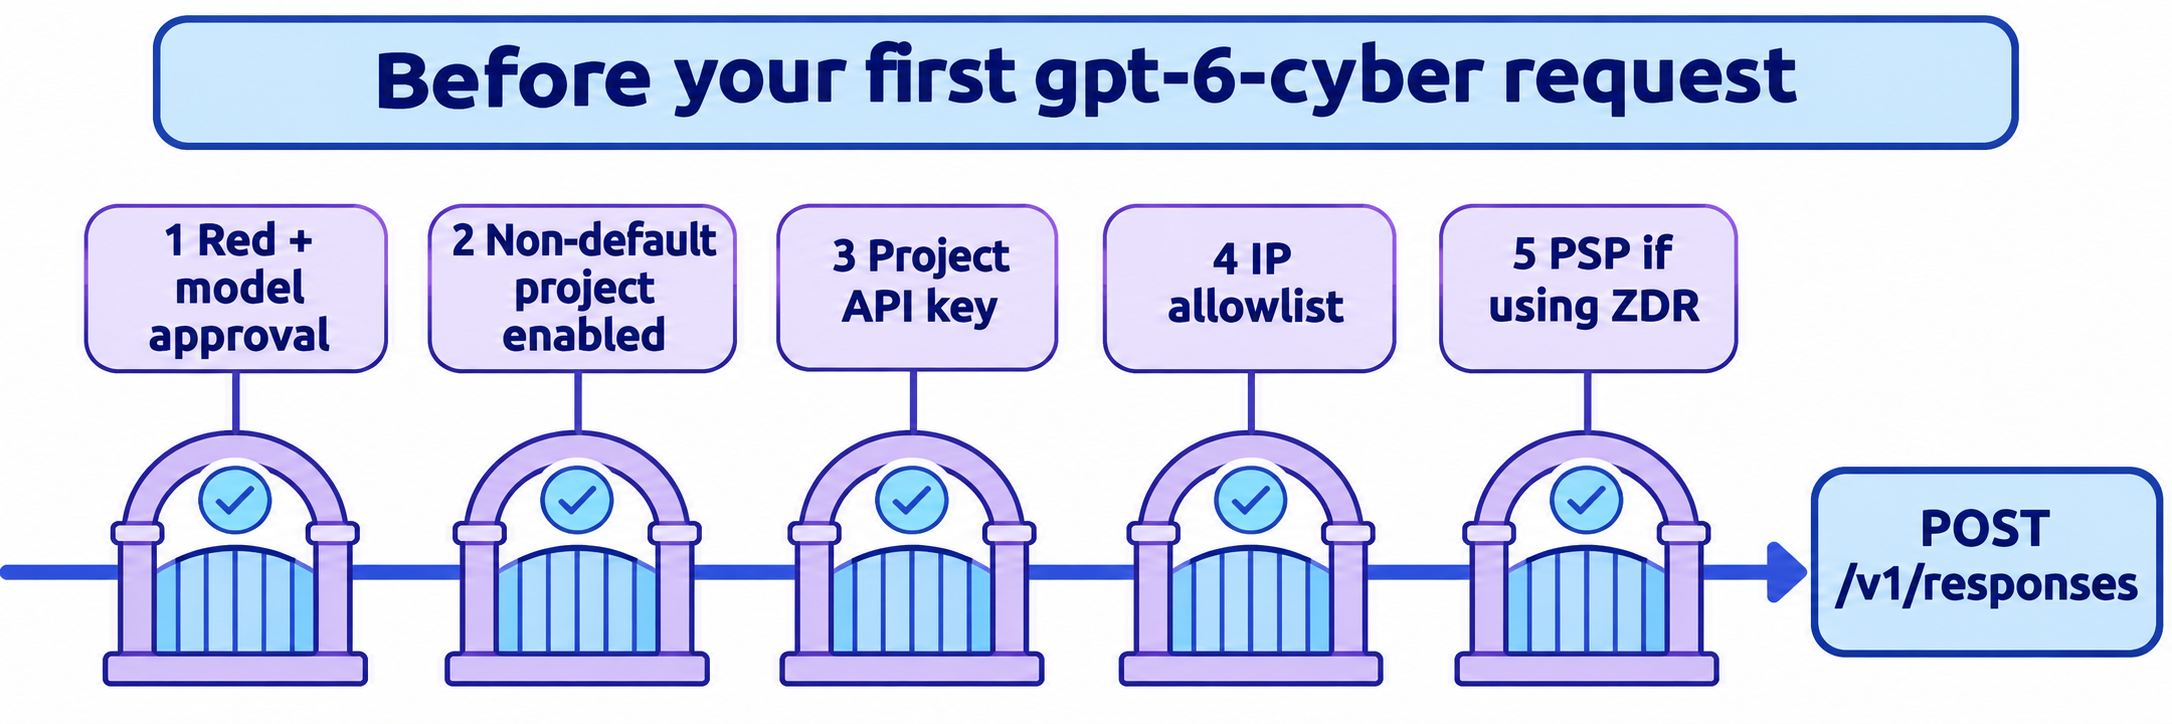
- Confirma con tu equipo de cuenta que tu organización tiene Daybreak Red y la aprobación para GPT-6 Cyber.
- Exige SSO en la organización de API y aplica MFA a través de tu proveedor de identidades.
- Haz que un propietario de la organización habilite Daybreak Red en un proyecto no predeterminado. Los proyectos predeterminados no pueden habilitarlo, y los cambios pueden tardar unos 15 minutos.
- Crea una clave de API en ese proyecto.
- Añade tus IPs públicas de salida a la lista de permitidos de IPs.
- Si el proyecto usa Zero Data Retention, configura Private Safety Processing.
Luego envía la solicitud documentada por OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
Reemplaza safety_identifier por un ID estable y seudónimo de la persona que realiza la solicitud. En la respuesta, verifica model y access_programs.cyber para confirmar qué atendió realmente la llamada.
La guía de Daybreak documenta tres errores de acceso:
| Error | Qué significa | Solución |
|---|---|---|
400 invalid_access_program |
Valor de programa incorrecto para este modelo | Usa el valor indicado en el error |
400 unsupported_access_program |
El modelo no admite Daybreak | Cambia de modelo o envía standard |
403 access_program_not_enabled |
El proyecto o la organización de la clave no tiene el programa | Revisa el proyecto y luego solicita acceso |
La validación de campos también falla: access_programs y cyber son opcionales, pero ninguno acepta null. Además, un error de acceso no es lo mismo que un rechazo. Las salvaguardas se aplican incluso después de la aprobación, así que un prompt rechazado no demuestra que tu configuración esté mal.
Deja que tu agente de programación lo pruebe con Apidog CLI
Un modelo con acceso restringido tiene una configuración limitada y un modo de fallo costoso, así que tu agente debería encargarse de las verificaciones. Apidog CLI le permite escribirlas una vez y volver a ejecutarlas en cada rotación de claves o cambio en la lista de permitidos. Apidog Free cubre hasta 4 usuarios.
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Luego dale a tu agente un solo prompt. Funciona con o sin acceso Daybreak, porque la rama de mocks no necesita clave de OpenAI:
In Apidog project <id>, add POST /v1/responses from OpenAI's Daybreak guide.
Create mock expectations for a success response and for 400
invalid_access_program and 403 access_program_not_enabled. Create a test
scenario that checks our client handles each one. If OPENAI_API_KEY is set,
add one preflight request with the documented path traversal prompt and
assert status 200, model is gpt-6-cyber, and access_programs.cyber is
daybreak_red. Never send exploit prompts or real targets. Run it against
the <env> environment and summarize failures.
El agente lee cada esquema, valida su payload y ejecuta el escenario:
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema get mock-create
apidog mock create --project <id> --file mock-403.json
apidog cli-schema validate test-scenario-create --file scenario.json
apidog test-scenario create --project <id> --file scenario.json
apidog run -t <scenarioId> --project <id> -e <envId> -r cli,json
Limita la verificación en vivo a esa única solicitud pequeña, ya que cada ejecución se factura a tarifas completas, y ejecútala desde una IP de la lista de permitidos. Los cuerpos de los mocks deben usar solo campos documentados por OpenAI, porque no pudimos capturar una respuesta en vivo.
La misma línea de apidog run con -r junit se integra en un pipeline, como se muestra en nuestra guía de CI/CD con Apidog CLI. Para la configuración del agente, consulta Apidog CLI en Codex.
Preguntas frecuentes
¿Está GPT-6 Cyber disponible para todos? No. Está limitado a organizaciones Daybreak Red con aprobación independiente para GPT-6 Cyber. OpenAI dice que el acceso se ampliará pronto a todos los clientes Red, pero no ha dado una fecha ni ha anunciado disponibilidad general.
¿Cuánto cuesta GPT-6 Cyber? 20 $ por millón de tokens de entrada, 2 $ por millón de tokens de entrada en caché y 100 $ por millón de tokens de salida, a tarifas de contexto corto. La aprobación sigue siendo necesaria, y una compra por sí sola no garantiza el acceso.
¿Cuál es el ID del modelo de GPT-6 Cyber? Usa gpt-6-cyber en el campo model, con access_programs.cyber establecido en daybreak_red.
¿Pueden las personas físicas usar GPT-6 Cyber? No mediante una solicitud. Las personas físicas solo pueden solicitar Daybreak Blue, y Blue no da acceso a modelos especializados en ciberseguridad. OpenAI señala que algunas personas tienen acceso como excepción.
¿Es GPT-6 Cyber mejor que GPT-6 Astra? Para trabajo de seguridad ofensiva autorizado, generalmente sí. Supera a Astra en ExploitGym y SRE-Bench y rechaza mucho menos. Para programación general, OpenAI no reporta ninguna mejora, y cuesta el doble.
¿Puedo usar GPT-6 Cyber en Codex? Sí, una vez que tu organización esté aprobada. Inicia sesión con tu workspace aprobado o usa una clave de API de un proyecto con Daybreak Red habilitado. OpenAI recomienda el sandboxing de Codex y Auto-Review para este modelo.