
GPT-5.6-Cyber es una versión de GPT-5.6 Sol de OpenAI, centrada en la seguridad, entrenada para encontrar vulnerabilidades de software y construir exploits funcionales. OpenAI lo anunció el 10 de agosto de 2026. Aquí está la parte que la mayoría de los artículos omiten: probablemente no puedas usarlo. Se envía únicamente a través de Daybreak Red, un nivel de acceso verificado para equipos de seguridad aprobados. No hay una API de autoservicio ni un interruptor de consola pública.
Así que trata esto como una explicación, no como una guía de configuración. Si viniste buscando una ID de modelo y un ejemplo de código, eso no existe para los desarrolladores generales en este momento. Lo que sí existe es una imagen clara de lo que hace el modelo, por qué OpenAI lo está reteniendo y qué puedes construir realmente hoy. Se encuentra justo al lado de Gemini 3.5 Flash Cyber de Google, que adoptó el mismo enfoque restringido unas semanas antes.
botón
¿Qué es GPT-5.6-Cyber?
GPT-5.6-Cyber es un especialista en ciberseguridad construido sobre GPT-5.6 Sol, el modelo de razonamiento insignia de OpenAI. El modelo base Sol es un caballo de batalla versátil para la codificación y el razonamiento que ya obtiene buenos resultados en tareas de seguridad. Cyber está ajustado para dos trabajos que el modelo base no hará libremente: encontrar vulnerabilidades de día cero y desarrollar cadenas de exploits.
OpenAI lo entrenó para hacer dos cosas específicas de manera diferente a Sol:
- Reducir las denegaciones en solicitudes cibernéticas de mayor riesgo y doble uso. El modelo base rechaza la mayoría de las solicitudes que implican la creación de un exploit, la omisión de la autenticación o la escalada de privilegios, incluso para trabajos defensivos legítimos. Cyber está entrenado para completar muchas más de ellas.
- Mejorar la capacidad en flujos de trabajo especializados de seguridad ofensiva, como convertir un error conocido en un exploit funcional o calibrar la verdadera gravedad de una vulnerabilidad novedosa.
OpenAI lo describe en el anuncio de expansión de Daybreak. La propuesta es defensiva: poner un potente buscador de vulnerabilidades en manos de defensores de confianza antes de que los atacantes obtengan herramientas comparables. Cyber es el sucesor de GPT-5.5-Cyber, que los investigadores de seguridad encontraron que se negaba con demasiada frecuencia para ser útil.
La trampa: probablemente no puedas usarlo
Aquí está la situación honesta, de antemano. GPT-5.6-Cyber está disponible solo a través de Daybreak Red, uno de los dos niveles de acceso en el programa de ciberseguridad Daybreak de OpenAI. No es un modelo de API normal.
En términos prácticos:
- Sin API de autoservicio. No puedes añadir una ID de modelo Cyber a tu aplicación y llamarla como lo harías con GPT-5.6 Sol o Terra.
- Sin precios abiertos. Debido a que el acceso está restringido, OpenAI no ha publicado una tarifa estándar por token como lo hace para la línea GPT-5.6. Las cifras que circulan en la prensa no están confirmadas en las propias páginas de OpenAI, así que considera cualquier tabla de precios que encuentres como no verificada.
- Sin registro abierto. Debes solicitar el programa, verificar tu identidad y aceptar las restricciones de uso aprobado y las declaraciones legales. El acceso se mantiene limitado al trabajo autorizado.
Si encuentras un tutorial con una cadena de modelo Cyber y un ejemplo de código de copiar y pegar, trátalo como inventado. Como desarrollador general, no puedes llamar a GPT-5.6-Cyber hoy. Ese es el hecho más importante sobre el modelo, por lo que vale la pena decirlo claramente.
Por qué OpenAI lo restringió
El razonamiento es de doble uso. Un modelo que es bueno para encontrar vulnerabilidades es, por definición, bueno para encontrar vulnerabilidades. Un defensor usa esa habilidad para parchear un fallo. Un atacante usa la misma habilidad para localizar uno y explotarlo. Si entregas un potente constructor de exploits a cualquiera que tenga una tarjeta de crédito, entregas ese segundo uso a cualquiera que lo desee.
El momento cuenta la misma historia. Tres días antes del lanzamiento de Cyber, OpenAI retrasó su próximo modelo Astra después de que alcanzara el umbral cibernético "Crítico" en las pruebas de seguridad. GPT-5.6-Cyber, por el contrario, fue evaluado como "Alto" en ciberseguridad según el Marco de Preparación de OpenAI, por debajo de la línea Crítica. En otras palabras, OpenAI lanzó el modelo que superó su estándar y retuvo el que no lo hizo. OpenAI también señaló que GPT-5.6-Cyber no estuvo involucrado en el incidente de Hugging Face a principios de este año.
Así que la restricción es deliberada. Un lanzamiento limitado a defensores verificados permite que el modelo realice un trabajo defensivo real mientras OpenAI observa cómo se comporta y quién lo usa. Ese es el patrón estándar para las herramientas sensibles a la seguridad: probarlo con socios de confianza, ampliar el acceso más tarde si la situación de riesgo lo permite.
Azul y Rojo: los dos niveles de acceso
OpenAI dividió Daybreak en dos niveles junto con este lanzamiento, y obtienen diferentes modelos:
- Daybreak Blue te ofrece GPT-5.6 Sol con las barreras de seguridad cibernética a nivel de sistema de producción eliminadas. Está dirigido a trabajos defensivos: descubrimiento de vulnerabilidades, revisión segura de código, análisis de malware, respuesta a incidentes y validación de parches. OpenAI lo recomienda como punto de partida para la mayoría de los defensores.
- Daybreak Red te proporciona los modelos cibernéticos específicamente entrenados, incluido GPT-5.6-Cyber, para investigación autorizada de vulnerabilidades, validación de exploits y pruebas de penetración.
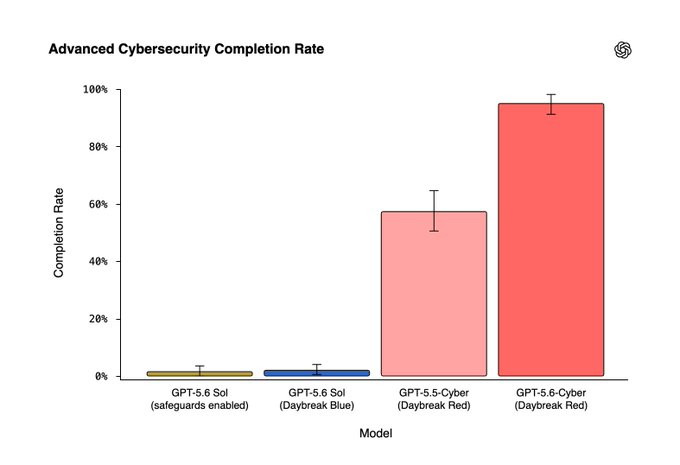
La brecha entre ellos es grande. En la "Tasa de Completado de Ciberseguridad Avanzada" interna de OpenAI, que mide con qué frecuencia un modelo responderá a solicitudes sobre desarrollo de cadenas de exploits, elusión de autenticación y escalada de privilegios, GPT-5.6-Cyber completa el 95.0% de las solicitudes. GPT-5.6 Sol completa el 1.5%, y Sol a través de Daybreak Blue completa el 2.0%. El antiguo GPT-5.5-Cyber se situaba en el 57.3%. Si deseas un desglose completo de quién obtiene qué, consulta Daybreak Blue vs Red.
Lo que realmente puede hacer
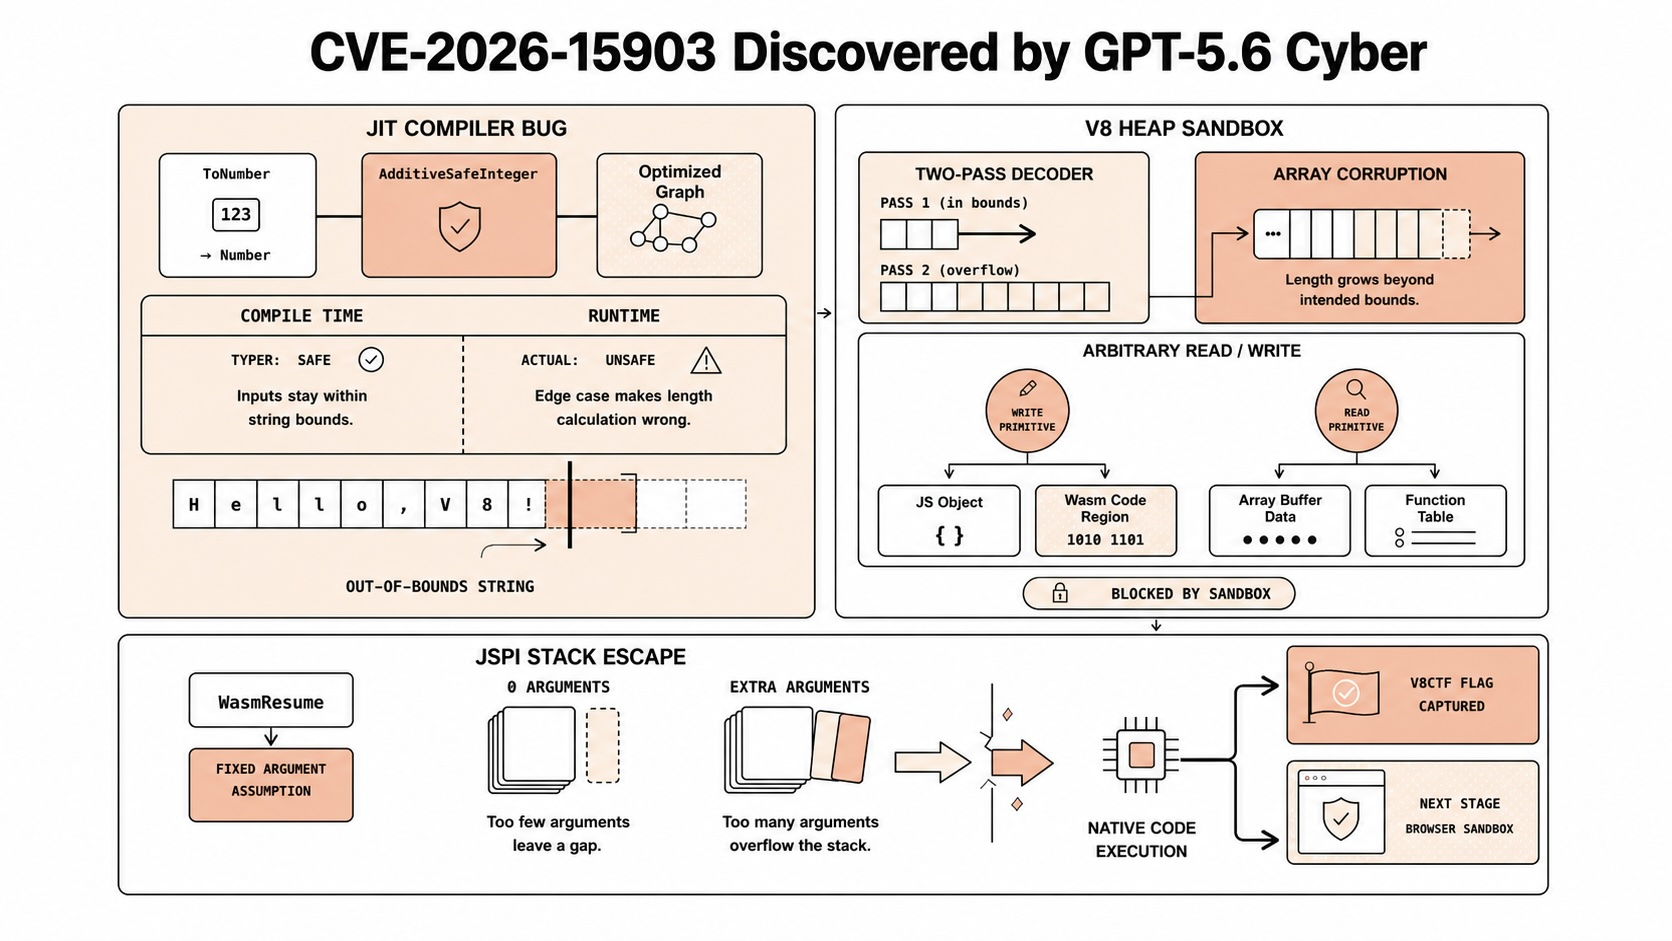
Dejando a un lado los benchmarks, OpenAI respaldó el lanzamiento con hallazgos reales. Utilizando GPT-5.6-Cyber internamente, sus investigadores descubrieron dos vulnerabilidades previamente desconocidas en V8, el motor JavaScript detrás de Chrome, que podrían encadenarse para corromper la memoria y escapar del sandbox del heap de V8. Google las corrigió y les asignó CVE-2026-15903.
OpenAI también informó haber utilizado el modelo para encontrar:
- Al menos cinco vulnerabilidades en un popular sistema operativo móvil, incluyendo una cadena desde una aplicación no confiable hasta la escalada de privilegios locales.
- Tres vulnerabilidades críticas en una base de datos popular, incluyendo una ruta remota a la ejecución de código.
- Más de 400 problemas de escalada de privilegios en un kernel de sistema operativo popular.
En el benchmark ExploitGym, que evalúa si un agente puede convertir una vulnerabilidad conocida en una ejecución de código funcional, GPT-5.6-Cyber supera tanto a GPT-5.6 Sol como a GPT-5.5-Cyber. Vale la pena señalar un detalle honesto del propio informe de OpenAI: en una evaluación de redacción de informes de vulnerabilidades, Cyber en realidad obtuvo una puntuación ligeramente inferior a Sol, porque a veces producía informes más cortos y menos detallados. El modelo está ajustado para encontrar y explotar, no para la prosa.
Lo que los desarrolladores pueden usar hoy en su lugar
No puedes ejecutar Cyber, pero no estás estancado. Dos movimientos prácticos cubren la mayor parte de lo que la gente quería de él.
Para prompts generales de codificación y revisión de seguridad, usa un modelo público. GPT-5.6 Sol, Terra o un modelo fronterizo comparable pueden revisar una función y señalar patrones de riesgo, validación de entrada faltante o brechas de autenticación. Trata la salida como una primera pasada, no como una auditoría. Está disponible ahora a través de la API normal de GPT-5.6, que Cyber no es.
Para reforzar tus propias APIs, ejecuta pruebas de seguridad reales contra ellas. La mayoría de las debilidades de API explotadas no son exóticas. Son autenticación faltante, seguridad de transporte débil y endpoints que rompen silenciosamente su propio contrato después de un cambio. Puedes probar las tres sin ningún modelo especial.
Aquí es donde encaja un cliente API como Apidog. Lo apuntas a tus endpoints y compruebas las cosas que los atacantes realmente buscan:
- Comprobaciones de autenticación. Envía solicitudes con un token faltante, un token expirado y un token válido, luego verifica que cada uno obtenga el código de estado que debería. Un
200donde esperabas un401es un hallazgo real. La misma disciplina se aplica a tus agentes; consulta lo que realmente puede hacer la clave API de tu agente de IA. - Seguridad de transporte. Si un servicio requiere certificados de cliente, verifica que el handshake funcione y que las solicitudes simples sean rechazadas. Aquí tienes una guía sobre cómo probar APIs con certificados de cliente y mTLS en Apidog.
- Pruebas de contrato programadas. Guarda las solicitudes, añade aserciones sobre el estado y los campos JSON, y programalas como pruebas de API recurrentes para que una regresión aparezca el día que se produce, no en un informe de incidentes.
Nada de eso necesita un modelo restringido. Necesita la disciplina para ejecutar las comprobaciones en cada despliegue. ¿Quieres seguir el hilo? Descarga Apidog y comienza con los casos de autenticación; capturan la mayoría de los problemas con el menor esfuerzo.
Preguntas frecuentes
¿Está GPT-5.6-Cyber disponible en la API? No a través de la API estándar. Está restringido a Daybreak Red, el nivel de acceso verificado de OpenAI para trabajos de seguridad ofensiva autorizados. Debes solicitarlo, ser verificado y aceptar los términos de uso aprobados. No hay una ID de modelo de autoservicio para cuentas generales.
¿En qué se diferencia de GPT-5.6 Sol? Está construido sobre Sol pero entrenado para rechazar menos solicitudes cibernéticas de doble uso y para tener un mejor rendimiento en el desarrollo de exploits y el descubrimiento de día cero. En la prueba interna de tasa de finalización de OpenAI, Cyber responde al 95.0% de las solicitudes cibernéticas avanzadas frente al 1.5% de Sol.
¿Cuánto cuesta GPT-5.6-Cyber? OpenAI no ha publicado precios abiertos, porque el acceso está restringido en lugar de ser de autoservicio. Algunas coberturas de prensa enumeran cifras por token, pero no están confirmadas en las propias páginas de OpenAI. Si el precio es importante para tu planificación, trata las cifras circulantes como no verificadas hasta que OpenAI las documente.
¿Es seguro de usar? ¿Cuál es la conexión con Astra? GPT-5.6-Cyber fue evaluado como "Alto" en capacidad cibernética según el Marco de Preparación de OpenAI, por debajo del umbral "Crítico". OpenAI retrasó un modelo separado, Astra, tres días antes por alcanzar el nivel Crítico. El lanzamiento de Cyber envió el modelo que superó el estándar; Astra no lo hizo.
¿Qué puedo usar en su lugar si solo quiero asegurar mis APIs? Ejecuta pruebas de seguridad estándar contra tus propios endpoints: comprobaciones de límites de autenticación, verificación de seguridad de transporte y pruebas de contrato programadas. Un cliente API como Apidog cubre las tres, y nada de ello requiere un modelo de seguridad restringido. Para una lista de verificación más completa, lee nuestras lecciones de seguridad de API del incidente de Vercel.
botón