
Gemini 3.8 Flash Cyber es una variante de Gemini 3.8 Flash optimizada para seguridad que Google lanzó el 2 de septiembre de 2026, el mismo día que el modelo de propósito general. No puedes registrarte para usarlo. El acceso se realiza a través de un nuevo esquema de verificación llamado Programa Fairwind, dirigido a autoridades gubernamentales, operadores de infraestructura crítica, mantenedores de software y plataformas tecnológicas centrales. No hay API pública, ni precio publicado, ni opción de autoalojamiento, porque los pesos permanecen cerrados.
Esto hace que este sea un tipo de artículo diferente al resto de la serie Gemini 3.8 Flash. No hay un comando curl para pegar ni una tabla de costos sobre la que discutir. Lo que vale la pena entender es qué hace el modelo, en quién confía Google para usarlo, qué deben prometer los socios verificados y qué dicen los resultados publicados sobre su capacidad para encontrar y parchear vulnerabilidades. La publicación de lanzamiento de Google y la página del Programa Fairwind son las fuentes principales para todo lo que sigue.
La última sección es para todos los demás. Si desarrollas APIs y no diriges un CERT nacional, el modelo que puedes usar hoy es el Gemini 3.8 Flash estándar, y el trabajo de seguridad que puedes hacer hoy es el de rutina: verificaciones de autenticación, pruebas negativas y ejecuciones de regresión programadas. Ahí es donde encaja Apidog, y esta guía es clara sobre lo que cubre y lo que no.
Gemini 3.8 Flash Cyber de un vistazo
| Elemento | Valor |
|---|---|
| Anunciado | 2 de septiembre de 2026, junto con Gemini 3.8 Flash |
| Modelo base | Gemini 3.8 Flash (tarjeta del modelo: “basado en Gemini 3.7 Flash”) |
| Propósito | Descubrimiento de vulnerabilidades, parcheo y flujos de trabajo de seguridad defensiva |
| Acceso | Solo Programa Fairwind: solicitud, verificaciones de antecedentes, obligaciones contractuales |
| Grupos elegibles | Autoridades gubernamentales de confianza, operadores de infraestructura crítica, mantenedores de software, plataformas tecnológicas centrales; laboratorios académicos que realicen pruebas de rendimiento defensivas pueden postularse |
| API pública | Ninguna |
| Precios públicos | Ninguno |
| Autoalojamiento | No es posible; los pesos están cerrados |
| Predecesor | Piloto limitado de Gemini 3.5 Flash Cyber (julio de 2026, gobiernos y socios de confianza) |
| Incluye | Integración de CodeMender para correcciones automatizadas |
| Modelo que puedes usar en su lugar | gemini-3.8-flash a través de la API de Gemini y Google AI Studio |
Qué es Gemini 3.8 Flash Cyber
Piensa en ello como Gemini 3.8 Flash con la capa de seguridad modificada, no como una línea de modelos separada. MarkTechPost describió el par como “un modelo central, dos envoltorios de acceso”, y ese encuadre se mantiene frente a los propios materiales de Google. El modelo general lleva el entrenamiento de seguridad estándar que rechaza las solicitudes de seguridad ofensiva. La variante Cyber está ajustada para trabajar a través de ellas: leer una base de código, buscar un error explotable, razonar cómo podría activarse y proponer un parche.
Esa capacidad tiene dos caras, por lo que Google no la pondrá detrás de una clave pública. El mismo modelo que ayuda al equipo de seguridad de Chrome a corregir errores más rápido, ayudaría a un atacante a encontrarlos más rápido. La respuesta de Google es mantener el modelo del lado del servidor, otorgar acceso solo a defensores verificados y adjuntar obligaciones contractuales a cada asiento.
Se derivan dos consecuencias prácticas. Primero, todo lo que lees sobre el rendimiento de 3.8 Flash Cyber proviene de Google o de socios nombrados en la publicación de Google. Ningún laboratorio independiente tiene una clave. Segundo, el “3.8” en el nombre te indica la capacidad subyacente de razonamiento y codificación. Si quieres hacerte una idea de cómo se comporta el modelo base en tareas de agente de largo alcance, la guía de la API de 3.8 Flash cubre la API de Interacciones, los niveles de pensamiento y el presupuesto de tokens que consume el diseño “trabaja más duro”.
El Programa Fairwind: quién obtiene acceso
El Programa Fairwind es la nueva puerta de entrada. Reemplaza el acuerdo solo por invitación que regía el piloto 3.5 Flash Cyber con un proceso de solicitud documentado y un conjunto fijo de obligaciones.
Quién puede postularse
Google enumera cuatro categorías de socios: autoridades gubernamentales de confianza, operadores de infraestructura crítica, mantenedores de software y plataformas tecnológicas centrales. Los laboratorios académicos que realicen pruebas de rendimiento defensivas también pueden postularse. Cada solicitante pasa por una verificación de antecedentes que examina el historial de seguridad y lo que Google llama “operaciones éticas”. El objetivo es excluir a cualquiera que pudiera utilizar el modelo de forma externa.
Fíjate lo que falta en esa lista. No aparecen investigadores de seguridad independientes, cazadores de recompensas por errores (bug bounty hunters), consultoras ni empresas SaaS sin una presencia significativa en infraestructura o plataforma. Las categorías publicadas no los invitan.
A qué deben comprometerse los socios
La aprobación no es el final del proceso. Los socios de Fairwind asumen un conjunto de obligaciones operativas:
- Autenticación a nivel de usuario para cada persona que interactúe con el modelo, respaldada por MFA resistente al phishing y controles de acceso.
- Acceso limitado a equipos internos de ciberseguridad, respuesta a incidentes y pruebas de penetración. Los equipos de producto e ingeniería general no califican.
- Seguimiento de qué empleados tienen acceso y cómo lo utilizan.
- Prohibido compartir, redistribuir o revender el acceso bajo cualquier acuerdo.
El último punto cierra la laguna obvia. Un socio no puede encapsular el modelo en un servicio y venderlo, ni puede prestar una clave a un contratista. Si esperas que un proveedor revenda la capacidad de 3.8 Flash Cyber, los términos del programa lo excluyen.
Lo que Google dice que muestran los resultados
Cada cifra aquí es operada por Google o reportada por un socio en los materiales de lanzamiento de Google. Trátalas como afirmaciones del proveedor hasta que alguien fuera del programa las reproduzca, lo cual el modelo de acceso dificulta.
| Afirmación | Fuente | Resultado |
|---|---|---|
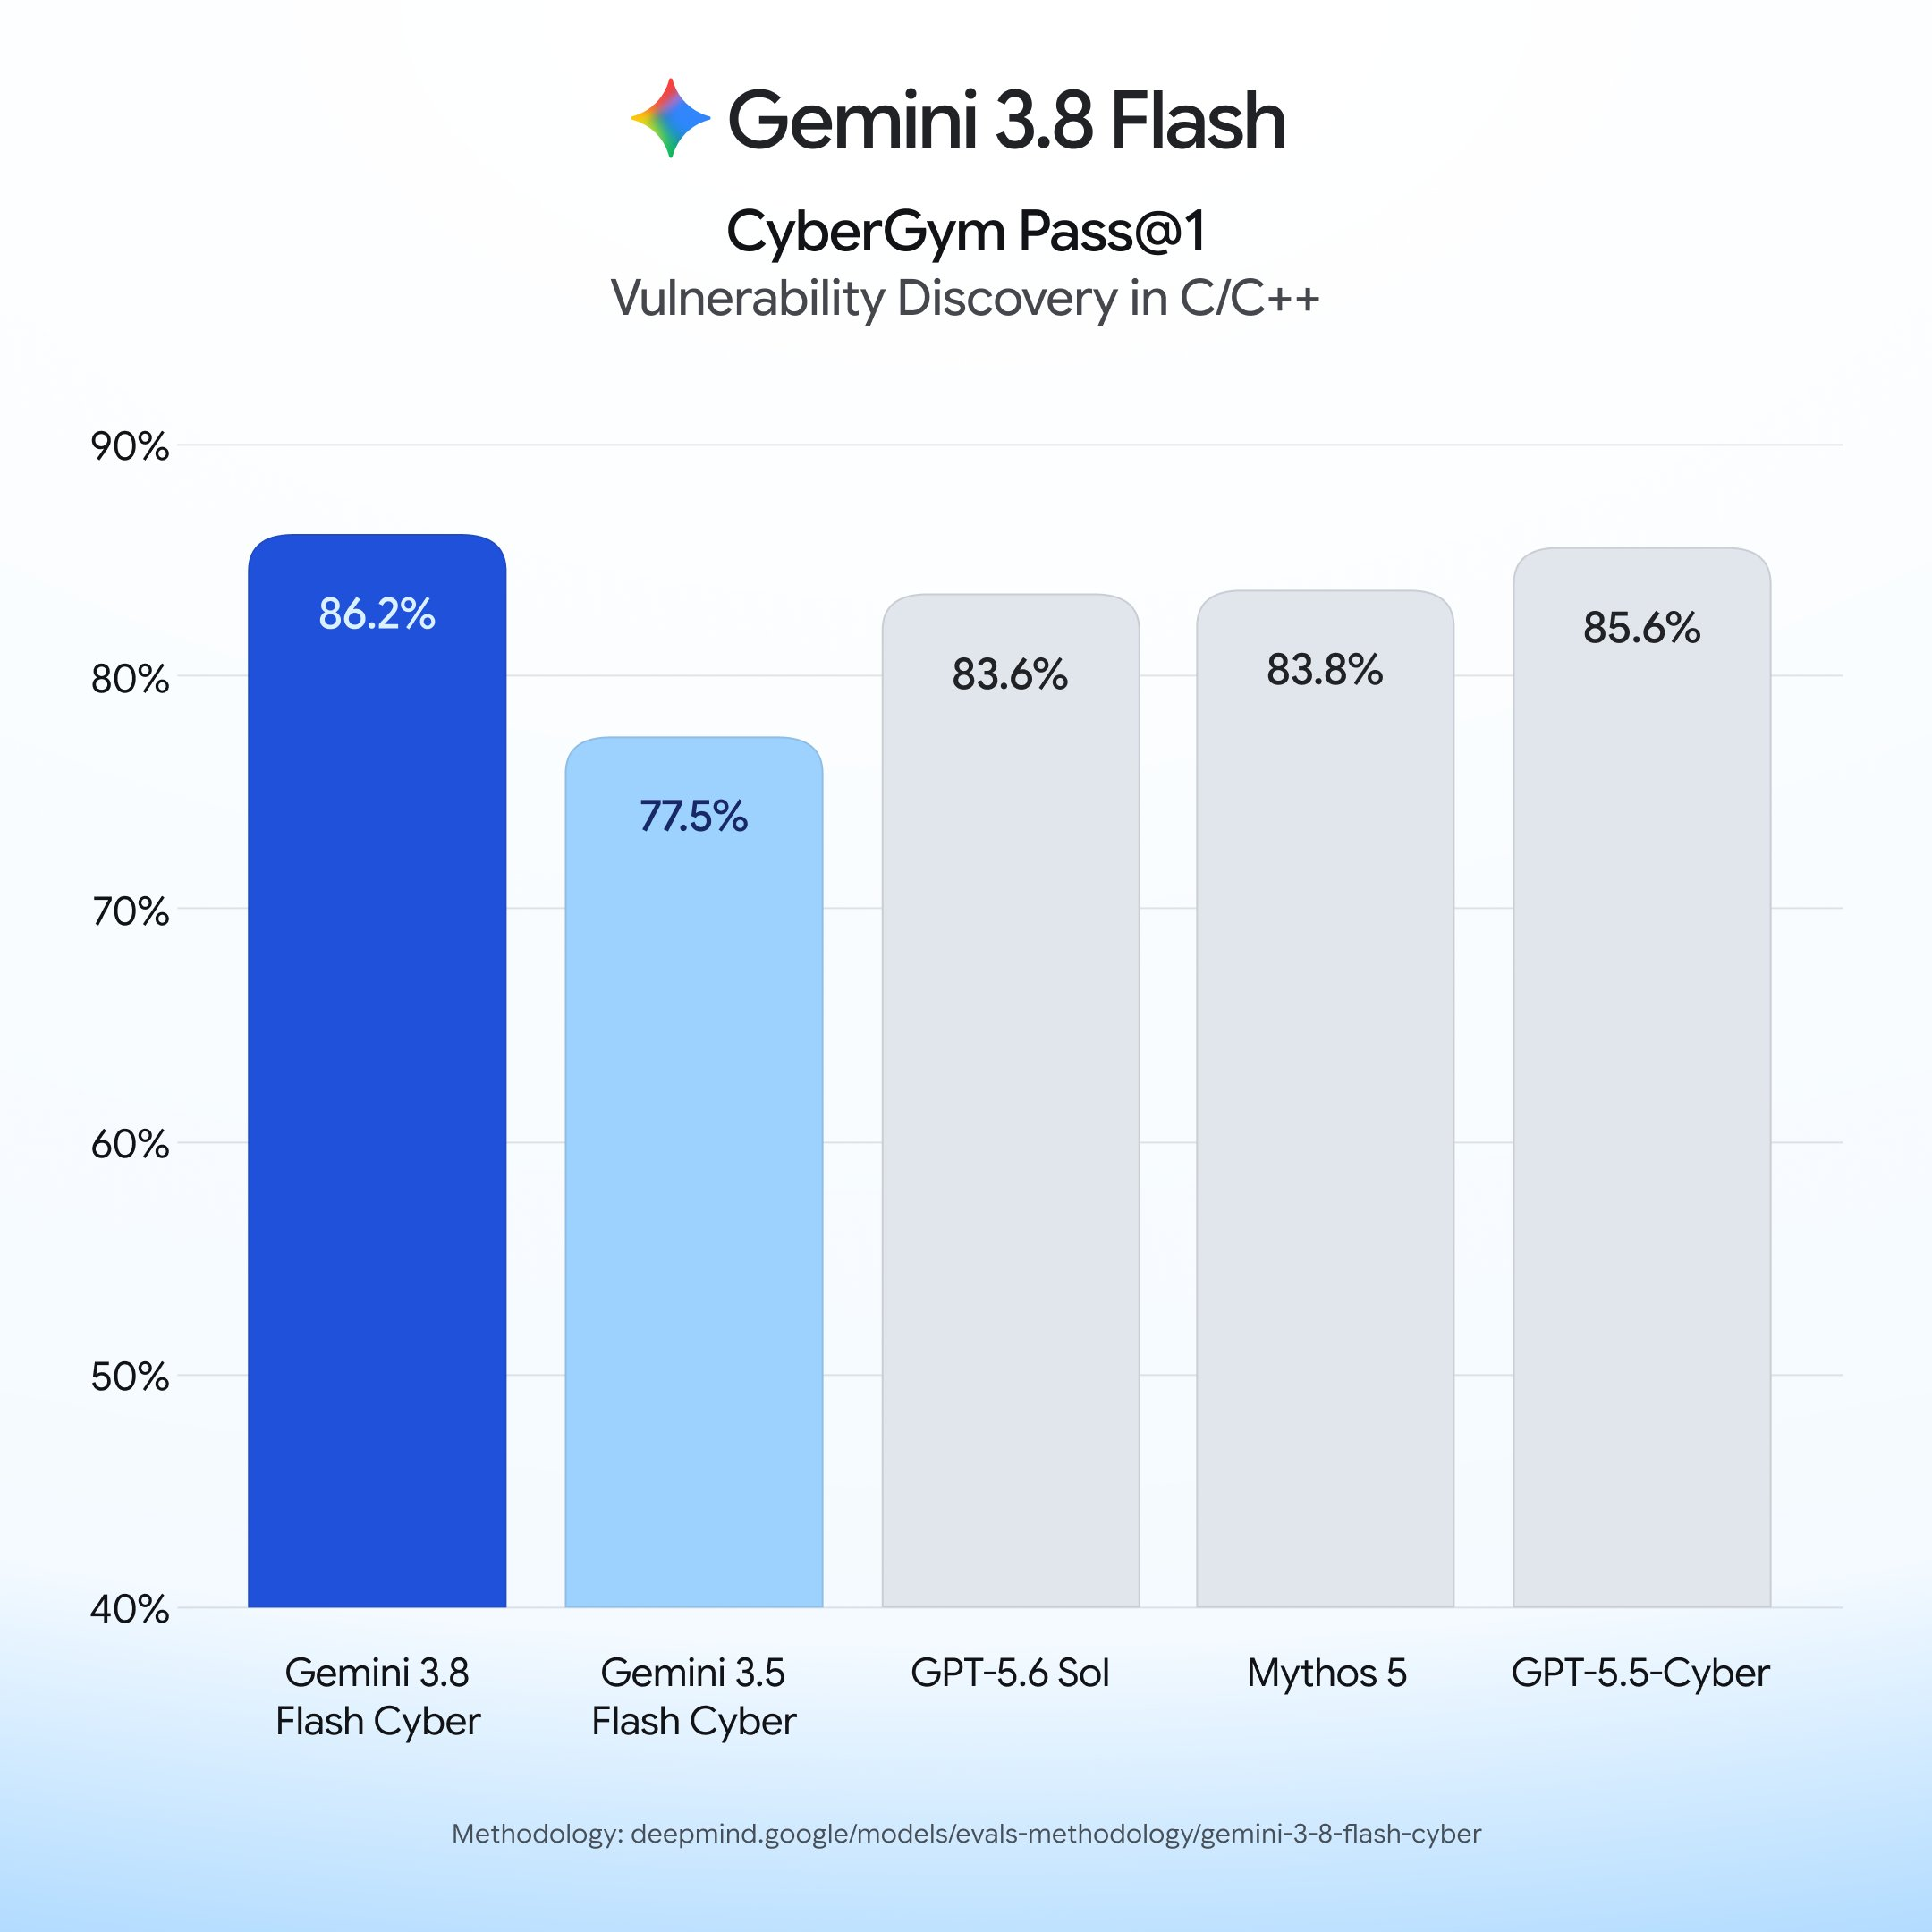
| CyberGym | Supera a 3.5 Flash Cyber y a modelos frontera más grandes (no se imprimió la puntuación en el texto) | |
| Descubrimiento de vulnerabilidades en el mundo real | Tasa de éxito superior al 70% en 20 lenguajes de programación | |
| Parcheo de CWE-Bench | 47.2% pass@1, vs 47.8% para el modelo frontera líder “a un costo mayor” | |
| Parches de vulnerabilidades de Chrome | Equipo de seguridad de Chrome | 2.6 veces más parches correctos que los mejores modelos comerciales, que son mucho más grandes |
| Recuperación de hallazgos de seguridad | Wiz | 7.5 a 9.7 puntos porcentuales más de recuperación a un costo 2.3x a 5.2x menor |
| Tiempo para encontrar una vulnerabilidad crítica | Google Cloud Vulnerability Research | Menos de 2 horas, frente a meses anteriormente |
Algunas notas sobre la lectura de esa tabla. La línea de CWE-Bench es la más sincera que publica Google: el 47.2% se sitúa ligeramente por debajo del 47.8% del líder no nombrado, y el argumento de Google es el costo, no la precisión bruta. Esto coincide con todo el posicionamiento de Flash. Los números de Chrome y Wiz son comparaciones con modelos comerciales “mucho más grandes”, lo que sugiere que el beneficio es obtener resultados de seguridad cercanos a la frontera de un modelo del tamaño de Flash. La cifra de dos horas es una anécdota única de un equipo interno, no un punto de referencia.
La integración de CodeMender es importante para cómo lo usan los socios. CodeMender es la herramienta de corrección automatizada de Google, y 3.8 Flash Cyber se envía integrado en ella, de modo que una vulnerabilidad descubierta puede fluir directamente hacia un parche propuesto en lugar de detenerse en un informe.
Google no ha publicado un desglose de seguridad específico para la variante Cyber. La tarjeta del modelo DeepMind cubre el 3.8 Flash base e informa de pequeñas diferencias de seguridad en comparación con el 3.7 Flash: seguridad de texto a texto disminuyó 0.4 puntos, seguridad multilingüe aumentó 5.4 puntos, negativas injustificadas aumentaron 1.1 puntos. No se especifica si esas diferencias se mantienen en la optimización de Cyber.
Cómo reemplaza al piloto 3.5 Flash Cyber
Gemini 3.5 Flash Cyber llegó el 21 de julio de 2026, junto con Gemini 3.6 Flash, como un piloto limitado para gobiernos y socios de confianza. Tampoco tuvo nunca una interfaz pública. Nuestro explicador de 3.5 Flash Cyber cubrió lo que se sabía en ese momento, y la comparación de GPT-5.6 Cyber vs Gemini 3.5 Flash Cyber examinó cómo se alineaban los modelos de seguridad restringidos de ambos proveedores.
- El modelo base avanzó tres versiones de Flash. 3.5 Flash Cyber se basaba en la línea anterior de 3.5 Flash. 3.8 Flash Cyber hereda el diseño “trabaja más duro”, el contexto de 1,048,576 tokens y el comportamiento iterativo de llamada a herramientas de 3.8 Flash, que es el tipo de trabajo de largo alcance que requiere la búsqueda de vulnerabilidades.
- El piloto se convirtió en un programa. Fairwind formaliza la elegibilidad, las verificaciones de antecedentes y las obligaciones que antes se gestionaban socio por socio.
- Google publicó los resultados de los socios. El lanzamiento de 3.8 nombra a Chrome, Wiz y Google Cloud Vulnerability Research y publica cifras, aunque todas provengan de Google.
La cobertura del lanzamiento de 9to5Google describe el modelo Cyber como “reemplazando la versión 3.5”. Google no ha publicado una fecha de finalización para el acceso existente al piloto 3.5 Flash Cyber ni ha dicho si los socios del piloto se trasladan a Fairwind automáticamente. [VERIFICAR]
Para una imagen más amplia, el GPT-5.6 Cyber de OpenAI ocupa el mismo nicho: una variante con capacidad de seguridad, acceso verificado y sin API pública. Una comparación directa entre ambos no es posible sin claves para ambos, y ningún laboratorio independiente las tiene.
Qué significa para los equipos sin acceso a Fairwind
La mayoría de los lectores de este blog no calificarán para Fairwind, y eso está bien. El modelo accesible es Gemini 3.8 Flash, un razonador de código capaz a $0.75 por millón de tokens de entrada y $3.75 por millón de tokens de salida hasta el 31 de diciembre de 2026, duplicándose a $1.50 y $7.50 el 1 de enero de 2027. Admite llamadas a funciones, salidas estructuradas, ejecución de código y niveles de pensamiento low, medium y high, todo a través de la API de Gemini y Google AI Studio.
Lo que el 3.8 Flash normal no hará es la parte ofensiva. Revisará tu código, explicará una clase CVE y redactará una corrección para un error que le indiques. Si le pides que encuentre rutas explotables a través de un objetivo en vivo, te encontrarás con las negativas del modelo general, por diseño. El desglose de precios de 3.8 Flash cubre los cálculos de tokens si planeas realizar revisiones de código a gran volumen.
La conclusión útil es que el trabajo de seguridad que la mayoría de los equipos de API necesitan no requiere en absoluto un modelo restringido. Los modos de fallo detrás de la mayoría de los incidentes de API son mundanos: autenticación rota, comprobaciones de autorización faltantes, entrada no validada y endpoints que nadie prueba después del sprint que los envió. Nada de eso necesita un cazador de vulnerabilidades de frontera. Necesita pruebas que se ejecuten según un cronograma y fallen ruidosamente.
Probando la postura de seguridad de tu API en Apidog
Apidog es un cliente de API y una plataforma de pruebas, no un escáner de vulnerabilidades. No encontrará un error de seguridad de memoria en tu servicio como 3.8 Flash Cyber encontró uno en Chrome. Lo que sí hace es verificar que tu API cumpla las reglas que escribiste, todos los días, sin que un humano tenga que recordarlo. Tres patrones cubren la mayor parte del terreno.
- Comprobaciones de autenticación. Para cada endpoint protegido, construye un pequeño escenario de prueba que envíe cuatro variantes: un token válido, ningún token, un token expirado y un token con el alcance o rol incorrecto. Afirma 200 en el primero y 401 o 403 en el resto. Almacena los tokens como variables de entorno para que el escenario se ejecute sin cambios entre los entornos de staging y producción. Esto detecta el fallo de API más común, un endpoint que silenciosamente dejó de verificar la autorización después de una refactorización.
- Pruebas negativas. Envía lo que un atacante enviaría: JSON mal formado, payloads sobredimensionados, valores de cadena donde se esperan enteros, parámetros de ruta y consulta repletos de cadenas de inyección y casos límite Unicode. Afirma que la API devuelve un 4xx controlado con un cuerpo de error limpio en lugar de un 500 con un rastreo de pila. Un 500 aquí significa que tu validación no se está ejecutando, y el rastreo de pila es un regalo para quien envió la solicitud.
- Ejecuciones programadas. Conecta esos escenarios a una programación para que se ejecuten en cada entorno con una cadencia fija y en cada despliegue. La guía de pruebas de API programadas detalla la configuración. El objetivo es que las regresiones de seguridad se detecten el mismo día de su lanzamiento, no en una auditoría trimestral.
Si también utilizas Gemini 3.8 Flash en tu pila, el mismo espacio de trabajo puede contener esas solicitudes: envía una llamada a la API de Interacciones, afirma el esquema de respuesta y los recuentos de tokens de usageMetadata, y prográmala junto con tus escenarios de seguridad. Descarga Apidog para configurarlo.
Preguntas frecuentes
¿Puedo obtener acceso a la API de Gemini 3.8 Flash Cyber? No. No hay API pública, ni registro de autoservicio, ni página de precios. El acceso se realiza a través del Programa Fairwind, que requiere una solicitud, verificaciones de antecedentes y la aceptación de las obligaciones operativas descritas anteriormente. Si cumples con las categorías de elegibilidad, postúlate a través de la página de Fairwind.
¿Cuánto cuesta Gemini 3.8 Flash Cyber? Google no ha publicado un precio. Los términos se establecen dentro del Programa Fairwind y no son públicos. Cualquier cifra que veas en otro lugar es una suposición.
¿Es Gemini 3.8 Flash Cyber un modelo diferente de Gemini 3.8 Flash? Comparte el modelo central. La diferencia radica en la optimización y la capa de acceso: la variante Cyber aborda tareas de seguridad ofensiva que el modelo general rechaza, y solo está disponible para defensores verificados. El pilar de Gemini 3.8 Flash cubre las especificaciones y los puntos de referencia del modelo base.
¿Cómo se compara con GPT-5.6 Cyber? Ambos están restringidos, ambos apuntan al descubrimiento y parcheo de vulnerabilidades, y ninguno tiene una API pública. Una comparación directa no es posible sin acceso a ambos, y ningún laboratorio independiente lo tiene. La página de DeepMind Flash es el lugar para estar atento a cualquier cifra adicional publicada por Google.
¿Qué debo usar si no puedo acceder? Gemini 3.8 Flash para revisión y explicación de código, combinado con pruebas de seguridad de API rutinarias: comprobaciones de autenticación, pruebas negativas y ejecuciones programadas. Esa combinación cubre los modos de fallo detrás de la mayoría de los incidentes reales de API.
Dónde te deja esto
Gemini 3.8 Flash Cyber es un verdadero salto de capacidad para los defensores a los que Google permite el acceso, y el Programa Fairwind es una puerta más clara y estricta que el piloto 3.5 al que reemplaza. Para todos los que están fuera de esa puerta, nada sobre tus opciones cambió el 2 de septiembre. Todavía tienes Gemini 3.8 Flash, que puedes usar hoy, y todavía tienes la tarea poco glamurosa de demostrar que tu API rechaza tokens e entradas incorrectas. Hazlo según un cronograma, y detectarás la clase de errores a los que ningún modelo restringido habría apuntado de todos modos.