
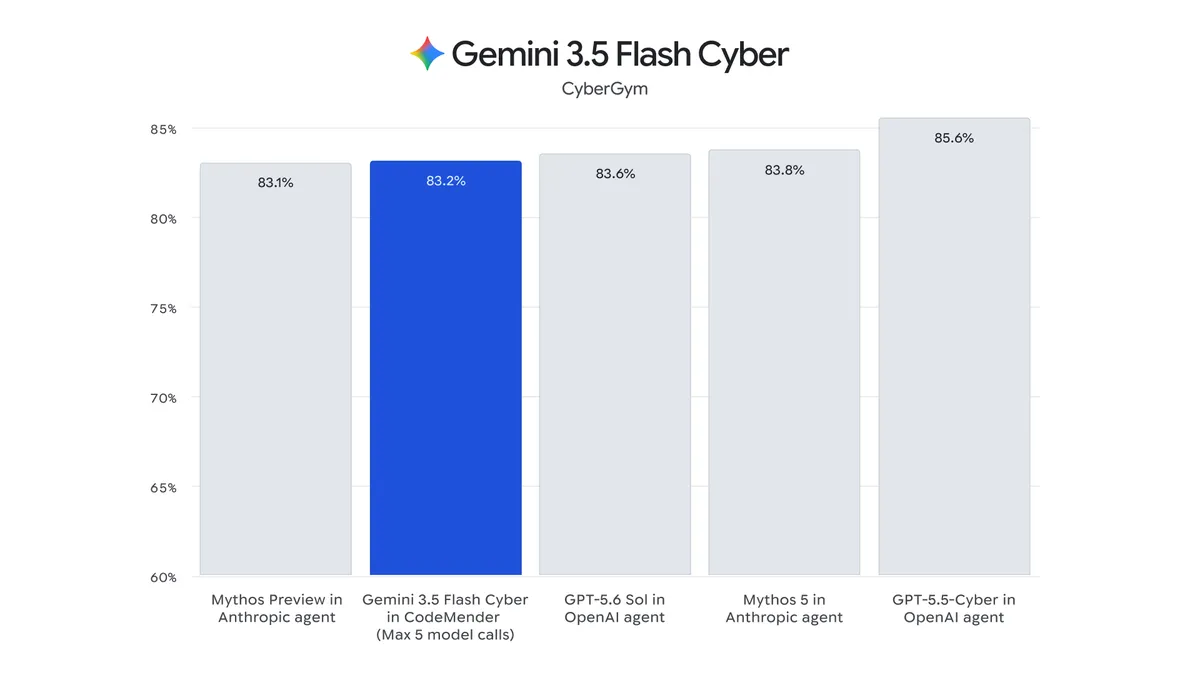
Gemini 3.5 Flash Cyber es una versión del modelo Flash de Google centrada en la seguridad, optimizada para encontrar y corregir vulnerabilidades de software. Se lanzó el 21 de julio de 2026, junto con otros dos modelos de nivel Flash. Aquí está la parte que la mayoría de los artículos ocultan: probablemente aún no puedes usarlo. Es un programa piloto de acceso limitado, abierto solo a gobiernos y socios de confianza. No hay API pública ni precios públicos.
Así que trata esto como una explicación, no como una guía de configuración. Si viniste buscando una clave de API y un ejemplo de código para Cyber, eso no existe en este momento. Lo que sí existe es una imagen clara de lo que hace el modelo, por qué Google lo está reteniendo y qué puedes construir realmente hoy.
¿Qué es Gemini 3.5 Flash Cyber?
Gemini 3.5 Flash Cyber es un especialista en vulnerabilidades de seguridad. Es parte del esfuerzo CodeMender de Google, que tiene como objetivo encontrar y corregir vulnerabilidades en el código. El modelo Flash general es un caballo de batalla para la codificación y el razonamiento amplios. Cyber está ajustado para una tarea: detectar fallos de seguridad en el código y proponer parches para ellos.
Google lo anunció en la misma publicación de modelos Gemini que cubrió la actualización más amplia de Flash. Puedes leer sobre el nivel general de Flash en la página del modelo DeepMind Flash. Cyber se sitúa junto a esos modelos como el miembro de la familia optimizado para la seguridad.
Dos cosas a tener claras. CodeMender es el programa; Gemini 3.5 Flash Cyber es el modelo que surgió de él. Y el nombre es realmente "3.5 Flash Cyber", no 3.6. Más sobre esa discrepancia de versión a continuación.
La trampa: probablemente aún no puedes usarlo
Aquí está el estado honesto, de antemano. Gemini 3.5 Flash Cyber es un programa piloto de acceso limitado. Google lo ha puesto a disposición solo de gobiernos y socios de confianza. No está disponible públicamente.
En términos prácticos:
- No hay API pública. No puedes añadir una ID de modelo Cyber a tu aplicación y llamarla como lo harías con un modelo Gemini general.
- No hay precios públicos. Google no ha publicado una tarifa por token, porque no hay acceso abierto a los precios. Compara eso con los modelos Flash estándar, que tienen tarifas listadas en la documentación de precios de la API de Gemini.
- No hay registro de autoservicio. No hay un interruptor en la consola que active Cyber para una cuenta de desarrollador general.
Si encuentras un "tutorial" con código API de Cyber, una cadena de modelo y una tabla de precios ordenada, trátalo como inventado. Google no ha lanzado ninguno de esos para uso público. Este es el hecho más importante sobre el modelo, por lo que vale la pena decirlo claramente: como desarrollador general, no puedes acceder a Gemini 3.5 Flash Cyber hoy.
Por qué Google lo ha restringido
El razonamiento es de doble uso. Un modelo que es bueno para encontrar vulnerabilidades es, por definición, bueno para encontrar vulnerabilidades. Esa habilidad parchea una falla cuando un defensor la usa. La misma habilidad localiza una falla para atacar cuando un atacante la usa. Envía un potente buscador de vulnerabilidades a cualquiera con una tarjeta de crédito, y entregas ese segundo uso a quien lo desee.
Así que Google está empezando de forma limitada. Un lanzamiento restringido a gobiernos y socios de confianza permite que el modelo realice un trabajo defensivo, endureciendo sistemas reales, mientras Google observa cómo se comporta y quién lo usa. Ese es un patrón normal para las herramientas sensibles a la seguridad: pruébalo primero con socios verificados, amplía el acceso más tarde si la situación de riesgo lo permite.
También significa que la línea de tiempo la establece Google. No hay una fecha de lanzamiento público comprometida, y puede que nunca haya un lanzamiento completamente abierto en la forma que esperarías de un modelo normal. Planifica en torno al modelo que puedes usar, no al que no puedes.
Dónde encaja en la familia Flash
La actualización del 21 de julio lanzó tres modelos de nivel Flash, y el versionado es genuinamente confuso. Aquí está el mapa:
- Gemini 3.6 Flash es el caballo de batalla general. Es al que la mayoría de los desarrolladores recurrirán: codificación y razonamiento amplios, una ventana de contexto de 1M de tokens, un nivel gratuito en Google AI Studio y precios públicos de $1.50 por millón de tokens de entrada y $7.50 por millón de tokens de salida. Desglose completo en qué es Gemini 3.6 Flash.
- Gemini 3.5 Flash-Lite es el nivel económico y de alto volumen. Es el más rápido de los tres, alrededor de 350 tokens de salida por segundo, con un precio de $0.30 por millón de entrada y $2.50 por millón de salida. Detalles en qué es Gemini 3.5 Flash-Lite.
- Gemini 3.5 Flash Cyber es el especialista en seguridad restringido cubierto aquí. Solo gobiernos y socios de confianza, sin API pública, sin precio público.
Observa los números. El caballo de batalla saltó a 3.6, pero Flash-Lite y Cyber se quedaron ambos en 3.5. Eso no es un error tipográfico por parte de Google; los tres modelos están en diferentes vías de versión. Si estás comparando las dos opciones públicas, Gemini 3.6 Flash vs 3.5 Flash detalla lo que realmente cambió. Cyber es la excepción: es el único miembro del trío que un desarrollador general no puede usar.
Qué pueden usar los desarrolladores hoy en su lugar
No puedes ejecutar Cyber, pero no estás atascado. Dos movimientos prácticos cubren la mayor parte de lo que la gente lo quería.
Para codificación general y peticiones de revisión de seguridad, usa Gemini 3.6 Flash. Es público, tiene un nivel gratuito y es un modelo de código capaz. Puedes pegar una función y pedirle que señale patrones arriesgados, validación de entrada faltante o brechas de autenticación. No es un buscador de vulnerabilidades especializado, y debes tratar su resultado como una primera pasada en lugar de una auditoría. Pero está disponible ahora, cosa que Cyber no.
Para fortalecer tus propias APIs, ejecuta pruebas de seguridad normales contra ellas. La mayoría de las debilidades de las API en el mundo real no son exóticas. Son autenticación faltante, seguridad de transporte débil y endpoints que rompen silenciosamente su propio contrato después de un cambio. Puedes probar las tres sin ningún modelo especial.
Aquí es donde encaja un cliente API como Apidog. Lo apuntas a tus endpoints y verificas las cosas que realmente son explotadas:
- Verificaciones de autenticación. Envía solicitudes con un token faltante, un token expirado y un token válido, luego afirma que cada uno obtiene el código de estado que debería. Un
200donde esperabas un401es un hallazgo real. - Seguridad de transporte. Si un servicio requiere certificados de cliente, verifica que el handshake funcione y que las solicitudes simples sean rechazadas. Aquí tienes un tutorial sobre cómo probar APIs con certificados de cliente y mTLS en Apidog.
- Pruebas de contrato programadas. Guarda las solicitudes, añade aserciones sobre el estado y los campos JSON, y prográmalas como pruebas de API recurrentes para que una regresión aparezca el día en que se produce, no en un informe de incidentes.
Nada de eso necesita un modelo restringido. Necesita la disciplina de ejecutar las comprobaciones cada vez que despliegas. ¿Quieres seguir? Descarga Apidog y comienza con los casos de autenticación; son los que más capturan con menos esfuerzo.
Preguntas Frecuentes
¿Puedo acceder a Gemini 3.5 Flash Cyber? No. Es un programa piloto de acceso limitado para gobiernos y socios de confianza. No está disponible para el público en general, y no hay una forma de autoservicio para activarlo.
¿Cómo solicito acceso? El acceso se basa en invitación y asociación, no en un registro abierto. No hay un formulario público que lo conceda. Si tu organización es un organismo gubernamental o un socio de seguridad establecido de Google, la vía pasa por tu relación con Google. Todos los demás deben estar atentos a los canales oficiales de Google, el blog de Google y las páginas de modelos de DeepMind, para cualquier cambio de estado.
¿Hay una API o un precio publicado? No públicamente. No hay una ID de modelo invocable para uso general y no hay tarifa por token. Si una página muestra una, no es de Google.
¿Qué es CodeMender? Es el esfuerzo de Google para encontrar y corregir vulnerabilidades en el código. Gemini 3.5 Flash Cyber es el modelo optimizado para ese trabajo. Piensa en CodeMender como el programa y Cyber como el modelo dentro de él.
¿Qué debo usar para el trabajo de seguridad mientras tanto? Usa el Gemini 3.6 Flash público para las peticiones de revisión de código, y ejecuta pruebas de seguridad API estándar, autenticación, mTLS y verificaciones de contrato contra tus propios servicios. Esa combinación cubre el terreno que la mayoría de los equipos necesitan.
La versión corta
Gemini 3.5 Flash Cyber es un modelo real con un trabajo específico: encontrar y corregir vulnerabilidades de seguridad como parte del esfuerzo CodeMender de Google. También está restringido. Los gobiernos y socios de confianza pueden usarlo; probablemente tú no, y no hay API pública ni precios para trabajar con él. Cualquiera que te venda una guía de configuración de Cyber está vendiendo algo que Google no ha lanzado.
La conclusión útil es lo que puedes hacer hoy. Recurre a Gemini 3.6 Flash para la codificación general y las peticiones de revisión de seguridad, y fortalece tus propias APIs con las pruebas que realmente detectan problemas. Mantente atento a los canales oficiales de Google si la situación de acceso cambia.