
Respuesta rápida: Docker Sandboxes ejecuta agentes de programación con IA como Claude Code, Codex y Cursor dentro de microVM aisladas, en tu máquina o en la nube de Docker. Cada sandbox tiene su propio kernel, sistema de archivos, red y Docker Engine privado. Se controla con la CLI gratuita sbx, y el agente solo accede a las carpetas y dominios que autorices.
El 19 de noviembre de 2026, Docker relanzó su marca en torno a una idea: «Los contenedores aíslan cargas de trabajo. Pero los agentes no son cargas de trabajo. Los agentes son actores». El artículo del relanzamiento dice poco sobre el producto en sí. Remite a los lectores a Docker Sandboxes y Docker AI Governance, así que esta guía extrae los datos de la documentación de Docker.
¿Qué son Docker Sandboxes?
Docker Sandboxes son entornos microVM aislados creados para ejecutar agentes de programación con IA autónomos. Cada sandbox tiene su propio kernel, daemon de Docker, sistema de archivos y red. Dentro, el agente tiene privilegios totales, incluido sudo. Fuera, solo ve el espacio de trabajo que compartes y los destinos de red que permite tu política.
Los sandboxes se gestionan con la CLI sbx, que no necesita Docker Desktop ni Docker Engine. La misma CLI ejecuta sandboxes locales en tu portátil y sandboxes en la nube sobre la infraestructura gestionada por Docker, y sbx move traslada el sistema de archivos de un sandbox entre ambos.
La página de arquitectura de Docker compara este enfoque con las alternativas habituales:
| Enfoque | Aislamiento | Acceso a Docker | Ideal para |
|---|---|---|---|
| Docker Sandboxes (microVM) | Completo (hipervisor) | Daemon aislado | Agentes autónomos |
| Contenedor con socket montado | Parcial (namespaces) | Daemon del host compartido | Herramientas de confianza |
| Docker-in-Docker | Parcial (privilegiado) | Daemon anidado | Pipelines de CI/CD |
| Ejecución en el host | Ninguno | Daemon del host | Desarrollo manual |
Se trata de un intercambio de recursos por seguridad: cada sandbox ejecuta una VM además de su propio daemon, y los sandboxes no comparten imágenes.
Cómo Docker Sandboxes aísla un agente de IA
La microVM es el límite de confianza principal. El modelo de seguridad de Docker enumera cinco capas:
- Aislamiento por hipervisor. Cada sandbox tiene un kernel separado, sin memoria ni procesos compartidos con el host.
- Aislamiento de red. El tráfico TCP saliente pasa por un proxy en tu host bajo una política de denegación por defecto. UDP e ICMP están bloqueados por defecto.
- Aislamiento de Docker Engine. Los contenedores del agente se ejecutan en un engine privado sin ruta alguna al daemon de tu host.
- Aislamiento del espacio de trabajo. Tú decides qué ve el agente: nada, un repositorio de solo lectura con un clon privado, o tu árbol de trabajo en lectura y escritura.
- Aislamiento de credenciales. Las claves de API nunca entran en la VM. El agente ve un valor centinela, y el proxy del host sustituye la credencial real una vez que la solicitud sale del sandbox.
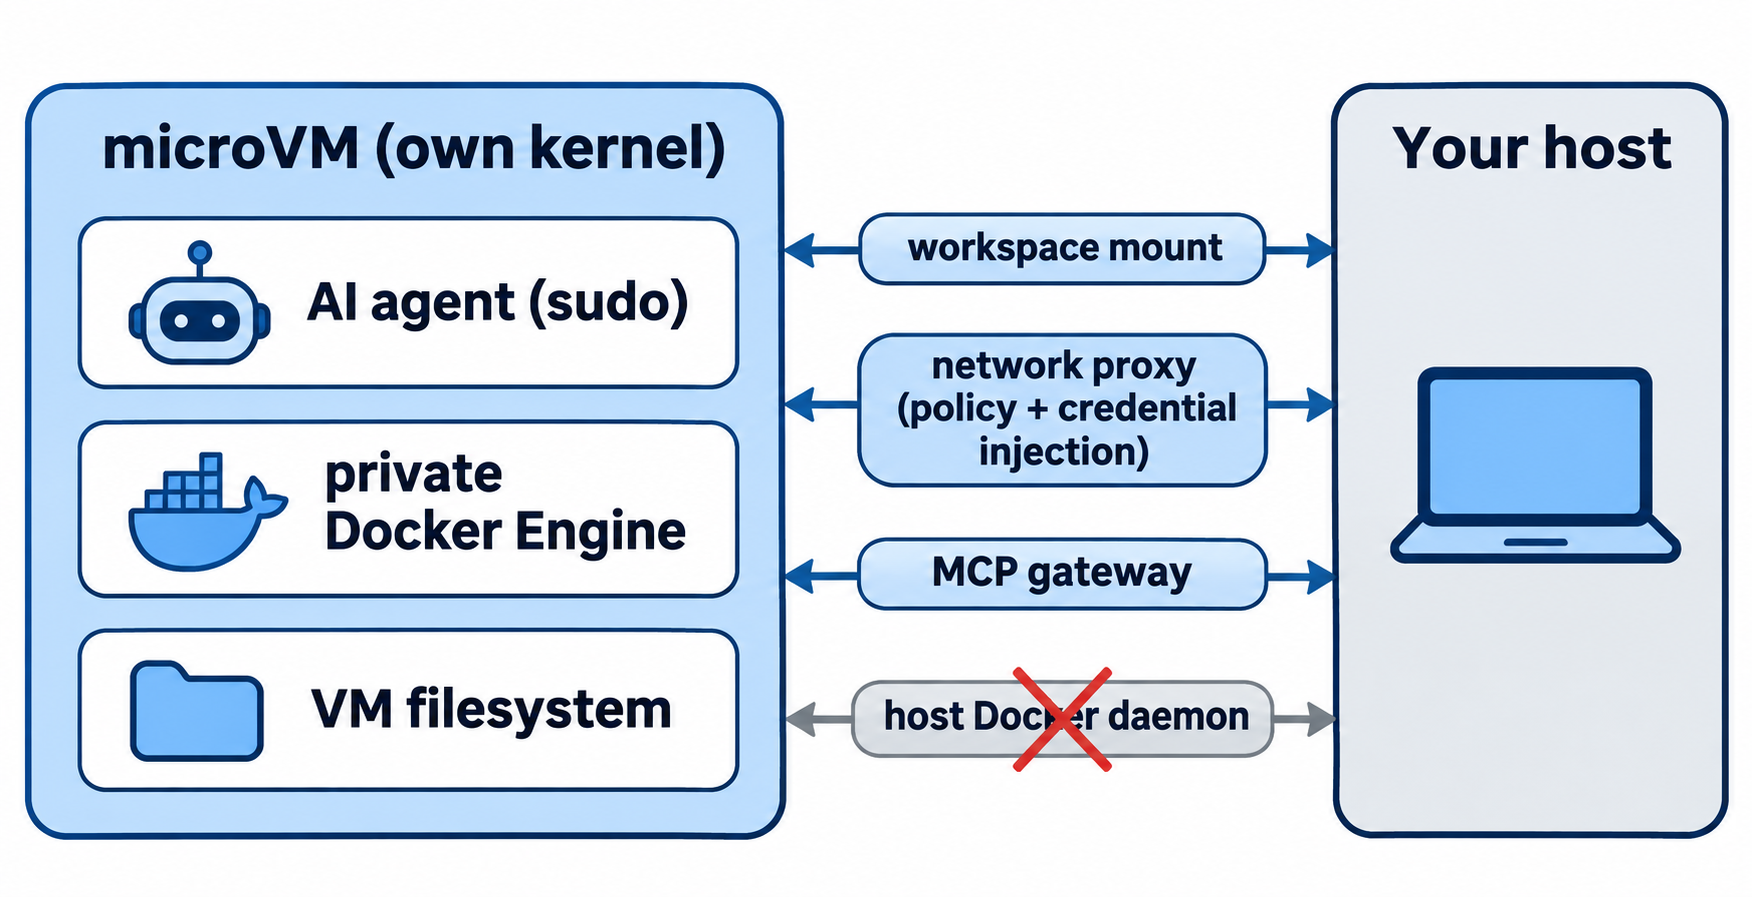
Un agente víctima de inyección de prompt no puede imprimir una clave que nunca tuvo. Aun así puede usar esa clave a través de solicitudes permitidas, por lo que la política de red importa tanto como el truco de las credenciales.
Docker también deja claro qué no cubre el aislamiento. En modo directo, el agente edita tus archivos reales, incluidos los hooks de Git, la configuración de CI y los scripts de package.json que se ejecutan después en tu host. Los hooks de Git no aparecen en git diff, así que revísalos por separado.
Qué agentes admiten Docker Sandboxes
La página de agentes enumera estos para los sandboxes locales:
- Claude Code
- Codex
- Copilot
- Cursor
- Devin
- Docker Agent
- Droid
- Kiro
- OpenCode
- Shell, un sandbox sin agente para configuración manual
Cada agente parte de una imagen de plantilla. Codex usa docker/sandbox-templates:codex, y su comando de inicio por defecto es codex --dangerously-bypass-approvals-and-sandbox. El razonamiento de Docker: la microVM, la política de red y el aislamiento de credenciales ya cubren aquello contra lo que protegen las solicitudes de aprobación. Puedes volver a activar las aprobaciones dentro de la sesión.
Hay un detalle de configuración que suele pillar a la gente. Los sandboxes no importan la configuración a nivel de usuario como ~/.claude o ~/.codex, solo la configuración a nivel de proyecto en el directorio de trabajo.
Cómo configurar Docker Sandboxes
Los sandboxes locales necesitan uno de estos hosts, según la guía de instalación:
| SO | Requisitos | Comando de instalación |
|---|---|---|
| macOS | Sonoma 14 o posterior, Apple silicon | brew trust docker/tap && brew install docker/tap/sbx |
| Windows | Windows 11, Intel o AMD de 64 bits, Windows Hypervisor Platform activado | winget install -h Docker.sbx |
| Linux | Ubuntu 24.04 o posterior, KVM activado, usuario en el grupo kvm |
El script de conveniencia de Docker con SBX=1 (abajo) |
En Ubuntu, es curl -fsSL https://get.docker.com | sudo SBX=1 sh. Después, sigue la guía de inicio:
- Inicia sesión con
sbx login. Docker vincula cada sandbox a una identidad de Docker verificada. - Guarda las credenciales en el host. Para Codex,
sbx secret set openai --oauthejecuta el flujo OAuth en tu navegador y conserva los tokens en el llavero de tu sistema operativo. - Elige un preset de red.
sbx policy init balancedpermite el tráfico de desarrollo típico, incluidos servicios de IA y registros de paquetes. Las otras opciones sondeny-allyallow-all. - Ejecuta un agente desde la carpeta de tu proyecto:
cd ~/my-project
sbx run --name my-sandbox claude   # or: sbx run codex
- Obsérvalo.
sbx lsmuestra el agente, el estado y el espacio de trabajo de cada sandbox. El comandosbxsin más abre un panel en vivo. - Limpia.
sbx stop my-sandboxconserva los paquetes e imágenes para la próxima vez.sbx rm my-sandboxelimina todo lo que contiene; tu árbol de trabajo del host permanece intacto.
Política de red y sistema de archivos
La política de red decide adónde puede ir el agente. Enumera las reglas y luego abre solo lo que la tarea necesite:
sbx policy ls
sbx policy allow network registry.npmjs.org
sbx policy check network api.anthropic.com
sbx policy check responde Allowed o Denied según la política activa, para que puedas confirmar un límite antes de que el agente arranque. Docker advierte que la lista de permitidos por defecto incluye comodines amplios como *.googleapis.com. Recorta lo que no necesites.
La exposición del sistema de archivos se define al crear el sandbox:
- Montaje directo (opción por defecto de
sbx run): la carpeta de tu proyecto aparece en la misma ruta absoluta, en lectura y escritura. - Modo clon (
--clone): tu repositorio se monta en solo lectura y el agente trabaja sobre un clon privado. Útil para varios agentes sobre un mismo repositorio. - Sin montaje (
sbx createsin ruta): no se comparte nada de tu host.
Para configuraciones de equipo repetibles, un kit agrupa las herramientas, credenciales, reglas de red y configuración de un agente en un único archivo YAML.
Precios de Docker Sandboxes
Las preguntas frecuentes de Docker indican que la CLI sbx y la capacidad de cómputo de los sandboxes locales son gratuitas, incluso para trabajo comercial. Los cargos del proveedor de modelos se facturan aparte.
Los sandboxes en la nube requieren una suscripción a Docker Agentic Platform y se facturan por segundo. La página del producto Docker Sandboxes mostraba estas tarifas el 20 de noviembre de 2026:
| Tamaño | vCPU | Memoria | Por hora |
|---|---|---|---|
| Micro | 1 | 2 GB | $0.07 |
| Small | 2 | 4 GB | $0.14 |
| Medium | 4 | 8 GB | $0.28 |
| Large | 8 | 16 GB | $0.56 |
| XL | 16 | 32 GB | $1.12 |
Los sandboxes en la nube caducan a la hora por defecto y no pueden montar una carpeta del host. La gobernanza de organización es una suscripción de pago independiente que se contrata a través del equipo de ventas de Docker.
Docker AI Governance y la puerta de enlace MCP Enterprise
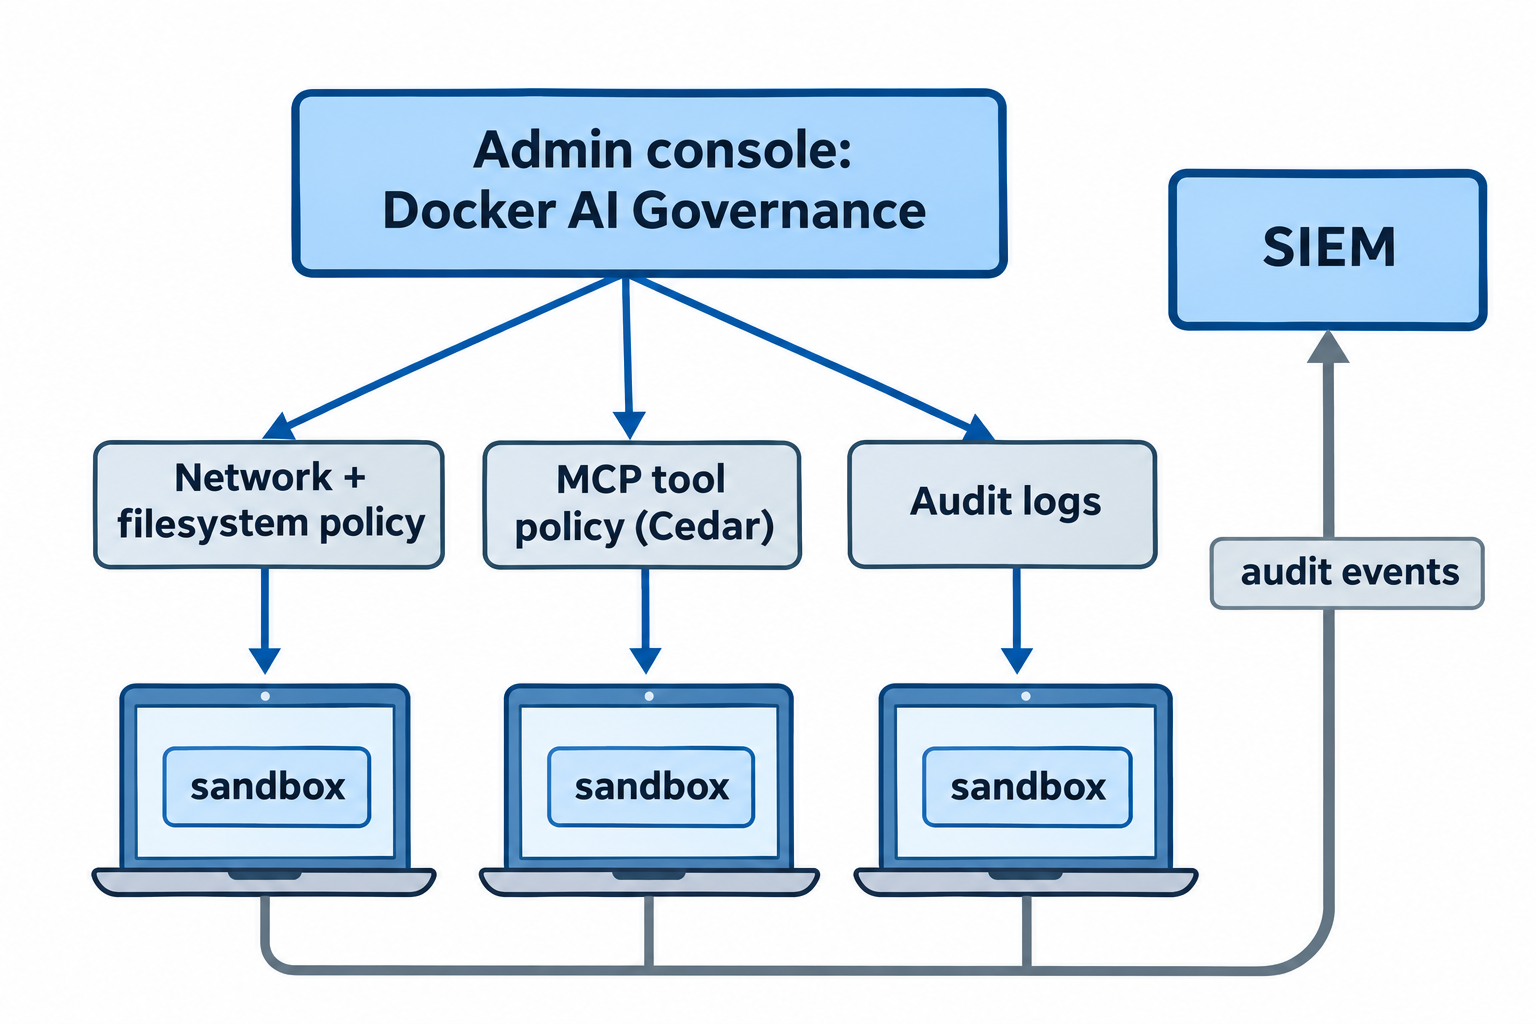
Docker AI Governance es la capa de equipo que se sitúa sobre los sandboxes. El artículo del 18 de noviembre de Docker la divide en tres partes:
- Políticas de sandbox: permitir o bloquear dominios, rangos de IP y puertos, y controlar qué rutas del host se pueden montar. La aplicación se realiza en las capas de proxy y de montaje, no en el agente.
- Gobernanza de herramientas MCP: los administradores deciden qué servidores MCP se pueden registrar y qué llamadas a herramientas pueden hacer los agentes. Las políticas se escriben en Cedar, y las solicitudes sujetas a gobernanza se deniegan a menos que una política las permita.
- Auditoría y visibilidad: un registro de cada decisión de política (principal, acción, destino, decisión, hora) que puede enviarse a un SIEM. Los registros contienen metadatos, no prompts.
Aquí está el ejemplo de Cedar de ese artículo, que permite llamadas a herramientas de solo lectura en un servidor:
permit (principal, action == MCP::Action::"invokeTool", resource)
when {
  resource in MCP::Server::"example" &&
  resource.readOnly == true
};
Cuando la gobernanza de organización está activada, las reglas de permiso de sbx policy locales dejan de contar; las reglas de denegación locales siguen aplicándose.
La parte de MCP se presenta en dos tamaños. Cada sandbox tiene una puerta de enlace MCP local: registra un servidor una vez con sbx mcp add notion --url https://mcp.notion.com/mcp y luego expónlo a un sandbox con --static-mcp notion. Los servidores stdio locales se ejecutan en el host, no en la VM, así que trátalos como código de confianza del host. Para las organizaciones, Docker vende la MCP Enterprise Gateway, que aprueba servidores, limita las herramientas a grupos y registra cada llamada.
Un límite que conviene recordar: un agente que llama a un servidor MCP remoto directamente desde dentro de un sandbox se rige por la política de red, no por la política MCP.
Prueba una API desde dentro de un Docker Sandbox con Apidog CLI
Un sandbox permite que tu agente modifique código sin riesgo para tu portátil. Aun así tiene que demostrar que el cambio funciona contra una API real. Apidog CLI le ofrece comandos para casos de prueba y ejecuciones, con salida JSON que puede leer.
Comprueba que el sandbox puede llegar a Apidog y a tu API, y permítelos si se deniegan:
sbx policy check network api.apidog.com
sbx policy allow network api.apidog.com
sbx policy allow network api.example.com
Después instala e inicia sesión dentro del sandbox:
sbx exec -it my-sandbox bash
npm install -g apidog-cli@latest
apidog auth login --with-token <YOUR_TOKEN>
apidog skill install
Apidog no es uno de los servicios que inyecta sbx secret set, así que este token vive dentro de la VM. Usa uno que puedas revocar y ejecuta sbx rm sobre el sandbox cuando termines.
Dale a tu agente un solo prompt:
Using Apidog CLI, create a test case in project <projectId> for
POST /orders on endpoint <endpointId> that asserts a 201 status and an
"id" field in the body. Run it against environment <envId> and
summarize any failures.
El agente lee el esquema del payload, valida su archivo y ejecuta el caso:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <projectId> --file case.json
apidog test-case run --project <projectId> --endpoint <endpointId> -e <envId> -r cli,json
Un error de red normalmente significa que a la lista de permitidos le faltó un host: el sandbox está haciendo su trabajo. Para configuraciones específicas de cada agente, consulta Apidog CLI en Claude Code o Apidog CLI en Codex, y cambia -r cli,json por -r junit en un pipeline de CI. El plan gratuito de Apidog cubre hasta 4 usuarios.
¿Prefieres mantener Codex en tu host? Nuestra guía sobre el sandbox de Codex cubre esa vía, y CubeSandbox es otra opción de aislamiento pensada para agentes.
Preguntas frecuentes
¿Docker Sandboxes son solo contenedores? No. Son microVM con un kernel separado por sandbox. Cada una ejecuta su propio Docker Engine, así que el agente puede construir contenedores sin tocar el daemon de tu host.
¿Docker Sandboxes es gratis? La CLI sbx y la capacidad de cómputo local son gratuitas, incluso para trabajo comercial. Los sandboxes en la nube empiezan en $0.07 por hora, los cargos de los modelos van aparte y la gobernanza de organización tiene un coste adicional.
¿Necesito Docker Desktop? No. La CLI sbx se instala por su cuenta mediante Homebrew, WinGet o los paquetes de Ubuntu de Docker.
¿Puede el agente ver mis claves de API? No para los servicios que gestiona sbx, como OpenAI, Anthropic y GitHub. El proxy del host inyecta esas credenciales y los valores en bruto nunca entran en la VM. Cualquier cosa que instales tú mismo dentro del sandbox sí reside allí.
¿Por qué Codex se ejecuta con las aprobaciones desactivadas en un sandbox? sbx run codex inicia codex --dangerously-bypass-approvals-and-sandbox por defecto, porque la microVM es el límite de seguridad. Puedes volver a activar las solicitudes de aprobación dentro de la sesión.