Las claves de API de IA robadas ahora pagan el hacking de otras personas. En octubre de 2026, el equipo de inteligencia de amenazas de Bitsight describió MONST3R-AI, una herramienta que se vende en un foro criminal y que ejecuta escaneos autónomos de pruebas de penetración con claves robadas de OpenAI, Anthropic y Google. El comprador aporta la clave, el agente hace el escaneo y el propietario de la clave recibe la factura. Esta guía cubre cómo se filtran las claves, cómo detectar el abuso y los controles que ofrece hoy cada proveedor.
Para proteger una clave de OpenAI, Anthropic o Gemini, delimítala a un solo proyecto o espacio de trabajo, establece un límite de gasto mensual estricto, restringe desde dónde se puede llamar, define una caducidad o rótala, mantenla fuera del código de cliente y de los repositorios, y activa el escaneo de secretos con protección de inserción (push protection). Si una clave se filtra, crea un reemplazo, despliégalo y, después, deshabilita la antigua y audita el uso.
¿Qué es el LLMjacking?
El LLMjacking es el abuso de una credencial robada de un modelo de lenguaje grande, normalmente una clave de API, para ejecutar inferencias que paga el propietario de la clave. Los atacantes revenden el acceso, lo consumen en sus propias cargas de trabajo o, ahora, según Bitsight, lo usan para alimentar agentes de ataque autónomos. La víctima solo ve la actividad como uso facturable en su propia cuenta.
Qué encontró Bitsight sobre MONST3R-AI
Los datos siguientes provienen de la cobertura de la investigación de Bitsight por parte de Help Net Security y AI Weekly, publicada el 17 de octubre de 2026. El propio informe de Bitsight sobre la herramienta no era público cuando se escribió este artículo.
- Qué es: un vendedor en un foro criminal restringido comercializa MONST3R-AI como una «plataforma autónoma de pruebas de penetración».
- Claves de quién: funciona con claves de API robadas de OpenAI, Anthropic y Google.
- Quién paga: el comprador pega una clave robada en el panel de la herramienta, fija un presupuesto y apunta el agente a una lista de objetivos. El vendedor no aloja ningún modelo, así que la factura de inferencia recae en el legítimo propietario de la clave.
- Resultados declarados: el panel del vendedor afirma 1.072 hallazgos en 199 hosts escaneados. Bitsight dice que no puede verificar esa cifra de forma independiente, así que trátala como marketing, no como evidencia.
- La tendencia más amplia: en 16 foros subterráneos desde febrero hasta agosto de 2026, las menciones de agentes de IA, inyección indirecta de prompts y el Model Context Protocol aumentaron un 67 por ciento.
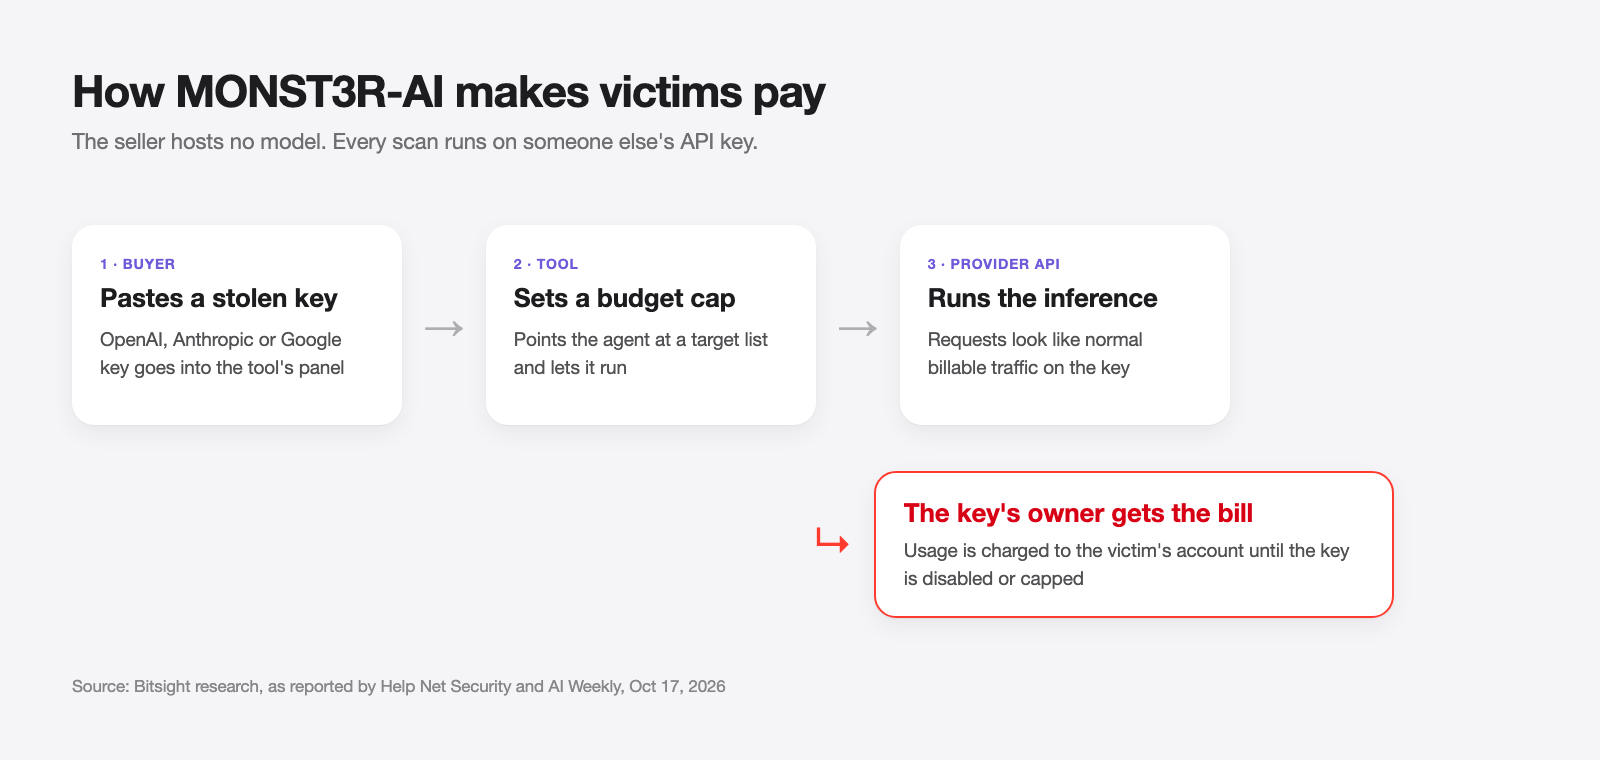
Una clave filtrada ya no es solo una factura sorpresa. Puede financiar la campaña de ataque de otra persona, y cada solicitud parece tu tráfico normal.
Cómo se filtran las claves de API de IA
La mayoría de las claves robadas nunca fueron «hackeadas». Se publicaron por accidente. Las vías habituales:
| Vía de fuga | Cómo ocurre | Solución |
|---|---|---|
| Repositorios públicos | Clave incluida en el código, en .env o en un notebook |
Escaneo de secretos con protección de inserción |
| Código del lado del cliente | Clave incluida en un paquete web o en una app móvil | Llama al modelo solo desde tu backend |
| Registros de CI | Un paso de compilación muestra variables de entorno o salida de depuración | Enmascara los secretos, nunca uses set -x cerca de ellos |
| Imágenes de contenedor | .env copiado dentro de una capa de la imagen |
.dockerignore, inyecta en tiempo de ejecución |
| Configuraciones de agentes y MCP | Clave pegada en la configuración de un servidor MCP o en un archivo de ajustes de agente, y luego sincronizada o compartida | Referencia variables de entorno, no claves literales |
| Chats y tickets | Clave pegada en Slack, en un issue o en un ticket de soporte | Rota cualquier clave que haya salido de tu almacén de secretos |
La guía de claves de API de Gemini de Google expone claramente la regla del lado del cliente: los usuarios pueden extraer las claves compiladas en apps web o móviles, así que ejecuta un proxy de backend que haga las llamadas reales. Nuestra guía sobre almacenar claves de API cubre el lado del almacenamiento con más profundidad.
Las configuraciones de agentes merecen un cuidado especial: los archivos de ajustes de MCP y de agentes acaban en repositorios de dotfiles, en pantallas compartidas y en informes de errores.
Cómo saber si tu clave está siendo utilizada de forma abusiva
Ninguna alerta dice «un criminal está usando esto». Vigila los datos de uso y facturación para detectar:
- Saltos de gasto sin un despliegue detrás. Un coste diario plano que se duplica de la noche a la mañana es la señal más clara.
- Modelos que no usas. Uso de una familia de modelos que tu producto nunca llama.
- Tráfico fuera de horario. Solicitudes constantes a las 3 de la madrugada en tu zona horaria desde una clave que usa una app diurna.
- Errores de límite de velocidad que no causaste tú. Otra persona está consumiendo tu cuota por minuto.
- Claves o proyectos desconocidos en las páginas de uso. La página Uso de Google AI Studio agrupa las solicitudes que no puede asociar a una clave con nombre bajo «(claves desconocidas)».
Divide las claves con la suficiente granularidad para que un pico apunte a una sola clave.
Cómo proteger tu clave de API de OpenAI
Verificado el 28 de octubre de 2026 con la documentación para desarrolladores de OpenAI.
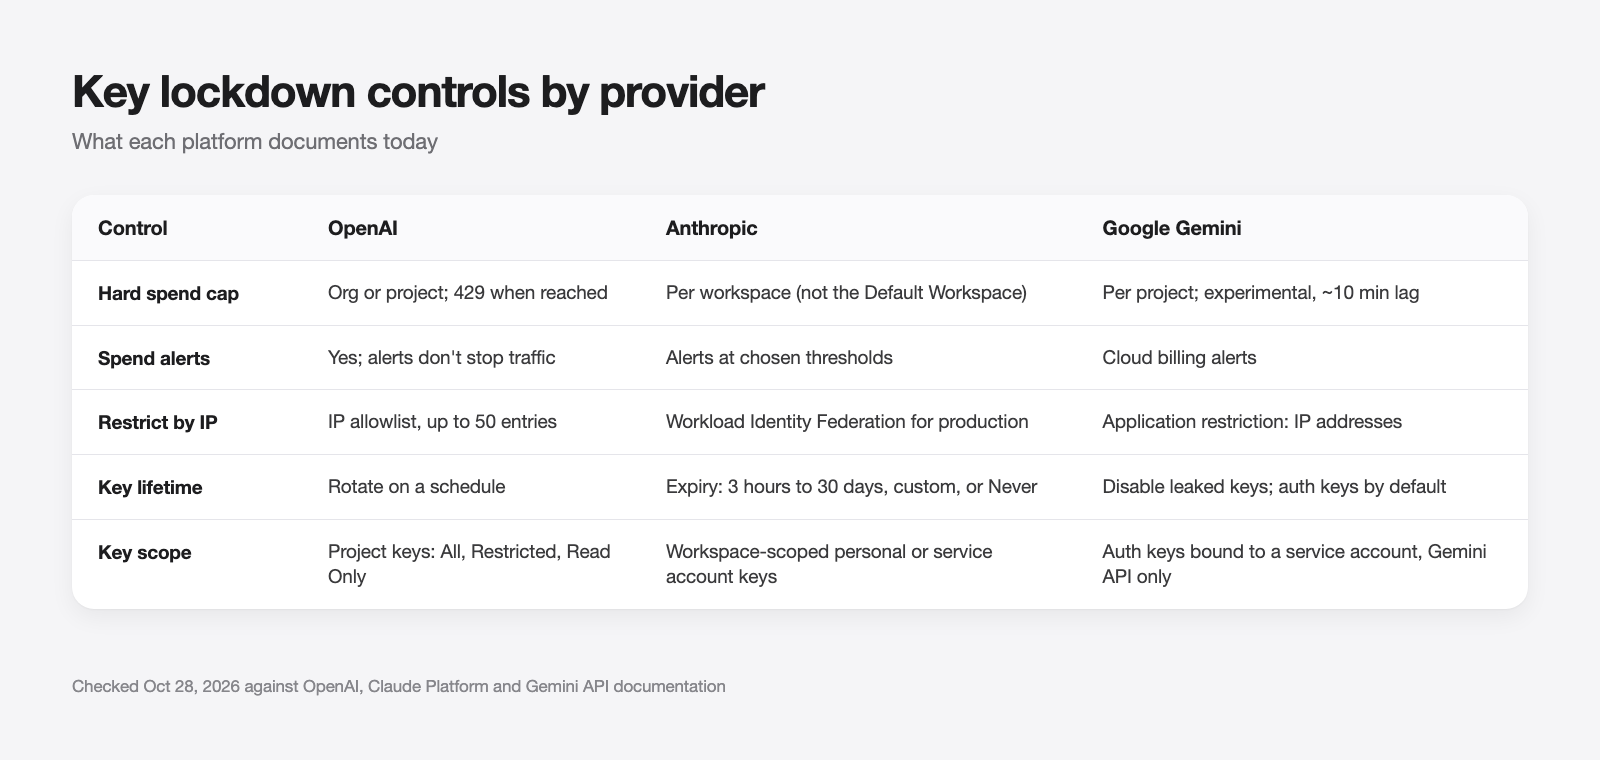
- Límites de gasto estrictos: según la guía de límites de gasto, puedes establecer un límite mensual para la organización o para un solo proyecto y activar «Enforce a hard limit». Una vez que el gasto registrado lo alcanza, las solicitudes fallan con un 429 y el código
organization_spend_limit_exceededoproject_spend_limit_exceeded. La aplicación no es instantánea, así que el gasto puede superar ligeramente el límite. - Alertas de gasto: las alertas te notifican, pero no detienen el tráfico. Usa ambas, con la alerta muy por debajo del límite estricto.
- Lista de IP permitidas: la lista de IP permitidas rechaza las solicitudes de otras IP incluso con una clave válida. Acepta hasta 50 direcciones o rangos CIDR, puede aplicarse por proyecto o a toda la organización, y las llamadas bloqueadas reciben un HTTP 401 con
ip_not_authorized. Los cambios tardan hasta 15 minutos. - Un proyecto por app y entorno: los límites y las listas de permitidos a nivel de proyecto solo ayudan si las claves están divididas por proyecto.
- Permisos de clave restringidos: la guía de proyectos de OpenAI enumera los permisos All (predeterminado), Restricted y Read Only para las claves propiedad de usuarios. Da a cada clave solo lo que necesita su app.
- Acceso a modelos por proyecto: en Limits de un proyecto, Model usage elige qué modelos puede llamar el proyecto. Así, una clave robada no puede saltar a un modelo más caro que nunca usas.
Consulta nuestra guía de claves de API de OpenAI.
Cómo proteger tu clave de API de Anthropic
Verificado el 28 de octubre de 2026 con la documentación de la Claude Platform.
- Límites de gasto por espacio de trabajo: según la documentación de Workspaces, puedes limitar el gasto mensual por espacio de trabajo y configurar alertas en umbrales. No puedes establecer límites de gasto en el Default Workspace, así que pon las claves de producción en su propio espacio de trabajo.
- Límites de velocidad por espacio de trabajo: limita las solicitudes, los tokens de entrada y los tokens de salida por minuto para cada espacio de trabajo.
- Caducidad de claves: la documentación de autenticación te permite elegir una caducidad al crearlas: 3 horas, 1 día, 7 días, 30 días, una duración personalizada o Never. No se puede cambiar después.
- Claves respaldadas por identidad: las claves personales y de cuentas de servicio dejan de funcionar cuando se elimina a su propietario. Anthropic califica las claves de espacio de trabajo como legacy y recomienda Workload Identity Federation para producción en plataformas cloud y CI.
- Deshabilitar frente a eliminar: Deshabilitar es reversible y muestra la clave como
inactive. Eliminar es permanente. Deshabilita primero cuando no estés seguro.
Consulta nuestra guía de claves de API de Anthropic.
Cómo proteger tu clave de API de Google Gemini
Verificado el 28 de octubre de 2026 con la documentación de claves de API de Gemini y la documentación de facturación de Google.
- Claves de autenticación: desde el 28 de mayo de 2026, las claves nuevas creadas en Google AI Studio son claves de autorización vinculadas a una cuenta de servicio y restringidas a la API de Gemini de forma predeterminada. Google dice que incluyen una aplicación rápida contra las claves filtradas que detectan sus sistemas.
- Sin claves sin restricciones: la API de Gemini rechaza las solicitudes de claves estándar sin restricciones. Restringe las claves antiguas a la API de Gemini en AI Studio, o migra a una clave de autenticación.
- Restricciones de aplicación: en la página de credenciales de la consola de Cloud, restringe una clave a direcciones IP específicas.
- Límites de gasto por proyecto: establece un límite mensual por proyecto en la página Spend de AI Studio. Google lo califica de experimental y advierte de posibles excesos durante un retraso de facturación de unos 10 minutos.
La lista de bloqueo para todos los proveedores
Ejecútala una vez por cada clave que poseas:
- Inventario. Enumera cada clave, la app que la usa y dónde se almacena.
- Divide. Un proyecto o espacio de trabajo por app y entorno, para que un pico indique su origen.
- Limita. Establece un límite mensual estricto y una alerta anterior.
- Restringe. Lista de IP permitidas o restricción de aplicación siempre que tu salida de red sea fija.
- Caduca o rota. Caducidad corta donde el proveedor lo admita; un calendario de rotación donde no.
- Escanea. Los patrones de escaneo de secretos de GitHub incluyen claves de API de OpenAI, Anthropic y Google Gemini, y las claves de OpenAI admiten protección de inserción. Nuestro artículo sobre comprobar claves de API filtradas cubre escáneres que puedes ejecutar localmente.
- Prefiere credenciales de corta duración. Anthropic y OpenAI documentan ambos la federación de identidad de carga de trabajo para producción.
Para el lado de las políticas, consulta buenas prácticas de gestión de claves de API.
Qué hacer en la primera hora tras una filtración
La velocidad supera a la causa raíz. En orden:
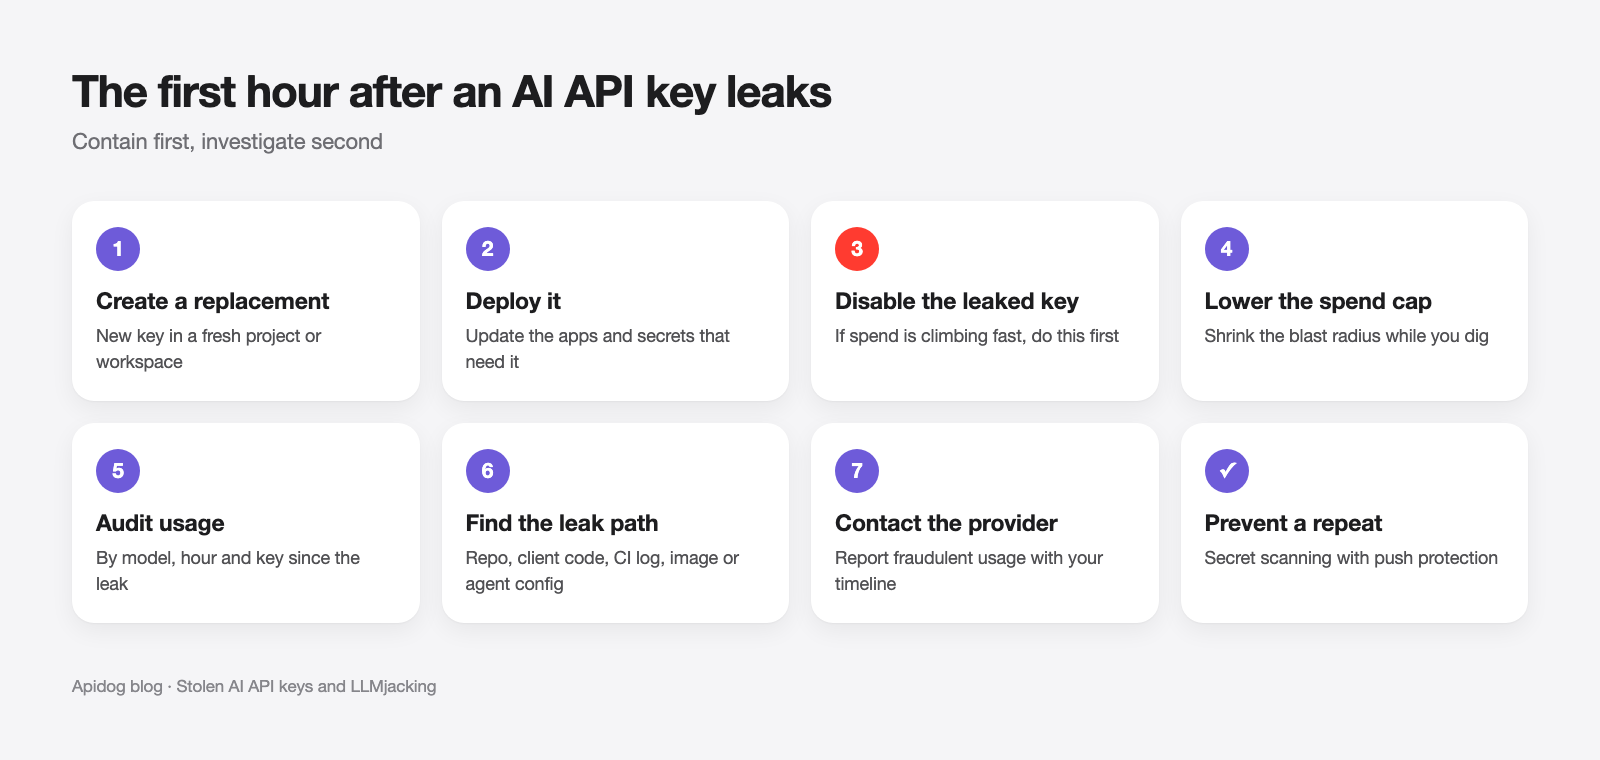
- Crea una clave de reemplazo en un proyecto o espacio de trabajo nuevo.
- Despliégala en las apps que la necesiten.
- Deshabilita la clave filtrada. La lista de comprobación de filtraciones de Google dice que deshabilites la clave antigua solo después de verificar la nueva, para evitar tiempo de inactividad. Si el gasto sube rápido, deshabilita primero y acepta la interrupción.
- Reduce el límite de gasto del proyecto afectado mientras investigas.
- Audita el uso por modelo, hora y clave durante la ventana transcurrida desde la filtración.
- Encuentra la vía de fuga usando la tabla anterior y elimínala del historial de git.
- Contacta con el proveedor por el uso fraudulento una vez que tengas la cronología.
Deja que tu agente de programación pruebe el manejo de claves con Apidog CLI
Tu proxy de backend hacia OpenAI, Anthropic o Gemini es donde se rompe el manejo de claves: acepta llamadas no autenticadas o devuelve la clave del proveedor en el cuerpo de un error. Deja que tu agente de programación escriba y ejecute pruebas para ello con Apidog CLI, manteniendo los secretos fuera de las definiciones de las pruebas.
Configúralo una vez:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Luego dale a tu agente un solo prompt:
In Apidog project <id>, create a test case for POST /v1/ai/chat on our proxy.
Assert: no Authorization header returns 401, a bad token returns 401, a valid
token returns 200, and no response body contains "sk-" or "AIza". Read the
token from the {{PROXY_TOKEN}} environment variable, never hardcode it.
Then run it against the staging environment and summarize failures.
El agente lee el esquema del payload, lo valida, crea el caso y lo ejecuta:
apidog cli-schema get test-case-create
apidog test-case category --project <id>
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <envId> \
  --env-var "PROXY_TOKEN=$PROXY_TOKEN" -r cli,junit
--env-var pasa el token en tiempo de ejecución, así que nunca vive en la especificación ni en el repositorio. La misma línea apidog run se integra en CI; consulta Apidog CLI en un pipeline de CI/CD y Apidog CLI en Claude Code.
Preguntas frecuentes
¿Qué es el LLMjacking? Es el uso de una credencial de LLM robada, normalmente una clave de API, para ejecutar inferencias que paga el propietario. Los atacantes revenden el acceso o, como con MONST3R-AI, lo usan para alimentar agentes de ataque.
¿Pueden las claves de API de IA robadas pagar de verdad herramientas de hacking? Sí. Bitsight informó de que los compradores de MONST3R-AI pegan claves robadas de OpenAI, Anthropic o Google en su panel, y el vendedor no aloja ningún modelo, así que las víctimas pagan. Los resultados declarados por el vendedor no están verificados.
¿Detiene un límite de gasto a una clave robada? Un límite estricto detiene el gasto al alcanzar el tope, pero no al instante. OpenAI y Google señalan ambos pequeños excesos mientras se propagan los límites. Las alertas de gasto por sí solas nunca detienen el tráfico.
¿Puedo poner mi clave de API de OpenAI en el código del frontend? No. Todo lo que se envía a un navegador o a una app móvil se puede extraer. Llama al modelo desde tu backend.
¿Detectará GitHub una clave de IA filtrada? El escaneo de secretos de GitHub detecta patrones de claves de API de OpenAI, Anthropic y Google Gemini. Activa la protección de inserción para que un commit con una clave se bloquee antes de hacerse público.