
La vulnerabilidad RCE de Rails que está dando que hablar esta semana es Ruby2Shell (escrita «Ruby2ßhell» por quienes la descubrieron), rastreada como CVE-2026-132825 y GHSA-34m4-m9fh-gqp5. Se trata de un desbordamiento de heap de un solo byte en la conversión de mayúsculas y minúsculas de cadenas en Ruby, que sus investigadores afirman que puede explotarse sin autenticación en una aplicación Rails sin modificar. Tu API se ve afectada si ejecuta Ruby 2.4.0 a 3.3.13, 3.4.0 a 3.4.12, o 4.0.0 a 4.0.9. La solución es una actualización de Ruby a 3.3.14, 3.4.13 o 4.0.10, no una actualización de gemas.
Respuesta rápida: ¿estoy afectado?
- Ejecuta
ruby -vdentro del entorno que realmente sirve tu API (contenedor, VM o dyno), no en tu portátil. - Si la versión cae en alguno de los tres rangos anteriores, estás expuesto.
- Actualiza Ruby, reconstruye todas las imágenes, reinicia todos los servidores de aplicaciones y vuelve a ejecutar tus pruebas de API.
¿Qué es la vulnerabilidad RCE de Rails Ruby2Shell?
Ruby2Shell es un desbordamiento de búfer de heap de un solo byte en el código que Ruby usa para cambiar las mayúsculas y minúsculas de cadenas en codificaciones de un solo byte heredadas, como ISO-8859-x y Windows-125x. Veria Labs la califica como Crítica, accesible a través de la red sin autenticación, y afirma que Rails y Sinatra clásico alcanzan el código vulnerable en su configuración predeterminada.
La causa raíz es pequeña. La mayoría de las codificaciones de un solo byte no tienen forma mayúscula de la esz alemana, «ß», por lo que al convertirla a mayúsculas se escriben dos bytes, «SS». El bucle que hace esto solo comprueba si hay espacio para un byte. Ruby asigna el búfer de salida como la longitud de la entrada más 20 bytes, de modo que, según el análisis de Veria, una entrada con 21 caracteres «ß» desborda ese búfer en un byte.
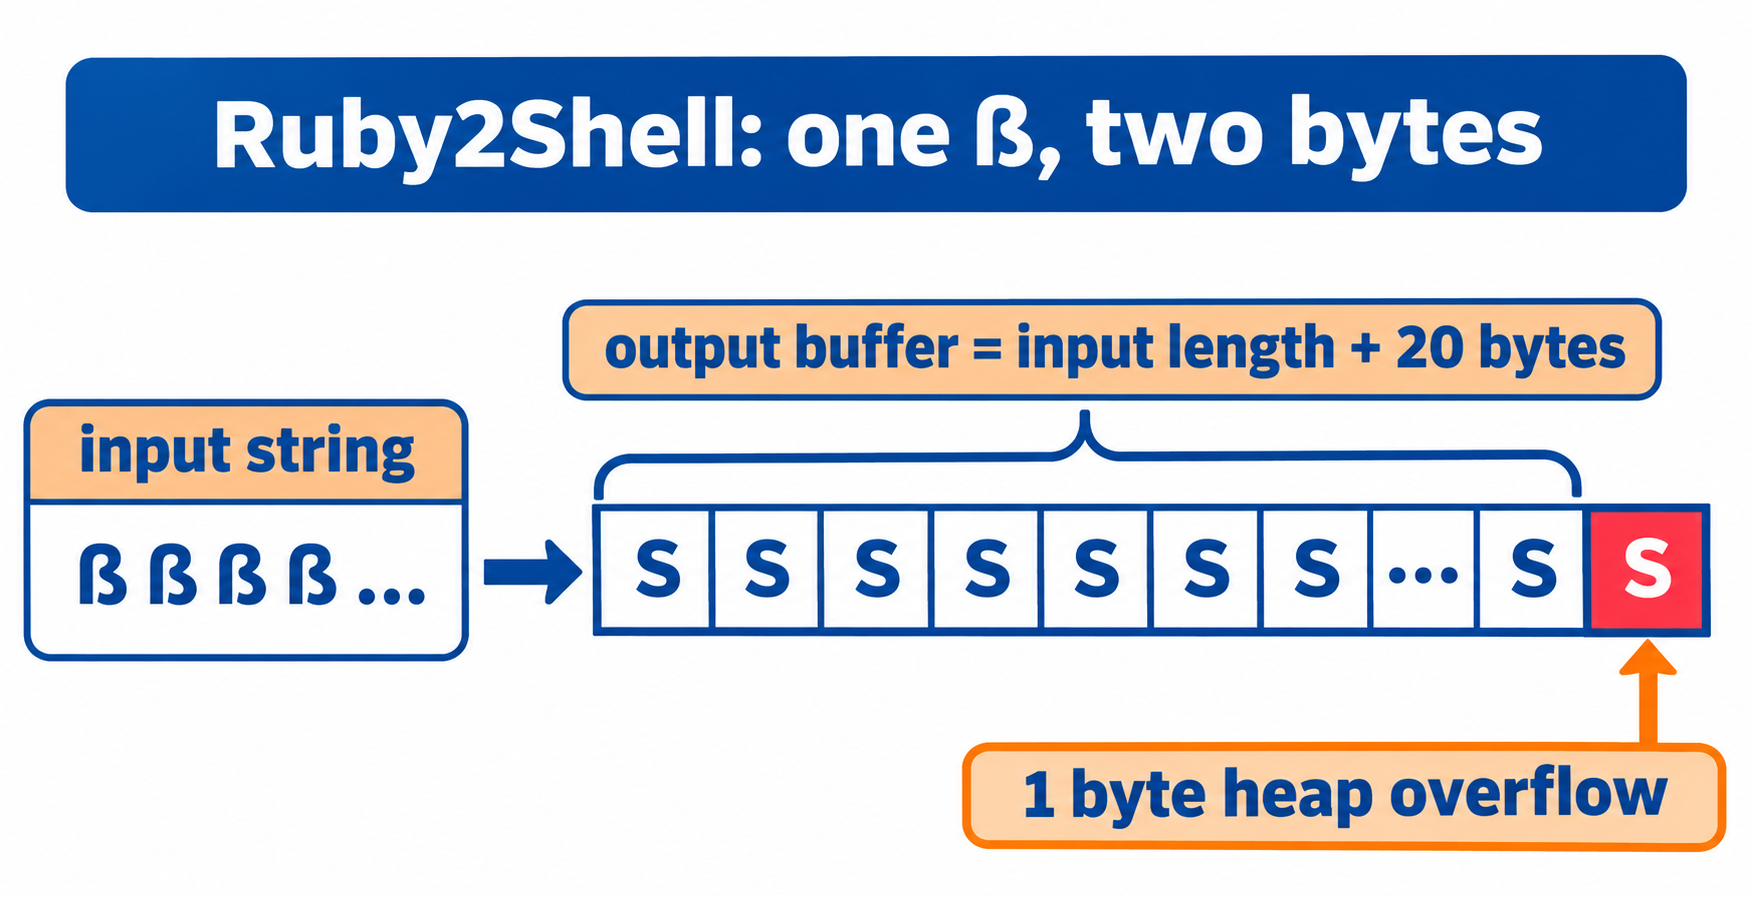
El desbordamiento se alcanza a través de upcase, swapcase, downcase(:fold) y casecmp?. Las cadenas UTF-8 siguen una ruta de código diferente y no se ven afectadas. El error está presente en Ruby desde la versión 2.4.0.
Ruby publicó su aviso de seguridad el 18 de noviembre de 2026, junto con otros seis fallos en el motor de expresiones regulares y en la conversión de mayúsculas y minúsculas de cadenas. Ruby afirma tener conocimiento de pruebas de concepto que usan este fallo para la ejecución remota de código «en algunos escenarios». Veria Labs dice que fue el primero en demostrar RCE en Rails sin modificar y planea publicar su exploit el 25 de noviembre de 2026, o más tarde si para entonces los grandes proveedores aún no han publicado sus correcciones.
Esa fecha es tu verdadera fecha límite: una vez que un exploit sea público, escanear APIs Rails sin parchear se vuelve barato.
¿Qué versiones de Ruby y Rails están afectadas?
Esta tabla combina el aviso de Ruby con la tabla de software afectado de Veria Labs, a fecha del 20 de noviembre de 2026.
| Serie de Ruby | Afectada | Corregida en |
|---|---|---|
| 4.0 | 4.0.0 a 4.0.9 | 4.0.10 |
| 3.4 | 3.4.0 a 3.4.12 | 3.4.13 |
| 3.3 | 3.3.0 a 3.3.13 | 3.3.14 |
| 3.2 y anteriores | Todas las versiones desde la 2.4.0 | Sin corrección (fin de vida) |
La versión de Rails no importa aquí. El error vive en el intérprete, así que bundle update rails no cambia nada. Una app Rails 8 sobre Ruby 3.4.12 es vulnerable; una app Rails 6.1 sobre Ruby 3.3.14 no lo es.
Veria Labs lista Rails y Sinatra clásico como afectados en su configuración predeterminada. Otros frameworks y las apps Rack simples no están expuestos por defecto, pero cualquier código que convierta a mayúsculas cadenas no confiables en una codificación heredada puede seguir alcanzando el error.
Ruby 3.2 y anteriores no reciben parche. Si un servicio sigue en 3.1 o 3.2, Ruby2Shell convierte «actualizaremos el próximo trimestre» en un trabajo para esta semana.
Cómo comprobar si tu API Rails está afectada
La trampa está en comprobar en el lugar equivocado: el Ruby de tu portátil o el que indica .ruby-version puede diferir del que usa producción.
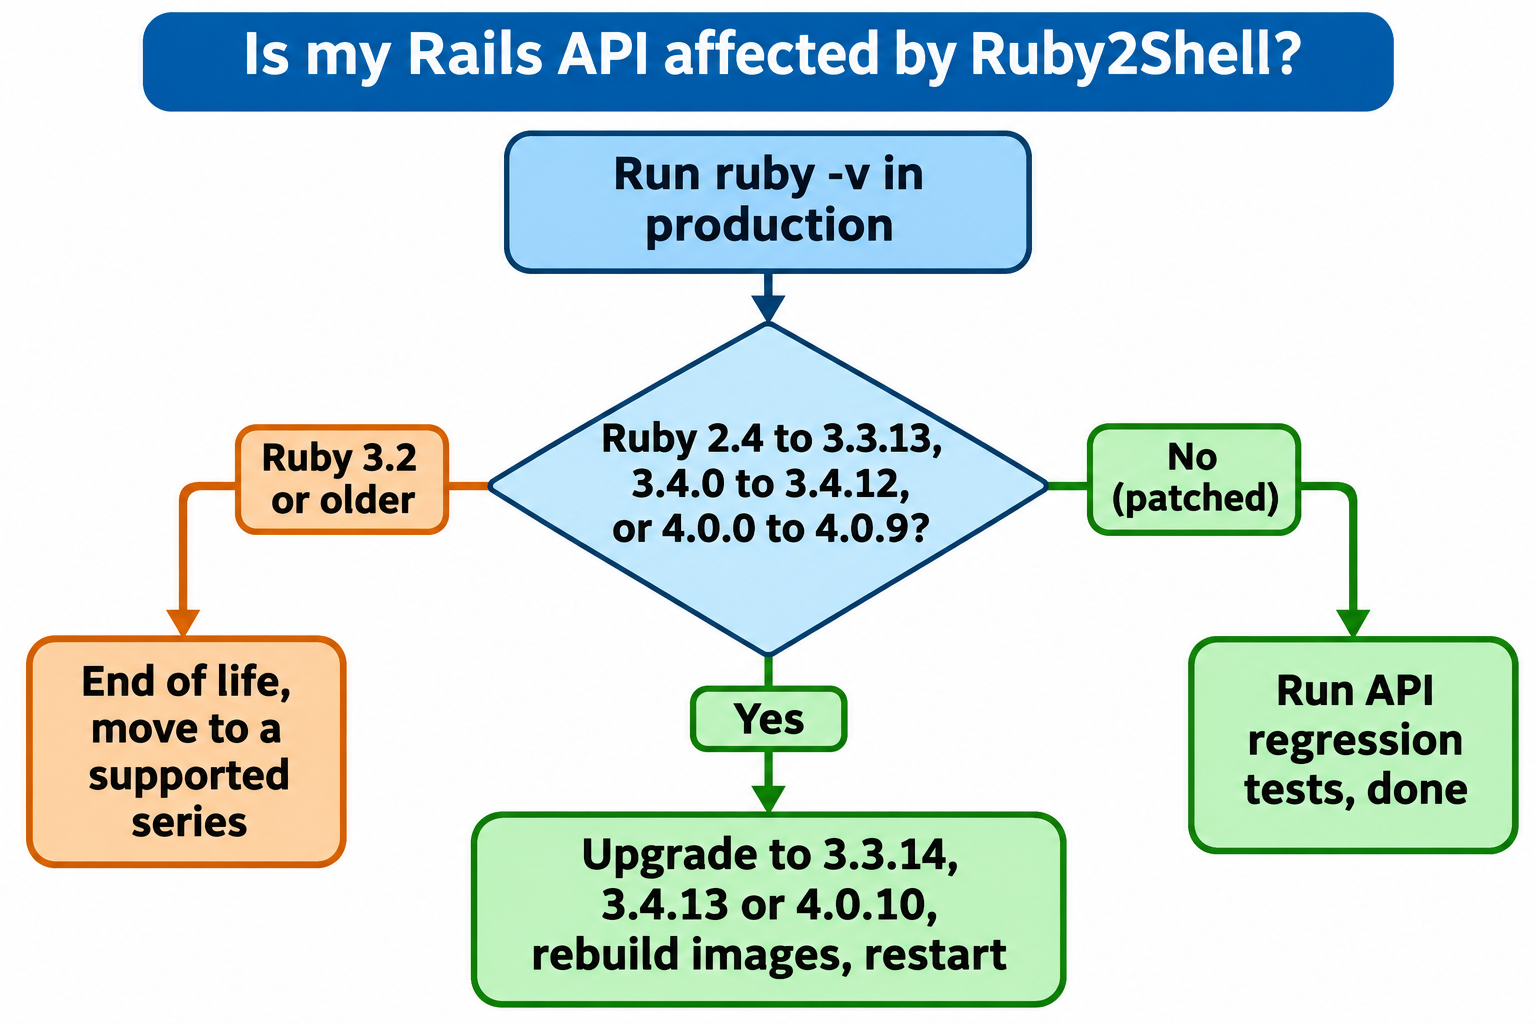
Paso 1: Lee la versión desde el entorno en ejecución
Pregunta al proceso que sirve el tráfico. Elige la línea que coincida con tu alojamiento:
# Docker / Kubernetes
docker exec <container> ruby -v
kubectl exec deploy/<api-deployment> -- ruby -v

# Plataformas tipo Heroku
heroku run ruby -v -a <app-name>

# Una VM o host bare-metal, como usuario de la aplicación
sudo -u deploy bash -lc 'cd /srv/api/current && bundle exec ruby -v'
Paso 2: Compárala con las versiones corregidas
Para muchos servicios, pega este one-liner en cada entorno. Solo usa Gem::Version, que viene incluido con Ruby:
ruby -e '
fixed = { "3.3" => "3.3.14", "3.4" => "3.4.13", "4.0" => "4.0.10" }
v = Gem::Version.new(RUBY_VERSION)
series = RUBY_VERSION.split(".").first(2).join(".")
if v < Gem::Version.new("2.4.0")
  puts "#{RUBY_VERSION}: outside the Ruby2Shell range, but end of life"
elsif fixed[series] && v >= Gem::Version.new(fixed[series])
  puts "#{RUBY_VERSION}: patched"
else
  puts "#{RUBY_VERSION}: VULNERABLE, upgrade Ruby"
end'
Imprime una línea, por ejemplo 3.4.12: VULNERABLE, upgrade Ruby. Todo lo que esté en 3.2 o anterior también se reporta como vulnerable, lo cual es correcto: no hay versión corregida en esas series.
Paso 3: Encuentra todos los lugares donde se fija la versión de Ruby
Producción te dice el estado actual. Tu repositorio te dice lo que enviará el próximo despliegue. Busca en todos estos sitios:
.ruby-versiony.tool-versions(rbenv, asdf, mise)- la línea
rubyde tuGemfile - la sección
RUBY VERSIONcerca del final deGemfile.lock - las líneas
FROM ruby:...en cadaDockerfile, incluidas las compilaciones multietapa - configuración de CI como
ruby-version:en los workflows de GitHub Actions - ajustes de buildpack o de la plataforma que fijen una versión de Ruby
grep -rnE "ruby[-_]version|^ruby |FROM ruby:|RUBY VERSION" \
  --include="*.yml" --include="*.yaml" --include="Dockerfile*" \
  --include="Gemfile*" --include=".ruby-version" --include=".tool-versions" .
Paso 4: No olvides el Ruby que no instalaste tú
Las herramientas autoalojadas incluyen su propio Ruby, así que actualizar el Ruby del sistema no las ayudará. La tabla de Veria Labs, actualizada el 20 de noviembre de 2026 a las 01:59 UTC, dice:
| Software | Estado | Corregido en |
|---|---|---|
| GitLab | 19.6.0 y anteriores vulnerables | Todavía sin versión corregida |
| GitHub Enterprise Server | 3.22.5 y anteriores vulnerables | Todavía sin versión corregida |
| Chatwoot | 4.20.0 y anteriores vulnerables | Todavía sin versión corregida |
| Mastodon | 4.7.5 y anteriores | 4.7.6, 4.6.12, 4.5.22, 4.4.29 |
| OpenProject | 17.9.7 y anteriores | 17.9.8, 17.8.3 |
| Discourse | imagen base anterior a 2.0.20261119-0203 | 2.0.20261119-0203 |
Para los productos sin corrección, la recomendación de Aikido es sacar el servidor de internet público, detrás de una VPN o una lista de permitidos de IP, hasta que el proveedor publique una.
Cómo aplicar el parche de Ruby2Shell sin romper tu API
Ruby no lista ninguna solución alternativa, así que el parche es la solución. Este es el orden que evita sorpresas:
- Actualiza la versión fijada. Establece
.ruby-version, la línearubydelGemfiley cualquierruby-versionde CI en 3.3.14, 3.4.13 o 4.0.10, permaneciendo en tu serie actual. - Refresca el lockfile. Ejecuta
bundle installpara que la secciónRUBY VERSIONdeGemfile.lockcoincida. - Reconstruye las imágenes desde una base parcheada. Apunta
FROM ruby:a una etiqueta que incluya la versión de parche corregida (revisa la lista de etiquetas en Docker Hub antes de fijarla) y reconstruye con--pullpara que una capa antigua en caché no se cuele de nuevo. - Reinicia cada proceso. Puma, Sidekiq, los runners de cron y las consolas de una sola ejecución mantienen el intérprete antiguo en memoria hasta que se reinician.
- Vuelve a ejecutar el Paso 1 en producción. Confía en el
ruby -vdel contenedor en vivo, no en el pull request fusionado.
La misma versión corrige otros seis errores de expresiones regulares y cadenas, que tocan código en el que una API se apoya: análisis de parámetros, validaciones y búsquedas sin distinción de mayúsculas y minúsculas. Ejecuta tus pruebas de API contra staging antes de promover la build.
Deja que tu agente de código verifique la API parcheada con Apidog CLI
Ya tienes abierto un agente de código para actualizar la versión fijada de Ruby. Deja que ese mismo agente demuestre que la build parcheada devuelve lo que tus clientes esperan, en lugar de recorrer los endpoints a mano. Apidog CLI ofrece a Claude Code, Codex, Cursor u OpenCode una forma programable de importar tu especificación de API, escribir casos de prueba y ejecutarlos contra cualquier entorno.
La configuración son tres comandos:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Si tu app Rails exporta un archivo OpenAPI (rswag, por ejemplo), dale a tu agente un solo prompt:
Import openapi.yaml into Apidog project <id>. Create test cases for our five
most-used endpoints, including GET /api/v1/users/:id and POST /api/v1/orders,
that assert status codes, response schemas and that names containing non-ASCII
characters (like "Straße") round-trip unchanged. Run them against staging after
the Ruby 3.4.13 deploy and summarize any failures.
El agente lee el esquema del payload, lo valida y ejecuta la suite. Estos son los comandos que usa:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <id> --file case.json
apidog run --test-case <caseId> --project <id> -e <stagingEnvId> -r cli,json
La comprobación de no-ASCII no es una prueba de exploit, y no debería serlo: no dispare payloads de desbordamiento manipulados contra producción. Es una comprobación de regresión sobre la ruta de código que tocó el parche. Una vez que pase en staging, añade el mismo paso apidog run ... -r junit al CI para que la próxima actualización de Ruby reciba automáticamente la misma comprobación. La guía de CI/CD de Apidog CLI muestra la configuración del pipeline, y Apidog CLI en Claude Code cubre el lado del agente. Apidog Free cubre hasta 4 usuarios, lo que basta para que un equipo backend pequeño ponga esto en marcha hoy mismo.
Cómo se compara Ruby2Shell con otros RCE recientes en runtimes
Ruby2Shell sigue a otros dos RCE a nivel de runtime cubiertos aquí desde octubre. En los tres casos, el error vive en el runtime, así que las actualizaciones de frameworks y paquetes no hacen nada.
| Error | Capa | Qué actualizas |
|---|---|---|
| Ruby2Shell (CVE-2026-132825) | Conversión de mayúsculas y minúsculas de cadenas en Ruby | Ruby a 3.3.14, 3.4.13 o 4.0.10 |
| PHP2Shell (CVE-2026-109618, CVE-2026-109619) | Intérprete de PHP | PHP a 8.5.12, 8.4.27, 8.3.36 u 8.2.35 |
| RCE de Brotli en Node.js (CVE-2026-111497) | Decodificador Brotli de Node.js | Node.js en sí |
Si tu equipo usa una pila políglota, construye un único inventario de versiones de runtime por servicio. Cada uno de estos errores empieza con la misma pregunta: ¿qué versión está usando realmente producción? Para un enfoque más amplio, consulta la detección automatizada de vulnerabilidades en APIs.
Preguntas frecuentes
¿Actualizar la gema de Rails corrige Ruby2Shell? No. El error está en el intérprete de Ruby, así que bundle update rails no lo toca. Necesitas Ruby 3.3.14, 3.4.13 o 4.0.10, además de imágenes reconstruidas y procesos reiniciados.
¿Mi app está a salvo si solo usa UTF-8? Veria Labs dice que las cadenas UTF-8 siguen una ruta de código diferente y no se ven afectadas. También dice que Rails y Sinatra clásico alcanzan el código vulnerable en su configuración predeterminada, así que la suposición de «solo usamos UTF-8» no es razón para saltarse la actualización.
¿Hay un exploit público para Ruby2Shell? Todavía no, a fecha del 20 de noviembre de 2026. Ruby dice conocer pruebas de concepto de RCE en algunos escenarios, y Veria Labs planea publicar su exploit para Rails sin modificar el 25 de noviembre de 2026, o más tarde si los proveedores aún no han publicado correcciones.
¿Qué pasa si estoy en Ruby 3.2 o anterior? Ruby 3.2 y anteriores están al final de su vida útil y no recibirán la corrección. Pasa a 3.3.14 o posterior, idealmente 3.4.13 o 4.0.10, y trata la actualización como urgente.
¿Cómo compruebo la exposición a Ruby2Shell en GitLab o Mastodon? Esos productos incluyen su propio Ruby. Revisa las notas de la versión del proveedor para encontrar una versión corregida. Donde todavía no exista, restringe el acceso con una VPN o una lista de permitidos de IP hasta que se publique.
¿La actualización de Ruby corrige algo más? Sí. Ruby 3.3.14, 3.4.13 y 4.0.10 también corrigen otros seis fallos de expresiones regulares y conversión de mayúsculas y minúsculas de cadenas listados en el mismo aviso de Ruby, así que una sola actualización cubre los siete.