
El 10 de agosto de 2026, OpenAI dividió su programa de ciberseguridad Daybreak en dos niveles de acceso, Azul y Rojo, y no son el mismo producto. Azul proporciona a los defensores aprobados una versión sin restricciones de GPT-5.6 Sol. Rojo proporciona a los equipos de seguridad verificados los modelos cibernéticos entrenados específicamente, incluido el nuevo GPT-5.6-Cyber. Esta guía explica la diferencia, para quién es cada nivel y cómo funciona realmente el acceso.
Si estás decidiendo a cuál postularte, la versión corta es: la mayoría de los defensores quieren Azul, y solo los equipos que realizan investigación ofensiva autorizada necesitan Rojo. Sin embargo, los detalles importan, porque los dos niveles se comportan de manera muy diferente en las indicaciones exactas de las que depende el trabajo de seguridad.
La respuesta rápida
| Daybreak Azul | Daybreak Rojo | |
|---|---|---|
| Modelo que obtienes | GPT-5.6 Sol, restricciones eliminadas | Modelos cibernéticos entrenados específicamente, incluyendo GPT-5.6-Cyber |
| Diseñado para | Trabajo defensivo | Investigación ofensiva y validación |
| Tareas típicas | Descubrimiento de vulnerabilidades, revisión segura de código, análisis de malware, respuesta a incidentes, validación de parches | Investigación de vulnerabilidades, validación de exploits, pruebas de penetración |
| Tasa de finalización cibernética avanzada | 2.0% | 95.0% |
| Recomendación de OpenAI | Punto de partida para la mayoría de los defensores | Solo para equipos con alcance ofensivo autorizado |
La fila de la tasa de finalización es la que hay que considerar. Más detalles sobre lo que mide a continuación.
Qué es Daybreak
Daybreak es el programa de OpenAI para poner capacidades cibernéticas de vanguardia en manos de defensores de confianza. La premisa, en palabras de OpenAI en el anuncio de expansión de Daybreak, es que los atacantes usarán IA para lanzar ciberataques a velocidad y escala, por lo que los defensores necesitan herramientas comparables antes de que eso suceda. Cubrimos el programa más amplio anteriormente en OpenAI Daybreak vs Claude Mythos; este artículo trata específicamente sobre la nueva estructura de dos niveles.
El problema que resuelven los niveles son las restricciones. En producción normal, OpenAI filtra las solicitudes relacionadas con la ciberseguridad para evitar el uso indebido. Esos filtros también bloquean el trabajo defensivo legítimo, como pedirle a un modelo que analice una pieza de malware en vivo o que razone sobre un exploit en un sistema que estás autorizado a probar. Azul y Rojo son dos cantidades diferentes de "restricciones eliminadas", adaptadas a dos niveles diferentes de trabajo autorizado.
Daybreak Azul: Sol sin restricciones para defensores
Daybreak Azul te da GPT-5.6 Sol, el mismo modelo insignia disponible a través de la API normal, pero con las restricciones cibernéticas a nivel de sistema de producción eliminadas. Nada sobre el entrenamiento subyacente del modelo cambia; estás obteniendo el Sol estándar con menos rechazos en las indicaciones de seguridad defensiva.
Esto cubre la mayor parte del trabajo de seguridad real:
- Descubrimiento de vulnerabilidades y revisión segura de código
- Análisis de malware e ingeniería inversa
- Detección, respuesta e investigación de incidentes
- Gestión de vulnerabilidades y evaluaciones de seguridad
- Validación de parches
OpenAI recomienda Azul como punto de partida para la mayoría de los defensores, y esa es la decisión honesta. Si tu trabajo es proteger sistemas en lugar de atacarlos, Azul elimina la fricción sin entregarte un motor de generación de exploits que no necesitas.
Daybreak Rojo: los modelos cibernéticos, incluido GPT-5.6-Cyber
Daybreak Rojo es un nivel diferente. Te proporciona los modelos cibernéticos entrenados específicamente por OpenAI, y el principal es GPT-5.6-Cyber, construido sobre Sol pero entrenado para reducir los rechazos en tareas de doble uso de mayor riesgo y para un mejor rendimiento en el desarrollo de exploits y el descubrimiento de día cero.
Incluso con las restricciones de Azul eliminadas, Sol todavía rechaza las indicaciones más sensibles, como generar una cadena de exploits funcional contra un sistema de producción. Los modelos de Rojo están entrenados para completar esa clase de solicitudes para investigadores autorizados. Está dirigido a:
- Investigación de vulnerabilidades en objetivos reales
- Validación de exploits y desarrollo de pruebas de concepto
- Pruebas de penetración y ejercicios de equipo rojo con alcance definido
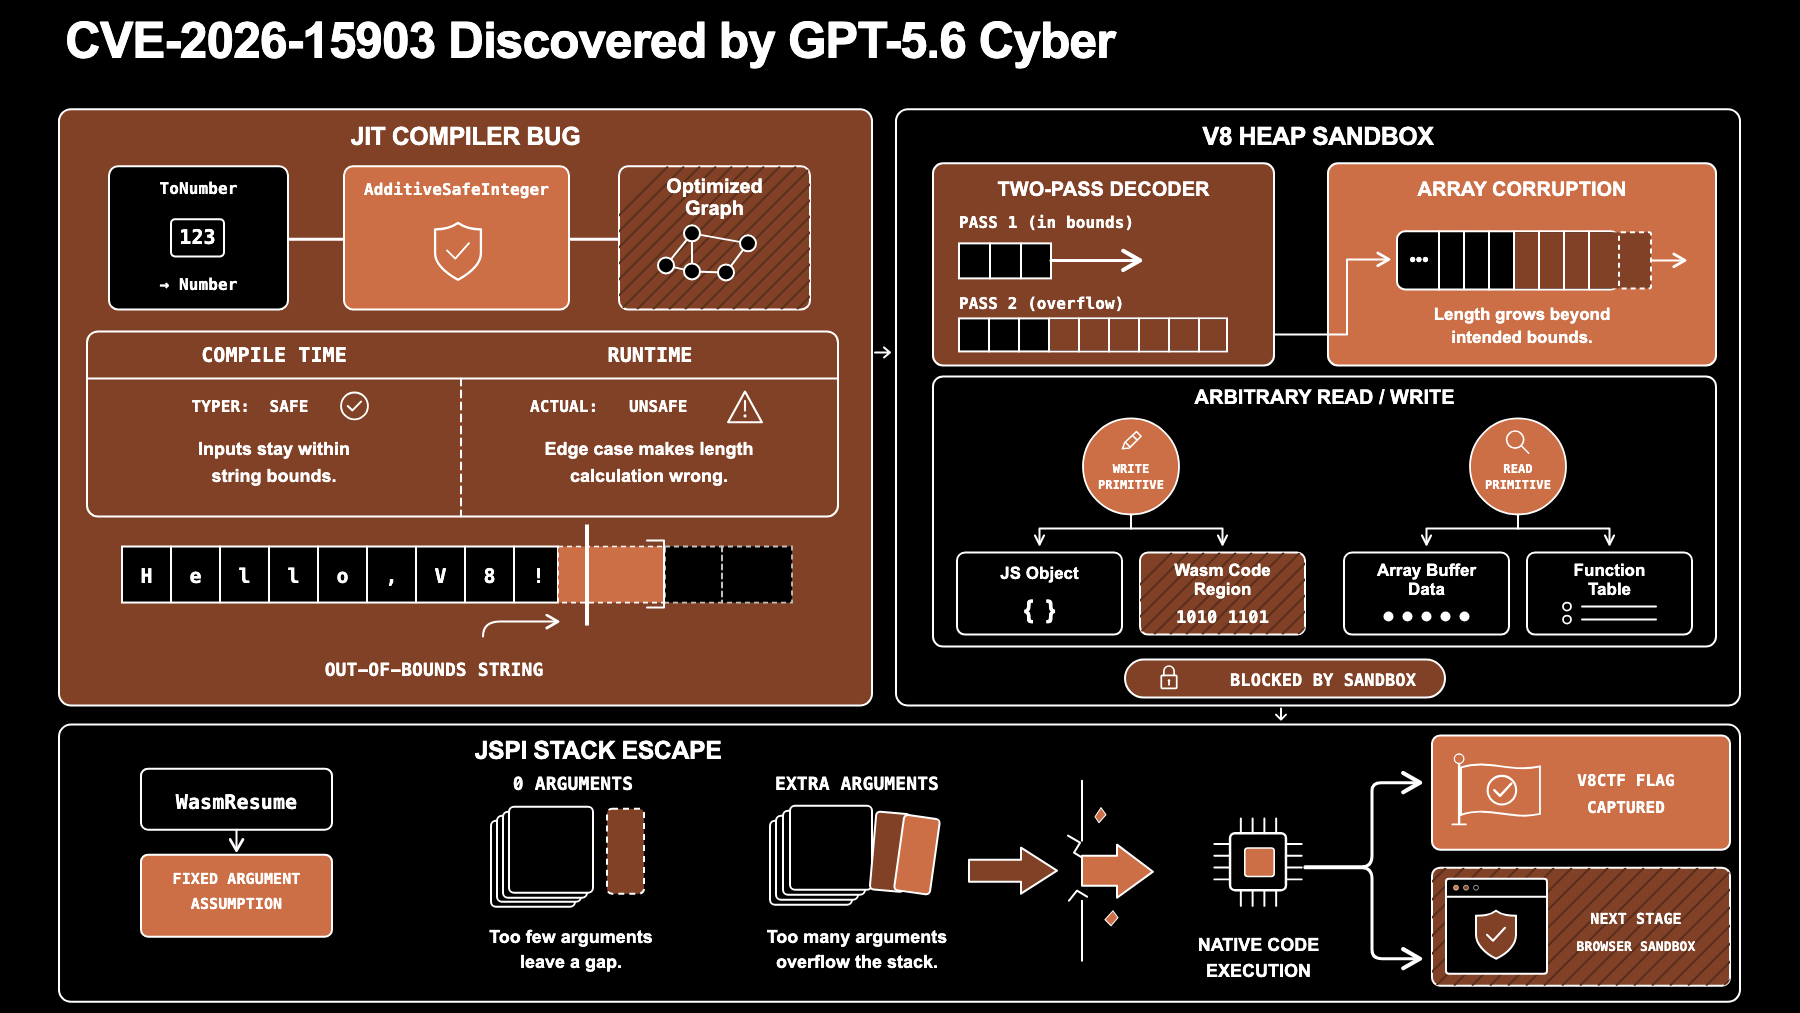
Este es el nivel que produjo los hallazgos de lanzamiento de OpenAI: dos vulnerabilidades encadenadas de V8 en Chrome (CVE-2026-15903), además de problemas reportados en un sistema operativo móvil, una base de datos y un kernel de sistema operativo. Potente y, correspondientemente, restringido.
El número que los separa
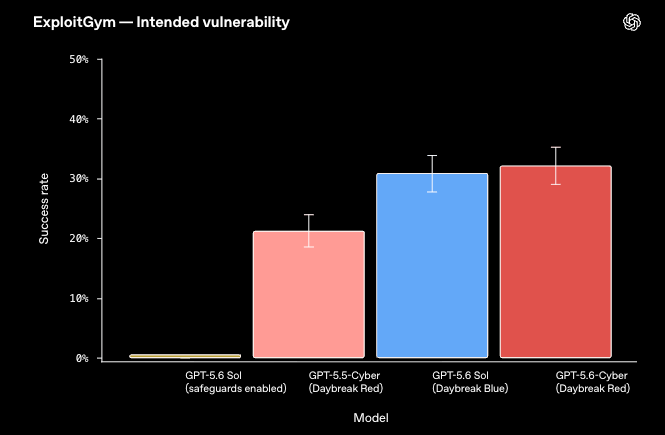
OpenAI desarrolló una prueba interna llamada Tasa de Finalización de Ciberseguridad Avanzada. Mide la frecuencia con la que un modelo responderá a indicaciones sobre el desarrollo de cadenas de exploits, el bypass de autenticación, la escalada de privilegios y escenarios avanzados similares. Así es como se comparan las opciones:
- GPT-5.6-Cyber (Rojo): 95.0%
- GPT-5.5-Cyber (el modelo Rojo anterior): 57.3%
- GPT-5.6 Sol a través de Daybreak Azul: 2.0%
- GPT-5.6 Sol, restricciones estándar: 1.5%
Dos cosas resaltan. Azul apenas mueve la aguja en estas indicaciones ofensivas avanzadas (2.0% vs 1.5%), lo cual es intencional; Azul es para la defensa. Y el nuevo modelo Cyber es un gran salto sobre su predecesor (95.0% vs 57.3%), lo que OpenAI atribuye a los comentarios de los investigadores de que GPT-5.5-Cyber se negaba con demasiada frecuencia para ser útil.
Cómo funciona realmente el acceso
Ninguno de los niveles es de autoservicio. OpenAI controla el acceso a través de la verificación de identidad, la seguridad de la cuenta, la supervisión, las restricciones de uso aprobado y las certificaciones legales. Algunos detalles específicos que vale la pena planificar:
- Te postulas al programa. OpenAI investiga a individuos y organizaciones que realizan trabajos autorizados. Puedes postularte a través de la página de socios de Daybreak, y OpenAI documenta la mecánica en su descripción general de Acceso Confiable para Ciberseguridad.
- Las claves de seguridad de hardware serán obligatorias para todas las cuentas individuales de Daybreak a partir del 1 de septiembre de 2026.
- Los usuarios de Codex son dirigidos al modo de revisión automática, que evalúa las acciones con permisos elevados antes de que se ejecuten y puede bloquear las destructivas, en lugar del modo de acceso completo.
- El acceso no se transfiere. Cuando un proveedor incorpora estos modelos en un producto, el acceso subyacente al modelo permanece con el socio aprobado, no con el cliente final.
La propia guía de mejores prácticas de OpenAI para estos modelos merece ser repetida: aísla y sandboxea los flujos de trabajo, manteniéndolos fuera de los sistemas de producción y de Internet abierto, define un alcance explícito de sistemas y acciones autorizadas, y mantén la supervisión humana en los pasos de mayor riesgo.
¿Qué nivel necesitas realmente?
Empieza por el trabajo, no por el modelo. Si tu trabajo es defender sistemas, encontrar y corregir tus propias vulnerabilidades, analizar incidentes o revisar código, Azul es el nivel adecuado y suficiente. Solicitar Rojo porque suena más capaz es el instinto equivocado; estarías solicitando acceso de generación de exploits para el que no tienes un uso autorizado, lo que dificulta la verificación y añade riesgos innecesarios.
Rojo es para equipos con un mandato ofensivo explícito y autorizado: empresas de pentesting, equipos rojos e investigadores de vulnerabilidades que operan bajo reglas claras de compromiso. Si ese no es tu caso, Azul lo cubre.
Qué hacer mientras esperas, o si no puedes entrar
La mayoría de los equipos no obtendrán acceso a Daybreak Rojo, y la mayoría no lo necesita. El trabajo de seguridad de mayor impacto sigue siendo el menos glamuroso: asegurarse de que tus propias APIs apliquen los límites que crees que tienen.
No necesitas un modelo cibernético de vanguardia para probar eso. Con un cliente API como Apidog, puedes:
- Enviar solicitudes con tokens faltantes, caducados y válidos y afirmar que cada uno devuelve el código de estado correcto. Este es el mismo pensamiento de privilegio mínimo que se aplica a tus agentes; consulta lo que realmente puede hacer la clave API de tu agente de IA.
- Verificar la seguridad del transporte, incluyendo certificados de cliente y mTLS.
- Programar pruebas de contrato para que una regresión aparezca el día en que se lanza.
La lección de las brechas de este año, incluido el incidente de Hugging Face, es que la debilidad explotada suele ser una aburrida: un token con demasiado alcance, un endpoint que se saltó una comprobación de autenticación. Descarga Apidog y cierra esas primero.
Preguntas frecuentes
¿Cuál es la diferencia entre Daybreak Azul y Rojo en una frase? Azul ofrece a los defensores GPT-5.6 Sol con las restricciones de producción eliminadas para trabajo defensivo; Rojo ofrece a los equipos verificados los modelos cibernéticos entrenados específicamente, incluido GPT-5.6-Cyber, para investigación ofensiva autorizada.
¿Necesito Rojo para usar GPT-5.6-Cyber? Sí. GPT-5.6-Cyber solo está disponible a través de Daybreak Rojo. Azul te da Sol, no Cyber.
¿Cómo solicito acceso a Daybreak? A través del programa de socios Daybreak de OpenAI. Espera verificación de identidad, certificaciones legales, monitoreo y, a partir del 1 de septiembre de 2026, claves de seguridad de hardware obligatorias en cuentas individuales.
¿Es Daybreak lo mismo que el acceso a GPT-5.6 restringido por el gobierno? No. Daybreak se trata de niveles de acceso a ciberseguridad. La cuestión separada de la vista previa del gobierno y la restricción de exportación para los modelos base se cubre en GPT-5.6 está restringido por el gobierno.
¿Qué pasa si solo quiero asegurar mis propias APIs? No necesitas Daybreak en absoluto. Realiza pruebas de límites de autenticación, comprobaciones de seguridad de transporte y pruebas de contrato programadas contra tus propios endpoints con una herramienta como Apidog.