
Una clave API de Grok es la credencial que xAI emite desde su consola de desarrollador para que tu código pueda llamar a los modelos de Grok vía HTTPS. La creas una vez, la envías como un token Bearer en cada solicitud, y xAI factura los tokens que utilizas contra los créditos prepagados de tu equipo. Si el concepto es nuevo, qué es una clave API cubre lo básico; esta guía es para desarrolladores que quieren que la clave funcione hoy mismo.
Aquí está la secuencia: crea la clave en console.x.ai, haz una solicitud con curl y otra con Python, luego mueve la clave a Apidog para que puedas almacenarla de forma segura, enviar solicitudes sin pegarla en una terminal y convertir esa primera solicitud en una prueba guardada. El modelo insignia actual es grok-4.6, y cada ejemplo a continuación lo usa.
Lo que necesitas antes de empezar
- Una cuenta de xAI. Regístrate en console.x.ai.
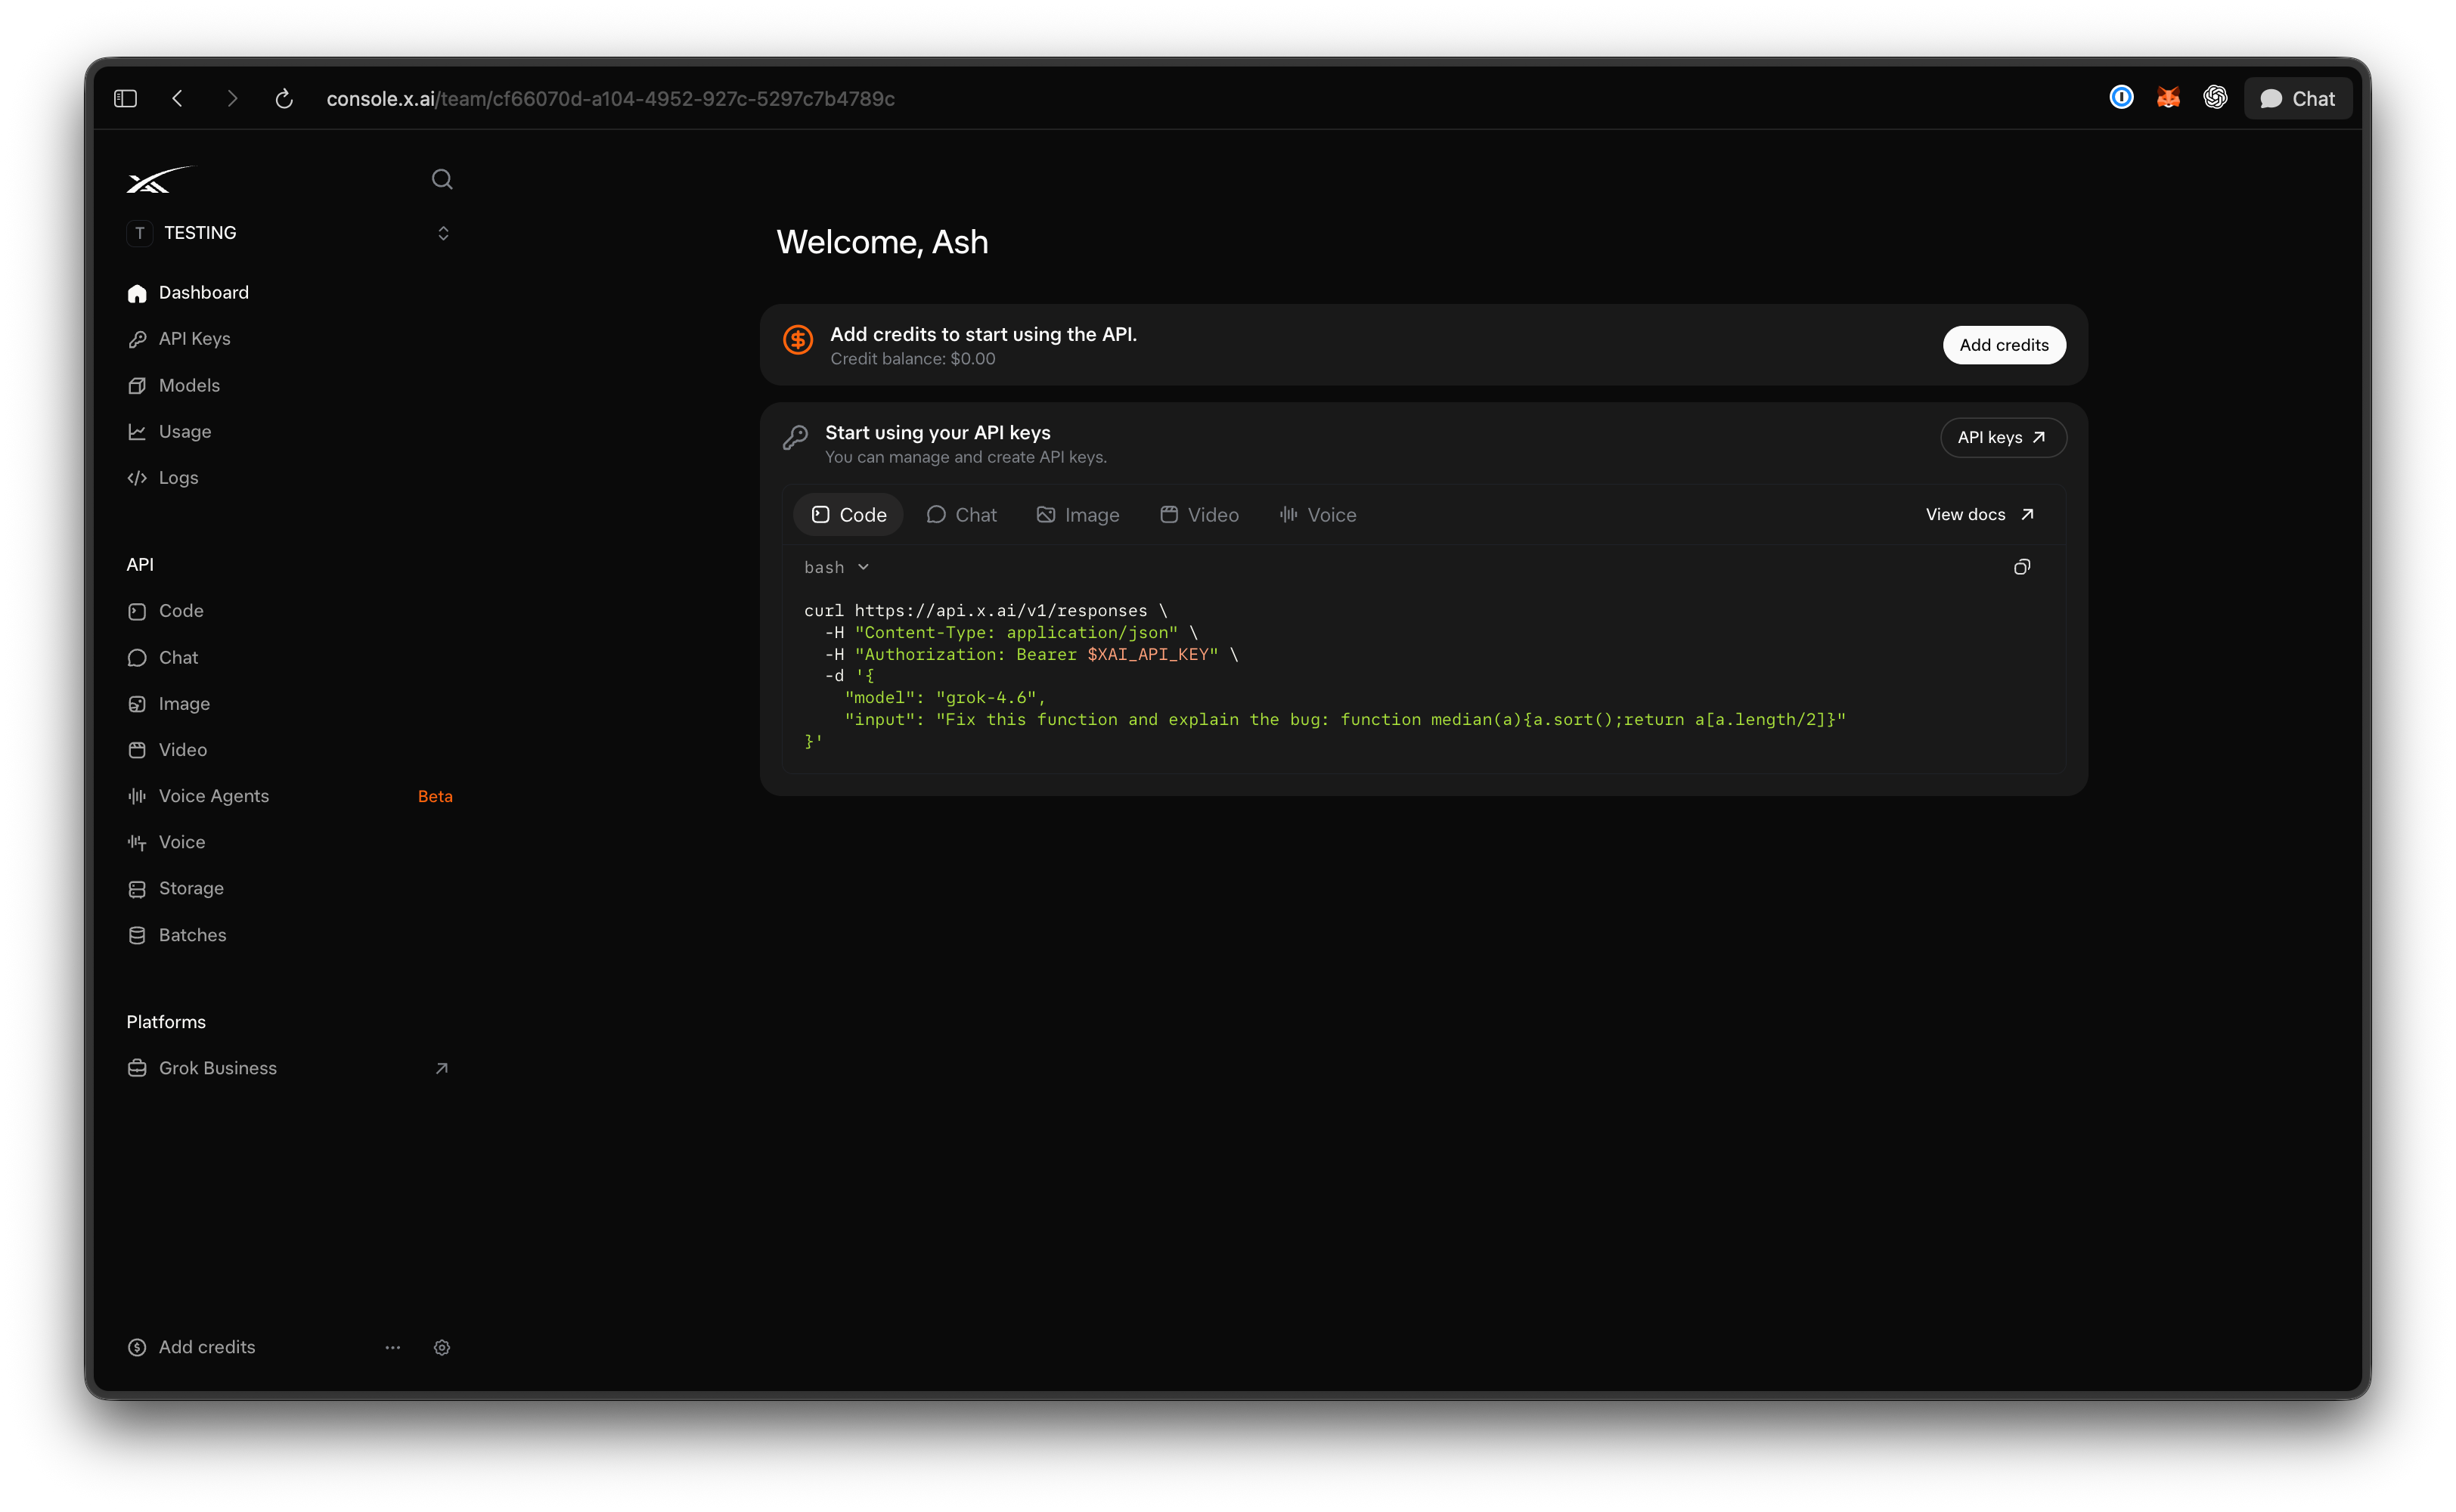
- Créditos en la cuenta. La consola funciona con créditos prepagados, y el inicio rápido oficial te indica que cargues créditos justo después de registrarte. Con un saldo de cero, las solicitudes son rechazadas.
- curl (viene con macOS y la mayoría de las distribuciones de Linux) y Python 3.9 o posterior con
pip. - Apidog si quieres que la solicitud sea almacenada, probada y compartible. El plan gratuito cubre a 4 usuarios, lo cual es suficiente para un equipo pequeño. Descarga Apidog antes del Paso 4.
Paso 1: crea la clave en la consola de xAI
- Inicia sesión y abre Facturación. En gestión de gastos de API, compra créditos con tarjeta (se acreditan inmediatamente) o transferencia bancaria (dos a tres días hábiles, según la documentación de facturación).
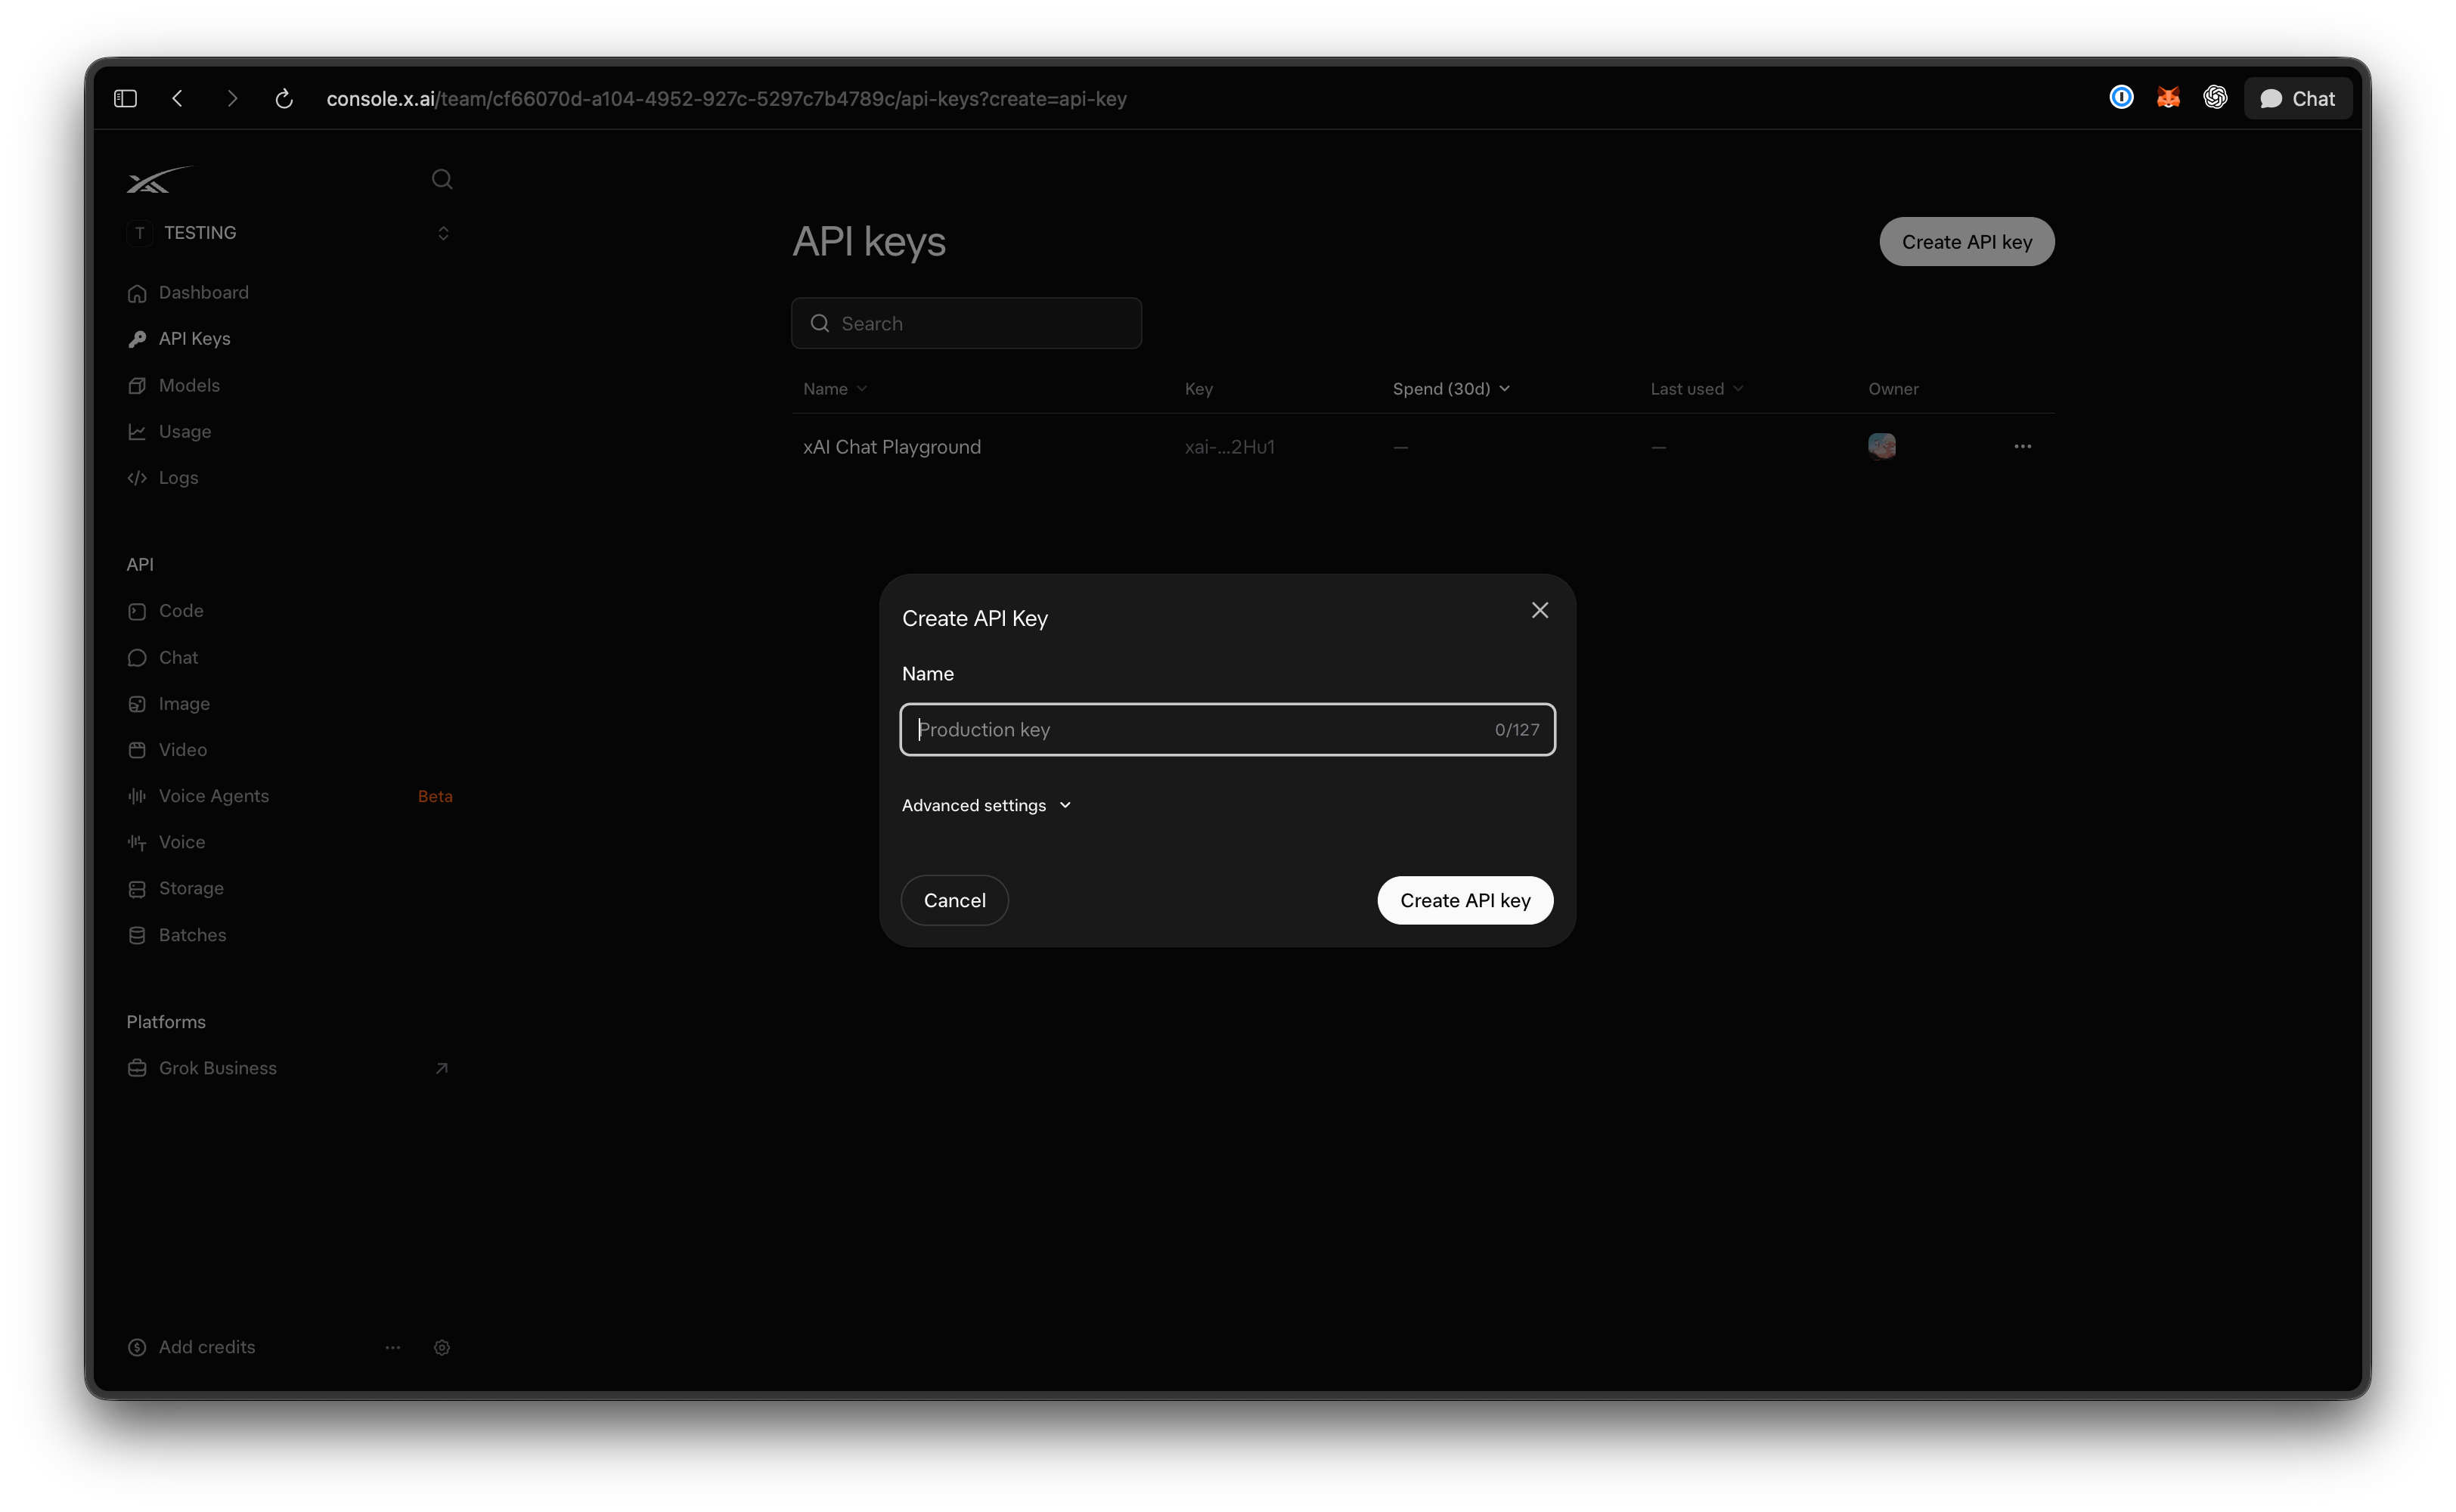
- Abre la página de Claves API. El inicio rápido la enlaza en
console.x.ai/team/default/api-keys. El segmentoteames importante: las claves pertenecen a un equipo, no a tu inicio de sesión personal. - Haz clic en Crear clave API y dale un nombre que reconocerás en seis meses. “apidog-local-dev” es mejor que “key1”.
- Copia la clave tan pronto como se cree. Considera esta como la única vez que verás el valor completo.
- Almacénala como una variable de entorno en lugar de en el código:
export XAI_API_KEY="paste-your-key-here"
XAI_API_KEY es el nombre de variable que usan los documentos oficiales, por lo que el SDK propio de xAI y la mayoría de las integraciones de la comunidad lo detectan sin configuración adicional.
Una clave por entorno es un buen hábito. Claves separadas para desarrollo local, CI y producción significan que una clave de portátil filtrada puede ser eliminada sin afectar a nada más.
Paso 2: haz tu primera llamada con curl
El endpoint principal de texto de xAI es POST https://api.x.ai/v1/responses. Envía la clave en el encabezado Authorization, JSON en el cuerpo y el ID del modelo en el campo model:
curl https://api.x.ai/v1/responses \
  -H "Authorization: Bearer $XAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "grok-4.6",
    "instructions": "You are a senior backend engineer. Answer in three sentences.",
    "input": "My API returns 429 to a client that retries instantly. What should the client change?"
  }'
Una respuesta exitosa es JSON con un array output. El texto se encuentra en output[].content[].text con "type": "output_text", y un objeto usage informa de input_tokens, output_tokens y total_tokens, además de desgloses para tokens de razonamiento y tokens en caché. Esos números de uso son lo que se te factura, así que regístralos desde el primer día.
Dos detalles que vale la pena conocer:
instructionses el prompt del sistema. También puedes pasarinputcomo un array de mensajes{role, content}si prefieres el formato de chat.- Si tienes código existente estilo OpenAI,
POST https://api.x.ai/v1/chat/completionssigue funcionando con la misma clave e ID de modelo. xAI lo etiqueta como un endpoint heredado y envía nuevas características a Responses primero, así que inicia nuevos proyectos en/v1/responses.
Para streaming, llamadas a herramientas y entrada de imágenes en este mismo endpoint, consulta cómo usar la API de Grok 4.6.
Paso 3: la misma llamada desde Python
La API REST de xAI es compatible con el SDK de OpenAI, por lo que no necesitas una nueva librería cliente. Apunta base_url a xAI y lee la clave del entorno:
import os
from openai import OpenAI

client = OpenAI(
    api_key=os.environ["XAI_API_KEY"],
    base_url="https://api.x.ai/v1",
)

response = client.responses.create(
    model="grok-4.6",
    instructions="You are a senior backend engineer. Answer in three sentences.",
    input="My API returns 429 to a client that retries instantly. What should the client change?",
)

print(response.output_text)
print(response.usage.input_tokens, response.usage.output_tokens)
Instala el SDK con pip install openai. Leer os.environ["XAI_API_KEY"] genera un claro KeyError si la variable falta, lo cual es mejor que enviar un encabezado Bearer vacío y depurar un 401.
xAI también publica un SDK nativo de Python (xai-sdk) con transporte gRPC y características adicionales como Colecciones y la API de Voz. Para una primera llamada, el cliente de OpenAI es el camino más corto.
Paso 4: almacena y prueba la clave en Apidog
Pegar una clave en una terminal funciona una vez. Compartir la solicitud con un compañero de equipo, volver a ejecutarla después de una actualización del modelo o ponerla en CI es donde un cliente de API gana su lugar. Aquí está el flujo en Apidog.
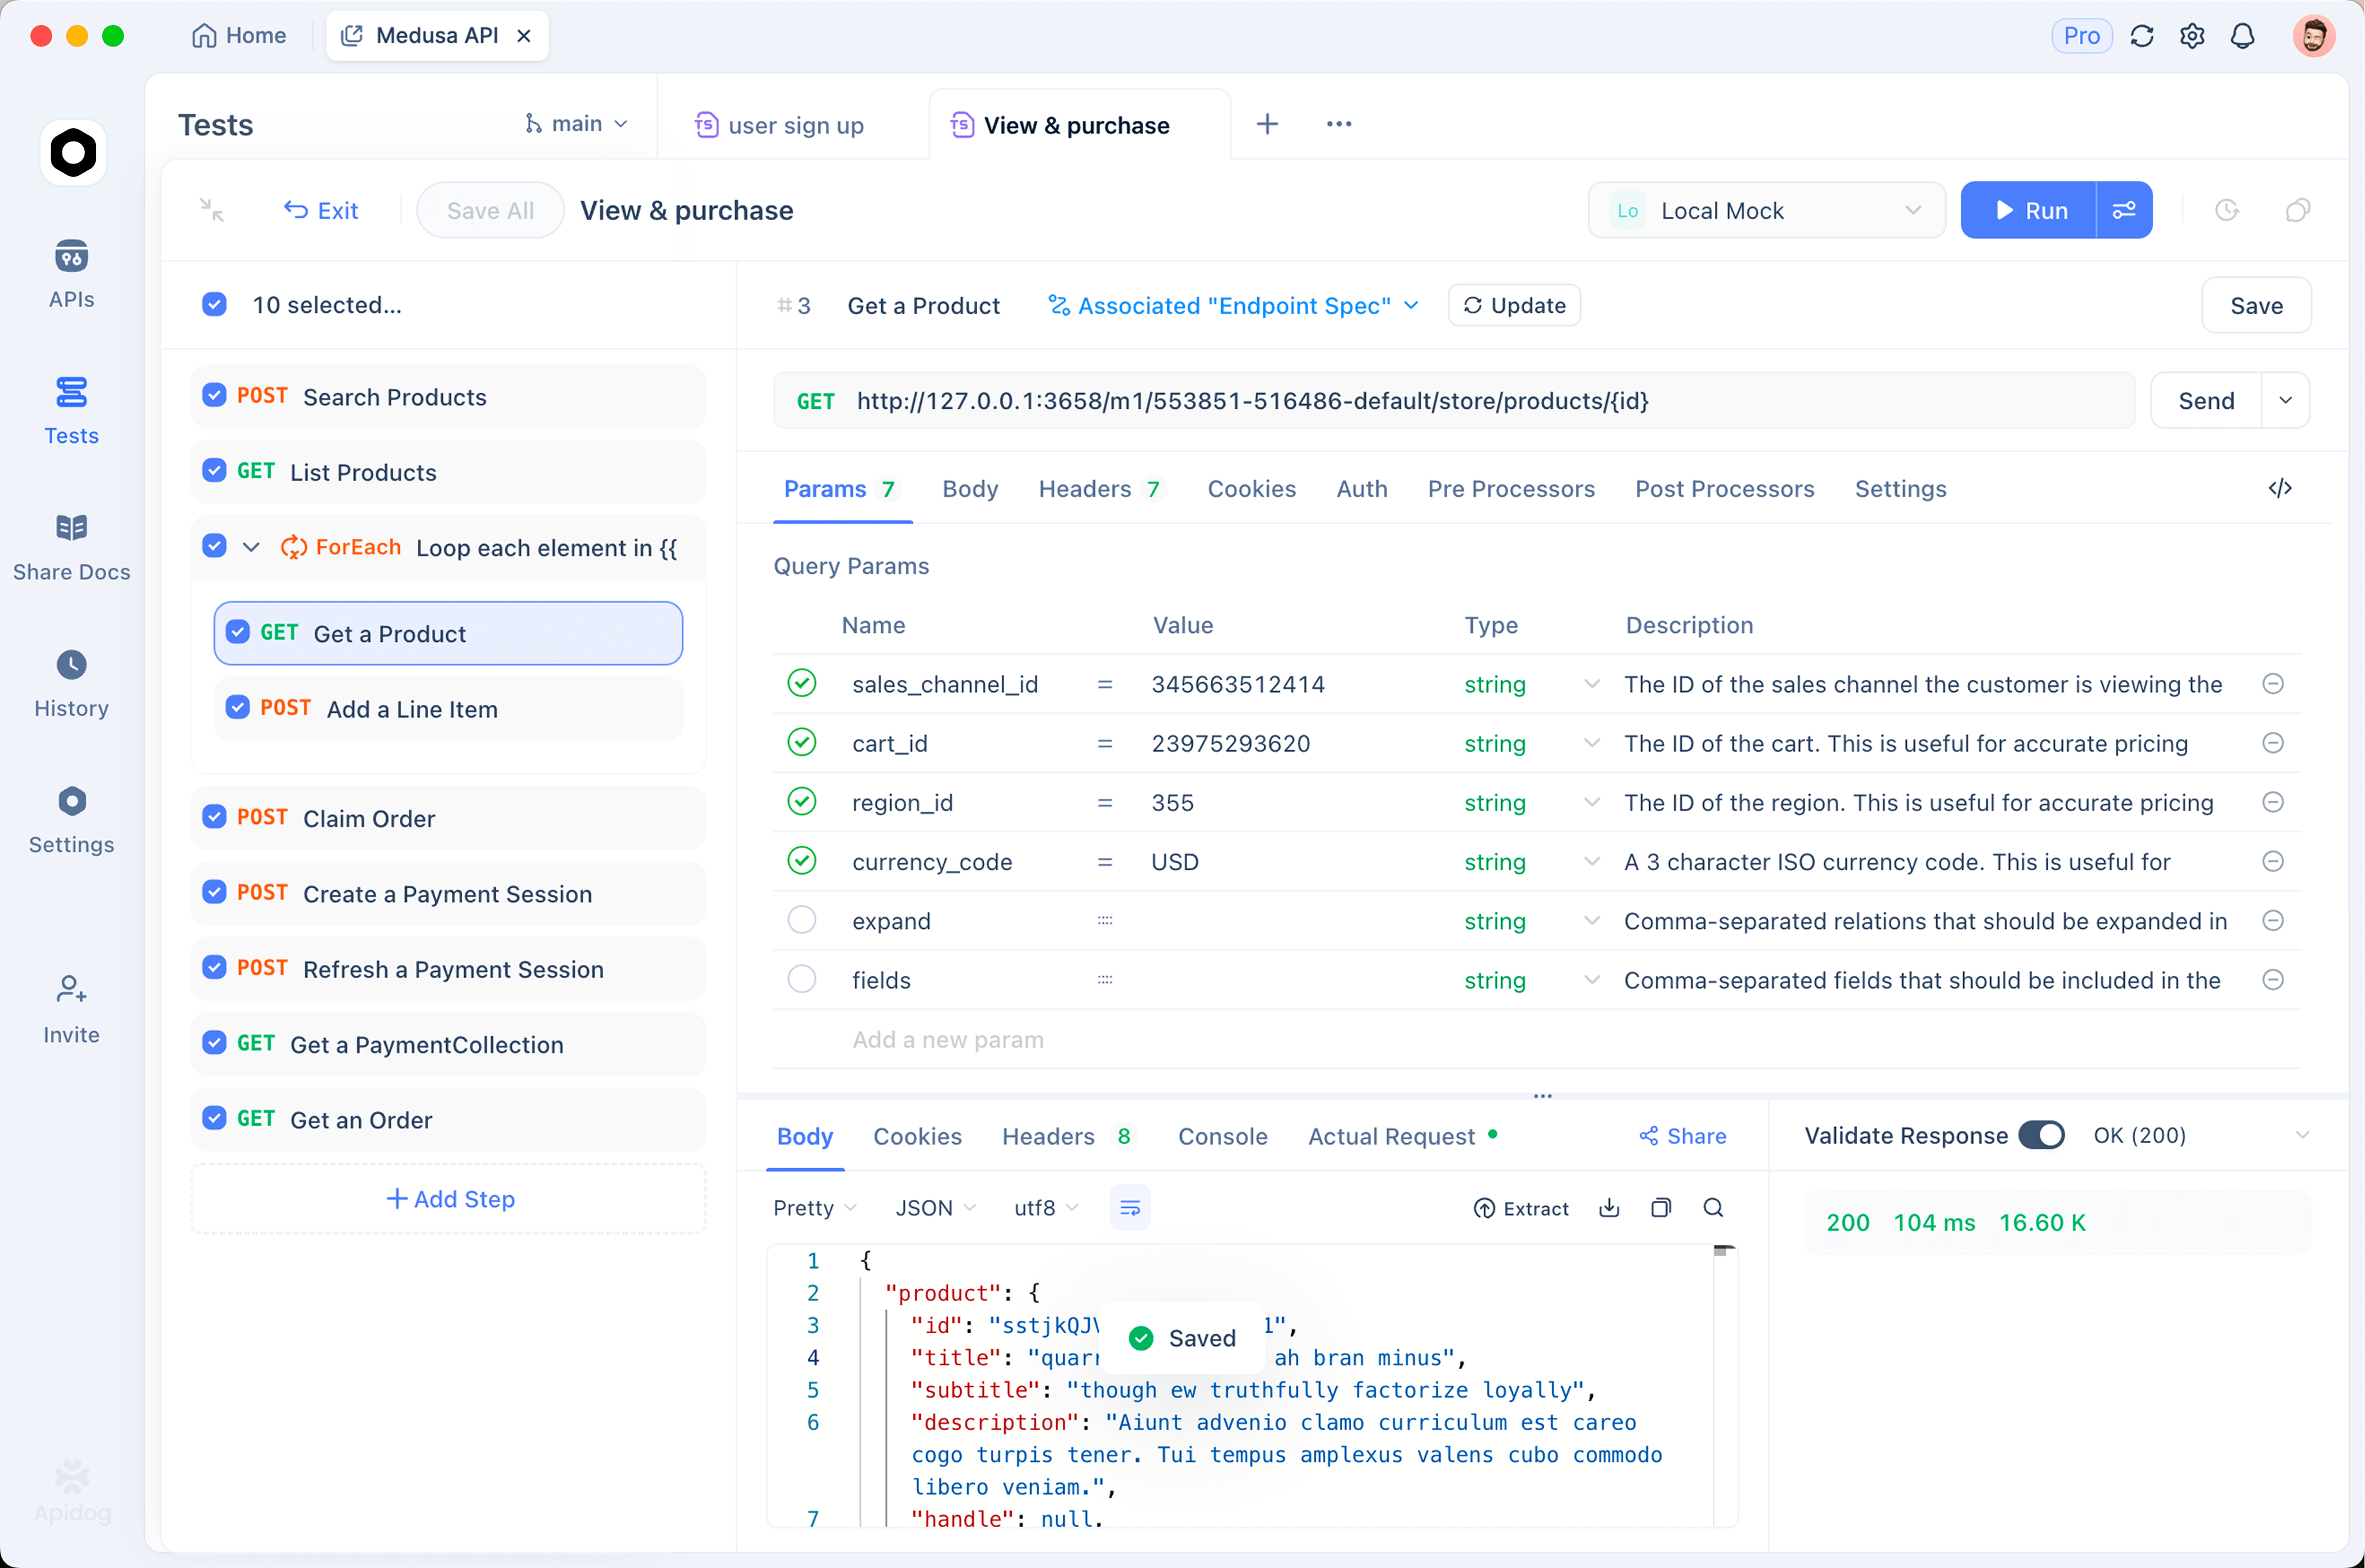
Almacena la clave como un valor local. Abre Entornos, crea uno llamado “xAI” y añade dos variables: baseUrl con el valor compartido https://api.x.ai/v1, y XAI_API_KEY con un marcador de posición como su valor compartido y tu clave real en su valor local. Los valores compartidos se sincronizan con los compañeros de equipo; los valores locales permanecen en la caché de tu cliente en tu máquina y nunca llegan a los servidores de Apidog. El nombre de la variable se envía con el proyecto, el secreto no. Entornos y variables secretas de Apidog cubre en profundidad la división entre compartido y local, incluyendo cómo CI inyecta su propia clave.
Envía la primera solicitud. Crea un nuevo endpoint: POST {{baseUrl}}/responses. En la pestaña Auth, selecciona Bearer Token e introduce {{XAI_API_KEY}}. Pega el cuerpo JSON del Paso 2, selecciona el entorno xAI y haz clic en Enviar. El panel de respuesta muestra el estado, el tiempo y el cuerpo analizado, para que puedas hacer clic en output y usage en lugar de leer el JSON sin procesar.
Guárdala como una prueba. En Post Processors, añade un paso de Assert: el código de estado es igual a 200, y una verificación JSONPath de que $.model es igual a grok-4.6. Añade una segunda aserción de que $.usage.output_tokens es mayor que 0. Guarda el endpoint, abre Pruebas, crea un escenario de prueba e importa el endpoint a él. A partir de entonces, un clic vuelve a ejecutar la llamada y te dice si la clave, el ID del modelo y la forma de la respuesta aún funcionan.
Opcional: simúlalo. Guarda la respuesta real como un ejemplo en el endpoint y cambia a la URL de simulación de Apidog. El trabajo de front-end y las pruebas unitarias pueden ejecutarse contra una respuesta falsa de Grok sin gastar créditos ni alcanzar los límites de tasa.
Límites, créditos y precios
Facturación. Los créditos son prepagados por equipo. La recarga automática puede comprar más cuando tu saldo cae por debajo de un umbral que establezcas (mínimo $5 por recarga), con un límite mensual y una advertencia al alcanzar el 80% del mismo. La facturación mensual existe, pero está desactivada por defecto y se realiza a través de ventas de xAI; con el límite de facturación predeterminado de $0, las solicitudes son rechazadas en el momento en que se agotan los créditos prepagados.
Precios de Grok 4.6 por millón de tokens, desde la página oficial de precios:
| Tamaño del prompt | Entrada | Entrada en caché | Salida |
|---|---|---|---|
| Menos de 200k tokens | $2.00 | $0.50 | $6.00 |
| 200k tokens o más | $4.00 | $1.00 | $12.00 |
La ventana de contexto es de 500k tokens. Una solicitud cuyo prompt supera el umbral de 200k se factura a la tarifa más alta por todos sus tokens, no solo por el excedente.
Límites de tasa. xAI limita las solicitudes por segundo y los tokens por minuto. Los números dependen de tu nivel: cinco niveles (del 0 al 4) más Enterprise, desbloqueados automáticamente por el gasto acumulado desde el 1 de enero de 2026, y un nivel nunca baja. Los límites actuales de tu equipo están en la página de Modelos de la consola. Cada token cuenta para TPM, incluidos los tokens de razonamiento y los tokens de prompt en caché.
Créditos gratuitos. La documentación de xAI describe un modelo prepagado y no anuncia un nivel gratuito permanente para la API. En ocasiones han aparecido créditos promocionales en la consola; consulta tu propia página de Facturación en lugar de depender de una publicación de blog.
Errores comunes y cómo solucionarlos
401 No autorizado. La clave faltaba, estaba mal formada o fue eliminada. Verifica que el encabezado diga Authorization: Bearer <key> con un solo espacio, que $XAI_API_KEY esté configurada en la shell que ejecuta curl (echo $XAI_API_KEY | wc -c debería imprimir más de 1), y que la clave aún exista en la consola. Un salto de línea final de un copiar-pegar es una causa clásica.
403 Prohibido. La clave es válida pero no está autorizada para hacer lo que solicitaste. Posibles razones: la clave o el equipo están bloqueados, los créditos se agotaron con un límite de facturación de $0, o el equipo no tiene acceso al modelo. Verifica primero la facturación y luego la clave en la página de Claves API.
429 Demasiadas solicitudes. Has alcanzado el límite de RPS o TPM para tu nivel. Añade retroceso exponencial con jitter, limita la concurrencia, recorta el tamaño del prompt y mueve el trabajo masivo a la API Batch. Si te mantienes en el límite todo el día, la solución es el nivel de gasto, no el código.
400 Solicitud incorrecta. Generalmente un ID de modelo incorrecto (grok-4.6, no grok-4-6) o JSON inválido. El cuerpo del error nombra el campo.
Un recorrido más completo sobre la lectura de estas respuestas, incluyendo fallos de streaming y llamadas a herramientas, se encuentra en cómo probar y depurar solicitudes de la API de Grok 4.6.
Preguntas frecuentes
¿Existe una clave API de Grok gratuita?
No como una oferta permanente documentada. La API funciona con créditos prepagados, y el inicio rápido te indica que cargues créditos antes de la primera llamada. Si tu objetivo es probar Grok en lugar de construir sobre él, cómo usar Grok gratis cubre las rutas de consumidor que no necesitan una clave.
¿Funciona una clave API de Grok con el SDK de OpenAI?
Sí. Establece base_url="https://api.x.ai/v1" y pasa tu clave de xAI como api_key. Tanto client.responses.create() como el obsoleto client.chat.completions.create() funcionan con model="grok-4.6".
¿Qué ID de modelo debo usar en las solicitudes?
grok-4.6 para el modelo insignia. El alias grok-4.6-latest sigue la revisión más reciente. IDs más antiguos como grok-4.5 y grok-4.3 siguen listados con sus propios precios, pero el trabajo nuevo debería comenzar con 4.6.
¿Qué debo hacer si mi clave se filtra?
Elimínala inmediatamente en la página de Claves API, crea un reemplazo y actualiza la variable de entorno en todos los lugares donde se use. Luego, busca el valor antiguo en tus repositorios y registros de CI. En el plan Enterprise de Apidog, Secret Scanner marca las claves que se encuentran en solicitudes, variables, scripts y documentos, lo que detecta el caso en que alguien pegó una clave en un valor compartido en lugar de uno local.
Siguiente paso
Ahora tienes una clave API de Grok funcional, una llamada exitosa con curl y Python, y la solicitud guardada en Apidog como una prueba repetible. Dirige esa prueba a tus prompts reales, observa los números de usage, y conocerás tu gasto y margen de límite de tasa antes de que lo haga el tráfico de producción.