
Resumen
La gobernanza del esquema GraphQL es la disciplina de lanzamiento que mantiene útil un esquema a medida que cambia. Antes de cada lanzamiento, clasifique las ediciones del esquema, pruebe operaciones cliente representativas, publique una ruta de deprecación y verifique la documentación. Un espacio de trabajo compartido como Apidog da al diseño, las solicitudes, las pruebas, la documentación y el trabajo de simulación un solo lugar.
- Trate el esquema GraphQL como un contrato público, no como un detalle de implementación interno.
- Detecte cambios disruptivos antes de que lleguen a los clientes.
- Agregue un campo de reemplazo antes de deprecar un campo antiguo.
- Pruebe las operaciones guardadas contra el esquema candidato y el contrato de respuesta.
- Registre la propiedad, las decisiones de revisión, el impacto en los consumidores y las fechas de eliminación.
- Publique notas de la versión que indiquen a los equipos cliente qué cambiar y cuándo.
Introducción
La gobernanza del esquema GraphQL evita que los lanzamientos de API rompan aplicaciones móviles, clientes web, integraciones y servicios internos sin previo aviso. GraphQL hace que las consultas de los clientes sean flexibles, pero cada campo, argumento, valor de enumeración, regla de nulabilidad y objeto de entrada sigue formando parte de un contrato una vez que un cliente depende de él.
Ese contrato cambia con frecuencia. Un equipo de producto renombra displayName. Un equipo de backend hace obligatoria una entrada opcional. Un servicio de facturación elimina un valor de enumeración. Cada edición puede parecer inofensiva en el editor de esquemas mientras invalida una operación guardada en producción.
La especificación GraphQL describe el sistema de tipos, las reglas de validación y las consideraciones de evolución del esquema de GraphQL. Da a los equipos el lenguaje común. La gobernanza proporciona el proceso de lanzamiento: quién revisa un cambio, cómo los equipos evalúan el impacto en los clientes, cómo lo prueban y cómo retiran campos antiguos sin una interrupción sorpresa.
Este artículo se centra en el control de lanzamientos más que en una introducción a GraphQL. Si su equipo necesita primero un flujo de trabajo a nivel de solicitud, consulte cómo probar las API GraphQL en Apidog. El siguiente paso es convertir esas pruebas en parte de un proceso duradero de cambios de esquema.
¿Qué es la gobernanza del esquema GraphQL?
La gobernanza del esquema GraphQL es un proceso repetible para revisar, probar, documentar y aprobar cambios de esquema antes del lanzamiento. Identifica ediciones que rompen clientes, exige una ruta de migración aprobada y mantiene visible la propiedad. El objetivo es una evolución predecible del esquema: los clientes reciben tiempo e instrucciones para migrar antes de que desaparezca un contrato antiguo.
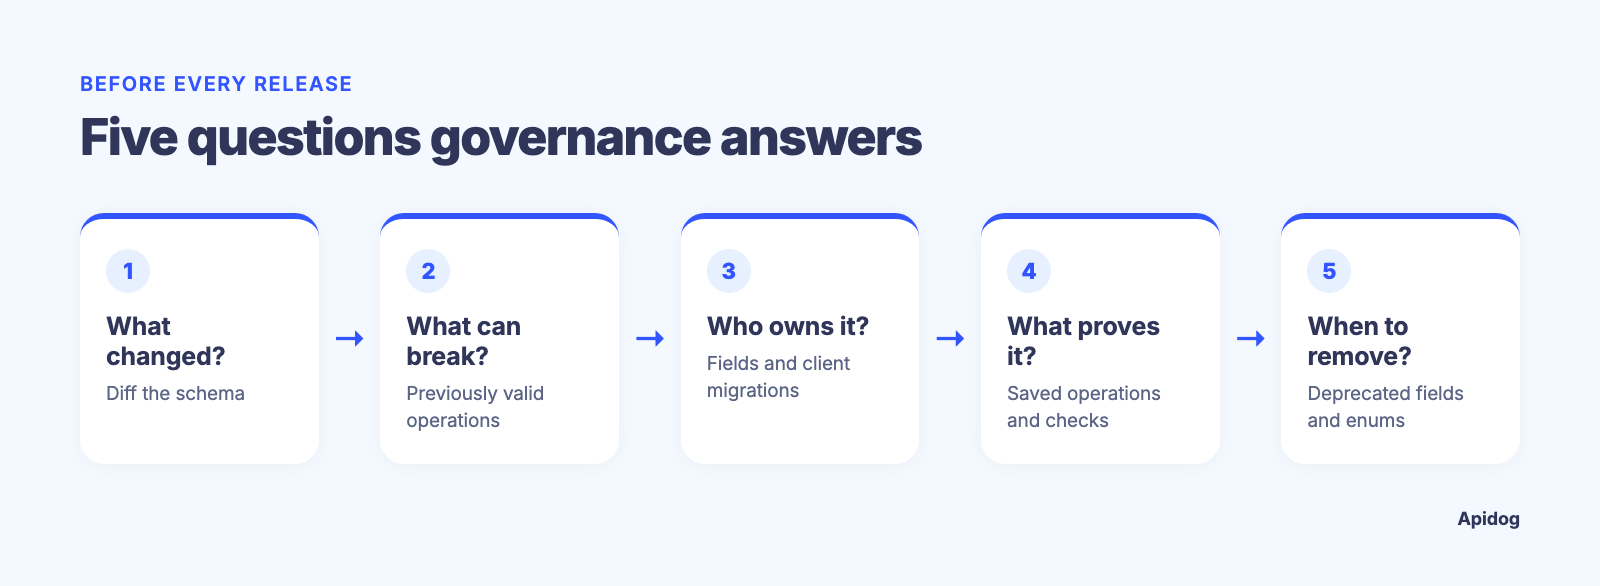
La gobernanza no significa congelar un esquema. Una API GraphQL sana cambia con el producto. El proceso le permite cambiar de forma segura.
Una política de gobernanza útil responde cinco preguntas para cada pull request o candidato a lanzamiento:
- ¿Qué cambió en el esquema?
- ¿Qué cambios pueden hacer fallar una operación cliente que antes era válida?
- ¿Quién es propietario de los campos afectados y de las migraciones de clientes?
- ¿Qué operaciones guardadas y comprobaciones de respuesta demuestran compatibilidad?
- ¿Cuándo se puede eliminar un campo o valor de enumeración deprecado?
Esas preguntas convierten una vaga solicitud de “revisión de API” en evidencia que un revisor puede inspeccionar.
Por qué GraphQL necesita un proceso de lanzamiento explícito
Los clientes GraphQL componen sus propios conjuntos de selección. Dos clientes pueden llamar a la misma raíz de consulta mientras dependen de campos, fragmentos, variables y alias completamente diferentes. La telemetría del servidor, las consultas guardadas y el conocimiento del equipo consumidor ayudan, pero ninguno por sí solo demuestra que una edición sea segura.
Un cambio también puede pasar una prueba unitaria del servidor y fallar en un cliente en el momento de validación. Eliminar un campo invalida toda operación que lo seleccione. Agregar un campo de entrada obligatorio puede invalidar operaciones que lo omiten. Cambiar una enumeración puede dejar a un cliente generado o a una rama exhaustiva de switch incapaz de manejar una respuesta del servidor. Reemplazar un tipo de campo anulable por una forma diferente puede romper el análisis o las suposiciones de la interfaz de usuario.
La misma tensión aparece en el trabajo de gestión de API. Una plataforma de gestión de API GraphQL debería ayudar a los equipos a mantener las decisiones de contrato, la documentación y la validación cerca de la API. La gobernanza hace que esas capacidades sean útiles durante un lanzamiento en lugar de después de un incidente.
Clasifique las ediciones del esquema antes de debatirlas
Comience cada cambio con una clasificación. Las etiquetas no necesitan ser complicadas. Necesitan producir la ruta de revisión correcta.
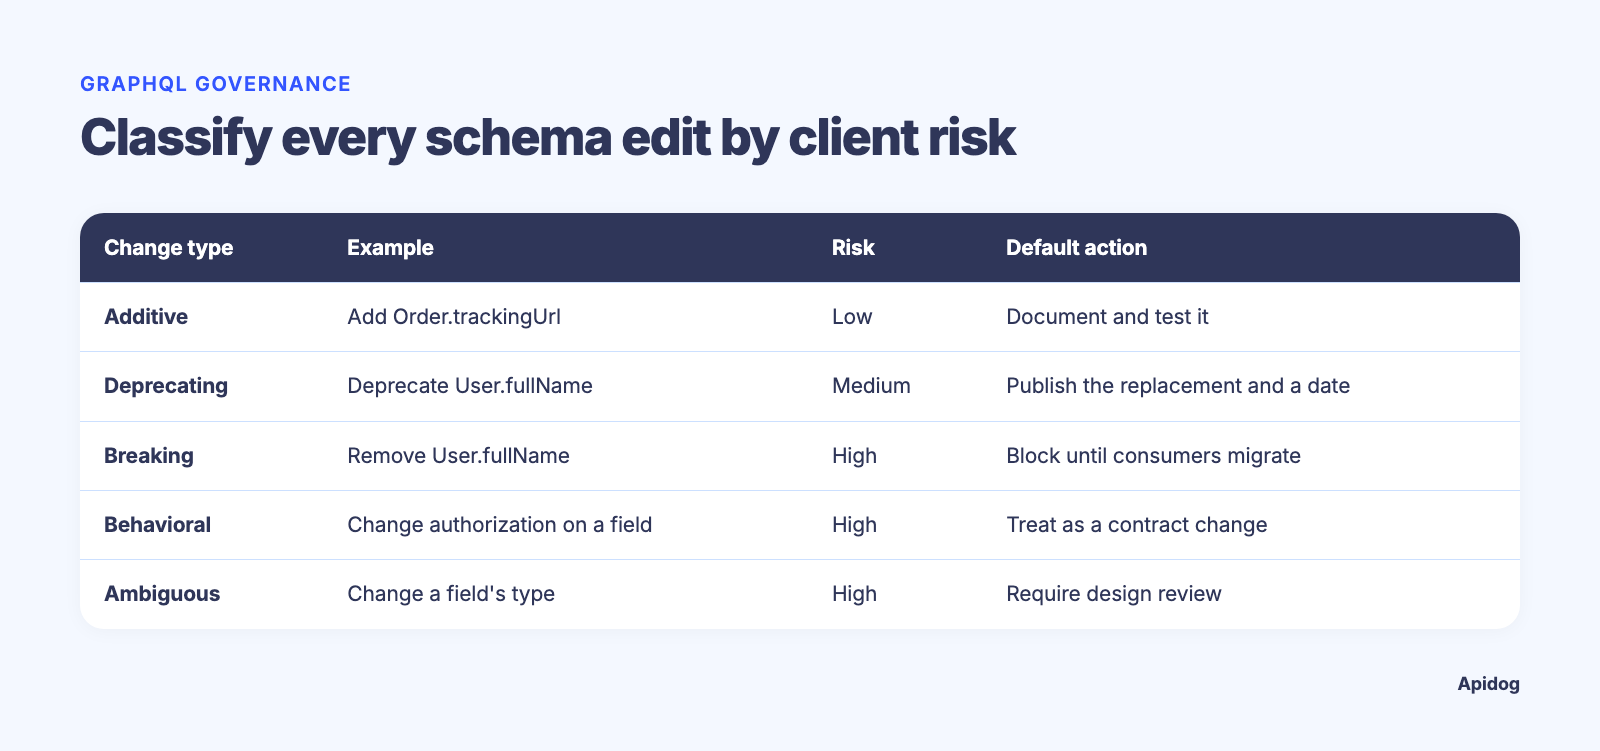
| Tipo de cambio | Ejemplo | Riesgo para el cliente | Acción de lanzamiento predeterminada |
|---|---|---|---|
| Aditivo | Agregar Order.trackingUrl |
Bajo, a menos que los clientes rechacen campos de respuesta desconocidos | Documentarlo y probarlo |
| Deprecación | Marcar User.fullName como deprecado y agregar User.displayName |
Medio | Publicar el reemplazo y la fecha de migración |
| Disruptivo | Eliminar User.fullName |
Alto | Bloquear hasta que exista evidencia de migración del consumidor |
| De comportamiento | Mantener un campo pero cambiar la autorización o el comportamiento de paginación | Alto | Tratarlo como un cambio de contrato y probar las rutas afectadas |
| Ambiguo | Cambiar el tipo de un campo o la semántica de entrada | Alto | Requerir revisión de diseño y pruebas de compatibilidad |
La tabla es un punto de partida. Un cambio supuestamente aditivo aún puede importar. Por ejemplo, algunos clientes generados o validadores estrictos de respuestas consideran que los campos desconocidos son un problema. La configuración de validación de respuestas de Apidog permite propiedades de objeto adicionales de forma predeterminada. Si su política necesita una comprobación de propiedades inesperadas, establezca additionalProperties en Deny para el esquema de respuesta relevante o cambie la configuración del proyecto deliberadamente.
Cambios que deberían detener un lanzamiento de forma predeterminada
Una revisión debería requerir aprobación explícita cuando incluya cualquiera de los siguientes:
- Eliminar un campo, argumento, campo de entrada, mutación, consulta, implementación de interfaz, miembro de unión o valor de enumeración.
- Renombrar un campo en lugar de agregar un reemplazo y deprecar el nombre antiguo.
- Hacer obligatoria una entrada que antes era opcional.
- Cambiar el tipo de un campo, la expectativa de nulabilidad, el formato, el comportamiento de autorización, el comportamiento de paginación o el contrato de error.
- Reutilizar un nombre de campo existente para un significado de negocio diferente.
- Cambiar un valor predeterminado que los clientes omiten intencionalmente.
La regla es simple: si una consulta cliente o una suposición del lado del cliente funcionaba ayer y puede fallar mañana, clasifíquela como disruptiva hasta que la evidencia indique lo contrario.
Use la deprecación como un contrato de migración
La deprecación funciona cuando contiene una ruta real hacia adelante. “Deprecado” sin un reemplazo, propietario, fecha límite o notas de migración simplemente pospone un cambio disruptivo.
Considere una limpieza de nombres de clientes. No renombre el campo en el mismo lugar:
# Avoid removing fullName in the same release.
type Customer {
 fullName: String!
}
Agregue el reemplazo, explique el motivo y luego admita ambos campos durante la ventana anunciada:
type Customer {
 displayName: String!
 fullName: String! @deprecated(reason: "Use displayName. Removal planned after client migration.")
}
El reemplazo necesita más que una anotación de esquema. Agréguelo a la documentación, actualice los clientes propios, identifique a los consumidores de alto valor y haga seguimiento de la adopción. Elimine el campo antiguo solo después de que se cumplan los criterios de salida de la migración.
Construya un flujo de trabajo de gobernanza del esquema GraphQL
Un flujo de trabajo repetible tiene puntos de control. No depende de que una sola persona recuerde cada detalle del cliente durante un lanzamiento apresurado.
1. Establezca una fuente de verdad y propietarios nombrados
Mantenga una única fuente de esquema aprobada y asigne un propietario para cada área delimitada, como catálogo, facturación, identidad o cumplimiento. El propietario no necesita escribir cada resolver. Sí necesita responder preguntas de contrato y aprobar cambios en esa área.
Registre estos detalles junto con el cambio de esquema:
- Área del esquema y equipo propietario.
- Clasificación del cambio.
- Consumidores que se sabe que usan el campo u operación afectados.
- Campo de reemplazo o instrucciones de migración.
- Fecha de eliminación más temprana.
- Pruebas que demuestran que el lanzamiento candidato funciona.
Este registro evita que un campo se convierta en superficie pública abandonada.
2. Compare el esquema candidato y asigne riesgo
Genere o revise una diferencia de esquema entre el lanzamiento actual y el candidato. No se detenga en una diferencia línea por línea. Traduzca el resultado en impacto para el cliente.
Para cada tipo modificado, pregunte si una consulta existente puede volverse inválida, si una respuesta JSON existente puede cambiar de forma y si el comportamiento cambia sin un cambio en el sistema de tipos. Las reglas de autenticación son un ejemplo común. El esquema puede permanecer idéntico mientras un campo antes visible comienza a devolver un error de autorización o null.
Use un registro de cambio breve como este:
change: remove Customer.fullName
type: breaking
owner: customer-platform
replacement: Customer.displayName
deprecated_since: 2026-08-21
planned_removal: 2026-11-21
known_consumers:
 - ios-storefront
 - partner-portal
release_checks:
 - saved-operation-suite
 - client-migration-confirmations
 - published-release-notes
Las fechas son ejemplos. Su política debe establecer una ventana de deprecación que coincida con la cadencia de lanzamiento, la velocidad de actualización del cliente y los compromisos contractuales.
3. Pruebe operaciones reales, no solo la sintaxis del esquema
Un esquema puede analizarse y aun así romper un cliente. Mantenga un conjunto de operaciones representativas para cada consumidor importante o recorrido del usuario. Incluya fragmentos, variables, paginación, límites de permisos, errores y campos opcionales.
Para una tienda, el conjunto podría incluir:
query ProductPage($sku: ID!, $first: Int!) {
 product(sku: $sku) {
 id
 displayName
 price {
 amount
 currency
 }
 relatedProducts(first: $first) {
 nodes {
 id
 displayName
 }
 }
 }
}
Ejecute la operación contra el entorno candidato. Verifique el estado HTTP, los errores GraphQL, los valores de respuesta requeridos, las expectativas de tipo y las reglas de negocio que importan al cliente. Una respuesta con HTTP 200 y un arreglo errors no es una operación GraphQL exitosa para muchos casos de uso.
Use fixtures de solicitud que cubran casos límite reales: listas vacías, campos opcionales nulos, recursos eliminados, denegación de permisos, diferencias de idioma y cursores obsoletos. Las operaciones guardadas se convierten en la evidencia detrás de una decisión de lanzamiento.
4. Haga que la documentación forme parte de la compuerta
La documentación necesita la misma fecha de revisión que el esquema. Un campo que existe pero carece de descripción, ejemplos, notas de permisos o guía de migración obliga a los equipos cliente a deducir la intención a la inversa.
Para cada campo o entrada afectados, compruebe:
- ¿La descripción explica el significado de negocio en lugar del comportamiento del resolver?
- ¿Están claras las expectativas de nulabilidad y valores predeterminados?
- ¿Un campo deprecado nombra su reemplazo?
- ¿Los ejemplos relevantes usan el nuevo campo?
- ¿El changelog explica la acción, la audiencia y la fecha de eliminación?
Aquí también es donde los equipos previenen el problema común de un esquema GraphQL que solo funciona cuando la introspección está disponible. El material de referencia publicado y las notas de la versión deben sostenerse por sí solos para clientes externos y entornos restringidos.
5. Lance, observe y elimine según la evidencia
Publique la clasificación del cambio y las notas de migración antes de la fecha límite de eliminación. Haga seguimiento de la migración del cliente con telemetría compatible con el esquema cuando esté disponible, confirmación de socios para consumidores externos y evidencia de finalización de equipos propios.
Cuando llegue la fecha de finalización, ejecute de nuevo el conjunto de operaciones guardadas. Si las operaciones críticas aún usan el campo deprecado, posponga la eliminación. Un campo antiguo cuesta menos que una interrupción evitable del cliente.
Use Apidog para que la revisión sea repetible
Apidog brinda a los equipos de API un espacio de trabajo para diseño, depuración, pruebas, documentación y simulaciones. Para un proceso de gobernanza de GraphQL, el objetivo útil es un rastro de revisión compartido, no una herramienta separada para cada paso del lanzamiento.
En Apidog, cree una solicitud GraphQL mediante Body > GraphQL, luego use Fetch Schema para cargar el esquema. El editor GraphQL usa el esquema obtenido para sugerencias de campos y tipos y comprueba las consultas contra él. Lea la documentación oficial de solicitudes GraphQL antes de configurar un flujo de trabajo de equipo.
Una configuración de lanzamiento práctica se ve así:
- Guarde consultas y mutaciones representativas para cada flujo crítico.
- Coloque variables específicas del entorno fuera de la consulta para que la forma de la operación permanezca estable.
- Agregue aserciones para estado, encabezados, forma de respuesta JSON, campos requeridos, enumeraciones y comportamiento de errores.
- Agrupe las comprobaciones en un conjunto de lanzamiento para el entorno candidato.
- Revise las comprobaciones fallidas con la diferencia de esquema y el registro de cambios antes de la aprobación.
- Publique documentación y notas de migración desde el mismo contrato de API aprobado.
La validación de respuestas comprueba el estado, el formato y la conformidad con el esquema. Las comprobaciones documentadas incluyen campos requeridos, tipos, nulabilidad, valores de enumeración, rangos y patrones para respuestas JSON y XML. Eso la hace útil para cuerpos de respuesta GraphQL porque las respuestas GraphQL usan JSON. No reemplaza una herramienta de diferencias de esquema GraphQL ni un inventario de consumidores. Úsela junto con ambas.
Si su equipo está comenzando con pruebas a nivel de solicitud, las herramientas de prueba y simulación de GraphQL pueden ayudar a enmarcar la capa de prueba. La gobernanza agrega el registro de lanzamiento, la propiedad y la política de deprecación alrededor de esas pruebas.
Descargue Apidog cuando quiera el flujo de trabajo de diseño, solicitud, validación de respuestas, documentación y simulación en un solo espacio de trabajo. Mantenga la política de gobernanza en su repositorio y use el espacio de trabajo para dar a cada revisión de lanzamiento evidencia de prueba concreta.
Técnicas avanzadas para API GraphQL más grandes
Defina niveles de consumidor
No todos los clientes conllevan el mismo riesgo de lanzamiento. Clasifique a los consumidores por impacto y velocidad de actualización:
| Nivel de consumidor | Ejemplo | Evidencia requerida antes de una eliminación disruptiva |
|---|---|---|
| Nivel 1 | Ruta de ingresos, aplicación móvil, integración regulada | Confirmación de migración y pruebas de operación de extremo a extremo aprobadas |
| Nivel 2 | Aplicación web interna o integración programada | Operaciones guardadas aprobadas y aprobación del propietario |
| Nivel 3 | Cliente experimental o consumidor de sandbox | Aviso de deprecación publicado y una ventana de migración razonable |
Los niveles evitan que un pequeño experimento interno imponga la misma carga de lanzamiento que un flujo de pago. También evitan que una integración externa crítica se trate como una consulta no rastreada.
Rastree cambios de comportamiento fuera del esquema
Las diferencias de esquema no pueden detectar todos los cambios de contrato. Agregue preguntas de revisión para:
- Autorización y acceso a nivel de campo.
- Orden de paginación, vida útil del cursor y límites de tamaño de página.
- Comportamiento de caché y momento de invalidación.
- Extensiones de error y mensajes de error visibles para el usuario.
- Comportamiento de límite de velocidad y guía de reintentos.
- Rendimiento del resolver que convierte una operación válida en una poco confiable.
Escriba una prueba específica para cada cambio de comportamiento planificado. Esto evita que una etiqueta superficial de “sin cambios disruptivos en el esquema” se convierta en una aprobación de lanzamiento.
Trate los límites de federación como límites de contrato
Si varios equipos contribuyen con subgrafos, cada entidad compartida, clave y campo entre subgrafos necesita propiedad explícita. Un campo puede parecer local para un equipo mientras otro subgrafo lo extiende o lo consume.
Requiera una lista de subgrafos afectados en el registro de cambios. Pruebe el comportamiento del esquema compuesto y una operación de extremo a extremo que cruce el límite. Una comprobación limpia del esquema local no demuestra que el grafo compuesto funcione.
Establezca una ruta de excepción
Las eliminaciones urgentes ocurren cuando un campo expone datos, crea un problema de seguridad o causa un daño operativo grave. La gobernanza necesita una ruta de excepción para que los equipos no omitan la documentación y las pruebas bajo presión.
El registro de excepción debe indicar el riesgo, el propietario que aprueba, los consumidores afectados, la mitigación y el plan de seguimiento. Notifique directamente a los consumidores cuando la ventana de deprecación normal no sea posible. Luego agregue una prueba de regresión para que el mismo error no vuelva.
Alternativas y límites
Un registro de esquemas, una puerta de enlace de federación, un cliente generado o una comprobación de diferencias de esquema en CI pueden ayudar. Ninguno reemplaza el proceso completo.
| Enfoque | Lo que hace bien | Lo que no demuestra |
|---|---|---|
| Diferencia de esquema | Encuentra ediciones estructurales | Si las operaciones de clientes en vivo y el comportamiento aún funcionan |
| Compilación de cliente generado | Detecta algunos errores de tipo propios | Migración de consumidores externos o comportamiento en tiempo de ejecución |
| Conjunto de pruebas de solicitudes | Comprueba operaciones representativas | Todos los consumidores no rastreados y decisiones de propiedad |
| Solo changelog | Comunica el trabajo planificado | Que una edición disruptiva sea segura de lanzar |
| Flujo de trabajo de gobernanza | Conecta revisión, pruebas, propiedad y deprecación | Todavía necesita herramientas y equipos que aporten evidencia |
Elija el stack más pequeño que produzca evidencia confiable para su API. Si su equipo está decidiendo si GraphQL encaja en un nuevo servicio, compare su modelo de consulta impulsado por el cliente con REST y gRPC en REST vs GraphQL vs gRPC. La elección del protocolo y la gobernanza de lanzamiento son decisiones separadas. Todo contrato público sigue necesitando ambas.
Casos de uso del mundo real
Una aplicación móvil necesita un campo de perfil renombrado
Un equipo de perfil quiere reemplazar fullName con displayName porque las cuentas de organización usan un modelo de nombres diferente. La ruta de gobernanza no es un commit de renombrado seguido de un lanzamiento.
Agregue displayName, conserve fullName con un motivo de deprecación, actualice la consulta móvil, pruebe ambos campos durante la transición y recopile datos de adopción por versión de la aplicación. Elimine fullName solo después de que las versiones compatibles de la aplicación ya no dependan de él o haya terminado la ventana de soporte publicada.
Una mutación de pago obtiene un nuevo requisito de entrada
Un equipo de pagos quiere que CheckoutInput.taxRegion sea obligatorio. Las versiones existentes de la aplicación omiten el valor. Hacer obligatoria la entrada de inmediato puede hacer que operaciones de pago que antes eran válidas fallen la validación.
Mantenga la entrada opcional durante la migración, defina el comportamiento de respaldo del servidor, publique el nuevo requisito, actualice los clientes y agregue casos de prueba para formas de solicitud antiguas y nuevas. Después de que los clientes migren, haga obligatoria la regla en un lanzamiento disruptivo planificado.
Un socio ve un cambio de campo no documentado
Un socio analiza un campo de respuesta como una cadena, pero el backend quiere devolver un objeto estructurado. Incluso si un cliente interno ya migró, el socio puede fallar en tiempo de ejecución.
El equipo propietario registra al socio como consumidor de Nivel 1, agrega un campo de reemplazo en lugar de cambiar el campo antiguo en el mismo lugar, le da al socio un entorno de prueba y verifica una operación de socio guardada antes de la eliminación. La documentación y la comunicación directa son parte de la evidencia de lanzamiento.
Comience con una lista de verificación de lanzamiento
Comience poco a poco. Elija el área de GraphQL con el trabajo de cliente más activo y requiera un registro de cambios para cada edición de esquema este mes. Clasifique cambios, guarde operaciones representativas, documente deprecaciones y requiera un aprobador nombrado para eliminaciones.
Luego convierta la lista de verificación en un hábito de lanzamiento. Apidog puede mantener juntas las solicitudes, la validación de respuestas, la documentación, los escenarios de simulación y la evidencia de pruebas, mientras su repositorio sigue siendo la fuente de la política de gobernanza. El resultado son menos reversiones de emergencia y expectativas más claras para cada consumidor de API.
Preguntas frecuentes
¿Qué cuenta como un cambio disruptivo en el esquema GraphQL?
Un cambio es disruptivo cuando una operación cliente que era válida antes del lanzamiento puede fallar después. Eliminar un campo o argumento es un ejemplo claro. Hacer obligatoria una entrada que antes era opcional, cambiar un tipo sin una evaluación de compatibilidad, eliminar un valor de enumeración o cambiar el comportamiento de un campo también puede romper clientes.
¿Agregar un campo GraphQL siempre es seguro?
Por lo general, agregar un campo opcional no invalida operaciones existentes. Aun así, puede afectar a clientes que rechazan estrictamente propiedades de respuesta inesperadas, código generado, flujos de documentación o herramientas de esquema. Clasifique la adición, documéntela y pruebe a los consumidores que usan validación estricta.
¿Cuánto tiempo debe permanecer deprecado un campo GraphQL?
Establezca la ventana según los ciclos de lanzamiento del cliente, los compromisos de soporte y el riesgo del consumidor. Una aplicación móvil con adopción lenta necesita más tiempo que un servicio interno desplegado a diario. Publique la fecha límite, identifique a los consumidores críticos y elimine el campo solo después de que la evidencia de migración esté completa.
¿Puede la introspección de GraphQL reemplazar la documentación?
No. La introspección ayuda a las herramientas a descubrir un esquema, pero no reemplaza descripciones claras, ejemplos, notas de autorización, changelogs y guía de migración. Los entornos externos o restringidos también pueden limitar la introspección, por lo que el material de referencia publicado debe explicar el contrato por sí solo.
¿Cómo se prueban los cambios disruptivos de GraphQL antes de producción?
Ejecute una diferencia de esquema, luego ejecute consultas y mutaciones representativas guardadas contra el entorno candidato. Verifique errores GraphQL, datos requeridos, tipos, valores de enumeración, comportamiento nulo, permisos y resultados de negocio. Incluya operaciones de clientes de alto impacto en lugar de solo pruebas de humo genéricas.
¿La validación de respuestas detecta todas las regresiones de GraphQL?
No. Detecta el contrato de respuesta documentado que usted elija validar. No identifica a todos los consumidores, compara esquemas GraphQL completos ni detecta cambios de comportamiento no documentados por sí sola. Combine la validación de respuestas con pruebas de operaciones, revisión de esquema, propiedad y un proceso de deprecación.