
La configuración de GPT-6 Cyber consta de seis pasos: confirmar Daybreak Red junto con la aprobación independiente de GPT-6 Cyber, exigir SSO y MFA en tu organización de API, hacer que un propietario de la organización active Daybreak Red en un proyecto no predeterminado, crear una clave en ese proyecto, incluir tus IPs de salida en la lista de permitidas y configurar Private Safety Processing si el proyecto usa Zero Data Retention. Después, llama a la API de Responses con model: "gpt-6-cyber".
La mayoría de las primeras llamadas fallidas se deben a uno de esos pasos, no al modelo. Una clave del proyecto equivocado, una IP de oficina que falta en la lista de permitidas o una configuración guardada hace cuatro minutos harán fallar la llamada antes de que el modelo lea tu prompt.
Lista de verificación para la configuración de GPT-6 Cyber
Aquí tienes toda la configuración en una sola página. Cada fila corresponde a una sección de abajo.
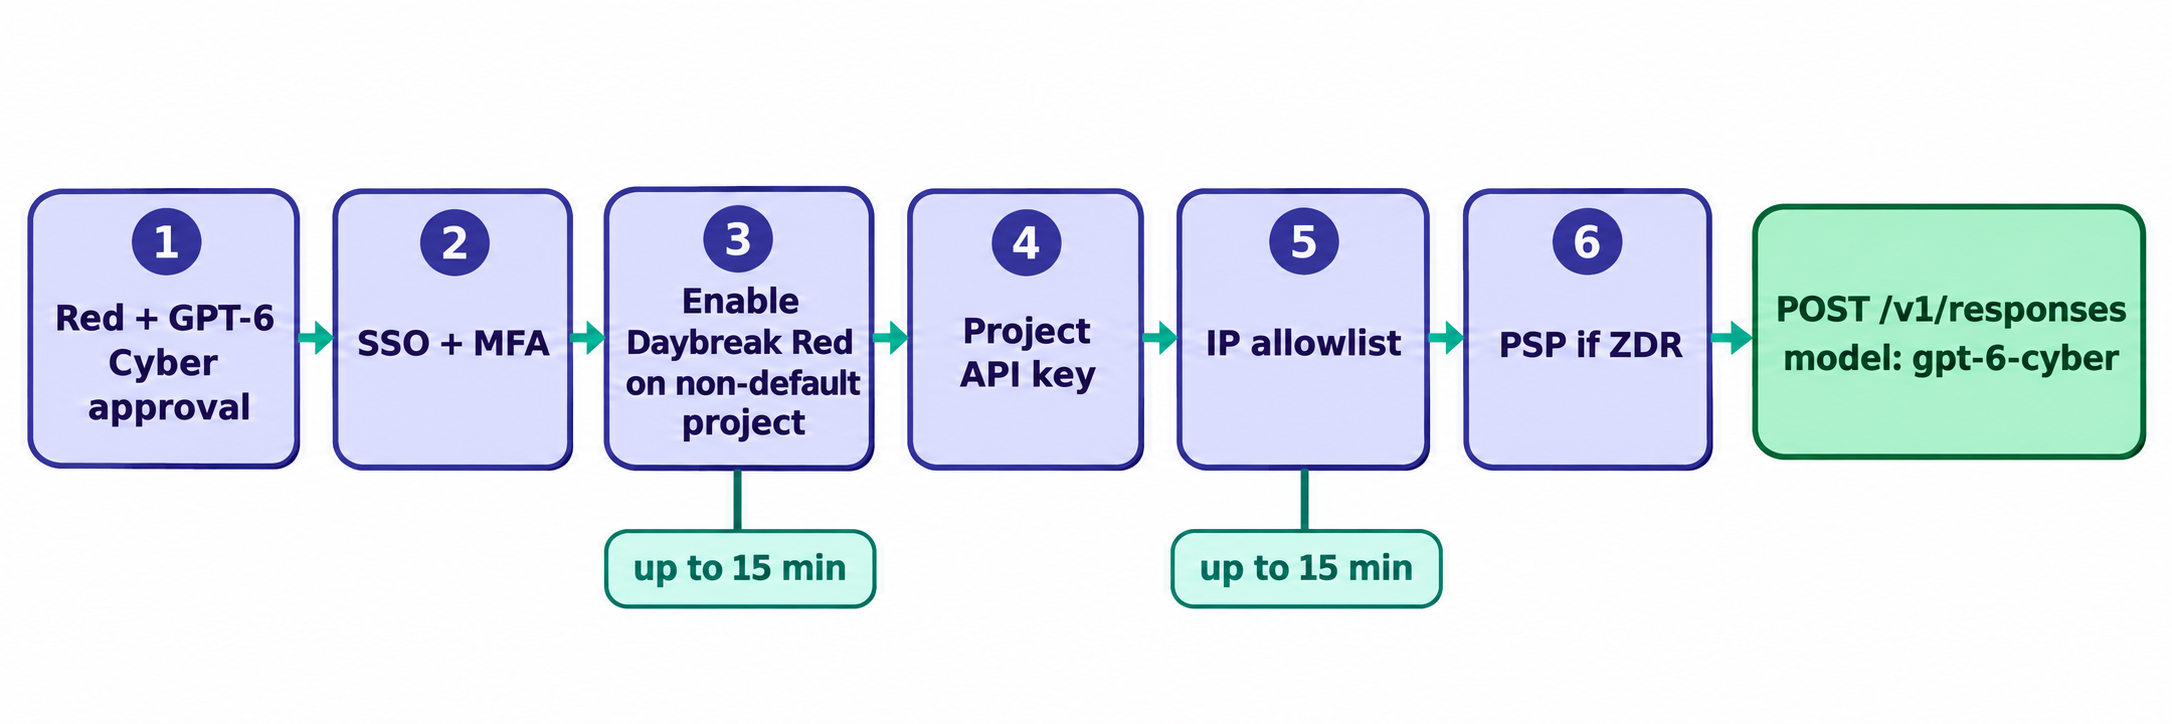
| Paso | Quién lo hace | Dónde | Espera |
|---|---|---|---|
| 1. Confirmar Red y la aprobación de GPT-6 Cyber | Responsable de seguridad | Tu equipo de cuenta de OpenAI | Variable |
| 2. Exigir SSO, aplicar MFA | Administrador de identidades | Organización de API y tu IdP | No especificado |
| 3. Activar Daybreak Red en un proyecto | Propietario de la organización de API | Configuración del proyecto > General > Acceso a modelos Daybreak | Hasta unos 15 min |
| 4. Crear una clave de API del proyecto | Miembro del proyecto | El proyecto habilitado | Ninguna |
| 5. Permitir las IPs de salida | Propietario de la organización | Configuración > Seguridad > Lista de IPs permitidas | Hasta 15 min |
| 6. Configurar PSP (solo proyectos ZDR) | Propietario de la organización | Configuración de la organización > Controles de datos > Retención de datos | Hasta "Validated" |
Calcula al menos 30 minutos entre la primera configuración guardada y una solicitud que pueda tener éxito.
Paso 1: Confirmar Daybreak Red y la aprobación de GPT-6 Cyber
Necesitas dos aprobaciones, y la primera no incluye la segunda. Daybreak Red te da a tu organización acceso a GPT-5.6 Cyber y menos rechazos en los modelos principales. GPT-6 Cyber requiere una aprobación de modelo adicional por separado.
Pide a tu equipo de cuenta que confirme ambas antes de que nadie toque la configuración. La descripción general de Daybreak de OpenAI añade tres limitaciones:
- Red es para organizaciones. Solo las organizaciones empresariales y de nivel enterprise aprobadas lo obtienen. Las personas pueden solicitar Daybreak Blue, que no tiene modelos especializados en ciberseguridad.
- El dinero no lo compra. Un contrato o una compra por sí solos no garantizan la aprobación.
- Es solo para uso interno. Ni productos orientados a clientes, ni tráfico descendente, ni terceros.
Nuestra guía de Daybreak Blue vs Red compara los niveles. Ten en cuenta que la aprobación por sí sola no cambia nada: OpenAI entrega los controles de Daybreak desactivados.
Paso 2: Exigir SSO y aplicar MFA
Toda organización con Daybreak Red debe exigir SSO en la organización de API que tiene acceso a Cyber y aplicar MFA a través de tu proveedor de identidades. Si OpenAI te dio una organización de Cyber separada, verifica su dominio y prueba también el SSO allí.
Paso 3: Activar Daybreak Red en un proyecto no predeterminado
Este paso requiere un rol específico y un tipo concreto de proyecto. Según la guía de configuración para equipos de OpenAI:
- Inicia sesión como propietario de la organización de API. Un propietario de proyecto no puede cambiar esta configuración.
- Crea o selecciona un proyecto no predeterminado para el trabajo interno de seguridad. Los proyectos predeterminados no pueden activar Daybreak.
- Ve a Configuración del proyecto > General > Acceso a modelos Daybreak.
- Activa Daybreak Red. Solo aparece si tu organización está aprobada.
- Selecciona Guardar. Los cambios pueden tardar hasta unos 15 minutos.
- Añade los usuarios aprobados al proyecto.
Activar Red en un proyecto no lo activa en ningún otro. Mantén este proyecto separado de todo lo que sirva a clientes.
Paso 4: Crear una clave de API en ese proyecto
Crea la clave dentro del proyecto que acabas de habilitar. Una clave de cualquier otro proyecto falla con 403 access_program_not_enabled, incluso en una organización aprobada. Cuando la rotes, la nueva clave debe provenir del mismo proyecto. Las claves de una organización de Cyber dedicada no se transfieren si migras de organización.
Paso 5: Permitir tus IPs de salida
Las solicitudes a GPT-6 Cyber requieren una lista de IPs permitidas para las IPs públicas desde las que tu aplicación envía datos. La guía de listas de IPs permitidas detalla lo siguiente:
- Dónde: Configuración > Seguridad > Lista de IPs permitidas, para un proyecto o para toda la organización. La lista de un proyecto prevalece sobre la de la organización.
- Formato: direcciones individuales como
203.0.113.10o rangos CIDR como203.0.113.0/24, hasta 50 entradas. - Tiempo: hasta 15 minutos para aplicarse.
- Fallo: una IP no listada recibe HTTP
401conip_not_authorized.
Private Link no es compatible con los controles de lista de IPs permitidas, así que elige uno de los dos. Y añade a la lista todos los origen de llamadas: portátiles con VPN, runners de CI y sandboxes de agentes. Un runner en un rango compartido de la nube es la razón clásica por la que una llamada funciona en local pero falla en el pipeline.
Paso 6: Configurar Private Safety Processing si usas ZDR
Omite este paso si tu proyecto no usa Zero Data Retention. La aprobación de Daybreak no incluye ZDR.
Si lo usa, configura Private Safety Processing (PSP), que ejecuta la revisión de seguridad automatizada sin que OpenAI retenga tus prompts ni tus respuestas:
- Conecta un bucket de AWS S3, Azure Blob, Google Cloud Storage u OCI Object Storage en una región que coincida con tu residencia de datos.
- Añade una regla de ciclo de vida de 30 días en el prefijo de PSP.
- Concede acceso a OpenAI mediante el rol de IAM, la entidad de servicio o la identidad de workload de tu nube.
- Regístralo en Configuración de la organización > Controles de datos > Retención de datos y ejecuta la validación.
Espera a que aparezca Validated. Registra una sola comprobación superada, no una salud continua, así que vuelve a comprobarlo después de cambiar las políticas del bucket.
Realiza tu primera llamada a la API de GPT-6 Cyber
Usa la API de Responses con el ID del modelo y el programa de acceso. Esta es la solicitud documentada por OpenAI:
curl https://api.openai.com/v1/responses \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "model": "gpt-6-cyber",
    "access_programs": {"cyber": "daybreak_red"},
    "safety_identifier": "user_a17f",
    "input": "Suggest a regression test for a path traversal fix."
  }'
Tres detalles importan:
- Configura ambos campos. Seleccionar
daybreak_redno cambia tu modelo. - Nunca envíes null.
access_programsycyberson opcionales, pero ninguno de los dos aceptanull. - Usa un identificador de seguridad real. Sustituye
user_a17fpor un ID estable y seudónimo de la persona que realiza la solicitud.
En la respuesta, model debe indicar gpt-6-cyber y access_programs.cyber debe indicar daybreak_red. Juntos demuestran qué atendió la llamada.
La página del modelo indica que también es compatible con Chat Completions, pero no con la API de Batch. La prueba de humo es barata: a 20 dólares por millón de tokens de entrada y 100 dólares por millón de tokens de salida, un prompt de 100 tokens con una respuesta de 500 tokens cuesta unos cinco centavos. Mantenla tan benigna como el ejemplo de OpenAI.
Configura GPT-6 Cyber en Codex
Codex tiene dos vías de acceso, configuradas por separado.
Inicio de sesión con clave de API usa el proyecto del paso 3: inicia sesión con su clave. La app de Codex necesita la versión 26.1013.0 o posterior para el interruptor de Daybreak en esta vía.
Inicio de sesión con ChatGPT usa tu workspace aprobado. En los planes Business, un administrador abre Admin Console > Models, busca "Specialty Models" y elige "Set access" para los usuarios aprobados. En los planes Enterprise, un propietario del workspace mantiene Daybreak desactivado en Workspace default y activa Red en la anulación de un rol personalizado. Los cambios tardan hasta unos 10 minutos, y la app necesita la versión 26.908.40834 o posterior.
El interruptor en el selector de modelos avanzados de la app está desactivado por defecto. En Codex CLI 0.163.0 o posterior, pasa /daybreak de forma interactiva o daybreak=true en ejecuciones sin interfaz. Sin ello, las solicitudes usan las salvaguardas estándar.
Solución de errores de configuración de GPT-6 Cyber
Cada código de error apunta a un paso. Identifícalo antes de abrir un ticket.
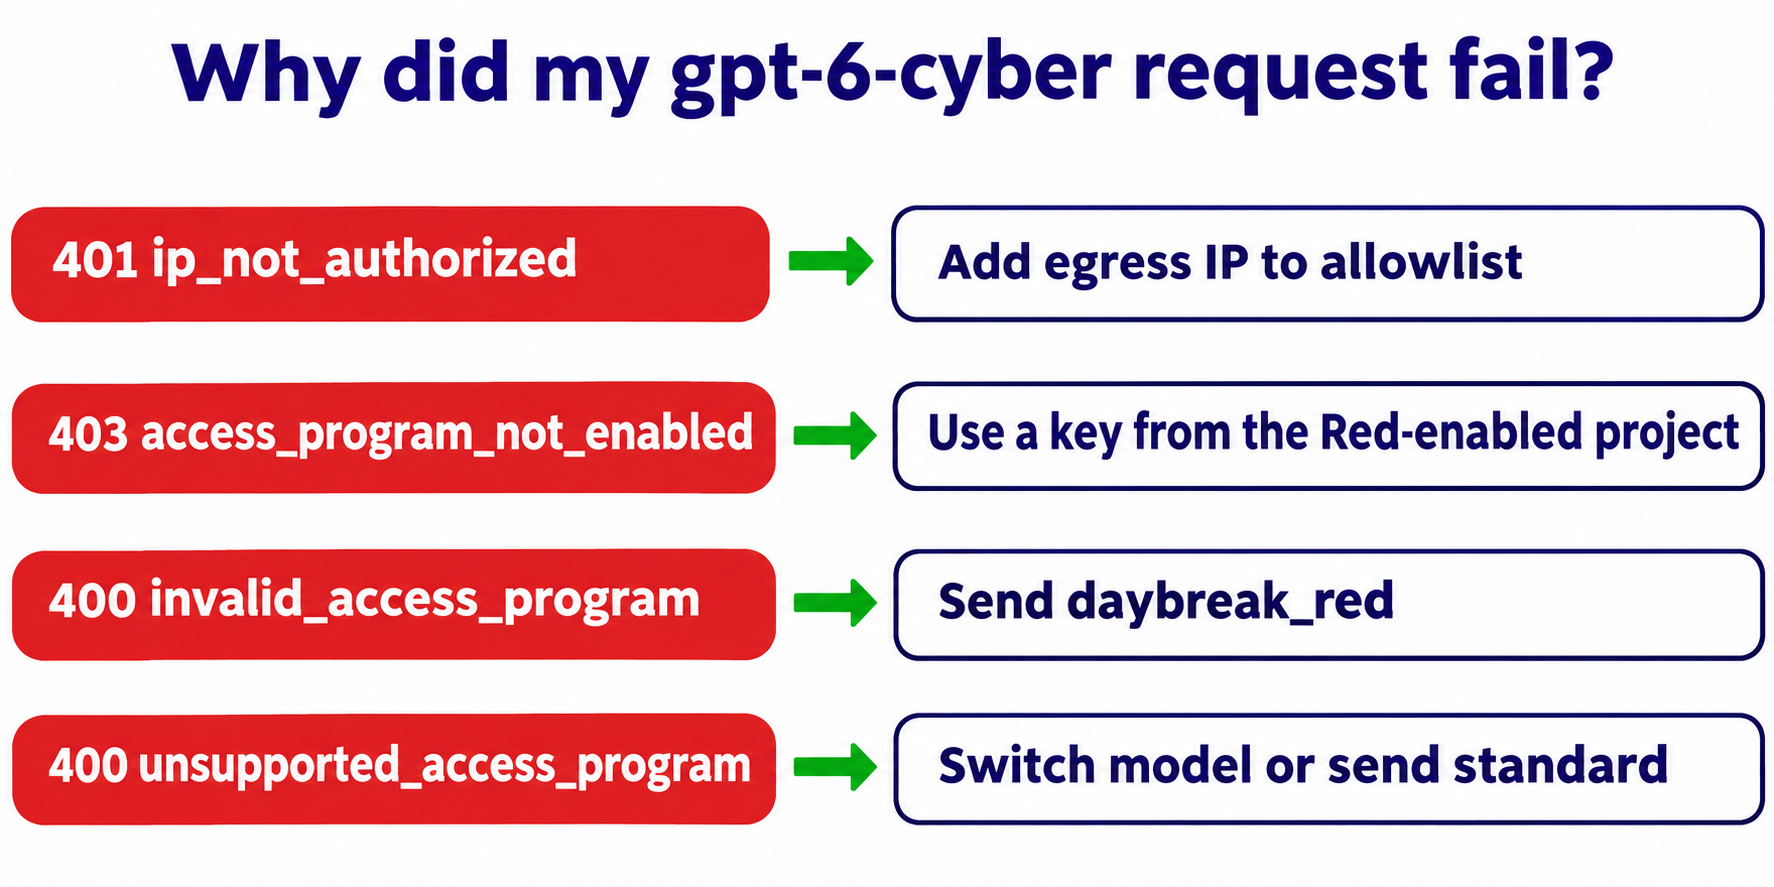
| Error | Apunta a | Solución |
|---|---|---|
401 ip_not_authorized |
Paso 5 | Añade la IP pública del origen de la llamada y espera hasta 15 minutos |
403 access_program_not_enabled |
Pasos 1, 3 o 4 | Usa una clave del proyecto con Red activado |
400 invalid_access_program |
Cuerpo de la solicitud | Envía el valor indicado en el error (daybreak_red en este caso) |
400 unsupported_access_program |
Cuerpo de la solicitud | Cambia a un modelo Daybreak o envía standard |
¿Sigues atascado? Envía a soporte el ID del modelo, el error exacto, el ID de la solicitud, la marca de tiempo y la zona horaria, nunca la clave. Y un rechazo no es un error de configuración: las salvaguardas siguen aplicándose después de la aprobación, así que un prompt rechazado con un estado 200 significa que la ruta funciona.
Deja que tu agente de código proteja la configuración con Apidog CLI
Esta configuración se rompe silenciosamente: alguien rota una clave desde el proyecto equivocado o un runner de CI cambia de IPs. Quieres una comprobación previa que se vuelva a ejecutar tras cada cambio, y tu agente de código puede construirla una sola vez con Apidog CLI. Apidog Free cubre hasta 4 usuarios.
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
apidog skill install
Luego dale a tu agente un solo prompt:
In Apidog project <id>, create an environment "gpt-6-cyber-red" with base URL
https://api.openai.com and a secret OPENAI_API_KEY variable. Add POST
/v1/responses from OpenAI's Daybreak guide. Create a test case
"gpt-6-cyber preflight" that sends OpenAI's documented example request.
Assert status 200, model equals gpt-6-cyber, and access_programs.cyber
equals daybreak_red. Run it once and summarize the result. Never send
exploit prompts or real targets.
El agente lee cada esquema, valida su payload y ejecuta la comprobación:
apidog environment create gpt-6-cyber-red --project <id> --base-url https://api.openai.com
apidog cli-schema get endpoint-create
apidog endpoint create --project <id> --file endpoint.json
apidog cli-schema validate test-case-create --file preflight.json
apidog test-case create --project <id> --file preflight.json
apidog run --test-case <caseId> --project <id> -e <envId> --env-var "OPENAI_API_KEY=$OPENAI_API_KEY" -r cli,json
Ejecútalo desde una máquina incluida en la lista de permitidas, ya que es una llamada real y facturable. La misma línea de apidog run con -r junit va en un pipeline, como en nuestra guía de CI/CD con Apidog CLI, una vez que la IP del runner esté en la lista de permitidas. ¿Usas Codex? Consulta Apidog CLI en Codex.
Preguntas frecuentes
¿Cuánto tarda la configuración de GPT-6 Cyber después de la aprobación? Calcula al menos 30 minutos. La configuración del proyecto y la lista de IPs permitidas tardan cada una hasta unos 15 minutos en aplicarse, y PSP necesita una validación superada.
¿Puede un propietario de proyecto activar Daybreak Red? No. Solo un propietario de la organización de API puede cambiar el acceso a modelos Daybreak.
¿Por qué no puedo activar Daybreak en mi proyecto predeterminado? OpenAI no lo permite. Usa un proyecto no predeterminado para el trabajo interno de seguridad y una clave de ese proyecto.
¿Activar Daybreak Red me da acceso a GPT-6 Cyber? No. Red te da GPT-5.6 Cyber. GPT-6 Cyber requiere una aprobación de modelo adicional, y la solicitud debe indicar gpt-6-cyber.
¿Necesito Zero Data Retention para GPT-6 Cyber? No. Solo debes configurar Private Safety Processing si tu proyecto ya usa ZDR.
¿Puedo poner GPT-6 Cyber detrás de mi producto? No. Daybreak es para trabajos de seguridad internos y autorizados. OpenAI dirige los flujos de trabajo externos a su Daybreak Partner Program.