Gemini 4 Neon for cyber es la variante de defensa cibernética del Gemini 4 Neon de Google, anunciada el 18 de noviembre de 2026. Está orientada al ciclo de endurecimiento de código: encontrar vulnerabilidades, comprobar cuáles son explotables y corregirlas. No está disponible en la API pública. Los miembros elegibles del programa Fairwind empezarán a recibir acceso en los próximos días, y puedes solicitarlo a través de tu equipo de cuenta de Google Cloud.
Si no cumples los requisitos, todavía tienes opciones, y además, endurecer tus propias APIs no puede esperar a nada de eso.
¿Qué es Gemini 4 Neon for cyber?
Gemini 4 Neon for cyber es una versión de Gemini 4 Neon que Google pone a disposición de defensores evaluados a través de su programa Fairwind. La publicación de lanzamiento de Google lo agrupa bajo «Built for fast, efficient, frontier-level cyber defense» y afirma que «ofrece un rendimiento de frontera a lo largo de todo el ciclo de endurecimiento de código».
El modelo base es el que la mayoría de los equipos ya pueden llamar. Gemini 4 Neon (gemini-4-neon) es el nivel intermedio de Gemini 4 de Google: 3 $ por millón de tokens de entrada, 15 $ por millón de tokens de salida, 0,15 $ por millón de tokens de entrada en caché y una ventana de contexto de 1 millón de tokens, en el nivel de pago de la API de Gemini. Nuestra guía de precios de Gemini 4 Neon detalla la facturación.
Tres cosas que Google no ha publicado sobre la variante cyber:
- Un ID de modelo. La publicación de lanzamiento no menciona ninguna cadena de API aparte para Neon for cyber.
- Un precio. La página de Fairwind no menciona precios.
- Sus ajustes de salvaguardas. Para Gemini 4 Argon, Google dijo que lanzó una versión «sin salvaguardas cibernéticas» para defensores de confianza (lo cubrimos en nuestra publicación sobre la defensa cibernética de Argon). La publicación de lanzamiento de Neon no dice nada sobre salvaguardas para la variante cyber, así que no asumas nada en ningún sentido.
Benchmarks de Gemini 4 Neon for cyber
Google informa de cinco resultados cibernéticos entre la publicación de lanzamiento y su página de Gemini cyber. Algunos se atribuyen a «Neon for cyber» y otros a «Neon», por lo que la tabla mantiene la redacción de Google. Todos son resultados reportados por Google.
| Benchmark | Resultado | Qué dice Google que mide | Comparación que da Google |
|---|---|---|---|
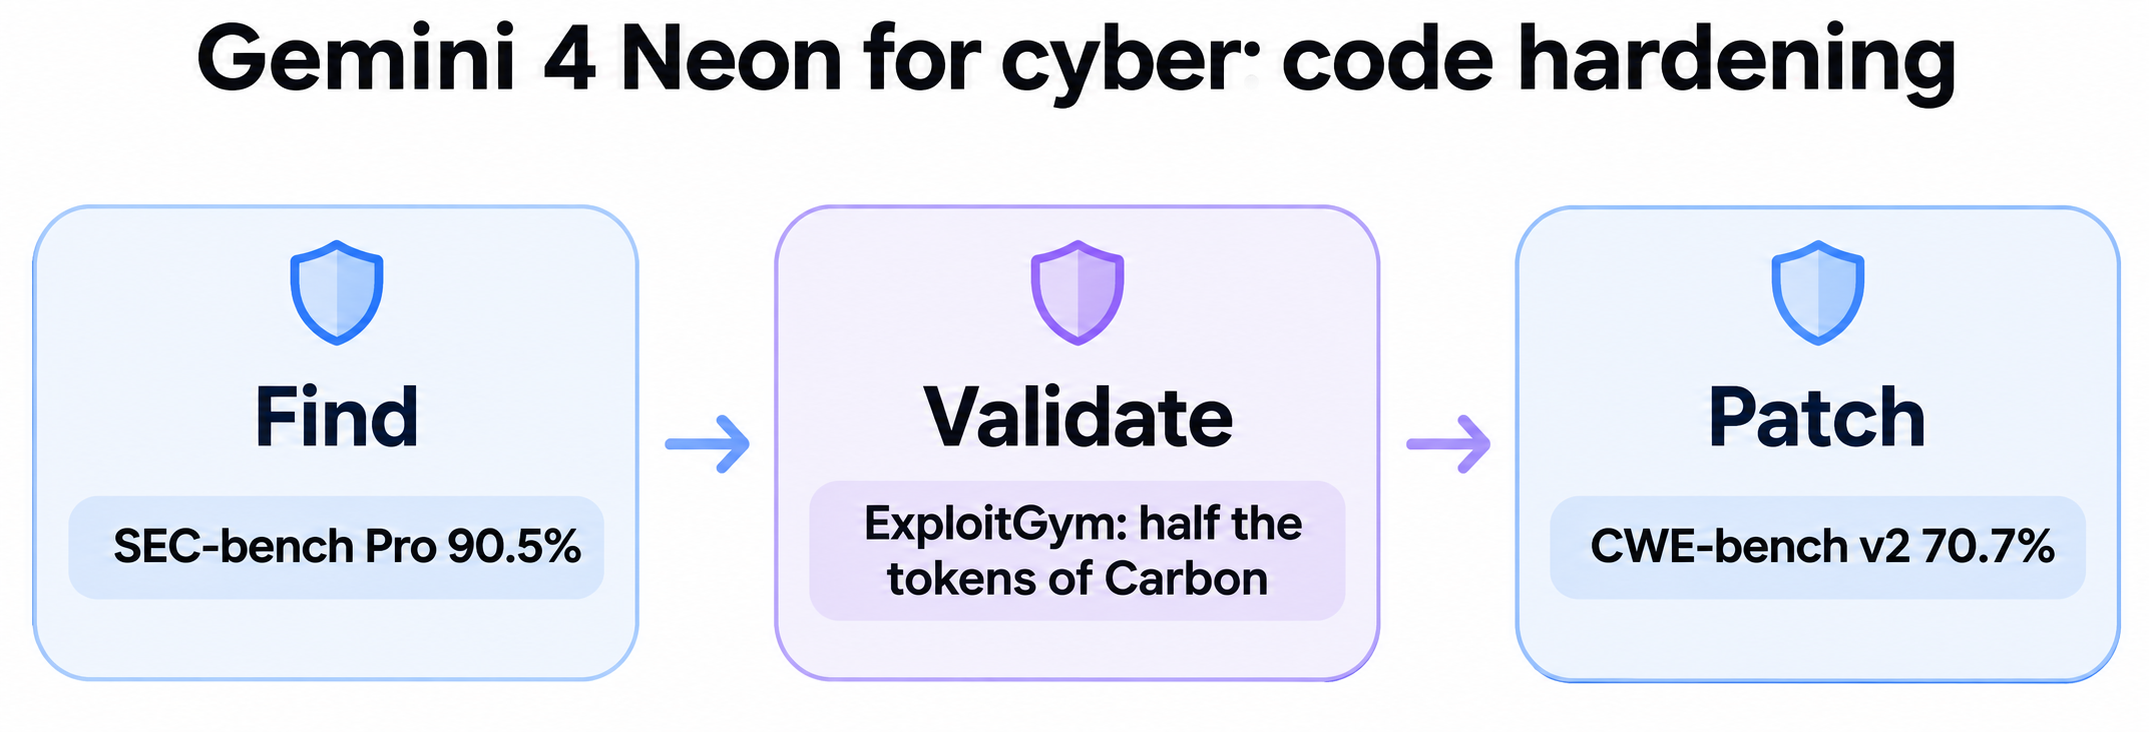
| SEC-bench Pro | 90,5% | Encontrar vulnerabilidades en el código | Estado del arte, con aproximadamente la mitad del coste por desafío |
| ExploitGym | No publicado como puntuación | Comprobar qué vulnerabilidades son explotables | Nivel de frontera, la mitad de tokens que Carbon |
| CWE-bench v2 (Collinear) | 70,7% | Corregir vulnerabilidades en la causa raíz | 3,4% de mejora sobre Carbon |
| WebExploitBench v1.2 | 51,26% (51,3% en la página cyber) | Pruebas de penetración | Estado del arte, la mitad del coste de los grandes modelos competidores |
| AutoBaxBench, nivel hard | 76% | Generar código seguro desde el principio | Código más seguro que Carbon en los niveles easy, medium y hard |
Unas cuantas precauciones antes de citar estos datos. Las afirmaciones de coste («la mitad del coste», «la mitad de los tokens») son de Google, y la publicación de lanzamiento no nombra los modelos de comparación para WebExploitBench. La página cyber lista las cifras de CWE-bench v2, SEC-bench Pro y WebExploitBench bajo la columna de Neon en lugar de una columna cyber aparte. Y CWE-bench v2 no es el leaderboard de CWE-bench v1 que Google usó para el 68% de Argon, así que no compares ambos como una mejora de generación en generación.
Encontrar, validar, corregir: qué hace la variante cyber
Google estructura la variante cyber en torno a tres tareas de los defensores, cada una vinculada a un benchmark:
- Encontrar vulnerabilidades en el código. SEC-bench Pro al 90,5%, lo que Google denomina estado del arte.
- Validar el riesgo mediante explotación. «Para priorizar qué vulnerabilidades remediar, los defensores dependen de modelos para comprobar qué vulnerabilidades son explotables». Google reporta un rendimiento de nivel frontera en ExploitGym con la mitad del gasto en tokens de Carbon.
- Corregir la causa raíz. CWE-bench v2 al 70,7%. El benchmark se basa en las categorías de Common Weakness Enumeration, la misma taxonomía que probablemente usen tus escáneres y tu gestor de errores.
Dos resultados más quedan fuera del ciclo de endurecimiento. En generación de código seguro, Google dice que Neon for cyber supera a Carbon en todas las dificultades de AutoBaxBench y alcanza el 76% en el nivel hard. En pruebas de penetración, Neon obtiene un 51,26% en WebExploitBench v1.2.
El argumento de venta es el coste por tarea: las afirmaciones cyber apoyan tanto en «la mitad del coste» y «la mitad de los tokens» como en las puntuaciones en bruto.
Cómo obtener acceso a Fairwind
El programa Fairwind es el programa de acceso anticipado de Google para defensores de alta prioridad. Para solicitar acceso, contacta con tu equipo de cuenta de Google Cloud. Si no eres cliente de Cloud, la página te remite primero a la documentación de primeros pasos de Google Cloud.
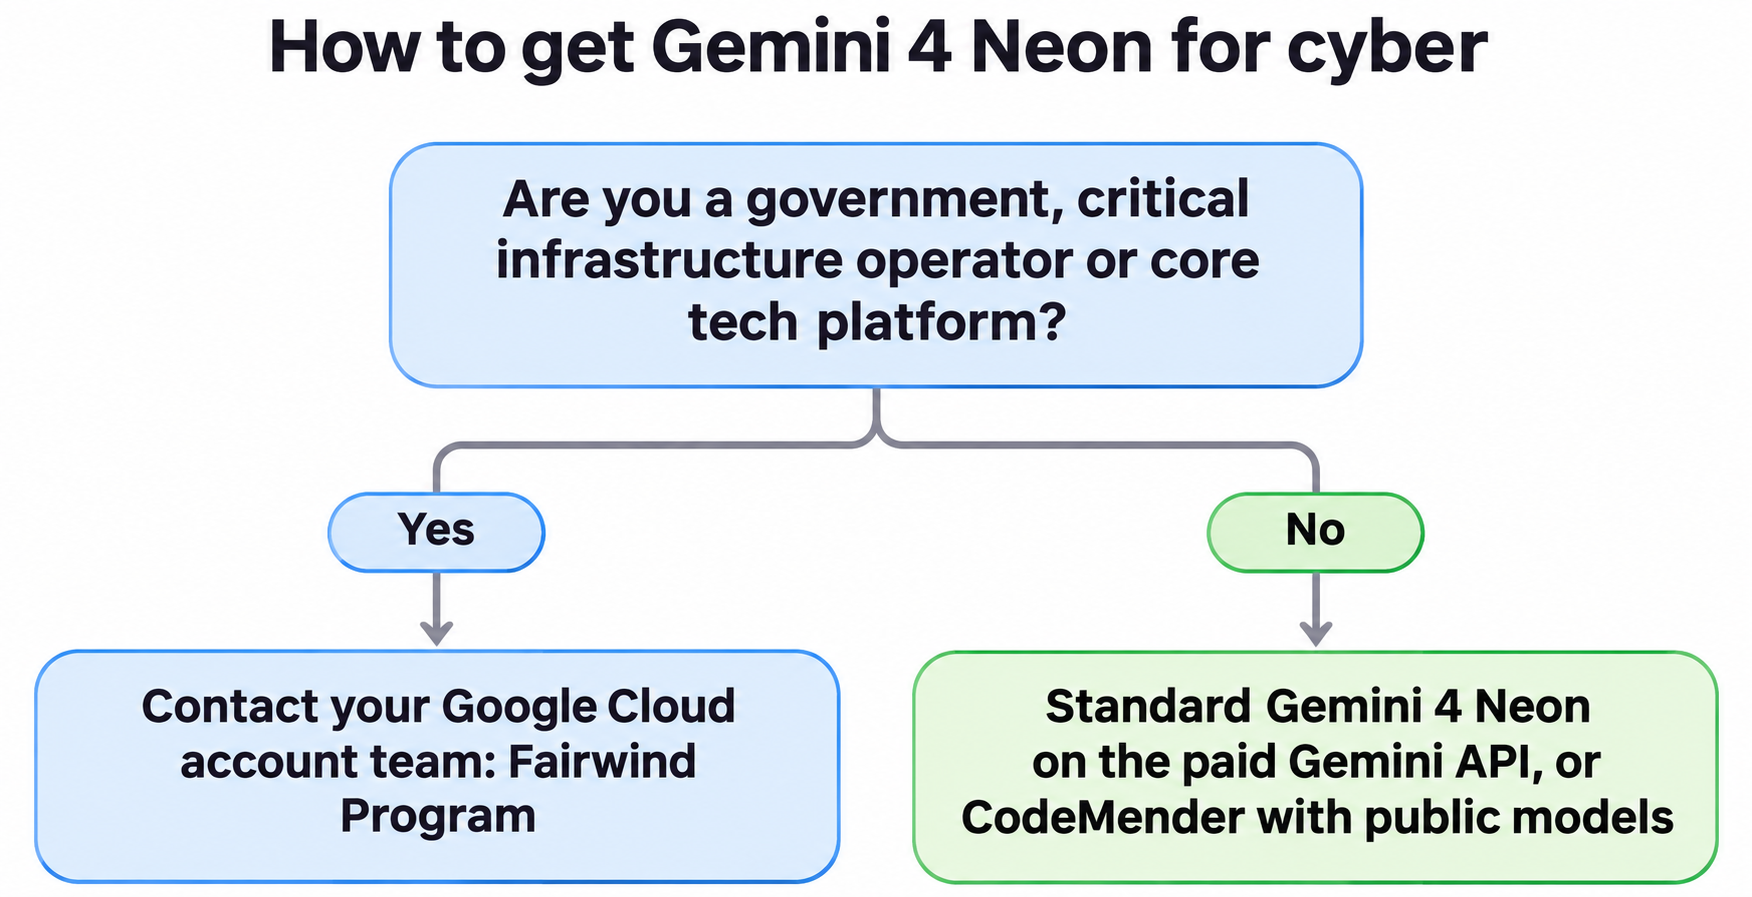
A quiénes prioriza Google. «Priorizamos el acceso para gobiernos y socios más críticos para la resiliencia social». La página menciona a gobiernos y autoridades nacionales de ciberseguridad, operadores de infraestructura crítica (sanidad, telecomunicaciones, energía y finanzas) y plataformas tecnológicas centrales. Los solicitantes son evaluados según sus operaciones éticas y su historial. Los laboratorios académicos centrados en benchmarking defensivo también pueden solicitarlo.
Lo que los socios aceptan:
- Autenticación a nivel de usuario, MFA resistente al phishing y los controles de acceso aplicables.
- Acceso limitado a equipos internos de ciberseguridad, respuesta a incidentes o pruebas de penetración.
- Seguimiento del acceso y uso por parte de los empleados.
- No compartir, redistribuir ni revender el acceso a modelos de frontera.
Lo que puedes hacer con él. El trabajo permitido abarca «simulación de amenazas autorizada, ingeniería inversa y análisis de malware con fines de investigación defensiva y académica». Las tareas maliciosas, como crear malware, no están permitidas.
Cómo se ejecuta. Fairwind ofrece «acceso exclusivo a los modelos Gemini for cyber», de forma independiente o dentro de CodeMender, el agente de seguridad de código de Google, así que no tienes que construir tu propio entorno. Accedido directamente como modelo gestionado en Gemini Enterprise, Gemini for cyber admite retención cero de datos.
Plazos. La redacción de Google es «en los próximos días» a partir del 18 de noviembre. Al 19 de noviembre, la página de Fairwind lista Gemini 4 Carbon y Argon en su feed de noticias, pero aún no menciona Neon.
Si no eres elegible para Fairwind
La mayoría de los equipos no cumplirán los requisitos, y es algo intencionado. Tienes tres caminos:
| Camino | Lo que obtienes | Coste |
|---|---|---|
gemini-4-neon estándar |
El mismo modelo base en la API de Gemini de pago, con las salvaguardas cibernéticas en tiempo real de Google | 3 $ / 15 $ por millón de tokens; sin nivel gratuito de API |
| CodeMender con modelos públicos | El agente de seguridad de código de Google, sin los modelos de Fairwind | No publicado en la página de Fairwind |
| Productos de defensa contra amenazas con IA de Google | Otras herramientas de seguridad de Google a las que remite la página de Fairwind | Varía según el producto |
El Neon estándar no está limitado para trabajo defensivo. Google dice que equipó a Neon con salvaguardas en tiempo real contra el uso indebido en ciberseguridad y bioseguridad «comparables a nuestras protecciones de Carbon, rechazando mucho menos trabajo legítimo en estas áreas». Rechazó el 1,98% de las tareas en Terminal-Bench 4.0 y el 0% en Terminal-Bench-Science. Nuestra guía de la API de Gemini 4 Neon muestra las estructuras de las peticiones, y la guía de acceso gratuito explica las formas de probarlo por 0 $ en las apps de Google. Los estudiantes son remitidos a CodeMender en Google Cloud.
Inyección de prompts: las cifras de salvaguardas de Neon
Si pones Neon detrás de tu propia API, la cifra a vigilar es la inyección de prompts. Google dice que, en el benchmark de inyección de prompts indirecta de Gray Swan, «con las salvaguardas en tiempo real en su nivel máximo de razonamiento, Neon resistió todos los ataques» de ese benchmark, una tasa de éxito de ataque del 0,0% que, según Google, solo otros modelos Gemini han igualado.
Es un solo benchmark, al nivel máximo de razonamiento, con las salvaguardas activadas. Trata la salida del modelo como entrada no confiable: valida los argumentos de las llamadas a herramientas contra un esquema, limita las credenciales que el modelo puede activar y registra cada acción que realice. Nuestra guía sobre inyección de prompts para equipos de API repasa las pruebas.
Deja que tu agente de programación endurezca tus APIs con Apidog CLI
Neon for cyber lee código; los sondeadores externos leen tu API en ejecución. Tu defensa más económica es un conjunto de pruebas que verifique que cada endpoint rechaza lo que debe rechazar, y tu agente de programación puede construirla con Apidog CLI.
Configúralo una vez:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_TOKEN>
npx -y skills add https://apidog.com   # pick your agent when prompted
Luego dale a Claude Code, Codex, Cursor u OpenCode un solo prompt:
Import ./openapi.yaml into Apidog project <id>. For every endpoint that
requires auth, create test cases that send no token, an expired token and
another user's token, and assert 401 or 403. Add a case that sends a string
where the spec says integer and assert 400 or 422 with no stack trace in the
body. Put them in one test scenario, run it against staging and list every
endpoint that returned 200 when it shouldn't.
El agente importa la especificación, lee el esquema del payload, valida sus casos y ejecuta el escenario:
apidog import --project <id> --format openapi --file ./openapi.yaml
apidog endpoint list --project <id>
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file auth-negative.json
apidog test-case create --project <id> --file auth-negative.json
apidog test-scenario create --project <id> --name "Auth and input hardening" --folder-id <folderId> --priority <priority>
apidog test-scenario import-steps <scenarioId> --project <id> --source test-case --endpoint <endpointId> --ids <caseIds> --sync manual
apidog run -t <scenarioId> --project <id> -e <stagingEnvId> -r cli,junit --notification-failed-event <targetId>
Esto es lo que devuelve una API saludable a esas comprobaciones:
| Comprobación | Lo que el agente envía | Respuesta esperada |
|---|---|---|
| Sin credenciales | Petición con la cabecera de autenticación eliminada | 401 |
| Token caducado | Un token revocado o caducado | 401 |
| Usuario incorrecto | El token del usuario B sobre un recurso del usuario A | 403 o 404 |
| Tipos incorrectos | Una cadena donde la especificación indica un entero | 400 o 422 |
| Tráfico en ráfaga | La misma petición con -n 50 iteraciones |
429, idealmente con Retry-After |
Guarda los tokens caducados y de otros usuarios en variables de entorno, no en los archivos de casos. Introduce el mismo apidog run ... -r junit en tu pipeline con la guía de CI/CD de Apidog CLI, y consulta cualquier flag en la referencia del comando apidog run. Para ver la lista completa de comprobaciones, empieza por nuestra checklist de pruebas de seguridad de APIs.
Apidog es una plataforma de diseño y pruebas de APIs, no un escáner de vulnerabilidades. No encontrará un bug de seguridad de memoria en tu parser; ese es el tipo de trabajo para el que está construido Neon for cyber. Sí detecta la ruta que se desplegó sin autenticación antes de que lo descubra otra persona. El plan gratuito de Apidog cubre hasta 4 usuarios.
Preguntas frecuentes
¿Qué es Gemini 4 Neon for cyber? Una variante de defensa cibernética de Gemini 4 Neon que Google está desplegando entre defensores de confianza a través del programa Fairwind. Google lo posiciona para encontrar, validar y corregir vulnerabilidades.
¿Cómo obtengo acceso al programa Fairwind? Contacta con tu equipo de cuenta de Google Cloud. Google prioriza a gobiernos, autoridades nacionales de ciberseguridad, operadores de infraestructura crítica y plataformas tecnológicas centrales, y evalúa a cada solicitante.
¿Está Gemini 4 Neon for cyber en la API de Gemini? No públicamente. Google no ha publicado un ID de modelo aparte. El gemini-4-neon estándar está en la API de Gemini de pago a 3 $ de entrada y 15 $ de salida por millón de tokens.
¿Cuánto cuesta Gemini 4 Neon for cyber? Google no ha publicado los precios de Fairwind. Pregunta a tu equipo de cuenta de Cloud.
¿Cómo se compara Neon for cyber con Gemini 4 Carbon en seguridad? Google dice que escribe código más seguro que Carbon en AutoBaxBench, supera a Carbon en un 3,4% en CWE-bench v2 e iguala los resultados de nivel frontera de ExploitGym con la mitad de los tokens de Carbon.
¿Es Apidog un escáner de seguridad? No. Apidog diseña, simula y prueba APIs. Usa Apidog CLI para mantener las comprobaciones de autenticación, validación de entrada y límites de tasa ejecutándose contra cada endpoint de tu especificación.