
Claude Fable 5.2 vs Mythos 5.2 es, ante todo, una elección sobre salvaguardas y acceso. Anthropic afirma que ambos utilizan el mismo modelo subyacente. Fable está disponible de forma general con salvaguardas adicionales en ciberseguridad y biología; Mythos admite trabajo aprobado mediante programas de verificación. Elige según el trabajo para el que estés autorizado y luego confirma si tu cuenta cumple los requisitos.
El anuncio de Anthropic establece esa distinción. No describe a Mythos como un modelo de programación independiente y universalmente más inteligente. Para los desarrolladores que conectan modelos a herramientas, la pregunta práctica es si un flujo de trabajo necesita capacidades restringidas por las salvaguardas de Fable. Después puedes usar un agente y la Apidog CLI en Claude Code para validar la integración de API circundante.
Claude Fable 5.2 vs Mythos 5.2 de un vistazo
Fable 5.2 y Mythos 5.2 comparten su modelo subyacente, por lo que la comparación empieza por las tareas permitidas y la elegibilidad. Fable añade salvaguardas para solicitudes sensibles de cibermática y biología. Mythos proporciona acceso para trabajo verificado en esas áreas, sujeto a las reglas del programa. El trabajo de programación general no requiere automáticamente Mythos.
| Punto de decisión | Fable 5.2 | Mythos 5.2 |
|---|---|---|
| Modelo subyacente | Compartido con Mythos | Compartido con Fable |
| Distinción principal | Salvaguardas adicionales en cibermática y biología | Acceso para trabajo verificado en cibermática y ciencias de la vida |
| Disponibilidad | Disponibilidad amplia en plataformas; los derechos de la cuenta siguen siendo importantes | Acceso mediante programa de verificación |
| Encaje típico | Programación difícil, análisis, ingeniería | Trabajo de seguridad aprobado o investigación biomédica |
| Decisión de acceso | Consulta tu plataforma y plan | Consulta la aprobación del programa, el nivel y la configuración de la cuenta |
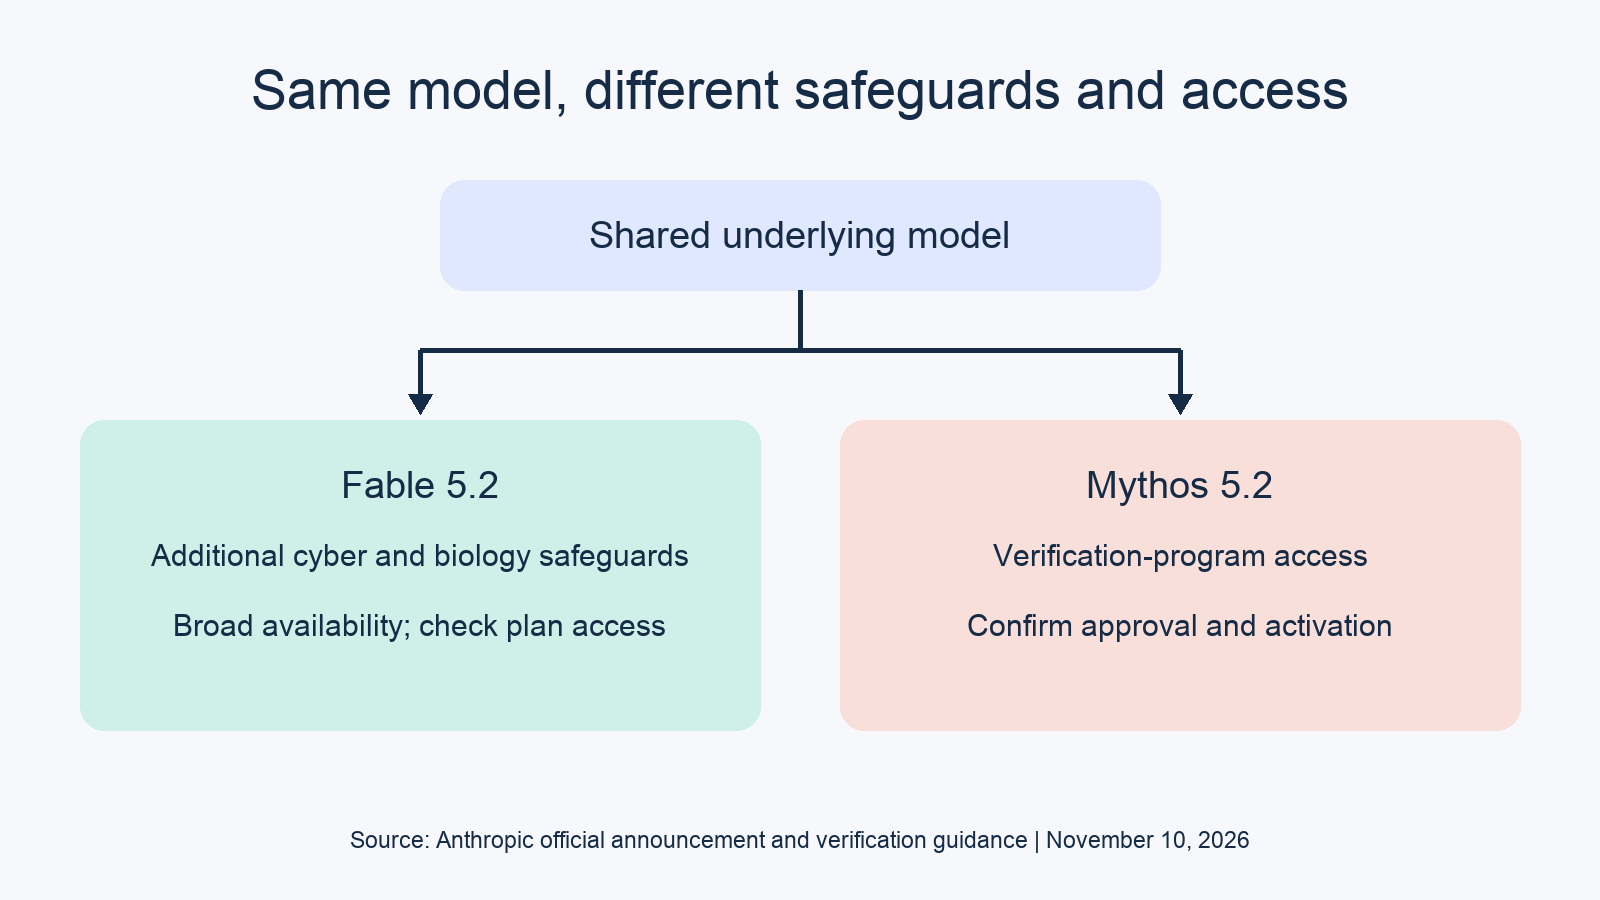
Trátalo como una comparación de acceso. Una etiqueta diferente no implica un motor de razonamiento diferente. Tampoco significa que cada prompt produzca respuestas idénticas: las salvaguardas pueden cambiar qué solicitudes proceden y cómo el servicio gestiona las solicitudes restringidas.
¿Qué capacidades comparten Fable y Mythos?
Ambos modelos se basan en las mismas capacidades subyacentes en programación, razonamiento y visión. Anthropic los posiciona para trabajo técnico ambicioso, incluidos proyectos de software ambiguos y research. Esa base compartida hace que los requisitos de la tarea sean más útiles que una afirmación genérica de que un modelo es mejor para cualquier desarrollador.
Considera una migración de servicios. Necesitas comprensión del repositorio, análisis de dependencias, cambios de código y reparación de pruebas. Esos requisitos por sí solos no establecen la necesidad de Mythos. Fable es un candidato cuando el trabajo es lo suficientemente difícil como para justificar subir de nivel desde tu modelo actual.
Anthropic recomienda empezar la mayoría de las tareas de programación y conocimiento con Opus 5.5, y luego cambiar según la complejidad. Para esta comparación, la implicación es directa: elige un nivel de capacidad adecuado antes de decidir si tu trabajo requiere acceso mediante programa de verificación.
Mantén la calidad de la tarea separada de la calidad de la integración. Un modelo puede proponer un parche correcto mientras tu aplicación gestiona mal un error, pierde un resultado de herramienta o usa la credencial equivocada. Esos fallos requieren pruebas reproducibles independientemente del modelo que elijas.
¿Cómo cambian las salvaguardas de Fable 5.2 su comportamiento?
Las salvaguardas adicionales de Fable restringen actividades cibernéticas de alto riesgo y gran parte de la biología de investigación. Anthropic incluye entre las categorías restringidas las pruebas de penetración, la generación de exploits y el trabajo de vulnerabilidades basado en binarios. Su anuncio también describe respuestas de respaldo para consultas bloqueadas de cibermática y biología. Por tanto, una solicitud bloqueada requiere investigación antes de juzgar la capacidad subyacente del modelo.
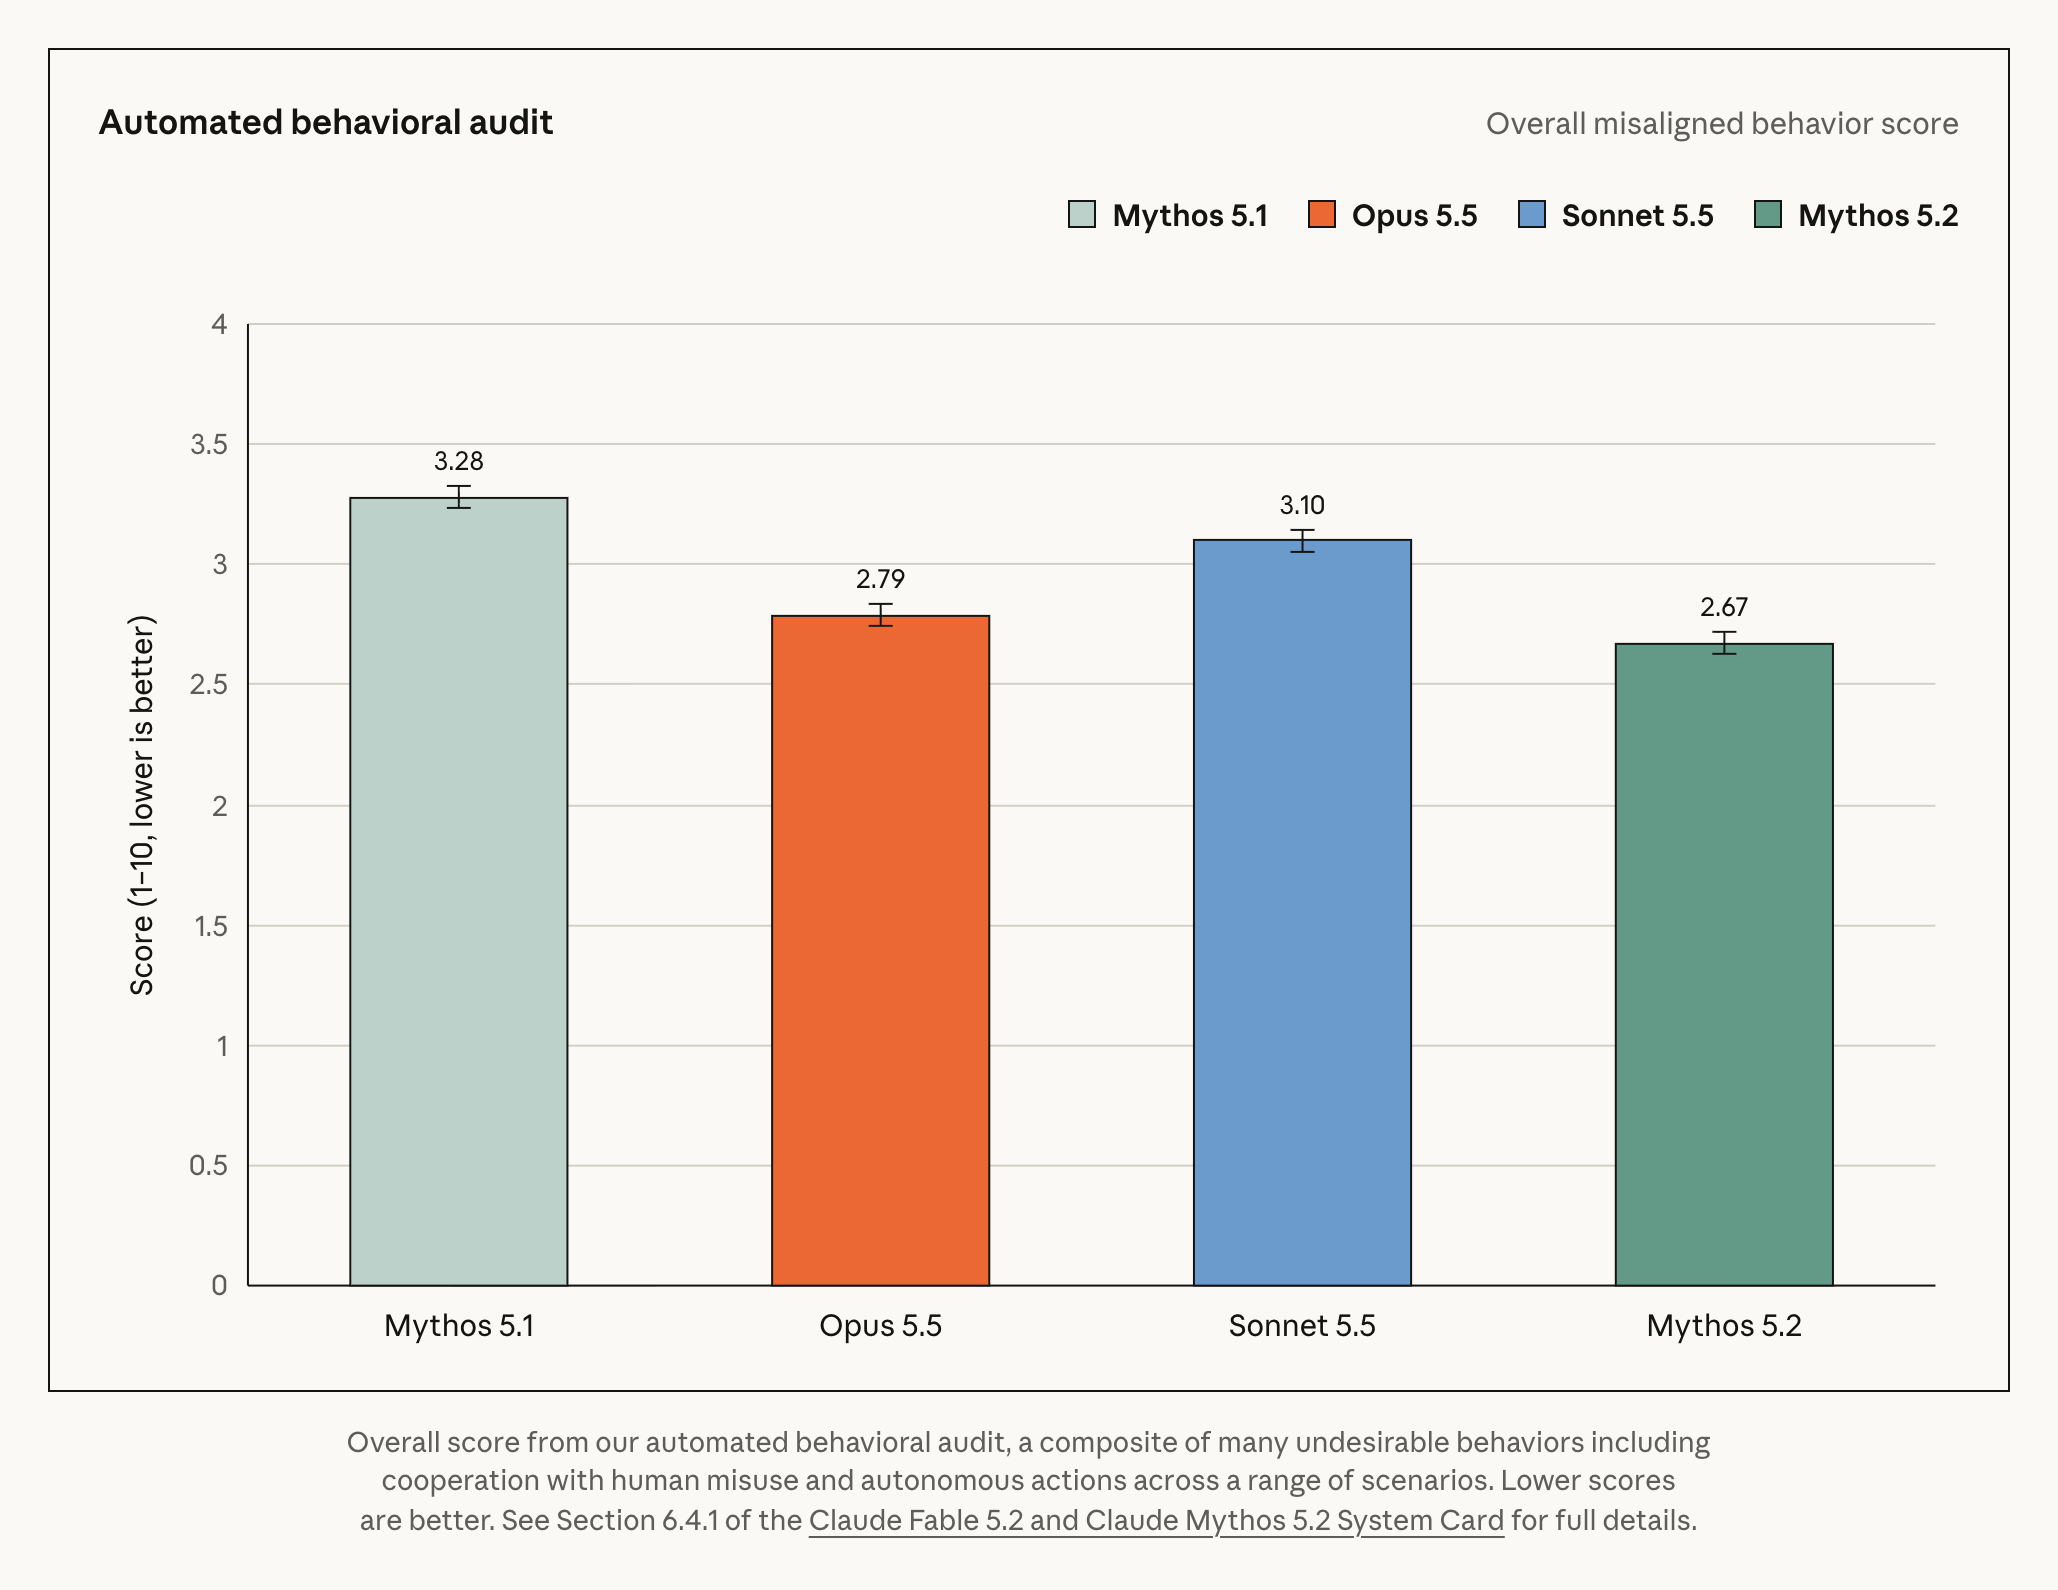
Para los respaldos descritos en el lanzamiento, Anthropic menciona Opus 4.8 para ciberseguridad y Opus 5 para biología. No supongas que cada respuesta en un flujo de trabajo sensible representa una ejecución sin restricciones de Fable. Registra la tarea, la respuesta observada y cualquier información de respaldo proporcionada por el servicio antes de interpretar los resultados.
El desarrollo seguro cotidiano es una categoría aparte. La guía del Cyber Verification Program indica que los modelos de disponibilidad general pueden revisar código, corregir problemas conocidos y clasificar alertas. Indica que puede ser necesaria la verificación cuando las salvaguardas interrumpen trabajos como pruebas de penetración autorizadas o validación de exploits.
Esa distinción importa cuando eliges un modelo para un equipo de desarrollo. Revisar un parche de autenticación no conlleva los mismos requisitos de acceso que construir un flujo de trabajo de pruebas ofensivas. Describe la tarea real antes de decidir qué vía encaja.
La aprobación tampoco elimina todas las salvaguardas. Anthropic dice que el trabajo de seguridad permitido puede seguir encontrando rechazos o bloqueos de clasificadores. Conserva un caso bloqueado como evidencia para revisión; cambiar la etiqueta del modelo no sustituye a confirmar el permiso y el alcance.
¿Quién puede acceder a Claude Mythos 5.2?
Los usuarios de ciberseguridad solicitan acceso a través del Cyber Verification Program; los investigadores de ciencias de la vida lo hacen a través del Life Sciences Verification Program. El acceso de cibermática tiene varios niveles con diferentes requisitos y trabajos permitidos. La aprobación pertenece a la cuenta y organización correspondientes, así que comprar una suscripción por sí sola no garantiza que tu flujo de trabajo tenga acceso a Mythos.
La verificación de cibermática depende de tu trabajo
La guía actual de cibermática incluye tres niveles:
- Defense Access: organizaciones e individuos, incluidos investigadores independientes y mantenedores de código abierto, pueden solicitarlo.
- Red Team Access: las organizaciones pueden solicitarlo para trabajo autorizado de seguridad ofensiva.
- Specialized Access: las organizaciones pueden solicitarlo para pruebas de mayor riesgo en sistemas críticos, con revisión adicional.
Los individuos no están excluidos por categoría de la vía de cibermática de Mythos. Pueden solicitar Defense Access según los criterios publicados. Eso es más preciso que tratar todo uso de Mythos como restringido a grandes empresas.
El programa está disponible a través de planes de pago de Claude elegibles, cuentas de Console con facturación y plataformas vinculadas compatibles. No está disponible en Claude Free. Lee la página actual del programa para tu vía en lugar de inferir la elegibilidad a partir de la aprobación de otro equipo.
La aprobación y la activación son pasos separados
Para uso empresarial y de API, los administradores pueden necesitar asignar el acceso al rol o espacio de trabajo adecuado. Las cuentas de Claude y de Console son organizaciones separadas, y la aprobación no se transfiere entre tus otras organizaciones.
Antes de depurar el cuerpo de tu solicitud, comprueba que la credencial pertenece a la organización aprobada y al espacio de trabajo configurado. Una clave funcional prueba la autenticación; no prueba los derechos del programa de verificación.
El trabajo externo para clientes también requiere cuidado. La guía de cibermática distingue el uso interno de los servicios o productos para clientes y requiere una aprobación separada para uso externo. Un equipo aprobado internamente no debería asumir que puede exponer las mismas capacidades a través de una aplicación orientada a clientes.
Las ciencias de la vida tienen su propia solicitud
Usa el Life Sciences Verification Program oficial para el acceso a investigación biomédica. La beta es para organizaciones verificadas en planes Team, Enterprise o la API de la plataforma Claude; los planes personales Free, Pro, Max y Ultra no son elegibles. El administrador de tu organización registra el interés, lo que no garantiza el acceso. No transfieras los niveles de cibermática ni las expectativas de aprobación a la biología.
¿Qué modelo encaja con tu caso de uso como desarrollador?
Usa Fable como candidato para tareas de ingeniería general difíciles que encajen con sus salvaguardas. Investiga Mythos cuando el trabajo aprobado de cibermática o biomédico requiera la vía de verificación. Mantén la autorización, la elegibilidad de la cuenta y la calidad de la tarea como comprobaciones separadas, para que un problema de acceso no se convierta en una conclusión engañosa sobre el rendimiento.
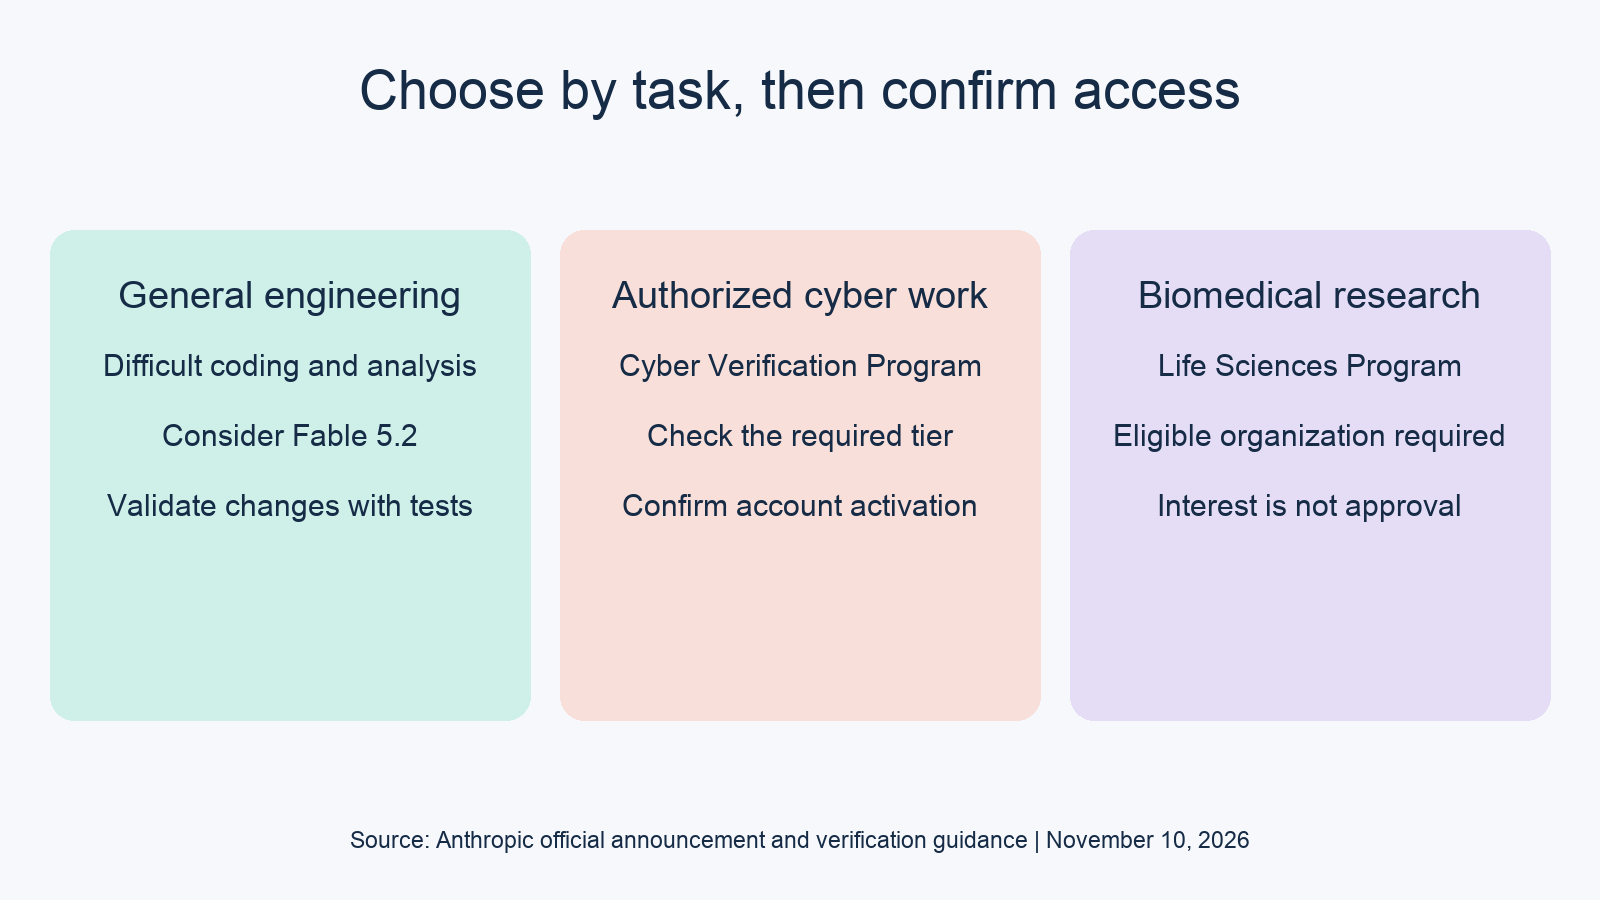
| Tu tarea | Enfoque de selección |
|---|---|
| Refactorizar un servicio o investigar errores ambiguos | Considera Fable; verifica el parche con tus pruebas |
| Revisar código o corregir un problema de seguridad conocido | Empieza con modelos de disponibilidad general; inspecciona cualquier interrupción de salvaguarda |
| Ejecutar pruebas de penetración autorizadas | Comprueba el nivel de cibermática adecuado y la aprobación |
| Construir un servicio de seguridad para clientes | Confirma la aprobación de uso externo además del acceso interno |
| Realizar investigación biomédica restringida por Fable | Solicita acceso a través del programa de ciencias de la vida |
Estas son recomendaciones de selección, no resultados medidos. Mantén a una persona responsable de aprobar los cambios de código, las conclusiones de investigación y el alcance de seguridad.
¿Cómo deberías interpretar las diferencias en los benchmarks?
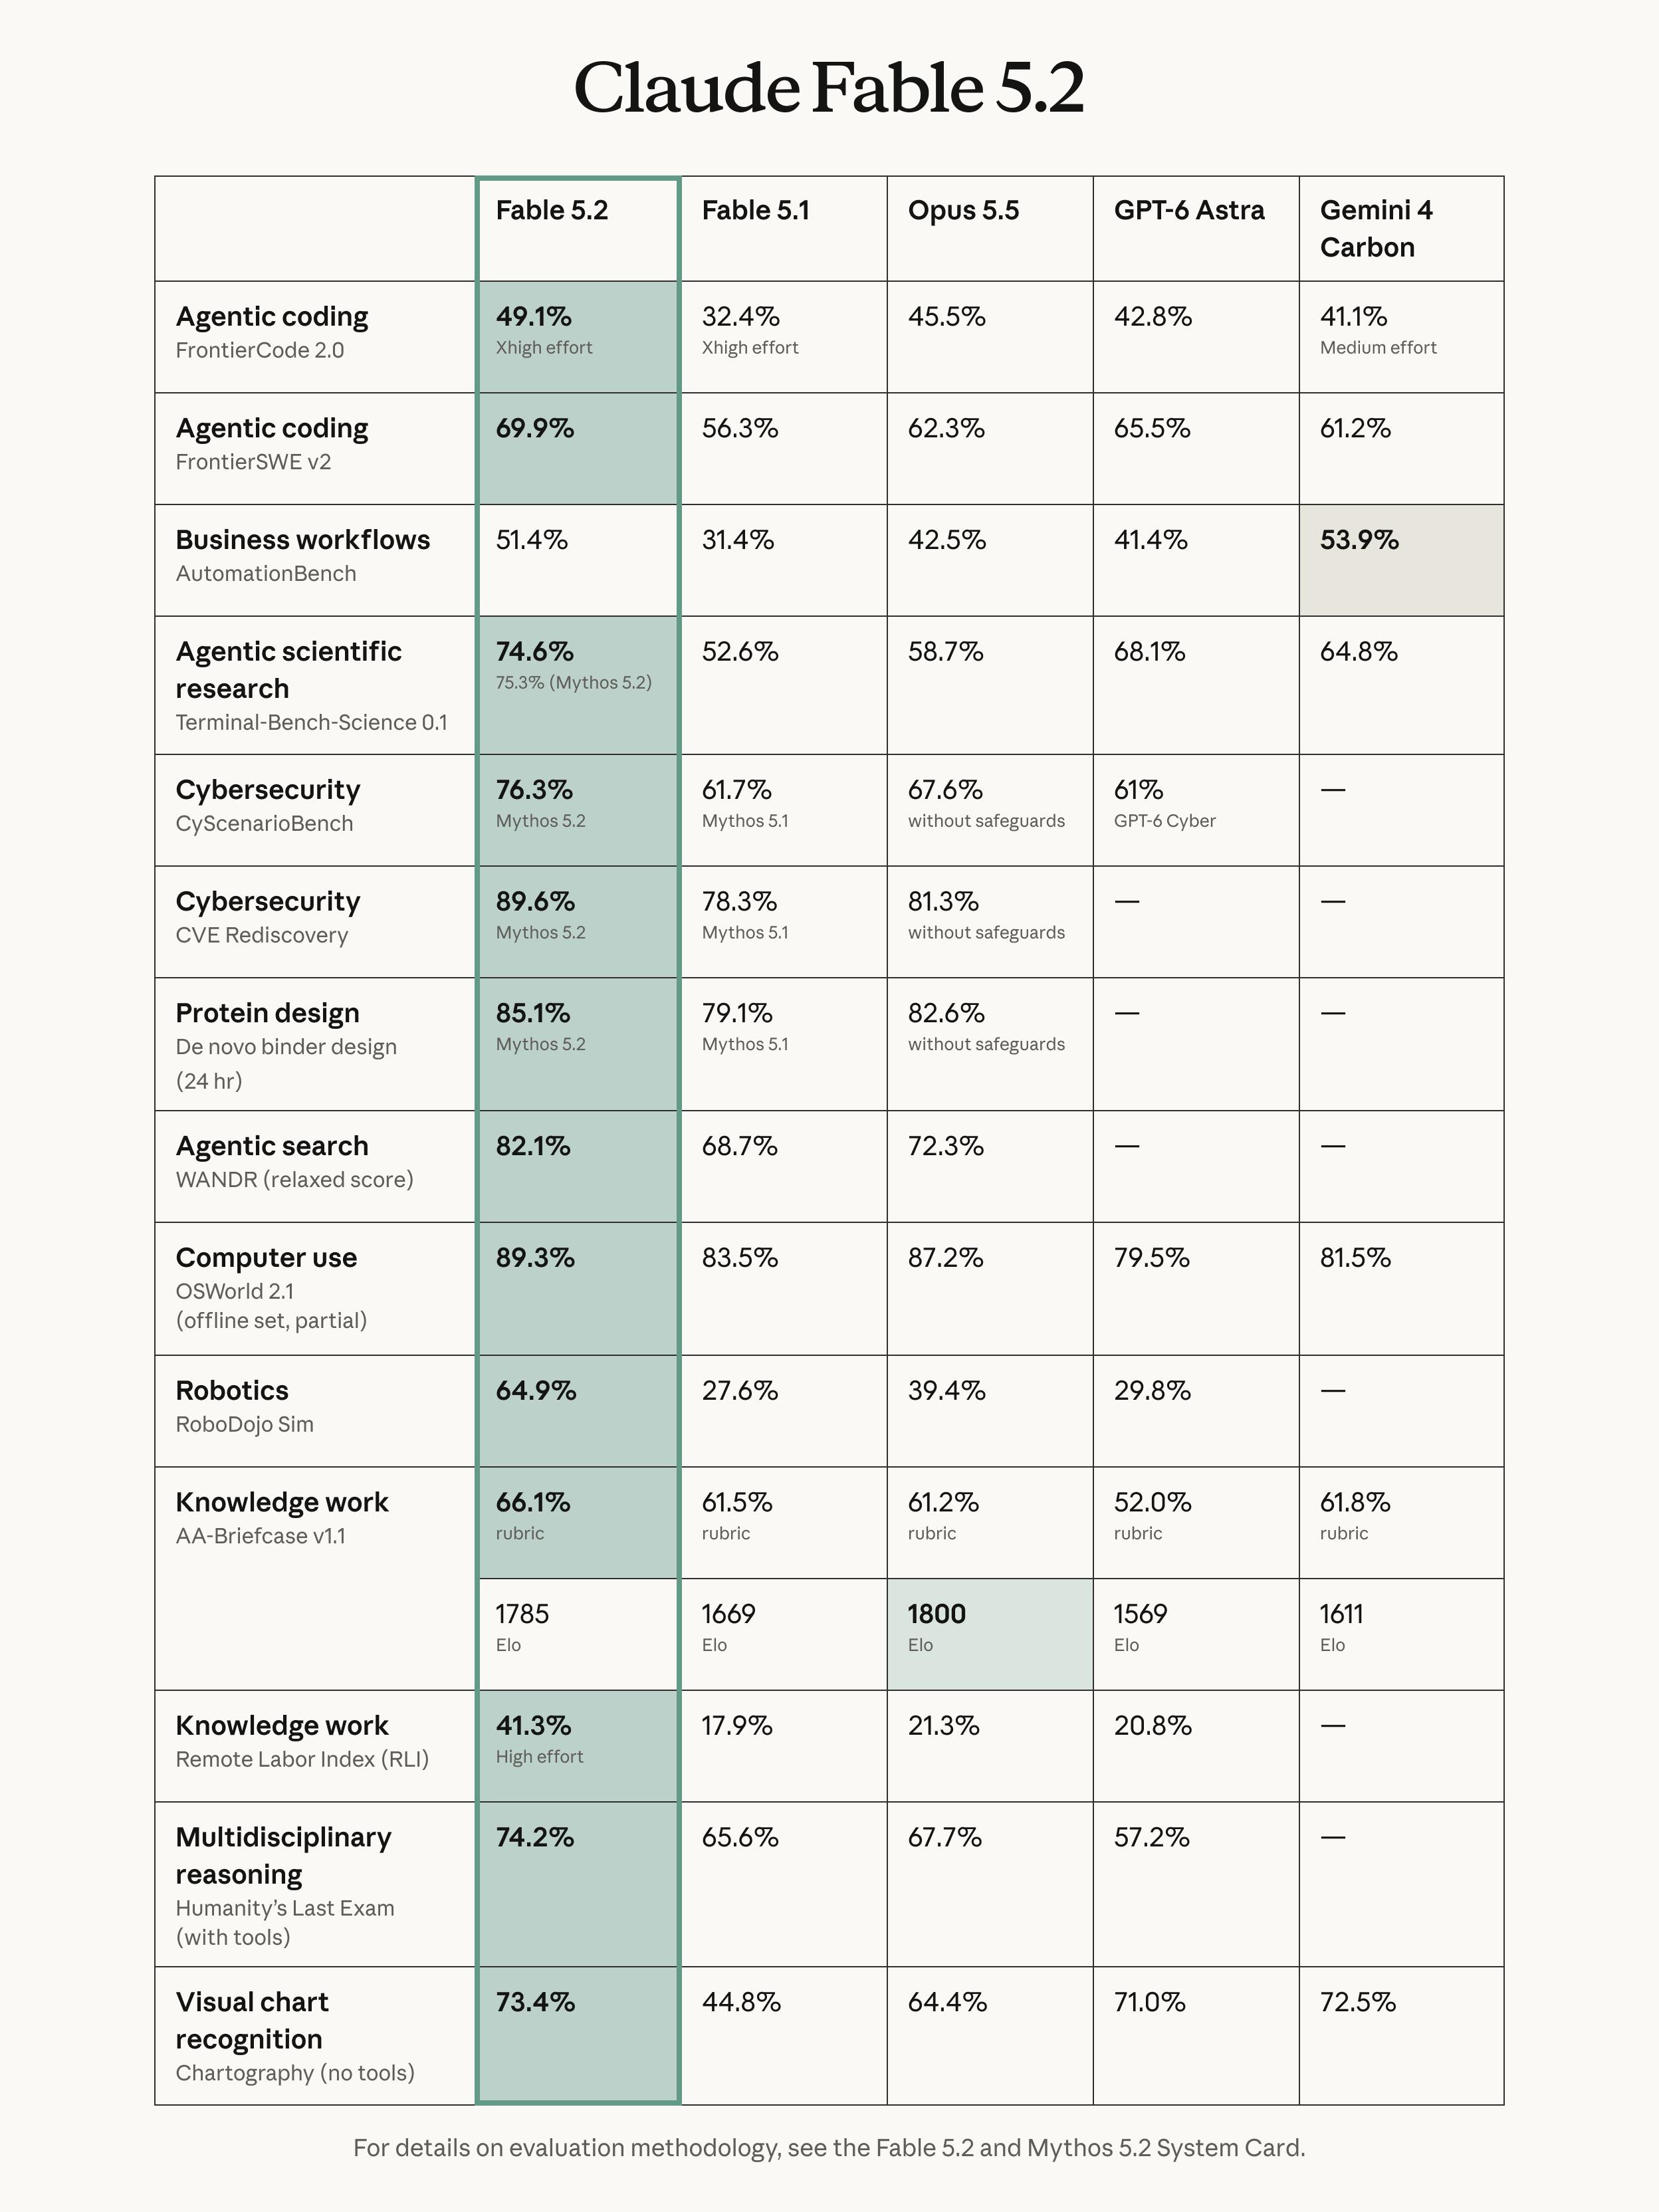
Lee la etiqueta del modelo, la configuración de salvaguardas, el nivel de esfuerzo y la metodología de cada benchmark antes de comparar números. La tabla de lanzamiento de Anthropic incluye resultados de Fable para tareas generales y resultados de Mythos para dominios sensibles. Esas filas no constituyen una prueba controlada de que Mythos sea generalmente más capaz que Fable.
Consulta la system card de Fable 5.2 y Mythos 5.2 para conocer la metodología de evaluación. Las evaluaciones de los proveedores pueden ayudarte a decidir qué investigar; no establecen la tasa de éxito de tu equipo.
Para tu propia decisión, define un resultado aceptable antes de ejecutar una tarea. Una migración necesita pruebas que pasen y cambios revisables. Un hallazgo de seguridad necesita evidencia, reproducibilidad y una evaluación de severidad justificada. Registra las interrupciones de salvaguardas por separado de las respuestas incorrectas y los fallos de transporte.
Permite que tu agente de programación compruebe el contrato de la API con Apidog CLI
Usa la Apidog CLI para permitir que tu agente de programación valide la integración en torno al modelo que hayas seleccionado. Prueba la autenticación, el manejo de respuestas y las rutas de error en un proyecto bajo tu control. Mantén esta comprobación de contrato separada de las afirmaciones sobre la inteligencia del modelo o la elegibilidad de verificación.
Empieza con la guía de instalación de Apidog CLI y luego configura tu propio token:
npm install -g apidog-cli@latest
apidog login --with-token <YOUR_APIDOG_TOKEN>
Dale a tu agente este prompt:
In my Apidog project, create a test case for our Claude integration.
Use the model available to our approved account. Check successful
response structure and invalid-credential handling. Keep provider
credentials in the environment. Read and validate the CLI schema,
create the case, run it, and summarize failures. Do not attempt
to bypass model safeguards or obtain verification access.
El agente puede inspeccionar el esquema y validar su payload preparado antes de escribirlo:
apidog cli-schema get test-case-create
apidog cli-schema validate test-case-create --file case.json
apidog test-case create --project <PROJECT_ID> --file case.json
apidog run --test-case <CASE_ID> --project <PROJECT_ID> -e <ENV_ID> -r cli,json
Estos comandos y flags se comprobaron contra la ayuda de la CLI 2.2.12 instalada. El payload debe usar el endpoint real y los identificadores de categoría de tu proyecto. Este es un flujo de trabajo ilustrativo, no una prueba en vivo de Anthropic realizada para este artículo.
Para un flujo de trabajo basado en Codex, sigue Apidog CLI en Codex. Una vez que el caso de prueba sea útil, la guía de CI/CD con la CLI explica cómo llevar comprobaciones repetibles a tu pipeline.
Preguntas frecuentes
¿Es Mythos 5.2 más inteligente que Fable 5.2?
Anthropic dice que comparten el mismo modelo subyacente. Su distinción principal son las salvaguardas y el acceso. Los resultados de benchmarks en dominios sensibles no establecen una ventaja universal de inteligencia para Mythos.
¿Puede un individuo solicitar acceso a Mythos?
Sí. La guía de cibermática permite a los individuos solicitar Defense Access. Red Team y Specialized Access son niveles solo para organizaciones. La solicitud y la aprobación siguen siendo pasos separados.
¿Comprar un plan de pago de Claude garantiza el acceso a Mythos?
No. Un plan de pago elegible puede respaldar una solicitud, pero la aprobación del programa y los requisitos de activación de la cuenta siguen aplicándose. Comprueba la organización, el rol, el espacio de trabajo o la plataforma vinculada específicos que vas a usar.
¿Fable admite el desarrollo relacionado con la seguridad?
Los modelos de disponibilidad general admiten el desarrollo seguro cotidiano, según la guía de cibermática. Las salvaguardas adicionales de Fable pueden restringir el trabajo más sensible. Clasifica tu tarea con precisión y revisa cualquier bloqueo antes de sacar conclusiones.
¿Ambos modelos requieren la misma configuración de retención de datos?
Consulta los términos de tu cuenta. El anuncio describe una retención de supervisión de seguridad de 30 días para otros clientes y excepciones para clientes elegibles de retención cero. Los requisitos del programa de cibermática también se aplican. Confirma el acuerdo con tu administrador antes de enviar material sensible.