El lanzamiento de julio se basa en tres temas claros: seguridad empresarial y gestión de accesos más sólidas, migración de API y sincronización de especificaciones más fiables, y flujos de trabajo de prueba más fáciles de mantener.
Los equipos de API necesitan más que características individuales. Necesitan la confianza de que las credenciales pueden ser encontradas antes de que se conviertan en incidentes, que la actividad de acceso y organización permanezca rastreable, que los datos de API importados conserven su significado, y que las pruebas automatizadas sean fáciles de reutilizar y monitorear.
Este mes, Apidog mejora esos flujos de trabajo conectados en tres áreas:
- Seguridad y acceso empresarial (plan Enterprise): Detecte riesgos de credenciales, audite actividades importantes de la organización y mejore los flujos de trabajo SCIM, SAML y SSO.
- Migración de API y sincronización de especificaciones: Conserve más contexto de Postman y haga que las importaciones de OpenAPI/Swagger sean más seguras de repetir.
- Fiabilidad de pruebas y flujos de trabajo: Reutilice más activos de prueba, vea cuándo se ejecutaron los escenarios por última vez y guarde configuraciones de entornos grandes de forma más fiable.
1. 🔐 Seguridad y Acceso Empresarial
La gobernanza de API empresarial depende de que tres cosas funcionen conjuntamente: la información sensible debe ser descubrible, la actividad importante debe ser rastreable y los usuarios correctos deben recibir el acceso adecuado. Las actualizaciones de julio fortalecen las tres partes de ese modelo operativo.
Disponibilidad: Plan Enterprise
Enterprise Secret Scanner Muestra los Riesgos de Credenciales
Los proyectos de API a menudo contienen parámetros de solicitud, encabezados, entornos, variables, scripts, ejemplos y configuraciones de autenticación. Si una clave de API, un token de acceso, una clave privada u otra credencial se almacena en texto plano, puede crear un riesgo de seguridad difícil de descubrir en una organización grande.
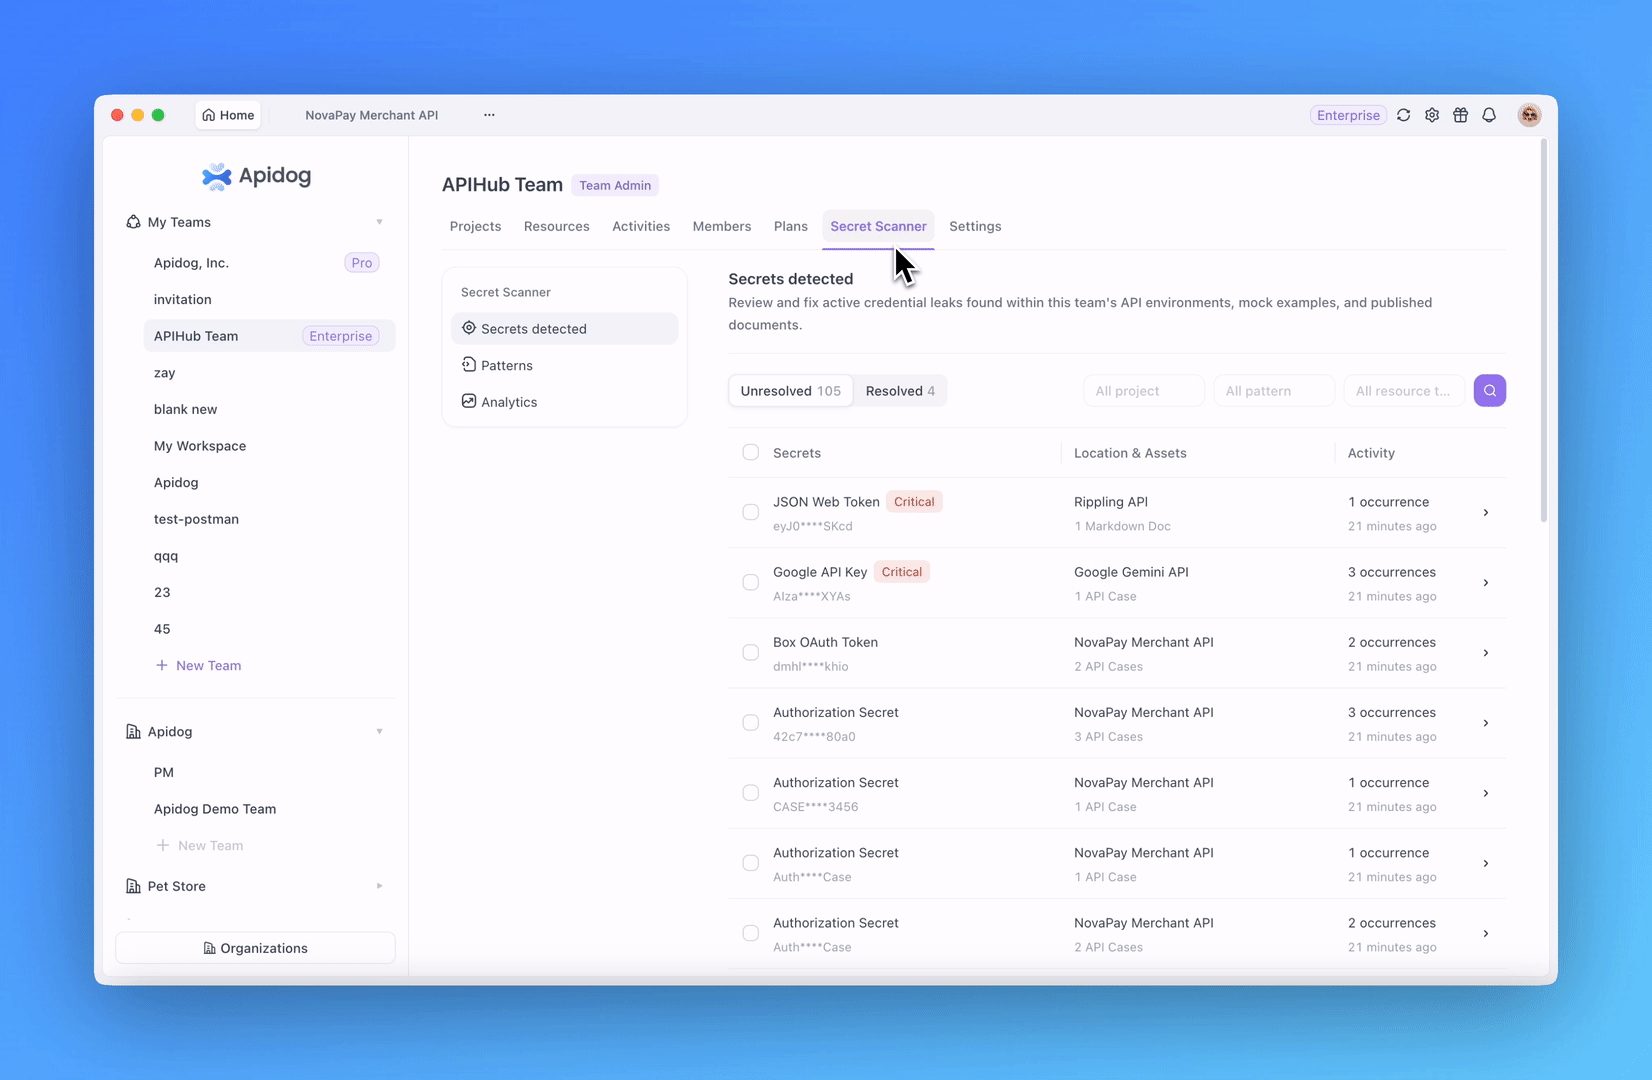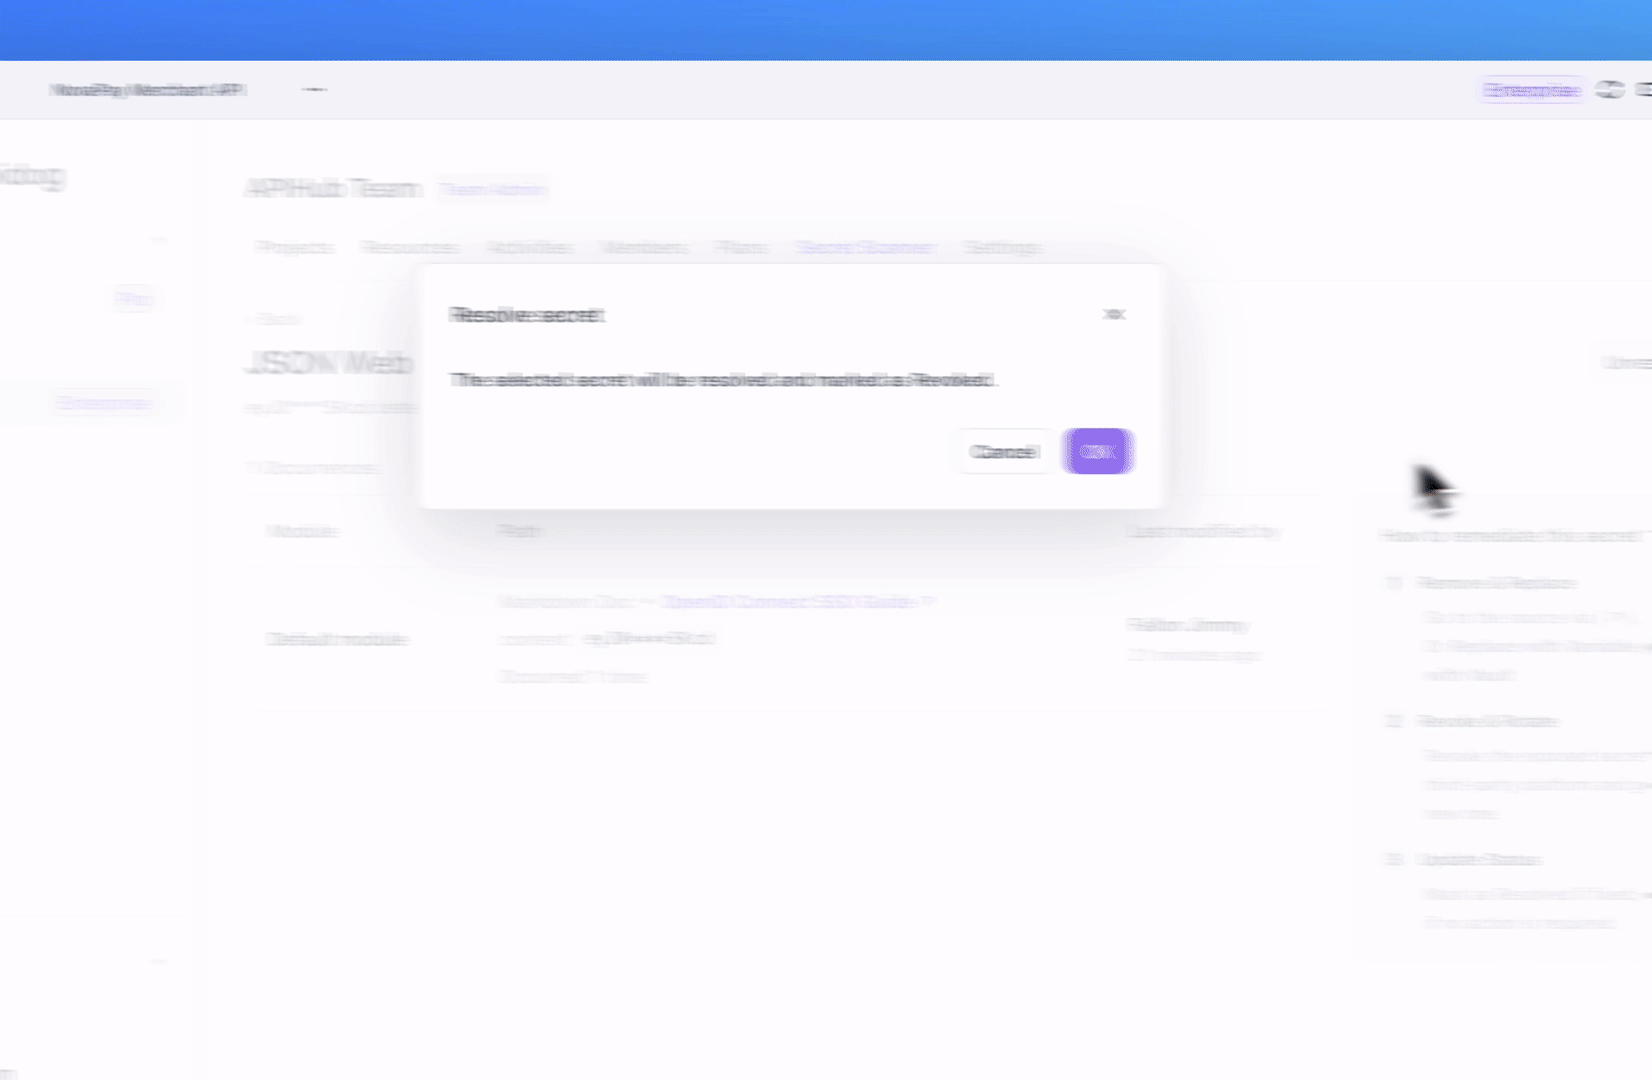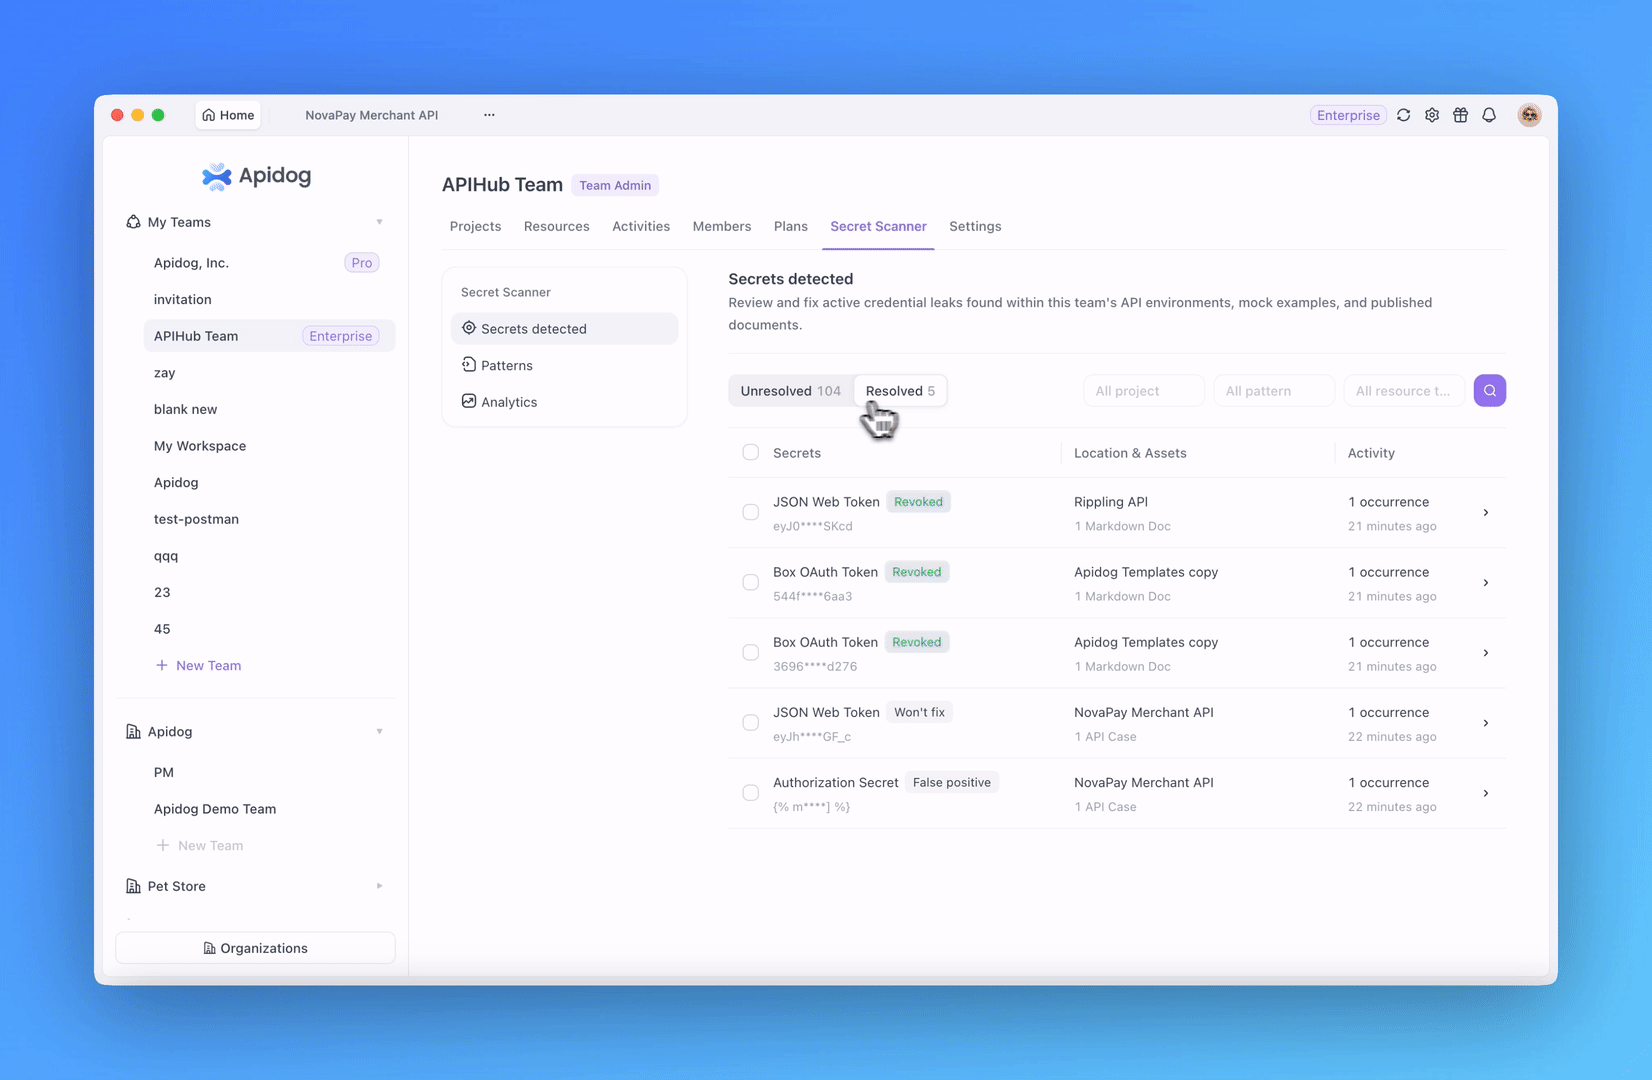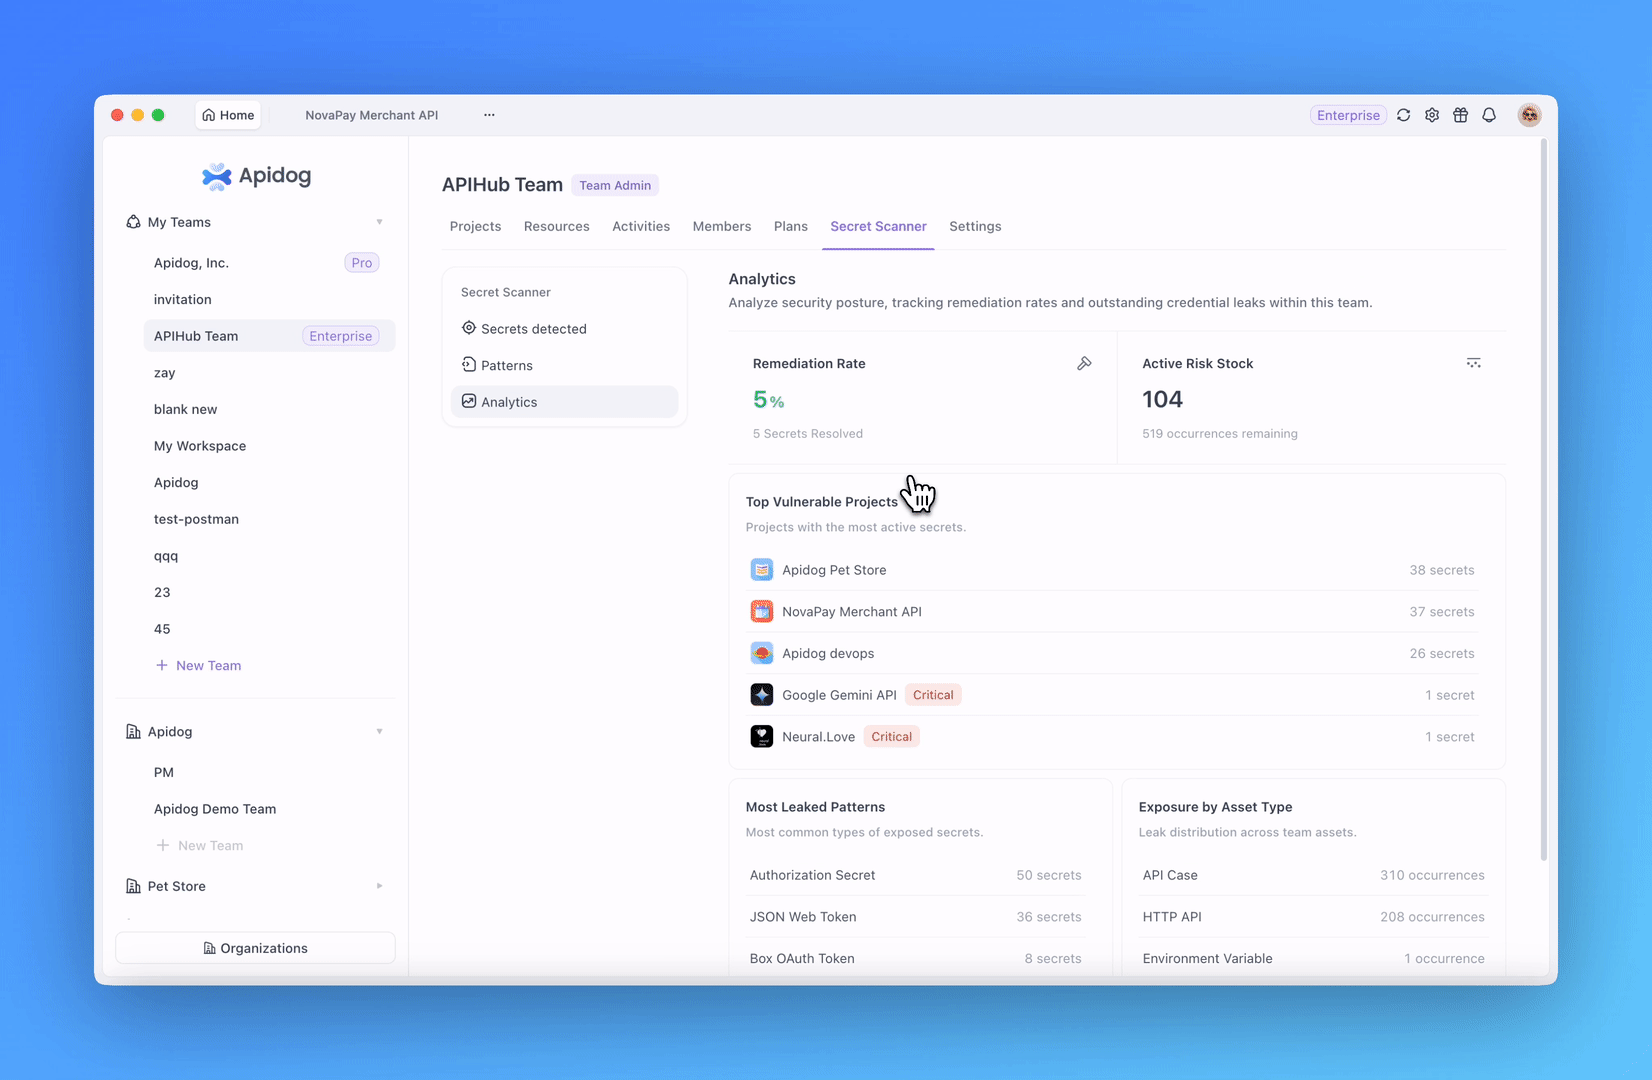
Secret Scanner ofrece a los equipos empresariales una forma estructurada de encontrar, revisar y gestionar esos riesgos a lo largo del ciclo de vida de la API:
- Visibilidad a nivel de organización: Los administradores de la organización pueden ver qué equipos tienen hallazgos de secretos sin resolver e identificar a los Propietarios o Administradores de Equipo relevantes que pueden coordinar la remediación.
- Gobernanza a nivel de equipo: Los equipos pueden revisar los hallazgos en sus proyectos y abrir una vista detallada de cada ocurrencia asociada con el mismo riesgo de secreto.
- Navegación directa a la fuente: Cada ocurrencia puede vincularse a la solicitud, el entorno, la variable, el ejemplo u otro recurso de origen relacionado, lo que reduce la investigación manual.
- Remediación registrada: Los hallazgos se pueden marcar como resueltos con una razón como Revocado, Falso positivo o No se arreglará.
- Patrones de detección personalizados: Los administradores de equipo pueden crear, editar, habilitar, deshabilitar o eliminar patrones personalizados para los formatos de credenciales utilizados dentro de su organización.
En lugar de detenerse en la detección, los equipos pueden localizar la fuente, coordinar la propiedad, registrar el resultado y mantener un historial de remediación más claro.
Registros de Auditoría Empresarial Mejoran la Trazabilidad de la Organización
Cuando una organización gestiona muchos miembros, equipos, proyectos y permisos, los administradores necesitan un registro fiable de la actividad importante. Sin ese historial, investigar cambios de acceso inesperados o comprender quién realizó una operación sensible puede requerir verificaciones manuales que consumen mucho tiempo.
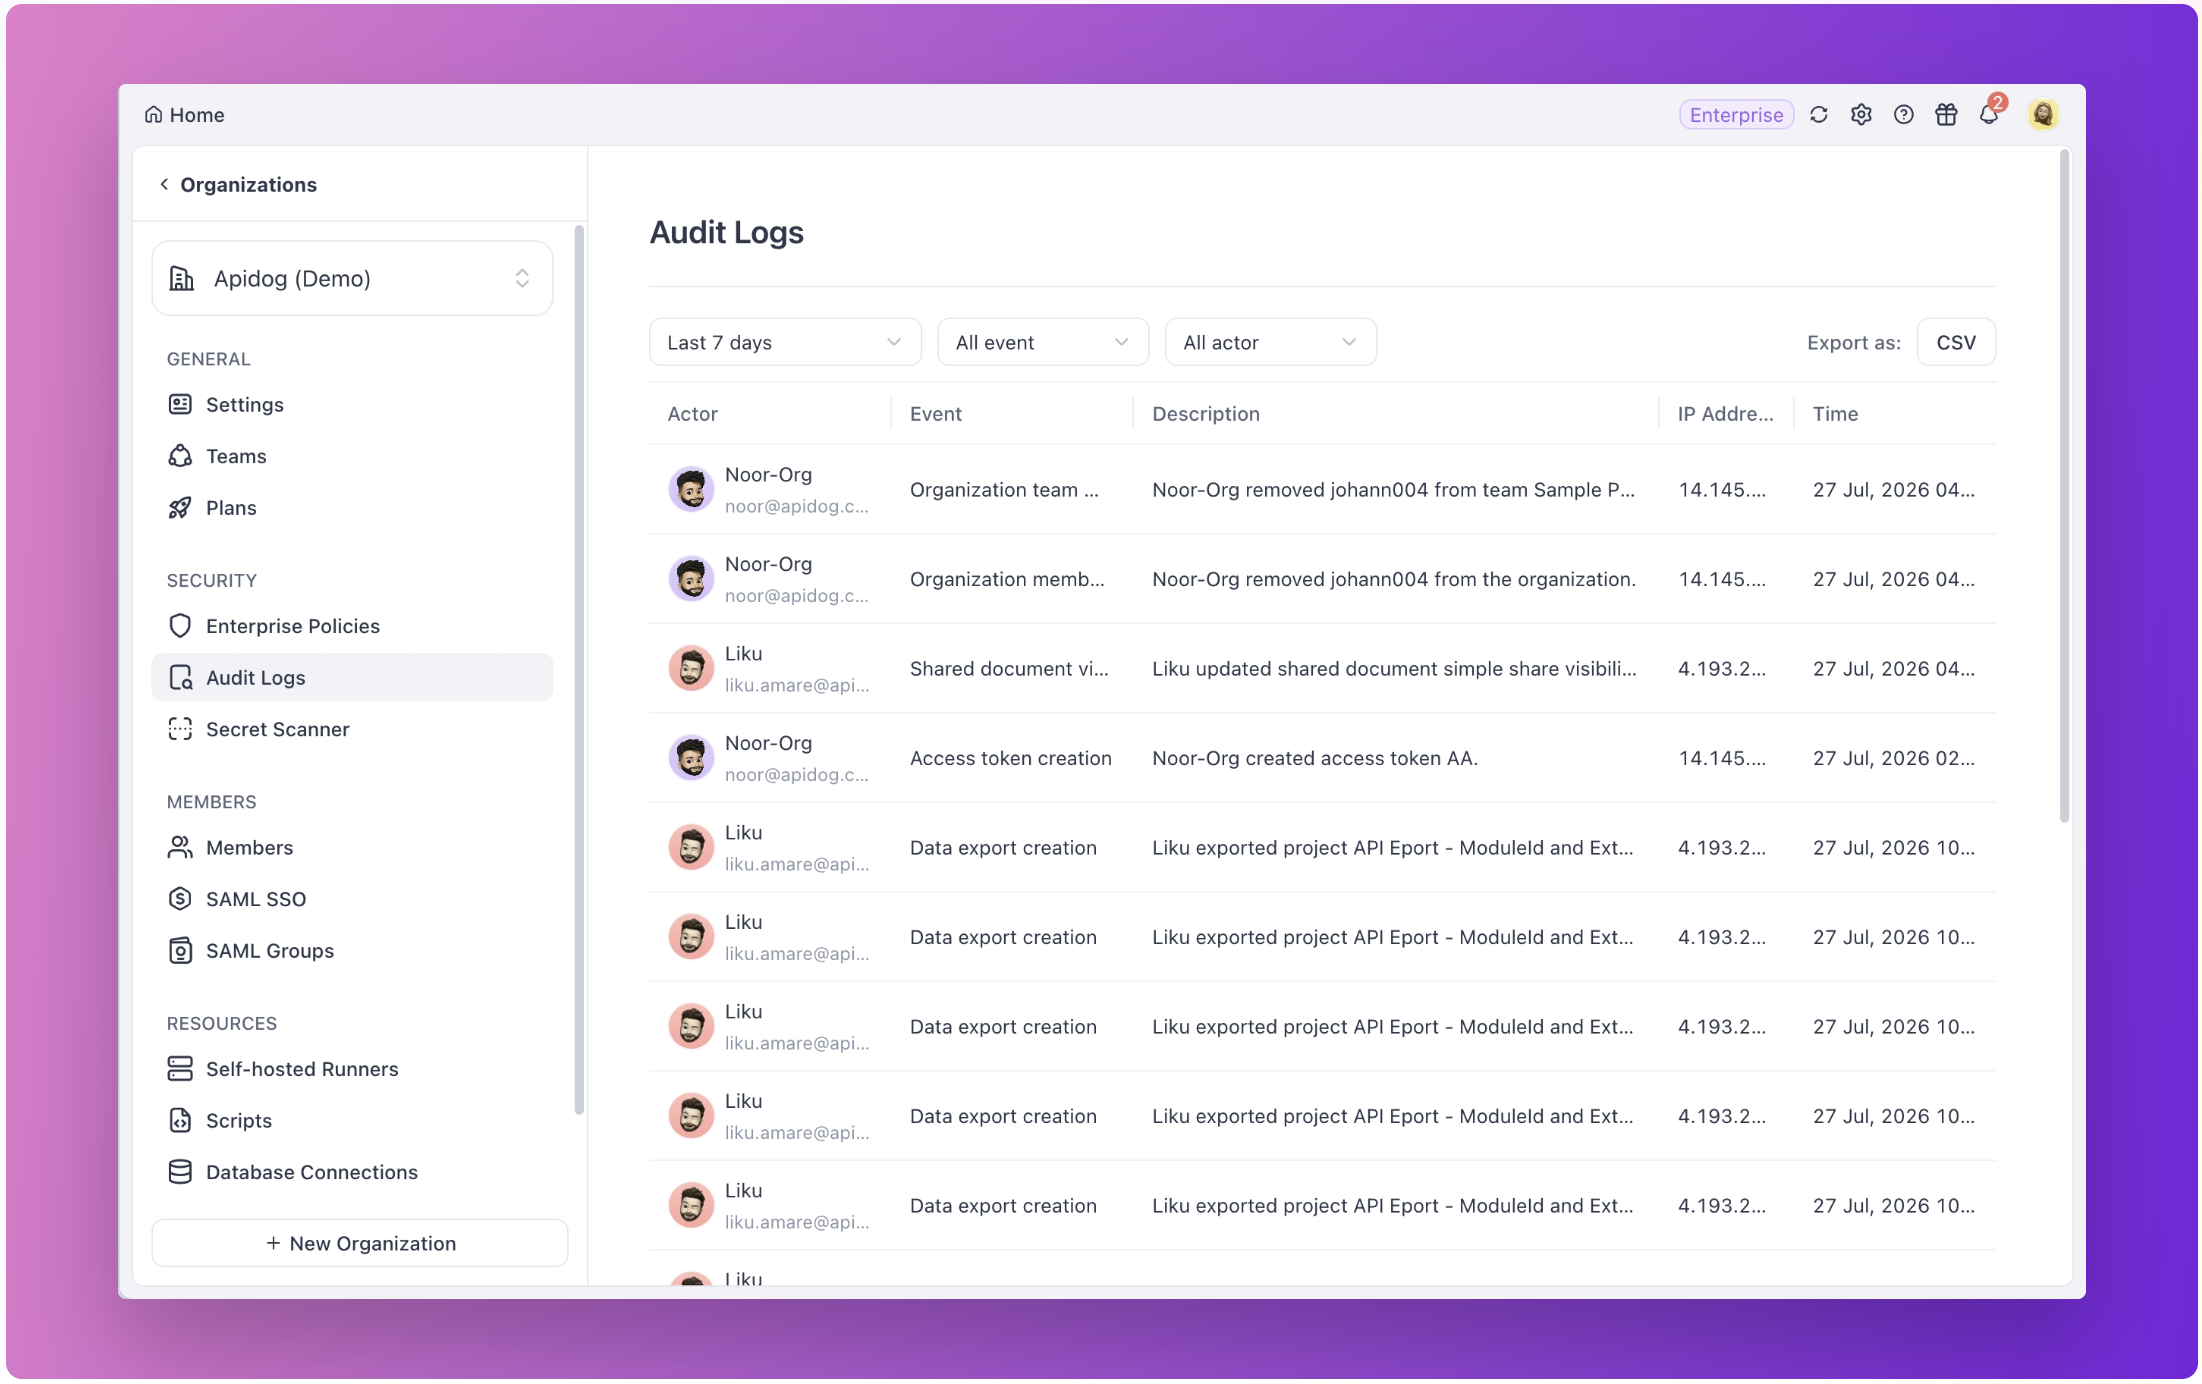
Los Registros de Auditoría Empresarial ofrecen a los Propietarios y Administradores de la Organización una vista centralizada de los eventos clave. Cada registro puede incluir el operador, el tipo de evento, la descripción del evento, la dirección IP de origen y la marca de tiempo. Los administradores pueden filtrar por rango de tiempo, tipo de evento y operador para rastrear cambios que involucren miembros, equipos, permisos, proyectos y eventos de inicio de sesión.
Esto apoya las revisiones de seguridad, la investigación de incidentes y los procesos de cumplimiento interno sin requerir que los administradores reconstruyan la actividad a partir de múltiples fuentes.
Flujos de Trabajo de Identidad Empresarial y SSO Más Fiables
Apidog mejoró la compatibilidad con SCIM 2.0 en una gama más amplia de integraciones de proveedores de identidad (IdP). Las operaciones del ciclo de vida del usuario y la gestión de grupos a nivel de organización son ahora más resistentes a las diferencias en los campos SCIM y el comportamiento de los puntos finales, lo que ayuda a los equipos empresariales a activar, actualizar y sincronizar usuarios y grupos de forma más fiable.
Para las organizaciones que utilizan IdP como JumpCloud, Microsoft Entra ID y Okta, estas mejoras respaldan un flujo de trabajo de gobernanza de identidad empresarial más fluido más allá del aprovisionamiento. La Asignación de Grupos SAML mejorada maneja tanto cadenas de grupo únicas como matrices de múltiples grupos, lo que ayuda a los usuarios a recibir los roles de organización y equipo esperados después del inicio de sesión único (SSO) sin interrumpir la membresía existente del equipo.
La experiencia de gobernanza de identidad también se extiende al acceso a proyectos. Después del inicio de sesión único (SSO), Apidog puede expandir y seleccionar automáticamente la organización y el equipo correspondientes, reduciendo la navegación manual entre espacios de trabajo y ayudando a los usuarios a ingresar al proyecto correcto con el acceso adecuado más rápidamente.
2. 📦 Migración de API y Sincronización de Especificaciones
La calidad de la migración se determina por lo que sucede después de la importación. Las solicitudes deben seguir siendo comprensibles, la autenticación debe seguir siendo utilizable, las variables deben conservar su contexto y las sincronizaciones repetidas de especificaciones no deben eliminar ni sobrescribir recursos no relacionados.
Migración de Postman Más Completa y Fiable
Apidog ahora preserva y mapea más datos de Postman tanto en importaciones de archivos locales como en importaciones de API de Postman:
- La autenticación a nivel de colección y las configuraciones de OAuth 2.0 a nivel de endpoint se importan con mayor precisión.
- Las URLs de Token de Actualización de OAuth 2.0 se mapean correctamente.
- Las descripciones de variables y las clasificaciones de secretos pueden conservarse.
- Los campos de archivo
form-dataconservan el nombre de archivo original cuando el archivo local real no puede ser transferido. - Las importaciones de API de Postman pueden incluir Globales, con la opción de excluirlas durante la importación.
- Los caracteres no admitidos en los nombres de variables, como espacios o barras verticales, se reemplazan por guiones bajos para reducir los fallos de resolución de plantillas.
- Es menos probable que las importaciones repetidas de la API de Postman utilicen datos de colección almacenados en caché del navegador obsoletos.
| Antes | Ahora |
|---|---|
|
|
El resultado es menos limpieza post-migración y un camino más corto desde los datos importados hasta las solicitudes que los equipos pueden entender, validar y ejecutar.
Flujos de Trabajo de Importación de OpenAPI y Swagger Más Seguros
Las importaciones de OpenAPI y Swagger a menudo sirven como un flujo de trabajo de sincronización continuo en lugar de una migración única. Por lo tanto, los errores de importación, el análisis incompleto o la eliminación incorrecta de recursos pueden afectar un proyecto repetidamente.
Apidog ahora proporciona detalles de error más claros cuando un archivo OpenAPI o Swagger no se puede importar. Cuando el problema puede estar relacionado con el formato de especificación seleccionado, el flujo de importación proporciona una guía más directa para cambiar de formato y continuar la investigación.
Este lanzamiento también mejora varios casos complejos de sincronización:
- Las importaciones programadas pueden procesar definiciones devueltas con respuestas HTTP no 2xx de manera más correcta.
- Las importaciones de OpenAPI 3.1 en ramas de iteración conservan los endpoints, Webhooks, carpetas, descripciones y estados obsoletos de manera más fiable.
- Es menos probable que las carpetas sin endpoints HTTP se eliminen incorrectamente al suprimir recursos que ya no existen en la definición de origen.
- Las referencias circulares de esquemas se manejan de manera más fiable durante la importación.
- La sincronización de modelos entre módulos y fuentes de importación programadas es menos probable que sobrescriba modelos no relacionados con el mismo nombre.
Estos cambios hacen que la sincronización de especificaciones sea más segura para los equipos que trabajan en proyectos de múltiples módulos, ramas y flujos de trabajo de importación programada.
3. 🧪 Fiabilidad de Pruebas y Flujos de Trabajo
La automatización se vuelve difícil de mantener cuando los activos de prueba deben duplicarse, la actividad del escenario es difícil de ver, o las actualizaciones de configuración grandes fallan por razones evitables. Las mejoras de flujo de trabajo de julio reducen esa fricción operativa.
Reutilice Más Activos de Prueba en Apidog CLI
Cuando Apidog CLI ejecuta casos de escenario, los pasos del escenario ahora pueden referenciar endpoints, casos de prueba y otros escenarios. Los activos de prueba existentes se pueden reutilizar más directamente en scripts locales, pipelines de CI/CD y flujos de trabajo de pruebas automatizadas, en lugar de ser recreados como pasos aislados.
Esto hace que la composición de escenarios sea más modular y ayuda a los equipos a mantener los mismos activos de prueba reutilizables en las pruebas interactivas y la ejecución automatizada.
Vea Cuándo Se Ejecutaron los Escenarios de Prueba por Última Vez
La lista de escenarios de prueba automatizados ahora muestra la hora de ejecución más reciente además de la hora de creación. Los equipos pueden ver rápidamente si un escenario se ha ejecutado recientemente, identificar pruebas que pueden necesitar atención y comunicar la actividad de las pruebas de forma más clara a los interesados del proyecto.
Guarde Configuraciones de Entorno Grandes de Forma Más Fiable
Los proyectos grandes pueden acumular valores vacíos inválidos en la configuración del entorno, lo que aumenta el tamaño de la solicitud y, ocasionalmente, causa fallos al guardar. Apidog ahora elimina estos datos vacíos no utilizados al guardar un entorno, lo que hace que las actualizaciones de configuración sean más fiables para proyectos con muchos módulos.
🐞 Correcciones de Errores y Pequeñas Mejoras
Este mes también lanzamos un conjunto de correcciones y mejoras de calidad de vida, que incluyen:
- Se corrigió un problema por el cual las notificaciones del Runner y los resultados de ejecución recientes podían mostrar una duración promedio de 0 después de que un escenario de prueba finalizaba.
- Se corrigió un problema por el cual hacer clic en "Olvidé mi contraseña" no reutilizaba automáticamente la información de la cuenta ingresada previamente.
- Se corrigió un problema por el cual los Propietarios de la Organización podían perder el acceso a la configuración de la organización después de exceder el límite de miembros.
- Se corrigió un problema por el cual un Propietario de Equipo podía volver a unirse a través de un enlace de invitación de proyecto con un rol de miembro regular incorrecto.
- Se corrigió un desfase horario en el tiempo de actividad reciente de la lista de miembros de la organización.
- Se corrigió un problema por el cual la clonación de un proyecto desde un sitio de documentación publicado podía incluir endpoints de módulos no publicados.
- Se corrigió un problema por el cual los pasos de la suite de pruebas podían desaparecer después de guardar en una rama secundaria.
- Se corrigió un problema por el cual Runner podía fallar al ejecutar suites de pruebas en ramas secundarias.
- Se corrigió un problema por el cual las exportaciones de documentación multi-módulo podían contener endpoints de módulos que no estaban seleccionados.
- Se corrigió un problema por el cual deshabilitar "Importar autenticación" podía cambiar incorrectamente la autenticación de directorio a "Sin Auth".
- Reconocimiento mejorado del Secret Scanner para patrones de credenciales adicionales.
- Se corrigió un problema por el cual las imágenes en documentos Markdown podían no mostrarse en el cliente de escritorio On-Premises.
- Datos de uso de crédito acumulativo mejorados para que los aumentos totales y el consumo total puedan mostrarse con mayor precisión.
🌟 Qué Significa Esto
El lanzamiento de julio crea un camino más fiable en tres áreas conectadas de las operaciones de API:
Enfoque | Qué mejora | Por qué es importante |
|---|---|---|
Seguridad y acceso empresarial | Secret Scanner, Registros de Auditoría, compatibilidad SCIM y SAML de JumpCloud, y navegación más rápida en el espacio de trabajo SSO. | Las organizaciones pueden encontrar riesgos de credenciales, rastrear actividades importantes y gestionar el acceso de usuarios con menos brechas. |
Migración de API y sincronización de especificaciones | Se conserva más contexto de Postman, mientras que las importaciones de OpenAPI y Swagger son más seguras y fáciles de solucionar. | Los equipos dedican menos tiempo a reparar datos importados y se enfrentan a un menor riesgo de perder o sobrescribir recursos del proyecto. |
Fiabilidad de pruebas y flujos de trabajo | Los escenarios CLI reutilizan activos existentes, la actividad de los escenarios es más fácil de ver y las guardas de entornos grandes son más estables. | Los flujos de trabajo automatizados son más fáciles de componer, monitorear y mantener. |
En conjunto, estas actualizaciones ayudan a los equipos de seguridad, administradores, diseñadores de API e ingenieros de pruebas a trabajar desde una base operativa más clara y fiable.
💬 Únete a la Conversación
Conéctate con otros ingenieros de API y el equipo de Apidog:
- Únete a nuestra comunidad de Discord para discusiones y soporte en tiempo real.
- Participa en nuestra comunidad de Slack para conversaciones técnicas.
- Síguenos en X (Twitter) para las últimas actualizaciones.
P.D. Para obtener todos los detalles sobre las actualizaciones, ¡consulta el Changelog de Apidog!
Saludos cordiales,
El Equipo de Apidog