
Gemini 3.8 Flash Cyber là một biến thể của Gemini 3.8 Flash được điều chỉnh bảo mật mà Google đã phát hành vào ngày 2 tháng 9 năm 2026, cùng ngày với phiên bản mô hình đa năng. Bạn không thể đăng ký sử dụng. Quyền truy cập được thực hiện thông qua một chương trình thẩm định mới có tên là Fairwind Program, dành cho các cơ quan chính phủ, nhà điều hành cơ sở hạ tầng quan trọng, người duy trì phần mềm và các nền tảng công nghệ cốt lõi. Không có API công khai, không có giá được công bố và không có tùy chọn tự lưu trữ, vì các trọng số vẫn được giữ kín.
Điều này làm cho bài viết này khác với các bài viết còn lại trong loạt bài về Gemini 3.8 Flash. Không có lệnh curl để dán và không có bảng giá để tranh cãi. Điều đáng hiểu là mô hình này làm gì, Google tin tưởng giao nó cho ai, các đối tác được thẩm định phải cam kết những gì và các kết quả đã công bố nói gì về khả năng tìm và vá các lỗ hổng của nó. Bài đăng ra mắt của Google và trang Fairwind Program là những nguồn chính cho mọi thông tin dưới đây.
Phần cuối cùng dành cho những người còn lại. Nếu bạn xây dựng API và không điều hành một CERT quốc gia, mô hình bạn có thể sử dụng hôm nay là Gemini 3.8 Flash thông thường, và công việc bảo mật bạn có thể làm hôm nay là loại công việc định kỳ: kiểm tra xác thực, kiểm tra tiêu cực và chạy hồi quy theo lịch trình. Đó là nơi Apidog phù hợp, và hướng dẫn này làm rõ những gì nó bao gồm và không bao gồm.
Tổng quan về Gemini 3.8 Flash Cyber
| Mục | Giá trị |
|---|---|
| Công bố | Ngày 2 tháng 9 năm 2026, cùng với Gemini 3.8 Flash |
| Mô hình cơ sở | Gemini 3.8 Flash (thẻ mô hình: “dựa trên Gemini 3.7 Flash”) |
| Mục đích | Phát hiện lỗ hổng, vá lỗi và quy trình công việc bảo mật phòng thủ |
| Truy cập | Chỉ dành cho Chương trình Fairwind: nộp đơn, kiểm tra lý lịch, nghĩa vụ hợp đồng |
| Các nhóm đủ điều kiện | Các cơ quan chính phủ đáng tin cậy, nhà điều hành cơ sở hạ tầng quan trọng, người duy trì phần mềm, nền tảng công nghệ cốt lõi; các phòng thí nghiệm học thuật thực hiện đánh giá hiệu suất phòng thủ có thể nộp đơn |
| API công khai | Không có |
| Giá công khai | Không có |
| Tự lưu trữ | Không thể; trọng số được giữ kín |
| Tiền thân | Chương trình thử nghiệm giới hạn Gemini 3.5 Flash Cyber (tháng 7 năm 2026, dành cho chính phủ và đối tác đáng tin cậy) |
| Đi kèm với | Tích hợp CodeMender để sửa lỗi tự động |
| Mô hình bạn có thể sử dụng thay thế | gemini-3.8-flash thông qua API Gemini và Google AI Studio |
Gemini 3.8 Flash Cyber là gì
Hãy coi nó như Gemini 3.8 Flash với lớp bảo vệ an toàn được thay đổi, chứ không phải một dòng mô hình riêng biệt. MarkTechPost đã mô tả cặp đôi này là “một mô hình cốt lõi, hai lớp truy cập,” và cách diễn giải đó phù hợp với các tài liệu của Google. Mô hình tổng quát mang khóa đào tạo an toàn tiêu chuẩn nhằm chống lại các yêu cầu tấn công bảo mật. Biến thể Cyber được tinh chỉnh để xử lý chúng: đọc một codebase, săn lùng một lỗi có thể khai thác, suy luận về cách nó có thể bị kích hoạt và đề xuất một bản vá.
Khả năng đó có hai mặt, đó là lý do tại sao Google sẽ không đặt nó phía sau một khóa công khai. Cùng một mô hình giúp nhóm bảo mật Chrome sửa lỗi nhanh hơn cũng sẽ giúp kẻ tấn công tìm ra chúng nhanh hơn. Giải pháp của Google là giữ mô hình phía máy chủ, chỉ cấp quyền truy cập cho những người phòng thủ được thẩm định và gắn các ràng buộc hợp đồng vào mỗi tài khoản.
Hai hậu quả thực tế sau đây. Thứ nhất, mọi thứ bạn đọc về hiệu suất của 3.8 Flash Cyber đều đến từ Google hoặc từ các đối tác được nêu tên trong bài đăng của Google. Không có phòng thí nghiệm độc lập nào có khóa truy cập. Thứ hai, “3.8” trong tên cho bạn biết khả năng suy luận và mã hóa cơ bản. Nếu bạn muốn biết cách mô hình cơ sở hoạt động trên các tác vụ tác nhân dài hạn, hướng dẫn API 3.8 Flash bao gồm API tương tác, các cấp độ tư duy và ngân sách token mà thiết kế “hoạt động chăm chỉ hơn” tiêu thụ.
Chương trình Fairwind: ai được cấp quyền truy cập
Chương trình Fairwind là cánh cửa mới. Nó thay thế thỏa thuận chỉ theo lời mời đã chi phối chương trình thử nghiệm 3.5 Flash Cyber bằng một quy trình nộp đơn được tài liệu hóa và một bộ nghĩa vụ cố định.
Ai có thể đăng ký
Google liệt kê bốn danh mục đối tác: các cơ quan chính phủ đáng tin cậy, nhà điều hành cơ sở hạ tầng quan trọng, người duy trì phần mềm và các nền tảng công nghệ cốt lõi. Các phòng thí nghiệm học thuật thực hiện đánh giá hiệu suất phòng thủ cũng có thể nộp đơn. Mọi ứng viên đều trải qua quá trình kiểm tra lý lịch xem xét lịch sử bảo mật và cái mà Google gọi là “hoạt động đạo đức.” Mục tiêu là loại trừ bất kỳ ai có thể sử dụng mô hình cho mục đích tấn công.
Lưu ý những gì thiếu trong danh sách đó. Các nhà nghiên cứu bảo mật độc lập, thợ săn tiền thưởng lỗi, công ty tư vấn và các công ty SaaS không có dấu ấn cơ sở hạ tầng hoặc nền tảng đều không xuất hiện. Các danh mục đã công bố không mời họ.
Những gì các đối tác phải cam kết
Việc phê duyệt không phải là kết thúc của quá trình. Các đối tác Fairwind phải thực hiện một bộ nghĩa vụ hoạt động:
- Xác thực cấp độ người dùng cho mỗi người sử dụng mô hình, được hỗ trợ bởi MFA chống lừa đảo và kiểm soát truy cập.
- Quyền truy cập giới hạn cho các nhóm an ninh mạng nội bộ, ứng phó sự cố và kiểm tra xâm nhập. Các nhóm sản phẩm và kỹ thuật chung không đủ điều kiện.
- Theo dõi những nhân viên nào có quyền truy cập và cách họ sử dụng.
- Không chia sẻ, phân phối lại hoặc bán lại quyền truy cập dưới bất kỳ hình thức nào.
Điểm cuối cùng đóng lại lỗ hổng rõ ràng. Một đối tác không thể tích hợp mô hình vào một dịch vụ và bán nó, và cũng không thể cho nhà thầu mượn khóa truy cập. Nếu bạn hy vọng một nhà cung cấp sẽ bán lại khả năng của 3.8 Flash Cyber, các điều khoản của chương trình đã loại trừ điều đó.
Những gì Google nói về kết quả
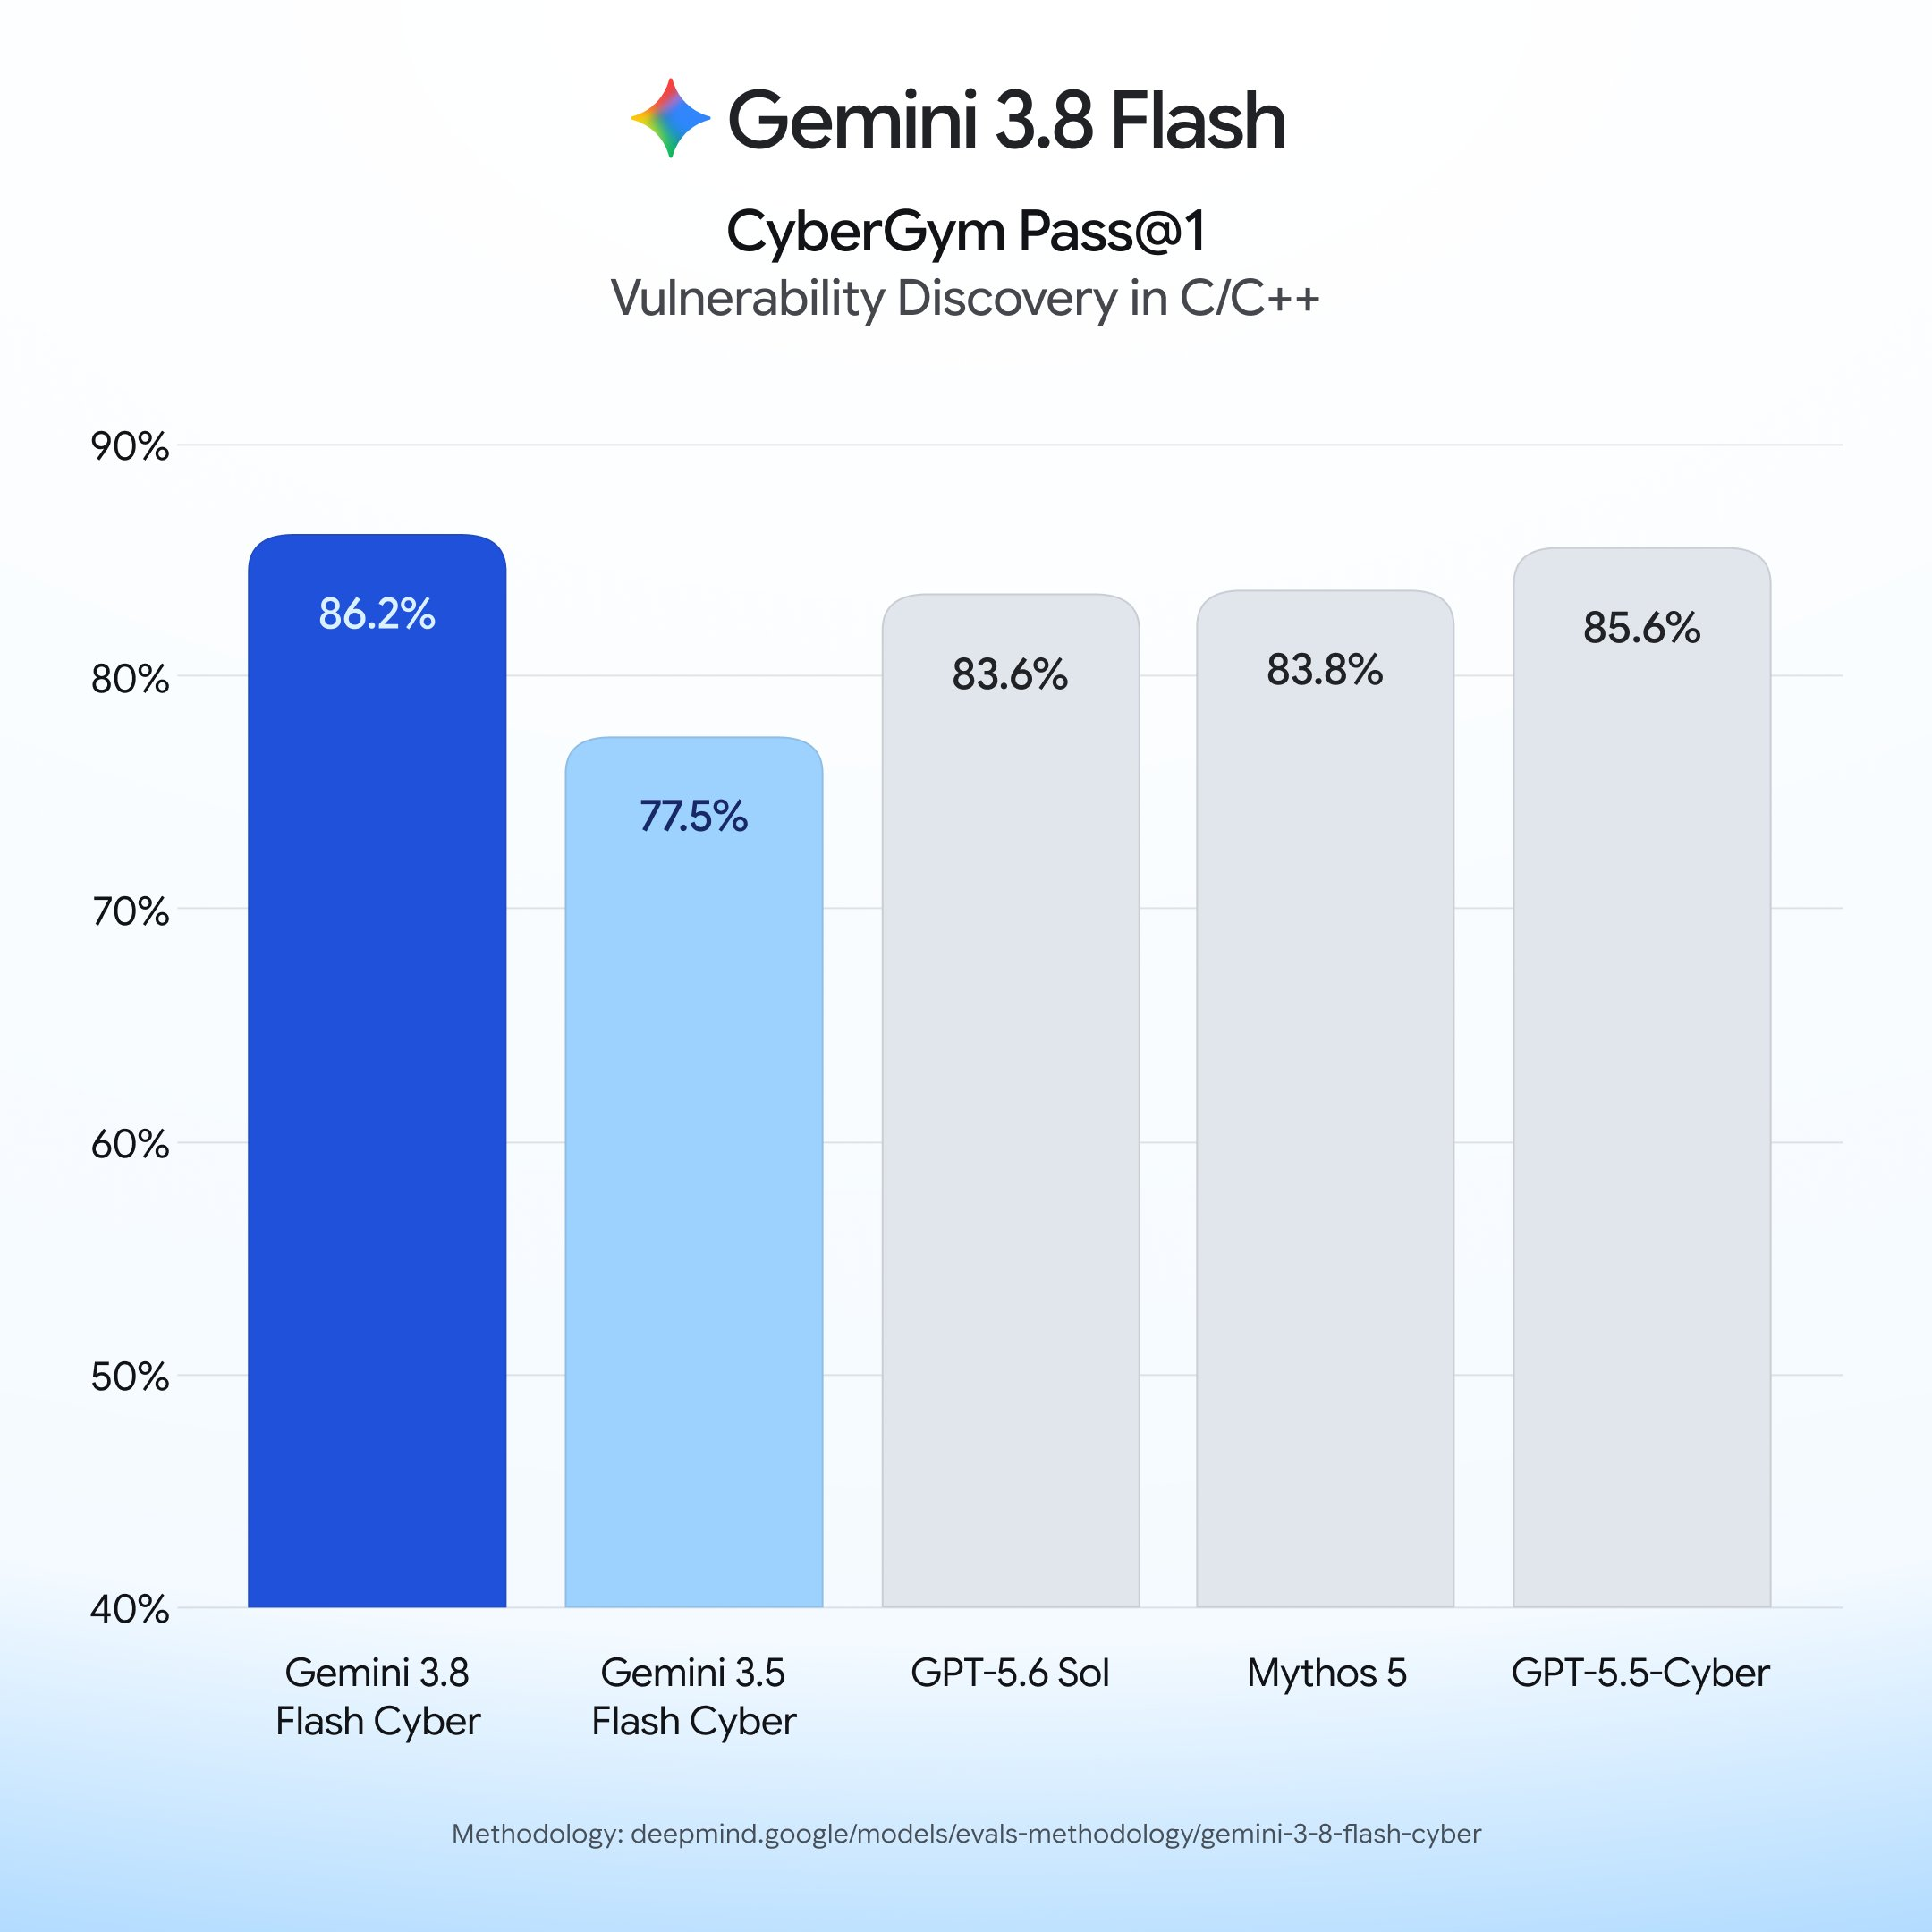
Mọi số liệu ở đây đều do Google thực hiện hoặc được báo cáo bởi một đối tác trong tài liệu ra mắt của Google. Hãy coi chúng là tuyên bố của nhà cung cấp cho đến khi ai đó bên ngoài chương trình tái tạo chúng, điều mà mô hình truy cập khiến khó khăn.
| Tuyên bố | Nguồn | Kết quả |
|---|---|---|
| CyberGym | Vượt trội hơn 3.5 Flash Cyber và các mô hình tiên tiến lớn hơn (không có điểm số được in trong văn bản) | |
| Phát hiện lỗ hổng thực tế | Tỷ lệ thành công trên 70% trên 20 ngôn ngữ lập trình | |
| Vá lỗi CWE-Bench | 47.2% pass@1, so với 47.8% của mô hình tiên tiến hàng đầu “với chi phí cao hơn” | |
| Các bản vá lỗ hổng Chrome | Nhóm bảo mật Chrome | Số lượng bản vá đúng gấp 2.6 lần so với các mô hình thương mại tốt nhất, vốn lớn hơn nhiều |
| Khả năng thu hồi (Recall) các phát hiện bảo mật | Wiz | Khả năng thu hồi cao hơn 7.5 đến 9.7 điểm phần trăm với chi phí thấp hơn 2.3x đến 5.2x |
| Thời gian tìm thấy lỗ hổng nghiêm trọng | Google Cloud Vulnerability Research | Dưới 2 giờ, so với hàng tháng trước đây |
Một vài lưu ý khi đọc bảng đó. Dòng CWE-Bench là dòng thẳng thắn nhất mà Google công bố: 47.2% thấp hơn một chút so với 47.8% của mô hình dẫn đầu không tên, và lập luận của Google là về chi phí, không phải độ chính xác thô. Điều đó phù hợp với toàn bộ định vị của Flash. Các con số của Chrome và Wiz là so sánh với các mô hình thương mại “lớn hơn nhiều”, điều này cho thấy lợi ích là đạt được kết quả bảo mật gần với mô hình tiên tiến từ một mô hình có kích thước Flash. Con số hai giờ là một giai thoại đơn lẻ từ một nhóm nội bộ, không phải là một tiêu chuẩn.
Việc tích hợp CodeMender rất quan trọng đối với cách các đối tác sử dụng nó. CodeMender là công cụ sửa lỗi tự động của Google, và 3.8 Flash Cyber được tích hợp vào đó, vì vậy một lỗ hổng được phát hiện có thể trực tiếp chuyển thành một bản vá được đề xuất thay vì dừng lại ở một báo cáo.
Google chưa công bố phân tích an toàn cụ thể cho biến thể Cyber. Thẻ mô hình DeepMind bao gồm 3.8 Flash cơ sở và báo cáo các delta an toàn nhỏ so với 3.7 Flash: an toàn văn bản-văn bản giảm 0.4 điểm, an toàn đa ngôn ngữ tăng 5.4 điểm, từ chối vô cớ tăng 1.1 điểm. Liệu những delta đó có giữ nguyên trên điều chỉnh Cyber hay không vẫn chưa được nêu rõ.
Nó thay thế chương trình thử nghiệm 3.5 Flash Cyber như thế nào
Gemini 3.5 Flash Cyber ra mắt vào ngày 21 tháng 7 năm 2026, cùng với Gemini 3.6 Flash, dưới dạng chương trình thử nghiệm giới hạn cho các chính phủ và đối tác đáng tin cậy. Nó cũng chưa bao giờ có giao diện công khai. Bài giải thích về 3.5 Flash Cyber của chúng tôi đã đề cập những gì được biết vào thời điểm đó, và bài so sánh GPT-5.6 Cyber với Gemini 3.5 Flash Cyber đã xem xét cách hai mô hình bảo mật được kiểm soát của các nhà cung cấp xếp hàng.
Ba thay đổi đi kèm với 3.8:
- Mô hình cơ sở đã được nâng cấp qua ba bản phát hành Flash. 3.5 Flash Cyber dựa trên dòng 3.5 Flash cũ hơn. 3.8 Flash Cyber thừa hưởng thiết kế “hoạt động chăm chỉ hơn”, ngữ cảnh 1,048,576 token và hành vi gọi công cụ lặp lại của 3.8 Flash, đây là loại công việc dài hạn mà việc săn lùng lỗ hổng đòi hỏi.
- Chương trình thử nghiệm trở thành một chương trình chính thức. Fairwind chính thức hóa các điều kiện đủ điều kiện, kiểm tra lý lịch và các nghĩa vụ mà trước đây được xử lý theo từng đối tác.
- Google đã công bố kết quả của đối tác. Sự ra mắt của 3.8 nêu tên Chrome, Wiz và Google Cloud Vulnerability Research và in các số liệu, ngay cả khi tất cả đều có nguồn gốc từ Google.
Tin tức ra mắt của 9to5Google mô tả mô hình Cyber là “thay thế phiên bản 3.5.” Google chưa công bố ngày ngừng hỗ trợ cho quyền truy cập chương trình thử nghiệm 3.5 Flash Cyber hiện có hoặc cho biết liệu các đối tác chương trình thử nghiệm có tự động chuyển sang Fairwind hay không. [XÁC MINH]
Để có cái nhìn rộng hơn, GPT-5.6 Cyber của OpenAI chiếm cùng một vị trí: một biến thể có khả năng bảo mật với quyền truy cập được kiểm duyệt và không có API công khai. Một so sánh trực tiếp giữa hai mô hình là không thể nếu không có khóa truy cập cả hai, và không có phòng thí nghiệm độc lập nào có chúng.
Điều này có ý nghĩa gì đối với các nhóm không có quyền truy cập Fairwind
Hầu hết độc giả của blog này sẽ không đủ điều kiện cho Fairwind, và điều đó không sao cả. Mô hình có thể truy cập là Gemini 3.8 Flash, một công cụ lý luận mã có năng lực với giá 0.75 đô la cho mỗi triệu token đầu vào và 3.75 đô la cho mỗi triệu token đầu ra cho đến ngày 31 tháng 12 năm 2026, tăng gấp đôi lên 1.50 đô la và 7.50 đô la vào ngày 1 tháng 1 năm 2027. Nó hỗ trợ gọi hàm, đầu ra có cấu trúc, thực thi mã và các cấp độ tư duy thấp, trung bình và cao, tất cả thông qua API Gemini và Google AI Studio.
Điều mà 3.8 Flash thông thường sẽ không làm là phần tấn công. Nó sẽ xem xét mã của bạn, giải thích một lớp CVE và soạn thảo một bản sửa lỗi cho một lỗi bạn chỉ ra. Yêu cầu nó tìm các đường dẫn có thể khai thác thông qua một mục tiêu trực tiếp và bạn sẽ gặp phải sự từ chối của mô hình chung, theo thiết kế. Bảng phân tích giá của 3.8 Flash bao gồm phép tính token nếu bạn dự định chạy đánh giá mã với số lượng lớn.
Bài học hữu ích là công việc bảo mật mà hầu hết các nhóm API cần hoàn toàn không yêu cầu một mô hình được kiểm soát. Các chế độ lỗi đằng sau hầu hết các sự cố API đều là những thứ tầm thường: xác thực bị hỏng, thiếu kiểm tra ủy quyền, đầu vào không được xác thực và các điểm cuối không ai kiểm tra sau khi chúng được triển khai. Không điều nào trong số đó cần một công cụ săn lùng lỗ hổng tiên tiến. Nó cần các bài kiểm tra chạy theo lịch trình và báo lỗi rõ ràng.
Kiểm tra tư thế bảo mật API của bạn trong Apidog
Apidog là một nền tảng kiểm thử và client API, không phải là một công cụ quét lỗ hổng. Nó sẽ không tìm thấy lỗi an toàn bộ nhớ trong dịch vụ của bạn theo cách 3.8 Flash Cyber đã tìm thấy một lỗi trong Chrome. Điều nó làm là xác minh rằng API của bạn thực thi các quy tắc bạn đã viết, mỗi ngày, mà không cần con người phải nhớ kiểm tra. Ba mô hình bao gồm hầu hết các trường hợp.
Kiểm tra xác thực. Đối với mỗi điểm cuối được bảo vệ, hãy xây dựng một kịch bản kiểm thử nhỏ gửi bốn biến thể: một token hợp lệ, không có token, một token đã hết hạn và một token có phạm vi hoặc vai trò sai. Khẳng định 200 cho biến thể đầu tiên và 401 hoặc 403 cho các biến thể còn lại. Lưu các token dưới dạng biến môi trường để kịch bản chạy không thay đổi trên môi trường staging và production. Điều này bắt lỗi API phổ biến nhất, một điểm cuối đã âm thầm ngừng kiểm tra ủy quyền sau khi tái cấu trúc.
Kiểm tra tiêu cực. Gửi những gì kẻ tấn công sẽ gửi: JSON bị định dạng sai, payload quá khổ, giá trị chuỗi ở nơi mong đợi số nguyên, tham số đường dẫn và truy vấn chứa các chuỗi tiêm nhiễm và các trường hợp biên unicode. Khẳng định rằng API trả về mã 4xx được kiểm soát với một thân lỗi rõ ràng thay vì mã 500 với một dấu vết ngăn xếp (stack trace). Mã 500 ở đây có nghĩa là quá trình xác thực của bạn không chạy, và dấu vết ngăn xếp là một món quà cho bất kỳ ai gửi yêu cầu.
Chạy theo lịch trình. Kết nối các kịch bản đó vào một lịch trình để chúng thực thi trên mọi môi trường theo một chu kỳ cố định và trên mỗi lần triển khai. Hướng dẫn kiểm tra API theo lịch trình sẽ hướng dẫn bạn thiết lập. Vấn đề là các hồi quy bảo mật được phát hiện vào ngày chúng được triển khai, chứ không phải trong một cuộc kiểm toán hàng quý.
Nếu bạn cũng sử dụng Gemini 3.8 Flash trong hệ thống của mình, cùng một không gian làm việc có thể chứa các yêu cầu đó: gửi một lệnh gọi API Interactions, khẳng định về lược đồ phản hồi và số lượng token usageMetadata, và lên lịch chạy cùng với các kịch bản bảo mật của bạn. Tải xuống Apidog để thiết lập điều này.
Câu hỏi thường gặp
Tôi có thể có quyền truy cập API vào Gemini 3.8 Flash Cyber không? Không. Không có API công khai, không có tùy chọn đăng ký tự phục vụ và không có trang giá. Quyền truy cập được thực hiện thông qua Chương trình Fairwind, yêu cầu nộp đơn, kiểm tra lý lịch và chấp nhận các nghĩa vụ hoạt động được mô tả ở trên. Nếu bạn đáp ứng các tiêu chí đủ điều kiện, hãy nộp đơn thông qua trang Fairwind.
Gemini 3.8 Flash Cyber có giá bao nhiêu? Google chưa công bố giá. Các điều khoản được thiết lập trong Chương trình Fairwind và không công khai. Bất kỳ con số nào bạn thấy ở nơi khác đều là phỏng đoán.
Gemini 3.8 Flash Cyber có phải là một mô hình khác với Gemini 3.8 Flash không? Nó chia sẻ mô hình cốt lõi. Sự khác biệt là sự điều chỉnh và lớp truy cập: biến thể Cyber thực hiện các tác vụ tấn công bảo mật mà mô hình chung từ chối, và nó chỉ dành cho những người phòng thủ được thẩm định. Bài viết trụ cột về Gemini 3.8 Flash bao gồm thông số kỹ thuật và điểm chuẩn của mô hình cơ sở.
Nó so sánh thế nào với GPT-5.6 Cyber? Cả hai đều được kiểm soát, cả hai đều nhắm đến việc phát hiện và vá lỗi lỗ hổng, và cả hai đều không có API công khai. Một so sánh trực tiếp là không thể nếu không có quyền truy cập cả hai, và không có phòng thí nghiệm độc lập nào có nó. Trang DeepMind Flash là nơi để theo dõi bất kỳ con số nào khác do Google công bố.
Tôi nên sử dụng gì nếu không thể tham gia? Gemini 3.8 Flash để đánh giá và giải thích mã, kết hợp với kiểm thử bảo mật API định kỳ: kiểm tra xác thực, kiểm tra tiêu cực và chạy theo lịch trình. Sự kết hợp đó bao gồm các chế độ lỗi đằng sau hầu hết các sự cố API thực tế.
Điều này có ý nghĩa gì với bạn
Gemini 3.8 Flash Cyber là một bước nhảy vọt về khả năng thực sự cho những người phòng thủ mà Google cho phép truy cập, và Chương trình Fairwind là một cổng kiểm soát rõ ràng, nghiêm ngặt hơn so với chương trình thử nghiệm 3.5 mà nó thay thế. Đối với tất cả mọi người bên ngoài cổng đó, không có gì về các lựa chọn của bạn thay đổi vào ngày 2 tháng 9. Bạn vẫn có Gemini 3.8 Flash, mà bạn có thể gọi ngay hôm nay, và bạn vẫn sở hữu công việc không mấy hào nhoáng là chứng minh API của bạn từ chối các token xấu và đầu vào xấu. Hãy thực hiện điều đó theo lịch trình, và bạn sẽ bắt được loại lỗi mà không có mô hình được kiểm soát nào có thể được chỉ ra.