
Gemini 3.8 Flash Cyber, Google'ın genel amaçlı modelle aynı gün, 2 Eylül 2026'da piyasaya sürdüğü Gemini 3.8 Flash'ın güvenliğe özel olarak ayarlanmış bir varyantıdır. Buna kaydolamazsınız. Erişim, hükümet yetkilileri, kritik altyapı operatörleri, yazılım geliştiricileri ve temel teknoloji platformlarını hedefleyen Fairwind Programı adlı yeni bir inceleme programı aracılığıyla sağlanır. Açık bir API'si, yayınlanmış bir fiyatı ve kendi kendine barındırma seçeneği yoktur, çünkü ağırlıkları kapalı kalır.
Bu durum, bu makaleyi Gemini 3.8 Flash serisinin diğerlerinden farklı kılmaktadır. Yapıştırılacak bir curl komutu veya tartışılacak bir maliyet tablosu yoktur. Anlaşılması gereken, modelin ne yaptığı, Google'ın onu kime emanet ettiği, incelenen ortakların neyi taahhüt etmesi gerektiği ve yayınlanan sonuçların güvenlik açıklarını bulma ve yamalama yeteneği hakkında ne söylediğidir. Google'ın lansman yazısı ve Fairwind Programı sayfası, aşağıdakilerin tümü için birincil kaynaklardır.
Son bölüm diğer herkes içindir. Eğer API'ler geliştiriyorsanız ve ulusal bir CERT işletmiyorsanız, bugün kullanabileceğiniz model sıradan Gemini 3.8 Flash'tır ve bugün yapabileceğiniz güvenlik çalışmaları rutin türdendir: kimlik doğrulama kontrolleri, negatif testler ve planlanmış regresyon testleri. Apidog burada devreye girer ve bu kılavuz, neyi kapsayıp neyi kapsamadığını açıkça belirtir.
Bir Bakışta Gemini 3.8 Flash Cyber
| Öğe | Değer |
|---|---|
| Duyuruldu | 2 Eylül 2026, Gemini 3.8 Flash ile birlikte |
| Temel model | Gemini 3.8 Flash (model kartı: "Gemini 3.7 Flash tabanlı") |
| Amaç | Güvenlik açığı tespiti, yamalama ve savunma amaçlı güvenlik iş akışları |
| Erişim | Yalnızca Fairwind Programı: başvuru, arka plan kontrolleri, sözleşme yükümlülükleri |
| Uygun gruplar | Güvenilir hükümet yetkilileri, kritik altyapı operatörleri, yazılım geliştiricileri, temel teknoloji platformları; savunma amaçlı kıyaslama yapan akademik laboratuvarlar başvurabilir |
| Açık API | Yok |
| Açık fiyatlandırma | Yok |
| Kendi kendine barındırma | Mümkün değil; ağırlıkları kapalıdır |
| Önceki model | Gemini 3.5 Flash Cyber sınırlı pilotu (Temmuz 2026, hükümetler ve güvenilir ortaklar) |
| Birlikte gelir | Otomatik düzeltmeler için CodeMender entegrasyonu |
| Bunun yerine kullanabileceğiniz model | Gemini API ve Google AI Studio aracılığıyla gemini-3.8-flash |
Gemini 3.8 Flash Cyber Nedir?
Bunu ayrı bir model serisi değil, güvenlik zarfı değiştirilmiş Gemini 3.8 Flash olarak düşünün. MarkTechPost, ikiliyi "bir çekirdek model, iki erişim zarfı" olarak tanımladı ve bu çerçeve Google'ın kendi materyalleriyle de uyuşuyor. Genel model, saldırgan güvenlik isteklerini reddeden standart güvenlik eğitimini içerir. Cyber varyantı, bu tür isteklerle çalışmak üzere ayarlanmıştır: bir kod tabanını okumak, istismar edilebilir bir hata aramak, nasıl tetiklenebileceği hakkında akıl yürütmek ve bir yama önermek.
Bu yetenek iki ucu keskin bir bıçak gibidir, bu yüzden Google onu açık bir anahtarın arkasına koymayacaktır. Chrome güvenlik ekibinin hataları daha hızlı düzeltmesine yardımcı olan aynı model, bir saldırganın onları daha hızlı bulmasına da yardımcı olur. Google'ın yanıtı, modeli sunucu tarafında tutmak, erişimi yalnızca incelenmiş savunuculara vermek ve her kullanım için sözleşmeye dayalı koşullar eklemektir.
İki pratik sonuç şunlardır: Birincisi, 3.8 Flash Cyber'ın performansı hakkında okuduğunuz her şey Google'dan veya Google'ın yazısında adı geçen ortaklardan gelir. Hiçbir bağımsız laboratuvarın anahtarı yoktur. İkincisi, ismindeki "3.8", temel akıl yürütme ve kodlama yeteneğini gösterir. Temel modelin uzun vadeli ajan görevlerinde nasıl davrandığını anlamak isterseniz, 3.8 Flash API kılavuzu Etkileşimler API'sini, düşünme seviyelerini ve "daha çok çalışan" tasarımın tükettiği jeton bütçesini kapsar.
Fairwind Programı: Kimler Erişim Elde Eder?
Fairwind Programı yeni ön kapıdır. 3.5 Flash Cyber pilotunu yöneten yalnızca davetle erişim düzenlemesini, belgelenmiş bir başvuru süreci ve belirli yükümlülüklerle değiştirir.
Kimler Başvurabilir?
Google dört ortak kategorisi listeler: güvenilir hükümet yetkilileri, kritik altyapı operatörleri, yazılım geliştiricileri ve temel teknoloji platformları. Savunma amaçlı kıyaslama yapan akademik laboratuvarlar da başvurabilir. Her başvuru sahibi, güvenlik geçmişini ve Google'ın "etik operasyonlar" olarak adlandırdığı şeyleri inceleyen bir arka plan kontrolünden geçer. Bu kriter, modeli dışa dönük kullanabilecek herkesi dışlamak için tasarlanmıştır.
Bu listede nelerin eksik olduğuna dikkat edin. Bağımsız güvenlik araştırmacıları, hata avcıları, danışmanlık firmaları ve altyapı veya platform ayak izi olmayan SaaS şirketleri listede yer almıyor. Yayınlanan kategoriler onları davet etmiyor.
Ortaklar Neleri Taahhüt Etmeli?
Onay, sürecin sonu değildir. Fairwind ortakları bir dizi işletme yükümlülüğünü üstlenir:
- Modeli kullanan her kişi için kimlik avına dayanıklı MFA ve erişim kontrolleriyle desteklenen kullanıcı düzeyinde kimlik doğrulama.
- Erişim, dahili siber güvenlik, olay müdahalesi ve sızma testi ekipleriyle sınırlıdır. Ürün ekipleri ve genel mühendislik ekipleri uygun değildir.
- Hangi çalışanların erişime sahip olduğunun ve bunu nasıl kullandıklarının takibi.
- Hiçbir düzenleme altında erişimin paylaşılması, yeniden dağıtılması veya yeniden satılması yasaktır.
Son madde, bariz boşluğu kapatır. Bir ortak, modeli bir hizmet içinde sarıp başkalarına satamaz veya bir yükleniciye anahtar ödünç veremez. Bir satıcının 3.8 Flash Cyber yeteneğini yeniden satmasını umuyorsanız, program koşulları bunu engeller.
Google Sonuçların Ne Gösterdiğini Söylüyor
Buradaki her rakam, Google tarafından yürütülen veya Google'ın lansman materyallerindeki bir ortak tarafından rapor edilen bir veridir. Program dışından biri bunları yeniden üretilene kadar bunları satıcı iddiaları olarak kabul edin, ki erişim modeli bunu zorlaştırır.
| İddia | Kaynak | Sonuç |
|---|---|---|
| CyberGym | 3.5 Flash Cyber'ı ve daha büyük öncü modelleri geride bırakıyor (metinde puan belirtilmemiş) | |
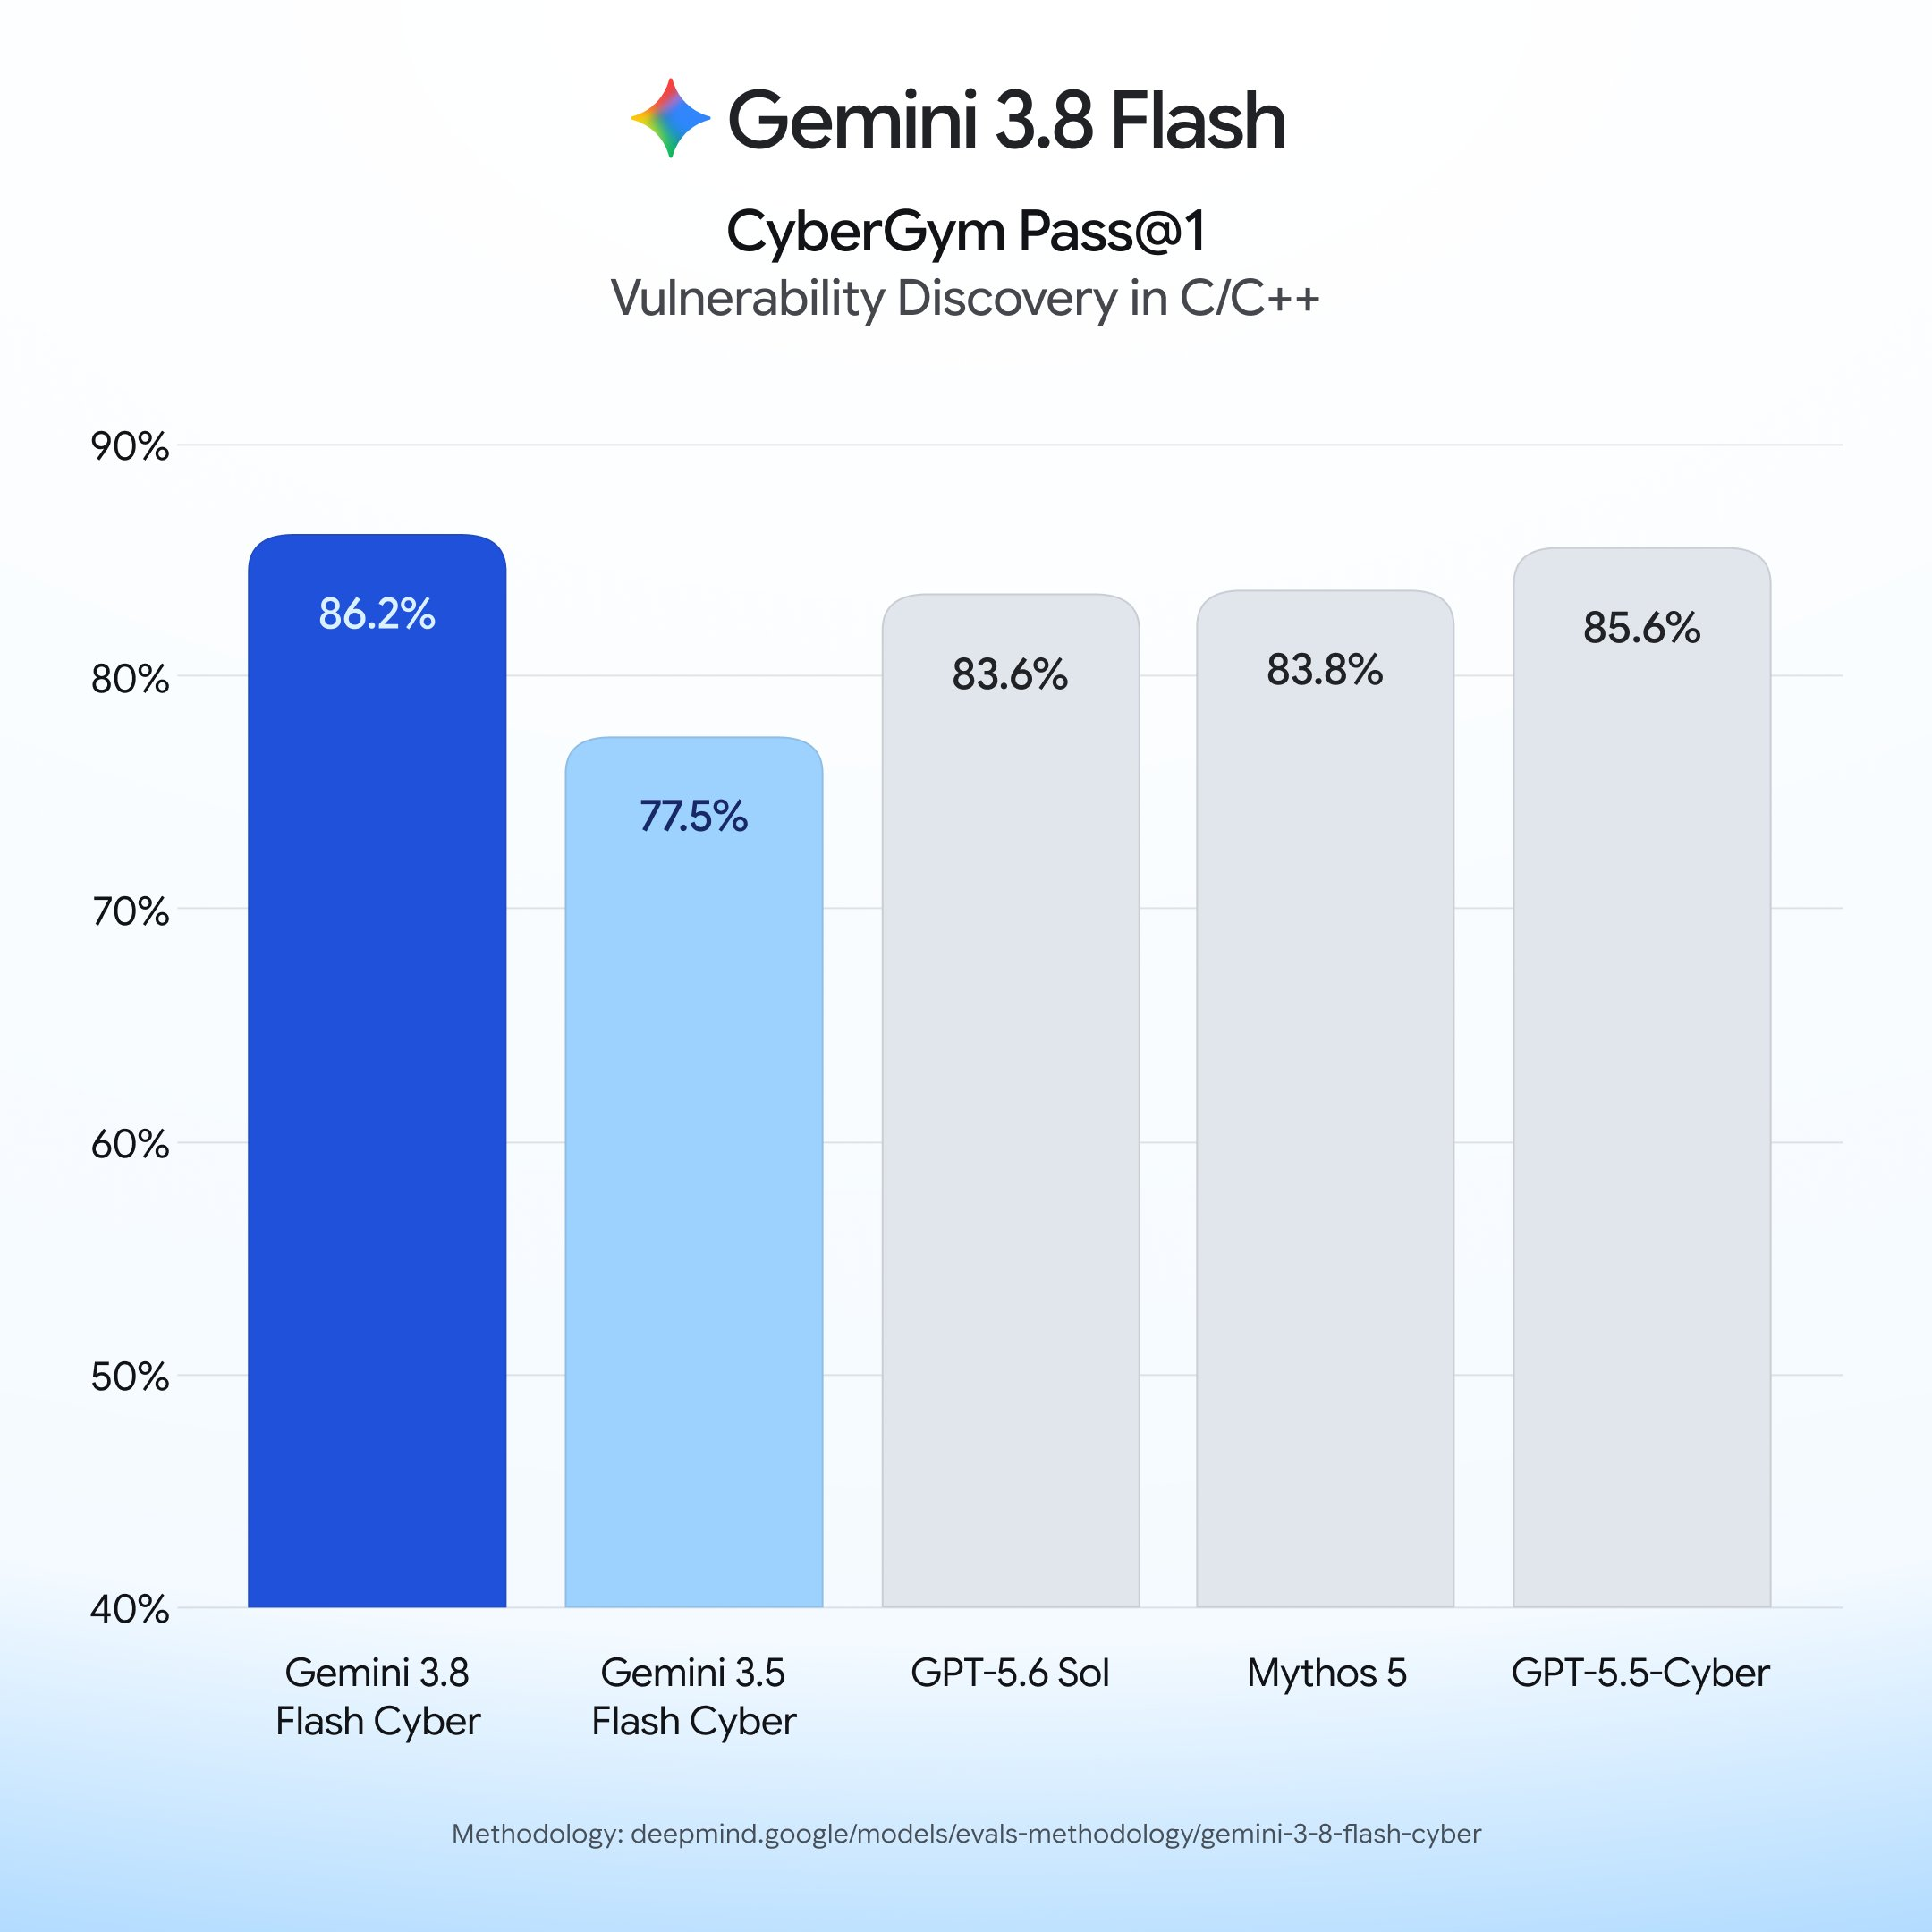
| Gerçek dünya güvenlik açığı tespiti | 20 programlama dilinde %70'in üzerinde başarı oranı | |
| CWE-Bench yamalama | %47,2 pass@1, önde gelen öncü model için "%47,8 daha yüksek maliyetle" | |
| Chrome güvenlik açığı yamaları | Chrome güvenlik ekibi | En iyi ticari modellere göre 2.6 kat daha fazla doğru yama, ki bunlar çok daha büyük modellerdir |
| Güvenlik bulgularında hatırlama oranı | Wiz | %2,3 ila %5,2 daha düşük maliyetle %7,5 ila %9,7 daha yüksek hatırlama oranı |
| Kritik güvenlik açığı bulma süresi | Google Cloud Güvenlik Açığı Araştırma | 2 saatin altında, önceki aylara kıyasla |
Bu tabloyu okurken birkaç not. CWE-Bench satırı, Google'ın yayınladığı en dürüst veridir: %47,2, adı açıklanmayan liderin %47,8'inin biraz altında yer alıyor ve Google'ın argümanı ham doğruluk değil, maliyettir. Bu, Flash'ın genel konumlandırmasıyla uyumludur. Chrome ve Wiz rakamları, "çok daha büyük" ticari modellerle karşılaştırmalardır, bu da faydanın Flash boyutunda bir modelden öncüye yakın güvenlik sonuçları elde etmek olduğunu gösterir. İki saatlik rakam, bir iç ekipten alınan tek bir anekdottur, bir kıyaslama değildir.
CodeMender entegrasyonu, ortakların onu nasıl kullandığı açısından önemlidir. CodeMender, Google'ın otomatik düzeltme aracıdır ve 3.8 Flash Cyber ona entegre olarak gelir, böylece keşfedilen bir güvenlik açığı bir raporla durmak yerine doğrudan önerilen bir yamaya dönüşebilir.
Google, Cyber varyantına özel bir güvenlik dökümü yayınlamadı. DeepMind model kartı, temel 3.8 Flash'ı kapsar ve 3.7 Flash'a karşı küçük güvenlik farklarını raporlar: metinden metne güvenlik 0,4 puan düşüş, çok dilli güvenlik 5,4 puan artış, haksız reddetmeler 1,1 puan artış. Bu farkların Cyber ayarlamasında geçerli olup olmadığı belirtilmemiştir.
3.5 Flash Cyber Pilotunu Nasıl Değiştiriyor?
Gemini 3.5 Flash Cyber, 21 Temmuz 2026'da Gemini 3.6 Flash ile birlikte, hükümetler ve güvenilir ortaklar için sınırlı bir pilot proje olarak piyasaya sürüldü. Onun da hiçbir zaman halka açık bir arayüzü olmadı. 3.5 Flash Cyber açıklayıcımız o dönemde bilinenleri ele alırken, GPT-5.6 Cyber ile Gemini 3.5 Flash Cyber karşılaştırması ise iki satıcının kapalı güvenlik modellerinin nasıl uyduğunu incelemişti.
3.8 ile birlikte üç değişiklik geldi:
- Temel model üç Flash sürümü ileri taşındı. 3.5 Flash Cyber, eski 3.5 Flash serisindeydi. 3.8 Flash Cyber, "daha çok çalışan" tasarımı, 1.048.576 jetonluk bağlamı ve güvenlik açığı avcılığının gerektirdiği uzun vadeli çalışma türü olan 3.8 Flash'ın tekrarlayan araç çağırma davranışını devralır.
- Pilot bir programa dönüştü. Fairwind, daha önce ortak bazında ele alınan uygunluk, arka plan kontrolleri ve yükümlülükleri resmi hale getirir.
- Google ortak sonuçlarını yayınladı. 3.8 lansmanı Chrome, Wiz ve Google Cloud Güvenlik Açığı Araştırması'nı adlandırıyor ve tümü Google kaynaklı olsa bile rakamlar yayınlıyor.
9to5Google'ın lansman haberi, Cyber modelini "3.5 sürümünün yerine geçiyor" olarak tanımlıyor. Google, mevcut 3.5 Flash Cyber pilot erişimi için bir son kullanma tarihi yayınlamadı veya pilot ortakların Fairwind'e otomatik olarak geçip geçmeyeceğini belirtmedi. [DOĞRULA]
Daha geniş bir resim için, OpenAI'ın GPT-5.6 Cyber modeli aynı nişi işgal ediyor: incelenmiş erişime sahip ve açık API'si olmayan, güvenlikle donatılmış bir varyant. İkisinin de anahtarları olmadan doğrudan bir karşılaştırma mümkün değildir ve hiçbir bağımsız laboratuvarda bunlar bulunmamaktadır.
Fairwind Erişimine Sahip Olmayan Ekipler İçin Ne Anlama Geliyor?
Bu blogun çoğu okuyucusu Fairwind'e hak kazanamayacaktır ve bunda sorun yoktur. Erişilebilir model Gemini 3.8 Flash'tır; bu, 31 Aralık 2026'ya kadar milyon giriş jetonu başına 0,75 dolar ve milyon çıkış jetonu başına 3,75 dolar olan, 1 Ocak 2027'de 1,50 ve 7,50 dolara iki katına çıkacak yetenekli bir kod akıl yürütme modelidir. Tümü Gemini API ve Google AI Studio aracılığıyla işlev çağrısını, yapılandırılmış çıktıları, kod yürütmeyi ve düşük, orta ve yüksek düşünme seviyelerini destekler.
Sıradan 3.8 Flash'ın yapmayacağı şey, saldırgan kısımdır. Kodunuzu inceleyecek, bir CVE sınıfını açıklayacak ve işaret ettiğiniz bir hata için bir düzeltme taslağı hazırlayacaktır. Ondan canlı bir hedefteki istismar edilebilir yolları bulmasını isterseniz, tasarımsal olarak genel modelin reddetmeleriyle karşılaşırsınız. Yığın halinde kod incelemesi yapmayı planlıyorsanız, 3.8 Flash fiyatlandırma dökümü jeton hesaplamasını kapsar.
Faydalı çıkarım, çoğu API ekibinin ihtiyaç duyduğu güvenlik çalışmalarının kapalı bir model gerektirmediğidir. Çoğu API olayının arkasındaki hata modları sıradandır: bozuk kimlik doğrulama, eksik yetkilendirme kontrolleri, doğrulanmamış giriş ve yayınlandıkları sprint'ten sonra kimsenin test etmediği uç noktalar. Bunların hiçbiri öncü bir güvenlik açığı avcısı gerektirmez. Bunlar, bir program dahilinde çalışan ve yüksek sesle başarısız olan testler gerektirir.
API'nızın Güvenlik Durumunu Apidog'da Test Etme
Apidog bir API istemcisi ve test platformudur, bir güvenlik açığı tarayıcısı değildir. 3.8 Flash Cyber'ın Chrome'da bulduğu gibi, hizmetinizde bir bellek güvenliği hatası bulamaz. Yaptığı şey, API'nızın yazdığınız kuralları her gün, bir insanın kontrol etmeyi hatırlamasına gerek kalmadan uyguladığını doğrulamaktır. Üç desen, çoğu alanı kapsar.
- Kimlik doğrulama kontrolleri. Her korumalı uç nokta için, dört varyant gönderen küçük bir test senaryosu oluşturun: geçerli bir jeton, jeton yok, süresi dolmuş bir jeton ve yanlış kapsam veya role sahip bir jeton. İlkinde 200, diğerlerinde 401 veya 403 bekleyin. Jetonları ortam değişkenleri olarak saklayın, böylece senaryo sahneleme ve üretim ortamlarında değişmeden çalışır. Bu, en yaygın API hatası olan, bir yeniden yapılandırma sonrası yetkilendirme kontrolünü sessizce durduran bir uç noktayı yakalar.
- Negatif testler. Bir saldırganın göndereceği şeyi gönderin: bozuk JSON, aşırı büyük yükler, tamsayı beklenen yerlere dize değerleri, enjeksiyon dizeleri ve Unicode uç durumlarıyla doldurulmuş yol ve sorgu parametreleri. API'nin bir yığın izi içeren 500 yerine, temiz bir hata gövdesiyle kontrollü bir 4xx döndürdüğünden emin olun. Buradaki 500, doğrulamanızın çalışmadığı anlamına gelir ve yığın izi, isteği gönderen kişiye bir hediyedir.
- Planlanmış çalıştırmalar. Bu senaryoları bir programa bağlayın, böylece her ortamda sabit bir ritimle ve her dağıtımda yürütülürler. Planlanmış API testleri kılavuzu kurulumu ayrıntılı olarak açıklar. Buradaki amaç, güvenlik regresyonlarının üç aylık bir denetimde değil, yayınlandıkları gün yakalanmasıdır.
Yığınınızda Gemini 3.8 Flash kullanıyorsanız, aynı çalışma alanı bu istekleri barındırabilir: bir Etkileşimler API çağrısı gönderin, yanıt şeması ve usageMetadata jeton sayıları üzerinde iddialar oluşturun ve bunu güvenlik senaryolarınızla birlikte planlayın. Bunu kurmak için Apidog'u indirin.
Sıkça Sorulan Sorular
Gemini 3.8 Flash Cyber'a API erişimi sağlayabilir miyim? Hayır. Açık bir API, kendi kendine kayıt seçeneği ve fiyatlandırma sayfası yoktur. Erişim, yukarıda açıklanan başvuru, arka plan kontrolleri ve işletme yükümlülüklerinin kabulünü gerektiren Fairwind Programı aracılığıyla sağlanır. Uygunluk kategorilerini karşılıyorsanız, Fairwind sayfası üzerinden başvurun.
Gemini 3.8 Flash Cyber'ın maliyeti ne kadar? Google bir fiyat yayınlamadı. Koşullar Fairwind Programı kapsamında belirlenir ve herkese açık değildir. Başka bir yerde gördüğünüz herhangi bir rakam bir tahmindir.
Gemini 3.8 Flash Cyber, Gemini 3.8 Flash'tan farklı bir model midir? Çekirdek modeli paylaşır. Fark, ayarlama ve erişim zarfındadır: Cyber varyantı, genel modelin reddettiği saldırgan güvenlik görevlerini yerine getirir ve yalnızca incelenmiş savunuculara açıktır. Gemini 3.8 Flash ana yazısı, temel modelin teknik özelliklerini ve kıyaslama testlerini kapsar.
GPT-5.6 Cyber ile nasıl karşılaştırılır? Her ikisi de kapalı erişimli, her ikisi de güvenlik açığı tespiti ve yamalamayı hedefler ve hiçbirinin açık API'si yoktur. İkisinin de erişimi olmadan doğrudan bir karşılaştırma mümkün değildir ve hiçbir bağımsız laboratuvarda bu erişim bulunmamaktadır. DeepMind Flash sayfası, Google tarafından yayınlanacak diğer rakamları takip etmek için bir yerdir.
Erişim sağlayamazsam ne kullanmalıyım? Kod incelemesi ve açıklaması için Gemini 3.8 Flash, rutin API güvenlik testleriyle birleştirilmiş: kimlik doğrulama kontrolleri, negatif testler ve planlanmış çalıştırmalar. Bu kombinasyon, çoğu gerçek API olayının arkasındaki hata modlarını kapsar.
Bu Sizi Nereye Bırakıyor?
Gemini 3.8 Flash Cyber, Google'ın içeri aldığı savunucular için gerçek bir yetenek sıçramasıdır ve Fairwind Programı, değiştirdiği 3.5 pilotundan daha net, daha katı bir geçittir. Bu kapının dışındaki herkes için, 2 Eylül'de seçeneklerinizle ilgili hiçbir şey değişmedi. Bugün kullanabileceğiniz Gemini 3.8 Flash'a hala sahipsiniz ve API'nızın kötü jetonları ve hatalı girişleri reddettiğini kanıtlama gibi göz alıcı olmayan işi hala yapmanız gerekiyor. Bunu bir program dahilinde yapın, böylece zaten hiçbir kapalı modelin işaret edemeyeceği türden hataları yakalarsınız.