
Gemini 3.8 Flash Cyber é uma variante do Gemini 3.8 Flash otimizada para segurança que o Google lançou em 2 de setembro de 2026, no mesmo dia do modelo de propósito geral. Você não pode se inscrever para usá-lo. O acesso é feito por meio de um novo esquema de verificação chamado Fairwind Program, voltado para autoridades governamentais, operadores de infraestrutura crítica, mantenedores de software e plataformas de tecnologia essenciais. Não há API pública, preço publicado ou opção de auto-hospedagem, porque os pesos permanecem fechados.
Isso torna este um tipo de artigo diferente do restante da série Gemini 3.8 Flash. Não há comando curl para colar nem tabela de custos para debater. O que vale a pena entender é o que o modelo faz, em quem o Google confia para usá-lo, o que os parceiros verificados precisam prometer e o que os resultados publicados dizem sobre sua capacidade de encontrar e corrigir vulnerabilidades. A postagem de lançamento do Google e a página do Fairwind Program são as principais fontes para tudo abaixo.
A última seção é para todos os outros. Se você desenvolve APIs e não opera um CERT nacional, o modelo que você pode usar hoje é o Gemini 3.8 Flash comum, e o trabalho de segurança que você pode fazer hoje é o de rotina: verificações de autenticação (auth checks), testes negativos e execuções de regressão agendadas. É aí que o Apidog se encaixa, e este guia é claro sobre o que ele cobre e o que não cobre.
Gemini 3.8 Flash Cyber em resumo
| Item | Valor |
|---|---|
| Anunciado | 2 de setembro de 2026, junto com o Gemini 3.8 Flash |
| Modelo base | Gemini 3.8 Flash (ficha do modelo: “baseado no Gemini 3.7 Flash”) |
| Propósito | Descoberta de vulnerabilidades, aplicação de patches e fluxos de trabalho de segurança defensiva |
| Acesso | Somente Fairwind Program: aplicação, verificações de antecedentes, obrigações contratuais |
| Grupos elegíveis | Autoridades governamentais confiáveis, operadores de infraestrutura crítica, mantenedores de software, plataformas de tecnologia essenciais; laboratórios acadêmicos que realizam benchmarking defensivo podem se candidatar |
| API pública | Nenhuma |
| Preço público | Nenhum |
| Auto-hospedagem | Não é possível; os pesos são fechados |
| Antecessor | Piloto limitado do Gemini 3.5 Flash Cyber (julho de 2026, governos e parceiros confiáveis) |
| Inclui | Integração com CodeMender para correções automatizadas |
| Modelo que você pode usar como alternativa | gemini-3.8-flash via Gemini API e Google AI Studio |
O que é o Gemini 3.8 Flash Cyber
Pense nele como o Gemini 3.8 Flash com o envelope de segurança alterado, e não como uma linha de modelo separada. O MarkTechPost descreveu a dupla como “um modelo central, dois envelopes de acesso”, e essa estrutura se mantém contra os próprios materiais do Google. O modelo geral carrega o treinamento de segurança padrão que rejeita solicitações de segurança ofensiva. A variante Cyber é ajustada para lidar com elas: ler uma base de código, procurar um bug explorável, raciocinar sobre como ele poderia ser acionado e propor um patch.
Essa capacidade tem dois lados, e é por isso que o Google não a colocará por trás de uma chave pública. O mesmo modelo que ajuda a equipe de segurança do Chrome a corrigir bugs mais rapidamente ajudaria um invasor a encontrá-los mais rápido. A resposta do Google é manter o modelo no lado do servidor, conceder acesso apenas a defensores verificados e anexar obrigações contratuais a cada licença de uso.
Duas consequências práticas se seguem. Primeiro, tudo o que você lê sobre o desempenho do 3.8 Flash Cyber vem do Google ou de parceiros nomeados na publicação do Google. Nenhum laboratório independente possui uma chave. Segundo, o “3.8” no nome indica a capacidade subjacente de raciocínio e codificação. Se você quiser ter uma ideia de como o modelo base se comporta em tarefas de agente de longo prazo, o guia da API 3.8 Flash aborda a API de Interações, os níveis de pensamento e o orçamento de tokens que o design "trabalha mais" consome.
O Fairwind Program: quem tem acesso
O Fairwind Program é a nova porta de entrada. Ele substitui o arranjo apenas para convidados que governava o piloto 3.5 Flash Cyber por um processo de inscrição documentado e um conjunto fixo de obrigações.
Quem pode se candidatar
O Google lista quatro categorias de parceiros: autoridades governamentais confiáveis, operadores de infraestrutura crítica, mantenedores de software e plataformas de tecnologia essenciais. Laboratórios acadêmicos que realizam benchmarking defensivo também podem se candidatar. Todo candidato passa por uma verificação de antecedentes que analisa o histórico de segurança e o que o Google chama de “operações éticas”. O objetivo é excluir qualquer pessoa que possa usar o modelo de forma ofensiva.
Observe o que está faltando nessa lista. Pesquisadores de segurança independentes, caçadores de recompensas por bugs (bug bounty hunters), consultorias e empresas SaaS sem infraestrutura ou presença de plataforma não aparecem. As categorias publicadas não os convidam.
Ao que os parceiros devem se comprometer
A aprovação não é o fim do processo. Os parceiros do Fairwind assumem um conjunto de obrigações operacionais:
- Autenticação em nível de usuário para cada pessoa que interage com o modelo, apoiada por MFA resistente a phishing e controles de acesso.
- Acesso limitado a equipes internas de cibersegurança, resposta a incidentes e testes de penetração. Equipes de produto e engenharia geral não se qualificam.
- Rastreamento de quais funcionários têm acesso e como o utilizam.
- Não compartilhar, redistribuir ou revender o acesso sob qualquer arranjo.
O último ponto fecha a brecha óbvia. Um parceiro não pode encapsular o modelo em um serviço e revendê-lo, nem pode emprestar uma chave a um contratado. Se você espera que um fornecedor revenda a capacidade do 3.8 Flash Cyber, os termos do programa excluem essa possibilidade.
O que o Google diz que os resultados mostram
Cada dado aqui é ou executado pelo Google ou relatado por um parceiro nos materiais de lançamento do Google. Trate-os como alegações do fornecedor até que alguém de fora do programa os reproduza, o que o modelo de acesso dificulta.
| Reivindicação | Fonte | Resultado |
|---|---|---|
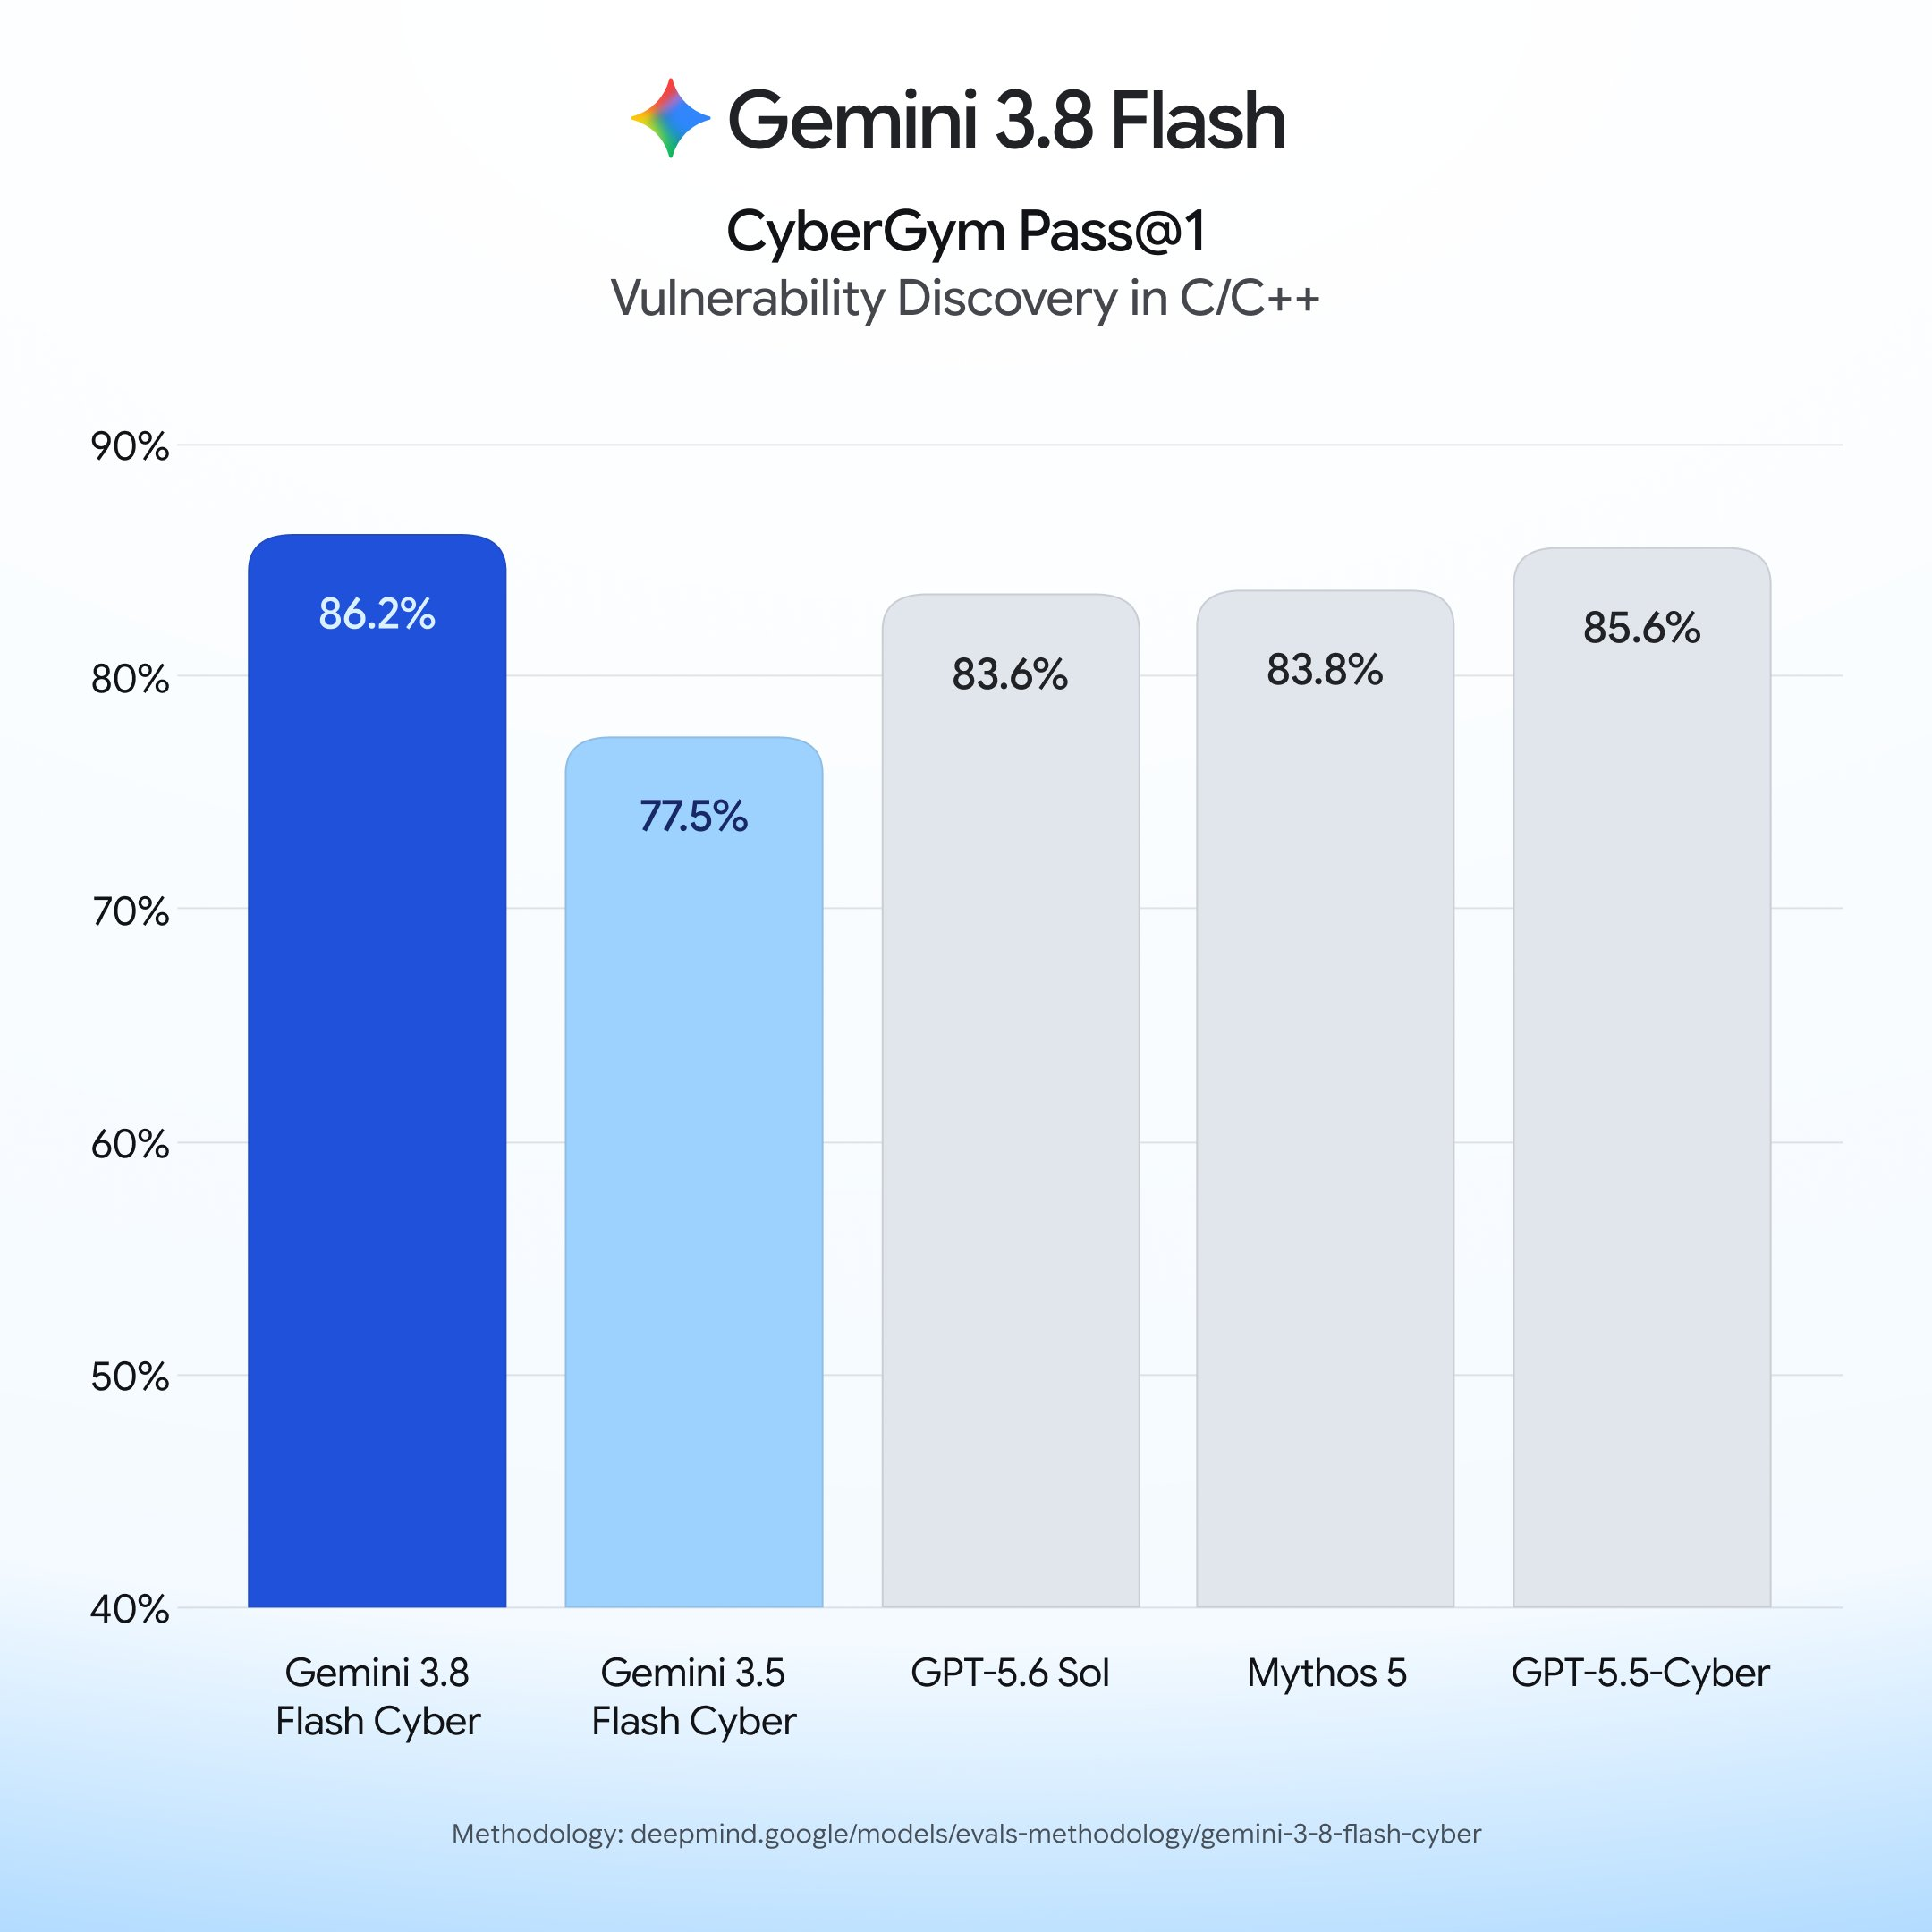
| CyberGym | Supera o 3.5 Flash Cyber e modelos de ponta maiores (nenhuma pontuação impressa no texto) | |
| Descoberta de vulnerabilidades no mundo real | Taxa de sucesso acima de 70% em 20 linguagens de programação | |
| Aplicação de patches CWE-Bench | 47,2% pass@1, vs 47,8% para o modelo de ponta líder “com custo mais alto” | |
| Patches de vulnerabilidade do Chrome | Equipe de segurança do Chrome | 2,6 vezes mais patches corretos do que os melhores modelos comerciais, que são muito maiores |
| Recall em descobertas de segurança | Wiz | 7,5 a 9,7 pontos percentuais a mais de recall com custo 2,3x a 5,2x menor |
| Tempo para encontrar uma vulnerabilidade crítica | Pesquisa de Vulnerabilidades do Google Cloud | Menos de 2 horas, contra meses anteriormente |
Algumas observações sobre a leitura dessa tabela. A linha CWE-Bench é a mais sincera que o Google publica: 47,2% está ligeiramente abaixo dos 47,8% do líder não nomeado, e o argumento do Google é o custo, não a precisão bruta. Isso corresponde a todo o posicionamento do Flash. Os números do Chrome e da Wiz são comparações com modelos comerciais “muito maiores”, o que sugere que o benefício é obter resultados de segurança próximos à fronteira de um modelo do tamanho do Flash. O número de duas horas é uma única anedota de uma equipe interna, não um benchmark.
A integração do CodeMender é importante para como os parceiros o utilizam. O CodeMender é a ferramenta de correção automatizada do Google, e o 3.8 Flash Cyber vem integrado a ele, de modo que uma vulnerabilidade descoberta pode ir diretamente para um patch proposto em vez de parar em um relatório.
O Google não publicou uma análise de segurança específica para a variante Cyber. A ficha do modelo DeepMind cobre o 3.8 Flash base e relata pequenas diferenças de segurança em relação ao 3.7 Flash: segurança texto-a-texto diminuiu 0,4 pontos, segurança multilíngue aumentou 5,4 pontos, recusas injustificadas aumentaram 1,1 pontos. Não é declarado se essas diferenças se mantêm na otimização Cyber.
Como ele substitui o piloto 3.5 Flash Cyber
O Gemini 3.5 Flash Cyber chegou em 21 de julho de 2026, junto com o Gemini 3.6 Flash, como um piloto limitado para governos e parceiros confiáveis. Ele também nunca teve uma superfície pública. Nosso explicador do 3.5 Flash Cyber cobriu o que era conhecido na época, e a comparação GPT-5.6 Cyber vs Gemini 3.5 Flash Cyber analisou como os modelos de segurança restritos dos dois fornecedores se alinhavam.
Três mudanças vieram com o 3.8:
- O modelo base avançou três lançamentos do Flash. O 3.5 Flash Cyber estava na linha mais antiga do 3.5 Flash. O 3.8 Flash Cyber herda o design “trabalha mais”, o contexto de 1.048.576 tokens e o comportamento iterativo de chamada de ferramentas do 3.8 Flash, que é o tipo de trabalho de longo prazo que a caça a vulnerabilidades exige.
- O piloto tornou-se um programa. O Fairwind formaliza a elegibilidade, verificações de antecedentes e obrigações que antes eram tratadas caso a caso com cada parceiro.
- O Google publicou resultados de parceiros. O lançamento do 3.8 nomeia Chrome, Wiz e Google Cloud Vulnerability Research e apresenta números, mesmo que todos sejam de fontes do Google.
A cobertura de lançamento do 9to5Google descreve o modelo Cyber como “substituindo a versão 3.5”. O Google não publicou uma data de desativação para o acesso existente ao piloto 3.5 Flash Cyber nem disse se os parceiros do piloto se moverão para o Fairwind automaticamente. [VERIFICAR]
Para uma visão mais ampla, o GPT-5.6 Cyber da OpenAI ocupa o mesmo nicho: uma variante com capacidade de segurança, com acesso verificado e sem API pública. Uma comparação direta entre os dois não é possível sem acesso a ambos, e nenhum laboratório independente os possui.
O que isso significa para equipes sem acesso ao Fairwind
A maioria dos leitores deste blog não se qualificará para o Fairwind, e tudo bem. O modelo acessível é o Gemini 3.8 Flash, um capaz raciocinador de código por US$ 0,75 por milhão de tokens de entrada e US$ 3,75 por milhão de tokens de saída até 31 de dezembro de 2026, dobrando para US$ 1,50 e US$ 7,50 em 1º de janeiro de 2027. Ele suporta chamada de função, saídas estruturadas, execução de código e níveis de pensamento low, medium e high, tudo através da API Gemini e do Google AI Studio.
O que o 3.8 Flash comum não fará é a parte ofensiva. Ele revisará seu código, explicará uma classe CVE e elaborará uma correção para um bug que você apontar. Peça-lhe para encontrar caminhos exploráveis através de um alvo em tempo real e você encontrará as recusas do modelo geral, por design. A análise de preços do 3.8 Flash cobre a matemática dos tokens se você planeja executar revisão de código em volume.
A conclusão útil é que o trabalho de segurança que a maioria das equipes de API precisa não exige um modelo restrito. Os modos de falha por trás da maioria dos incidentes de API são mundanos: autenticação quebrada, verificações de autorização ausentes, entrada não validada e endpoints que ninguém testa após o sprint que os lançou. Nada disso precisa de um caçador de vulnerabilidades de ponta. Precisa de testes que são executados em um cronograma e falham ruidosamente.
Testando a postura de segurança da sua API no Apidog
Apidog é um cliente de API e plataforma de testes, não um scanner de vulnerabilidades. Ele não encontrará um bug de segurança de memória em seu serviço da mesma forma que o 3.8 Flash Cyber encontrou um no Chrome. O que ele faz é verificar se sua API cumpre as regras que você escreveu, todos os dias, sem que um humano precise se lembrar de verificar. Três padrões cobrem a maior parte do terreno.
- Verificações de autenticação (Auth checks). Para cada endpoint protegido, crie um pequeno cenário de teste que envia quatro variantes: um token válido, nenhum token, um token expirado e um token com escopo ou função incorretos. Afirme 200 para o primeiro e 401 ou 403 para os demais. Armazene os tokens como variáveis de ambiente para que o cenário seja executado inalterado entre os ambientes de staging e produção. Isso captura a falha de API mais comum, um endpoint que silenciosamente parou de verificar a autorização após uma refatoração.
- Testes negativos. Envie o que um invasor enviaria: JSON malformado, payloads excessivamente grandes, valores de string onde inteiros são esperados, parâmetros de caminho e consulta preenchidos com strings de injeção e casos extremos de unicode. Afirme que a API retorna um 4xx controlado com um corpo de erro limpo, em vez de um 500 com um stack trace. Um 500 aqui significa que sua validação não está sendo executada, e o stack trace é um presente para quem enviou a solicitação.
- Execuções agendadas. Conecte esses cenários a um agendamento para que sejam executados em todos os ambientes em uma cadência fixa e a cada implantação. O guia de testes de API agendados detalha a configuração. O objetivo é que as regressões de segurança sejam detectadas no dia em que são lançadas, e não em uma auditoria trimestral.
Se você também usa o Gemini 3.8 Flash em sua stack, o mesmo workspace pode conter essas requisições: envie uma chamada da API Interactions, verifique o esquema de resposta e as contagens de tokens de usageMetadata, e agende-o junto com seus cenários de segurança. Baixe o Apidog para configurar isso.
FAQ
Posso obter acesso à API do Gemini 3.8 Flash Cyber? Não. Não há API pública, nem inscrição self-service, nem página de preços. O acesso é feito através do Fairwind Program, que exige uma inscrição, verificações de antecedentes e aceitação das obrigações operacionais descritas acima. Se você se enquadra nas categorias de elegibilidade, inscreva-se através da página do Fairwind.
Quanto custa o Gemini 3.8 Flash Cyber? O Google não publicou um preço. Os termos são definidos dentro do Fairwind Program e não são públicos. Qualquer valor que você veja em outro lugar é um palpite.
O Gemini 3.8 Flash Cyber é um modelo diferente do Gemini 3.8 Flash? Ele compartilha o modelo central. A diferença está na otimização e no envelope de acesso: a variante Cyber lida com tarefas de segurança ofensiva que o modelo geral recusa, e está disponível apenas para defensores verificados. O pilar Gemini 3.8 Flash aborda as especificações e benchmarks do modelo base.
Como ele se compara ao GPT-5.6 Cyber? Ambos são restritos, ambos visam a descoberta e correção de vulnerabilidades, e nenhum tem uma API pública. Uma comparação direta não é possível sem acesso a ambos, e nenhum laboratório independente os possui. A página DeepMind Flash é o lugar para procurar por quaisquer outros números publicados pelo Google.
O que devo usar se não conseguir acesso? Gemini 3.8 Flash para revisão e explicação de código, combinado com testes rotineiros de segurança de API: verificações de autenticação (auth checks), testes negativos e execuções agendadas. Essa combinação cobre os modos de falha por trás da maioria dos incidentes reais de API.
Onde isso te deixa
O Gemini 3.8 Flash Cyber é um verdadeiro salto de capacidade para os defensores que o Google permite, e o Fairwind Program é uma porta mais clara e rigorosa do que o piloto 3.5 que ele substitui. Para todos fora dessa porta, nada sobre suas opções mudou em 2 de setembro. Você ainda tem o Gemini 3.8 Flash, que pode usar hoje, e ainda é responsável pelo trabalho pouco glamoroso de provar que sua API rejeita tokens e entradas inválidas. Faça isso em um cronograma, e você pegará a classe de bugs para a qual nenhum modelo restrito teria sido apontado de qualquer forma.