
Gemini 3.8 Flash Cyber est une variante de Gemini 3.8 Flash optimisée pour la sécurité, que Google a publiée le 2 septembre 2026, le même jour que le modèle à usage général. Il n'est pas possible de s'y inscrire. L'accès passe par un nouveau programme de vérification appelé le Fairwind Program, destiné aux autorités gouvernementales, aux opérateurs d'infrastructures critiques, aux mainteneurs de logiciels et aux plateformes technologiques de base. Il n'y a pas d'API publique, pas de prix publié et pas d'option d'auto-hébergement, car les poids restent confidentiels.
Cela en fait un article d'un genre différent du reste de la série Gemini 3.8 Flash. Il n'y a pas de commande curl à coller ni de tableau de coûts à débattre. Ce qui est important de comprendre, c'est ce que fait le modèle, à qui Google fait confiance pour l'utiliser, ce que les partenaires vérifiés doivent promettre, et ce que les résultats publiés disent de sa capacité à trouver et corriger les vulnérabilités. Le billet de lancement de Google et la page du Fairwind Program sont les sources primaires pour tout ce qui suit.
La dernière section s'adresse à tous les autres. Si vous développez des API et que vous ne gérez pas un CERT national, le modèle que vous pouvez utiliser aujourd'hui est le simple Gemini 3.8 Flash, et le travail de sécurité que vous pouvez faire aujourd'hui est de routine : vérifications d'authentification, tests négatifs et exécutions de régressions planifiées. C'est là qu'Apidog intervient, et ce guide précise ce qu'il couvre et ce qu'il ne couvre pas.
Gemini 3.8 Flash Cyber en un coup d'œil
| Élément | Valeur |
|---|---|
| Annoncé | 2 septembre 2026, en même temps que Gemini 3.8 Flash |
| Modèle de base | Gemini 3.8 Flash (fiche modèle : "basé sur Gemini 3.7 Flash") |
| Objectif | Détection de vulnérabilités, correctifs et flux de travail de sécurité défensive |
| Accès | Fairwind Program uniquement : candidature, vérifications d'antécédents, obligations contractuelles |
| Groupes éligibles | Autorités gouvernementales de confiance, opérateurs d'infrastructures critiques, mainteneurs de logiciels, plateformes technologiques de base ; les laboratoires universitaires effectuant des analyses comparatives défensives peuvent postuler |
| API publique | Aucune |
| Tarification publique | Aucune |
| Auto-hébergement | Impossible ; les poids sont fermés |
| Prédécesseur | Pilote limité Gemini 3.5 Flash Cyber (juillet 2026, gouvernements et partenaires de confiance) |
| Livré avec | Intégration CodeMender pour des correctifs automatisés |
| Modèle que vous pouvez utiliser à la place | gemini-3.8-flash via l'API Gemini et Google AI Studio |
Qu'est-ce que Gemini 3.8 Flash Cyber
Considérez-le comme Gemini 3.8 Flash avec une enveloppe de sécurité modifiée, et non comme une ligne de modèles distincte. MarkTechPost a décrit la paire comme « un modèle central, deux enveloppes d'accès », et cette description est conforme aux propres documents de Google. Le modèle général intègre la formation standard en matière de sécurité qui rejette les demandes de sécurité offensive. La variante Cyber est ajustée pour y répondre : lire une base de code, rechercher un bug exploitable, raisonner sur la manière dont il pourrait être déclenché et proposer un correctif.
Cette capacité est à double tranchant, c'est pourquoi Google ne la mettra pas derrière une clé publique. Le même modèle qui aide l'équipe de sécurité de Chrome à corriger les bugs plus rapidement aiderait un attaquant à les trouver plus vite. La réponse de Google est de maintenir le modèle côté serveur, de n'accorder l'accès qu'aux défenseurs vérifiés et d'attacher des obligations contractuelles à chaque place.
Deux conséquences pratiques en découlent. Premièrement, tout ce que vous lisez sur les performances de 3.8 Flash Cyber provient de Google ou de partenaires nommés dans la publication de Google. Aucun laboratoire indépendant ne possède de clé. Deuxièmement, le « 3.8 » dans le nom indique la capacité de raisonnement et de codage sous-jacente. Si vous souhaitez avoir une idée du comportement du modèle de base sur des tâches d'agent à long terme, le guide de l'API 3.8 Flash couvre l'API Interactions, les niveaux de réflexion et le budget de jetons que la conception « travaille plus fort » consomme.
Le Fairwind Program : qui y a accès
Le Fairwind Program est la nouvelle porte d'entrée. Il remplace l'arrangement sur invitation qui régissait le pilote 3.5 Flash Cyber par un processus de candidature documenté et un ensemble fixe d'obligations.
Qui peut postuler
Google répertorie quatre catégories de partenaires : les autorités gouvernementales de confiance, les opérateurs d'infrastructures critiques, les mainteneurs de logiciels et les plateformes technologiques de base. Les laboratoires universitaires effectuant des analyses comparatives défensives peuvent également postuler. Chaque candidat subit une vérification d'antécédents qui examine l'historique de sécurité et ce que Google appelle les « opérations éthiques ». L'objectif est d'exclure toute personne qui pourrait détourner le modèle.
Remarquez ce qui manque à cette liste. Les chercheurs en sécurité indépendants, les chasseurs de primes de bugs, les sociétés de conseil et les entreprises SaaS sans empreinte d'infrastructure ou de plateforme n'apparaissent pas. Les catégories publiées ne les invitent pas.
À quoi les partenaires doivent s'engager
L'approbation n'est pas la fin du processus. Les partenaires Fairwind s'engagent à respecter un ensemble d'obligations opérationnelles :
- Authentification au niveau de l'utilisateur pour chaque personne qui utilise le modèle, soutenue par une authentification multifacteur résistante au phishing et des contrôles d'accès.
- Accès limité aux équipes internes de cybersécurité, de réponse aux incidents et de tests d'intrusion. Les équipes produit et l'ingénierie générale ne sont pas éligibles.
- Suivi des employés ayant accès et de la manière dont ils l'utilisent.
- Aucun partage, redistribution ou revente d'accès sous quelque arrangement que ce soit.
Le dernier point ferme la faille évidente. Un partenaire ne peut pas intégrer le modèle dans un service et le revendre, ni prêter une clé à un sous-traitant. Si vous espérez qu'un fournisseur revende la capacité de 3.8 Flash Cyber, les termes du programme l'excluent.
Ce que Google dit que les résultats montrent
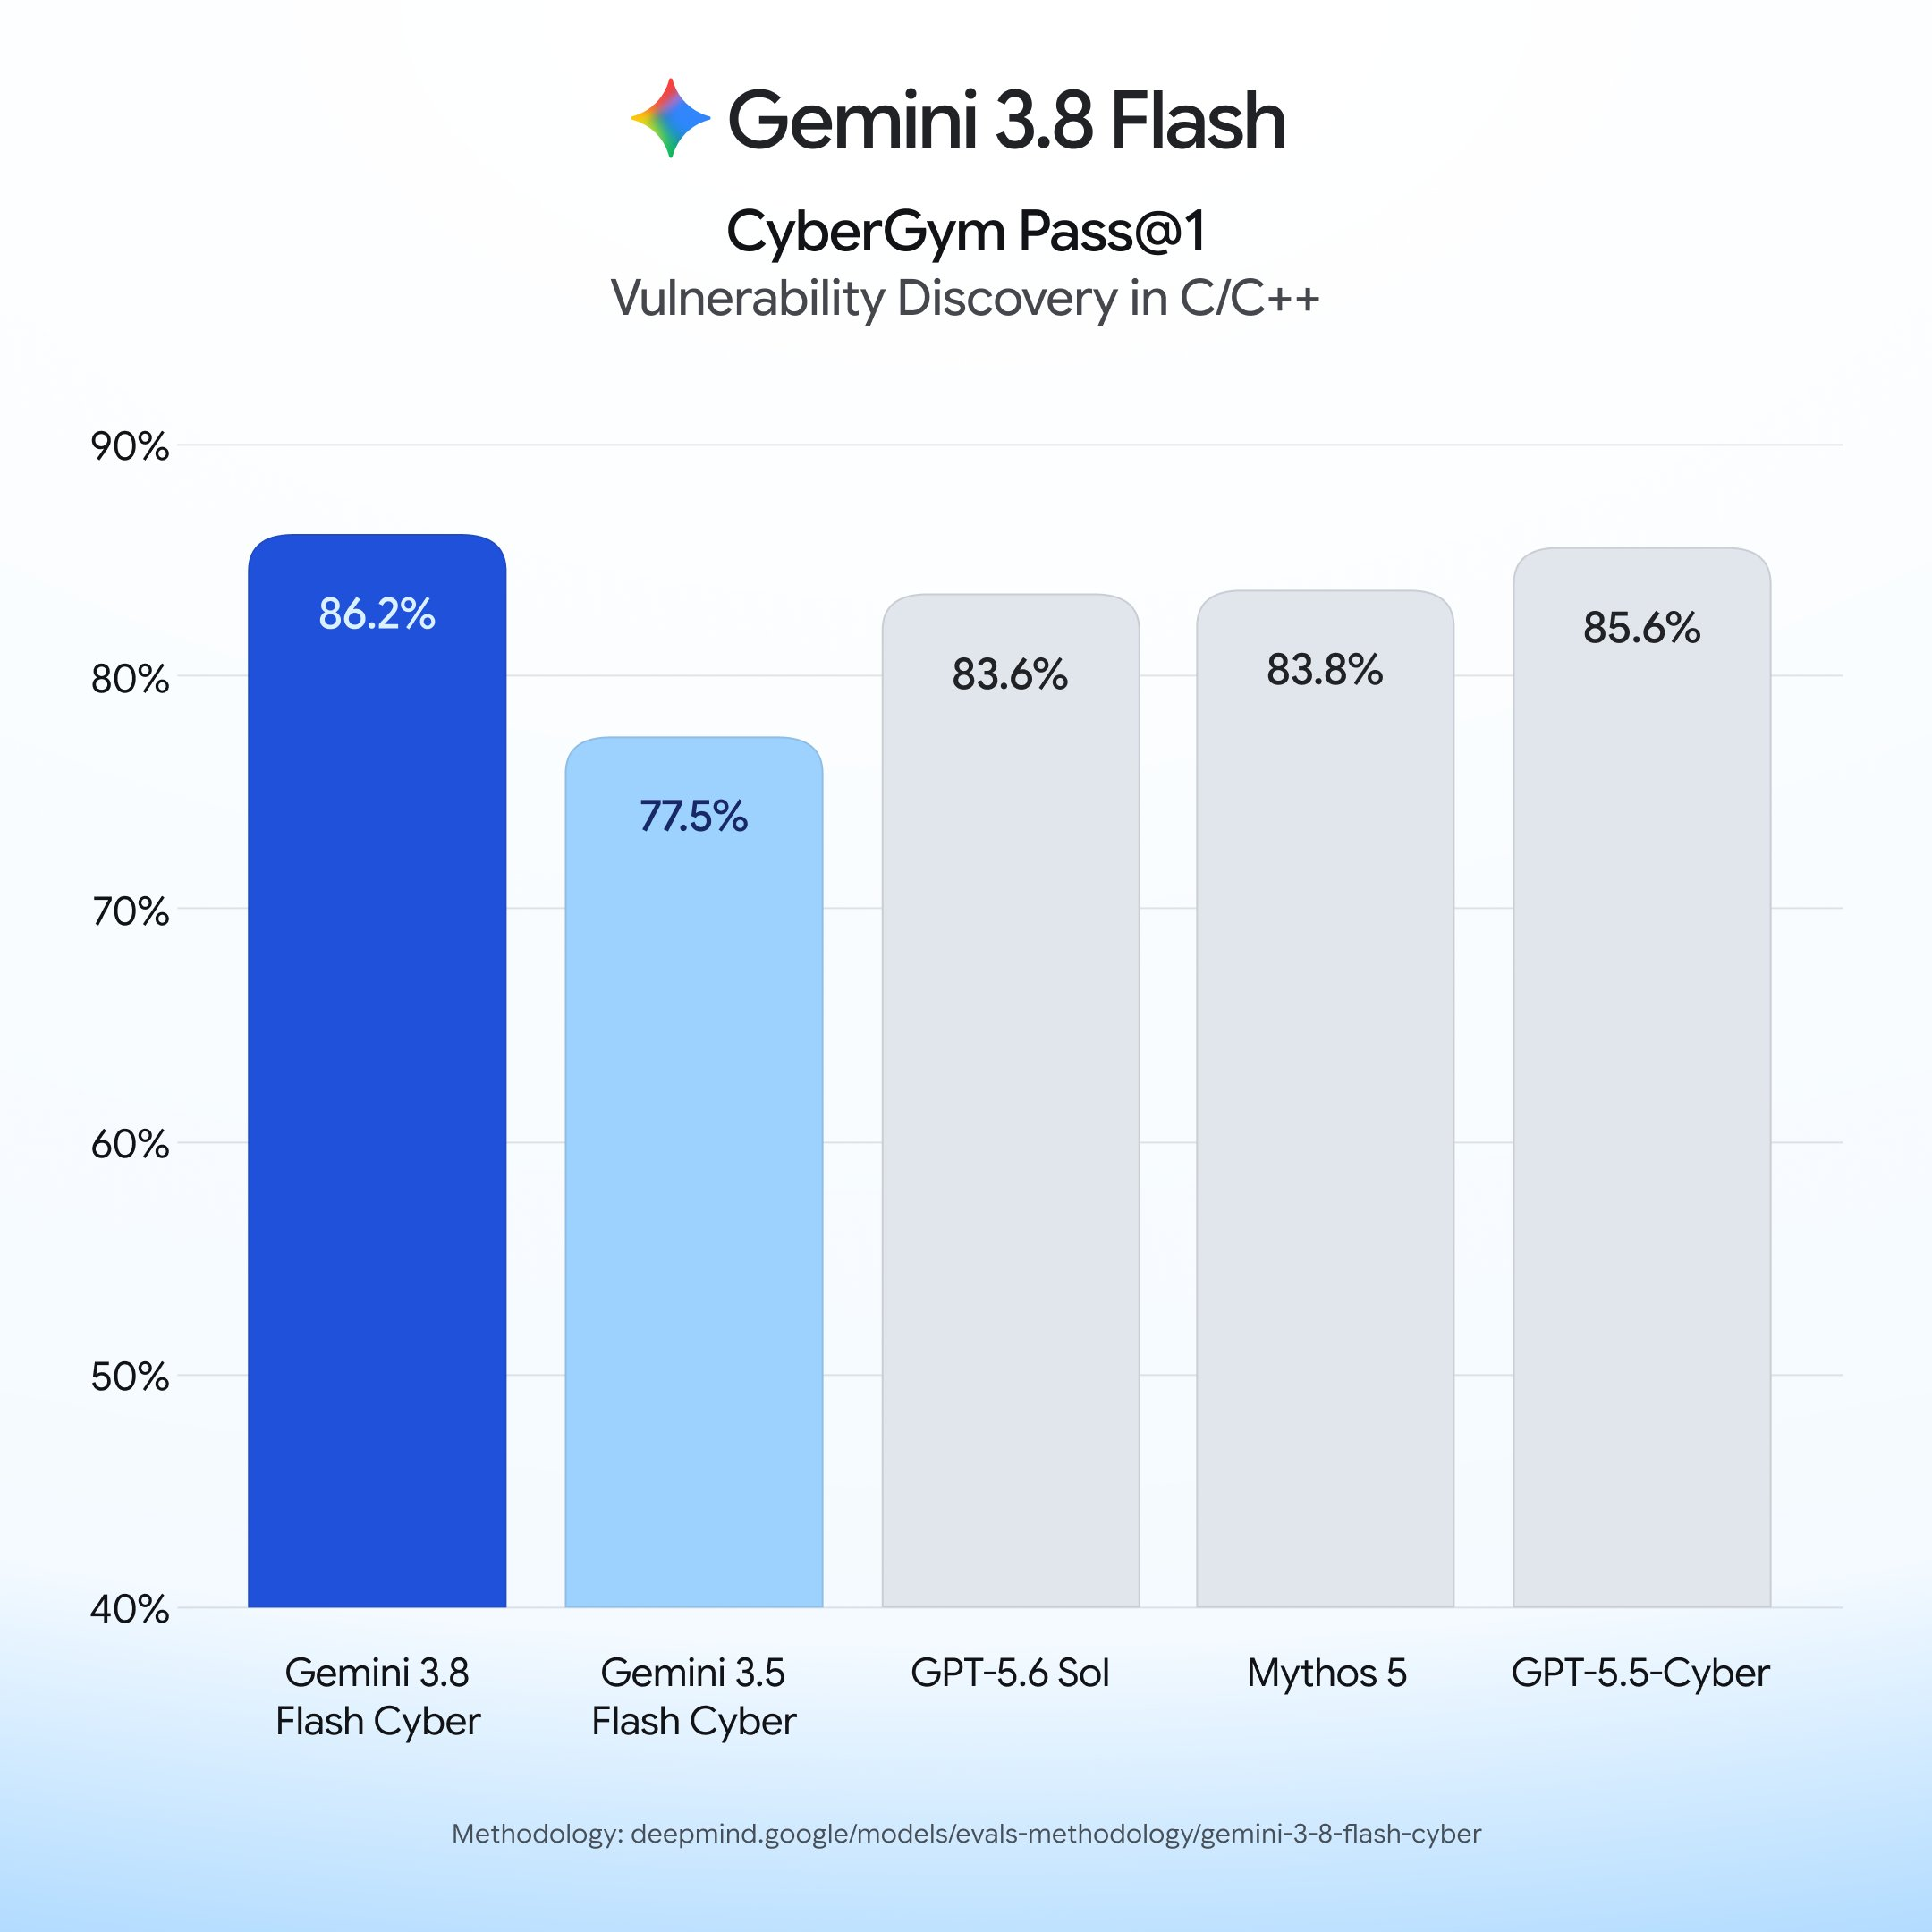
Chaque chiffre présenté ici est soit issu de Google, soit rapporté par un partenaire dans les documents de lancement de Google. Traitez-les comme des affirmations de vendeur jusqu'à ce que quelqu'un en dehors du programme les reproduise, ce que le modèle d'accès rend difficile.
| Affrirmation | Source | Résultat |
|---|---|---|
| CyberGym | Surpasse 3.5 Flash Cyber et les modèles de pointe plus grands (aucun score imprimé dans le texte) | |
| Détection de vulnérabilités en conditions réelles | Taux de succès supérieur à 70 % sur 20 langages de programmation | |
| Correction CWE-Bench | 47,2 % pass@1, contre 47,8 % pour le modèle de pointe leader "à un coût plus élevé" | |
| Correctifs de vulnérabilités Chrome | Équipe de sécurité Chrome | 2,6 fois plus de correctifs corrects que les meilleurs modèles commerciaux, qui sont beaucoup plus grands |
| Rappel sur les découvertes de sécurité | Wiz | 7,5 à 9,7 points de pourcentage de rappel plus élevé à un coût 2,3x à 5,2x inférieur |
| Temps nécessaire pour trouver une vulnérabilité critique | Google Cloud Vulnerability Research | Moins de 2 heures, contre plusieurs mois auparavant |
Quelques remarques sur la lecture de ce tableau. La ligne CWE-Bench est la plus franche publiée par Google : 47,2 % est légèrement inférieur aux 47,8 % du leader non nommé, et l'argument de Google est le coût, pas la précision brute. Cela correspond au positionnement global de Flash. Les chiffres de Chrome et Wiz sont des comparaisons avec des modèles commerciaux « beaucoup plus grands », ce qui suggère que l'avantage est d'obtenir des résultats de sécurité proches de ceux des modèles de pointe à partir d'un modèle de taille Flash. Le chiffre de deux heures est une simple anecdote d'une équipe interne, et non un benchmark.
L'intégration de CodeMender est importante pour la manière dont les partenaires l'utilisent. CodeMender est l'outil de correction automatisé de Google, et 3.8 Flash Cyber est livré intégré à celui-ci, de sorte qu'une vulnérabilité découverte peut directement donner lieu à un correctif proposé au lieu de s'arrêter à un rapport.
Google n'a pas publié de ventilation de sécurité spécifique à la variante Cyber. La fiche modèle DeepMind couvre le modèle de base 3.8 Flash et rapporte de petits deltas de sécurité par rapport à 3.7 Flash : sécurité texte-à-texte en baisse de 0,4 point, sécurité multilingue en hausse de 5,4 points, refus injustifiés en hausse de 1,1 point. Il n'est pas précisé si ces deltas sont maintenus avec l'optimisation Cyber.
Comment il remplace le pilote 3.5 Flash Cyber
Gemini 3.5 Flash Cyber est arrivé le 21 juillet 2026, aux côtés de Gemini 3.6 Flash, en tant que pilote limité pour les gouvernements et les partenaires de confiance. Il n'a jamais eu non plus de surface publique. Notre explication de 3.5 Flash Cyber couvrait ce qui était connu à l'époque, et la comparaison GPT-5.6 Cyber vs Gemini 3.5 Flash Cyber examinait comment les modèles de sécurité fermés des deux fournisseurs se positionnaient.
Trois changements sont intervenus avec 3.8 :
- Le modèle de base a avancé de trois versions Flash. 3.5 Flash Cyber reposait sur l'ancienne ligne 3.5 Flash. 3.8 Flash Cyber hérite de la conception « travaille plus fort », du contexte de 1 048 576 jetons et du comportement d'appel d'outils itératif de 3.8 Flash, ce qui correspond au type de travail à long terme que la recherche de vulnérabilités exige.
- Le pilote est devenu un programme. Fairwind formalise l'éligibilité, les vérifications d'antécédents et les obligations qui étaient auparavant gérées partenaire par partenaire.
- Google a publié les résultats de ses partenaires. Le lancement de 3.8 nomme Chrome, Wiz et Google Cloud Vulnerability Research et affiche des chiffres, même s'ils proviennent tous de Google.
La couverture du lancement de 9to5Google décrit le modèle Cyber comme « remplaçant la version 3.5 ». Google n'a pas publié de date de fin pour l'accès existant au pilote 3.5 Flash Cyber ni indiqué si les partenaires pilotes passent automatiquement à Fairwind. [À VÉRIFIER]
Pour une perspective plus large, GPT-5.6 Cyber d'OpenAI occupe le même créneau : une variante axée sur la sécurité avec un accès vérifié et sans API publique. Une comparaison directe entre les deux n'est pas possible sans accès aux deux, et aucun laboratoire indépendant ne les possède. La page DeepMind Flash est l'endroit à surveiller pour tout autre chiffre publié par Google.
Ce que cela signifie pour les équipes sans accès Fairwind
La plupart des lecteurs de ce blog ne seront pas éligibles au Fairwind Program, et ce n'est pas grave. Le modèle accessible est Gemini 3.8 Flash, un raisonneur de code performant à 0,75 $ par million de jetons d'entrée et 3,75 $ par million de jetons de sortie jusqu'au 31 décembre 2026, doublant à 1,50 $ et 7,50 $ le 1er janvier 2027. Il prend en charge l'appel de fonctions, les sorties structurées, l'exécution de code et les niveaux de réflexion faible, moyen et élevé, le tout via l'API Gemini et Google AI Studio.
Ce que le simple 3.8 Flash ne fera pas, c'est la partie offensive. Il examinera votre code, expliquera une classe de CVE et rédigera un correctif pour un bug que vous lui indiquez. Demandez-lui de trouver des chemins exploitables à travers une cible en direct et vous rencontrerez les refus du modèle général, par conception. Le détail des prix de 3.8 Flash couvre le calcul des jetons si vous prévoyez d'effectuer un examen de code en volume.
La conclusion utile est que le travail de sécurité dont la plupart des équipes API ont besoin ne nécessite pas du tout un modèle restreint. Les modes de défaillance derrière la plupart des incidents API sont banals : authentification cassée, vérifications d'autorisation manquantes, entrées non validées et endpoints que personne ne teste après le sprint qui les a livrés. Rien de tout cela ne nécessite un chasseur de vulnérabilités de pointe. Il faut des tests qui s'exécutent selon un calendrier et échouent bruyamment.
Tester la posture de sécurité de votre API dans Apidog
Apidog est un client API et une plateforme de test, pas un scanner de vulnérabilités. Il ne trouvera pas de bug de sécurité mémoire dans votre service comme 3.8 Flash Cyber en a trouvé un dans Chrome. Ce qu'il fait, c'est vérifier que votre API applique les règles que vous avez écrites, chaque jour, sans qu'un humain ait besoin de se souvenir de vérifier. Trois schémas couvrent la majeure partie du terrain.
- Vérifications d'authentification. Pour chaque endpoint protégé, construisez un petit scénario de test qui envoie quatre variantes : un jeton valide, aucun jeton, un jeton expiré et un jeton avec une portée ou un rôle incorrect. Affirmez 200 pour le premier et 401 ou 403 pour les autres. Stockez les jetons comme variables d'environnement afin que le scénario s'exécute sans modification entre les environnements de staging et de production. Cela permet de détecter l'échec d'API le plus courant, un endpoint qui a cessé silencieusement de vérifier l'autorisation après une refactorisation.
- Tests négatifs. Envoyez ce qu'un attaquant enverrait : JSON mal formé, charges utiles surdimensionnées, valeurs de chaîne là où des entiers sont attendus, paramètres de chemin et de requête remplis de chaînes d'injection et de cas limites Unicode. Affirmez que l'API renvoie un 4xx contrôlé avec un corps d'erreur propre au lieu d'un 500 avec une trace de pile. Un 500 ici signifie que votre validation ne s'exécute pas, et la trace de pile est un cadeau pour celui qui a envoyé la requête.
- Exécutions planifiées. Intégrez ces scénarios à un calendrier afin qu'ils s'exécutent contre chaque environnement à une cadence fixe et à chaque déploiement. Le guide des tests API planifiés explique la configuration. L'idée est que les régressions de sécurité soient détectées le jour même de leur mise en production, et non lors d'un audit trimestriel.
Si vous utilisez également Gemini 3.8 Flash dans votre stack, le même espace de travail peut contenir ces requêtes : envoyez un appel à l'API Interactions, vérifiez le schéma de réponse et les décomptes de jetons usageMetadata, et planifiez-le en même temps que vos scénarios de sécurité. Téléchargez Apidog pour le configurer.
FAQ
Puis-je obtenir un accès API à Gemini 3.8 Flash Cyber ? Non. Il n'y a pas d'API publique, pas d'inscription en libre-service et pas de page de tarification. L'accès passe par le Fairwind Program, qui exige une candidature, des vérifications d'antécédents et l'acceptation des obligations opérationnelles décrites ci-dessus. Si vous remplissez les catégories d'éligibilité, postulez via la page Fairwind.
Combien coûte Gemini 3.8 Flash Cyber ? Google n'a pas publié de prix. Les conditions sont définies dans le Fairwind Program et ne sont pas publiques. Tout chiffre que vous voyez ailleurs est une estimation.
Gemini 3.8 Flash Cyber est-il un modèle différent de Gemini 3.8 Flash ? Il partage le modèle de base. La différence réside dans l'optimisation et l'enveloppe d'accès : la variante Cyber gère les tâches de sécurité offensive que le modèle général refuse, et elle n'est disponible que pour les défenseurs vérifiés. Le pilier Gemini 3.8 Flash couvre les spécifications et les benchmarks du modèle de base.
Comment se compare-t-il à GPT-5.6 Cyber ? Les deux sont à accès restreint, les deux ciblent la découverte et le patching de vulnérabilités, et aucun des deux n'a d'API publique. Une comparaison directe n'est pas possible sans accès aux deux, et aucun laboratoire indépendant ne les possède. La page DeepMind Flash est l'endroit à surveiller pour tout autre chiffre publié par Google.
Que dois-je utiliser si je ne peux pas y accéder ? Gemini 3.8 Flash pour l'examen et l'explication de code, associé à des tests de sécurité API de routine : vérifications d'authentification, tests négatifs et exécutions planifiées. Cette combinaison couvre les modes de défaillance derrière la plupart des incidents API réels.
Où cela vous mène
Gemini 3.8 Flash Cyber représente un véritable saut de capacité pour les défenseurs que Google autorise, et le Fairwind Program est une porte d'accès plus claire et plus stricte que le pilote 3.5 qu'il remplace. Pour tous ceux qui sont en dehors de cette porte, rien n'a changé concernant vos options le 2 septembre. Vous disposez toujours de Gemini 3.8 Flash, que vous pouvez appeler dès aujourd'hui, et vous avez toujours la tâche ingrate de prouver que votre API rejette les jetons et les entrées incorrects. Faites cela de manière planifiée, et vous détecterez le type de bug qu'aucun modèle restreint n'aurait de toute façon ciblé.