
Gemini 3.8 Flash Cyber ist eine auf Sicherheit abgestimmte Variante von Gemini 3.8 Flash, die Google am 2. September 2026, am selben Tag wie das allgemeine Modell, veröffentlicht hat. Man kann sich nicht dafür anmelden. Der Zugang erfolgt über ein neues Prüfverfahren namens Fairwind Program, das sich an Regierungsbehörden, Betreiber kritischer Infrastrukturen, Software-Maintainer und Kerntechnologieplattformen richtet. Es gibt keine öffentliche API, keinen veröffentlichten Preis und keine Option zum Selbst-Hosten, da die Gewichte geschlossen bleiben.
Das macht diesen Artikel zu einer anderen Art von Artikel als den Rest der Gemini 3.8 Flash-Reihe. Es gibt keinen Curl-Befehl zum Einfügen und keine Kostentabelle, über die man streiten könnte. Was es zu verstehen gilt, ist, was das Modell leistet, wem Google es anvertraut, was die geprüften Partner versprechen müssen und was die veröffentlichten Ergebnisse über seine Fähigkeit aussagen, Schwachstellen zu finden und zu beheben. Googles Startbeitrag und die Fairwind Program-Seite sind die primären Quellen für alles Folgende.
Der letzte Abschnitt ist für alle anderen. Wenn Sie APIs entwickeln und kein nationales CERT betreiben, ist das Modell, das Sie heute verwenden können, das normale Gemini 3.8 Flash, und die Sicherheitsarbeit, die Sie heute leisten können, ist die routinemäßige Art: Authentifizierungsprüfungen, negative Tests und geplante Regressionstests. Hier kommt Apidog ins Spiel, und dieser Leitfaden macht deutlich, was es abdeckt und was nicht.
Gemini 3.8 Flash Cyber auf einen Blick
| Element | Wert |
|---|---|
| Angekündigt | 2. September 2026, zusammen mit Gemini 3.8 Flash |
| Basismodell | Gemini 3.8 Flash (Modellkarte: „basierend auf Gemini 3.7 Flash“) |
| Zweck | Entdeckung von Schwachstellen, Patches und defensive Sicherheits-Workflows |
| Zugang | Nur über Fairwind Program: Bewerbung, Hintergrundüberprüfungen, vertragliche Verpflichtungen |
| Berechtigte Gruppen | Vertrauenswürdige Regierungsbehörden, Betreiber kritischer Infrastrukturen, Software-Maintainer, Kerntechnologieplattformen; akademische Labore, die defensives Benchmarking betreiben, können sich bewerben |
| Öffentliche API | Keine |
| Öffentliche Preisgestaltung | Keine |
| Selbst-Hosting | Nicht möglich; Gewichte sind geschlossen |
| Vorgänger | Gemini 3.5 Flash Cyber begrenztes Pilotprojekt (Juli 2026, Regierungen und vertrauenswürdige Partner) |
| Wird geliefert mit | CodeMender-Integration für automatisierte Korrekturen |
| Modell, das Sie stattdessen verwenden können | gemini-3.8-flash über die Gemini API und Google AI Studio |
Was Gemini 3.8 Flash Cyber ist
Stellen Sie es sich als Gemini 3.8 Flash mit geändertem Sicherheitsrahmen vor, nicht als separate Modellreihe. MarkTechPost beschrieb das Paar als „ein Kernmodell, zwei Zugangsrahmen“, und diese Darstellung stimmt mit Googles eigenen Materialien überein. Das allgemeine Modell verfügt über das standardmäßige Sicherheitstraining, das offensive Sicherheitsanfragen abwehrt. Die Cyber-Variante ist darauf abgestimmt, diese zu bearbeiten: einen Code lesen, nach einem ausnutzbaren Fehler suchen, überlegen, wie er ausgelöst werden könnte, und einen Patch vorschlagen.
Diese Fähigkeit wirkt in beide Richtungen, weshalb Google sie nicht hinter einen öffentlichen Schlüssel legen wird. Dasselbe Modell, das dem Chrome-Sicherheitsteam hilft, Fehler schneller zu beheben, würde einem Angreifer helfen, sie schneller zu finden. Googles Antwort ist, das Modell serverseitig zu halten, den Zugang nur an geprüfte Verteidiger zu vergeben und an jeden Platz vertragliche Bindungen zu knüpfen.
Zwei praktische Konsequenzen ergeben sich daraus. Erstens stammen alle Informationen, die Sie über die Leistung von 3.8 Flash Cyber lesen, entweder von Google selbst oder von namentlich genannten Partnern in Googles Beitrag. Kein unabhängiges Labor hat einen Schlüssel. Zweitens sagt Ihnen die „3.8“ im Namen etwas über die zugrunde liegende Denk- und Kodierungsfähigkeit. Wenn Sie ein Gefühl dafür bekommen möchten, wie sich das Basismodell bei Agentenaufgaben mit langem Horizont verhält, behandelt der 3.8 Flash API-Leitfaden die Interactions API, Denkebenen und das Token-Budget, das das „arbeitet härter“-Design verbraucht.
Das Fairwind Program: wer bekommt Zugang
Das Fairwind Program ist die neue Eingangstür. Es ersetzt die nur auf Einladung basierende Regelung, die das 3.5 Flash Cyber-Pilotprojekt bestimmte, durch einen dokumentierten Bewerbungsprozess und eine feste Reihe von Verpflichtungen.
Wer kann sich bewerben
Google listet vier Partnerkategorien auf: vertrauenswürdige Regierungsbehörden, Betreiber kritischer Infrastrukturen, Software-Maintainer und Kerntechnologieplattformen. Akademische Labore, die defensives Benchmarking betreiben, können sich ebenfalls bewerben. Jeder Bewerber durchläuft eine Hintergrundprüfung, die die Sicherheitshistorie und das, was Google als „ethische Operationen“ bezeichnet, untersucht. Die Messlatte soll jeden ausschließen, der das Modell nach außen wenden könnte.
Beachten Sie, was auf dieser Liste fehlt. Unabhängige Sicherheitsforscher, Bug-Bounty-Jäger, Beratungsunternehmen und SaaS-Unternehmen ohne Infrastruktur- oder Plattform-Footprint tauchen nicht auf. Die veröffentlichten Kategorien laden sie nicht ein.
Wozu sich Partner verpflichten müssen
Die Genehmigung ist nicht das Ende des Prozesses. Fairwind-Partner übernehmen eine Reihe von Betriebsverpflichtungen:
- Authentifizierung auf Benutzerebene für jede Person, die mit dem Modell in Berührung kommt, unterstützt durch phishing-resistente MFA und Zugriffskontrollen.
- Zugriff beschränkt auf interne Cybersicherheit-, Incident-Response- und Penetrationstesting-Teams. Produktteams und allgemeine Technikabteilungen sind nicht qualifiziert.
- Nachverfolgung, welche Mitarbeiter Zugriff haben und wie sie diesen nutzen.
- Kein Teilen, Weiterverteilen oder Wiederverkauf des Zugangs unter jeglicher Vereinbarung.
Der letzte Punkt schließt die offensichtliche Lücke. Ein Partner kann das Modell nicht in einen Dienst verpacken und weiterverkaufen, und er kann einem Auftragnehmer keinen Schlüssel leihen. Wenn Sie hoffen, dass ein Anbieter die 3.8 Flash Cyber-Funktionalität weiterverkaufen wird, schließen die Programmbedingungen dies aus.
Was Google zu den Ergebnissen sagt
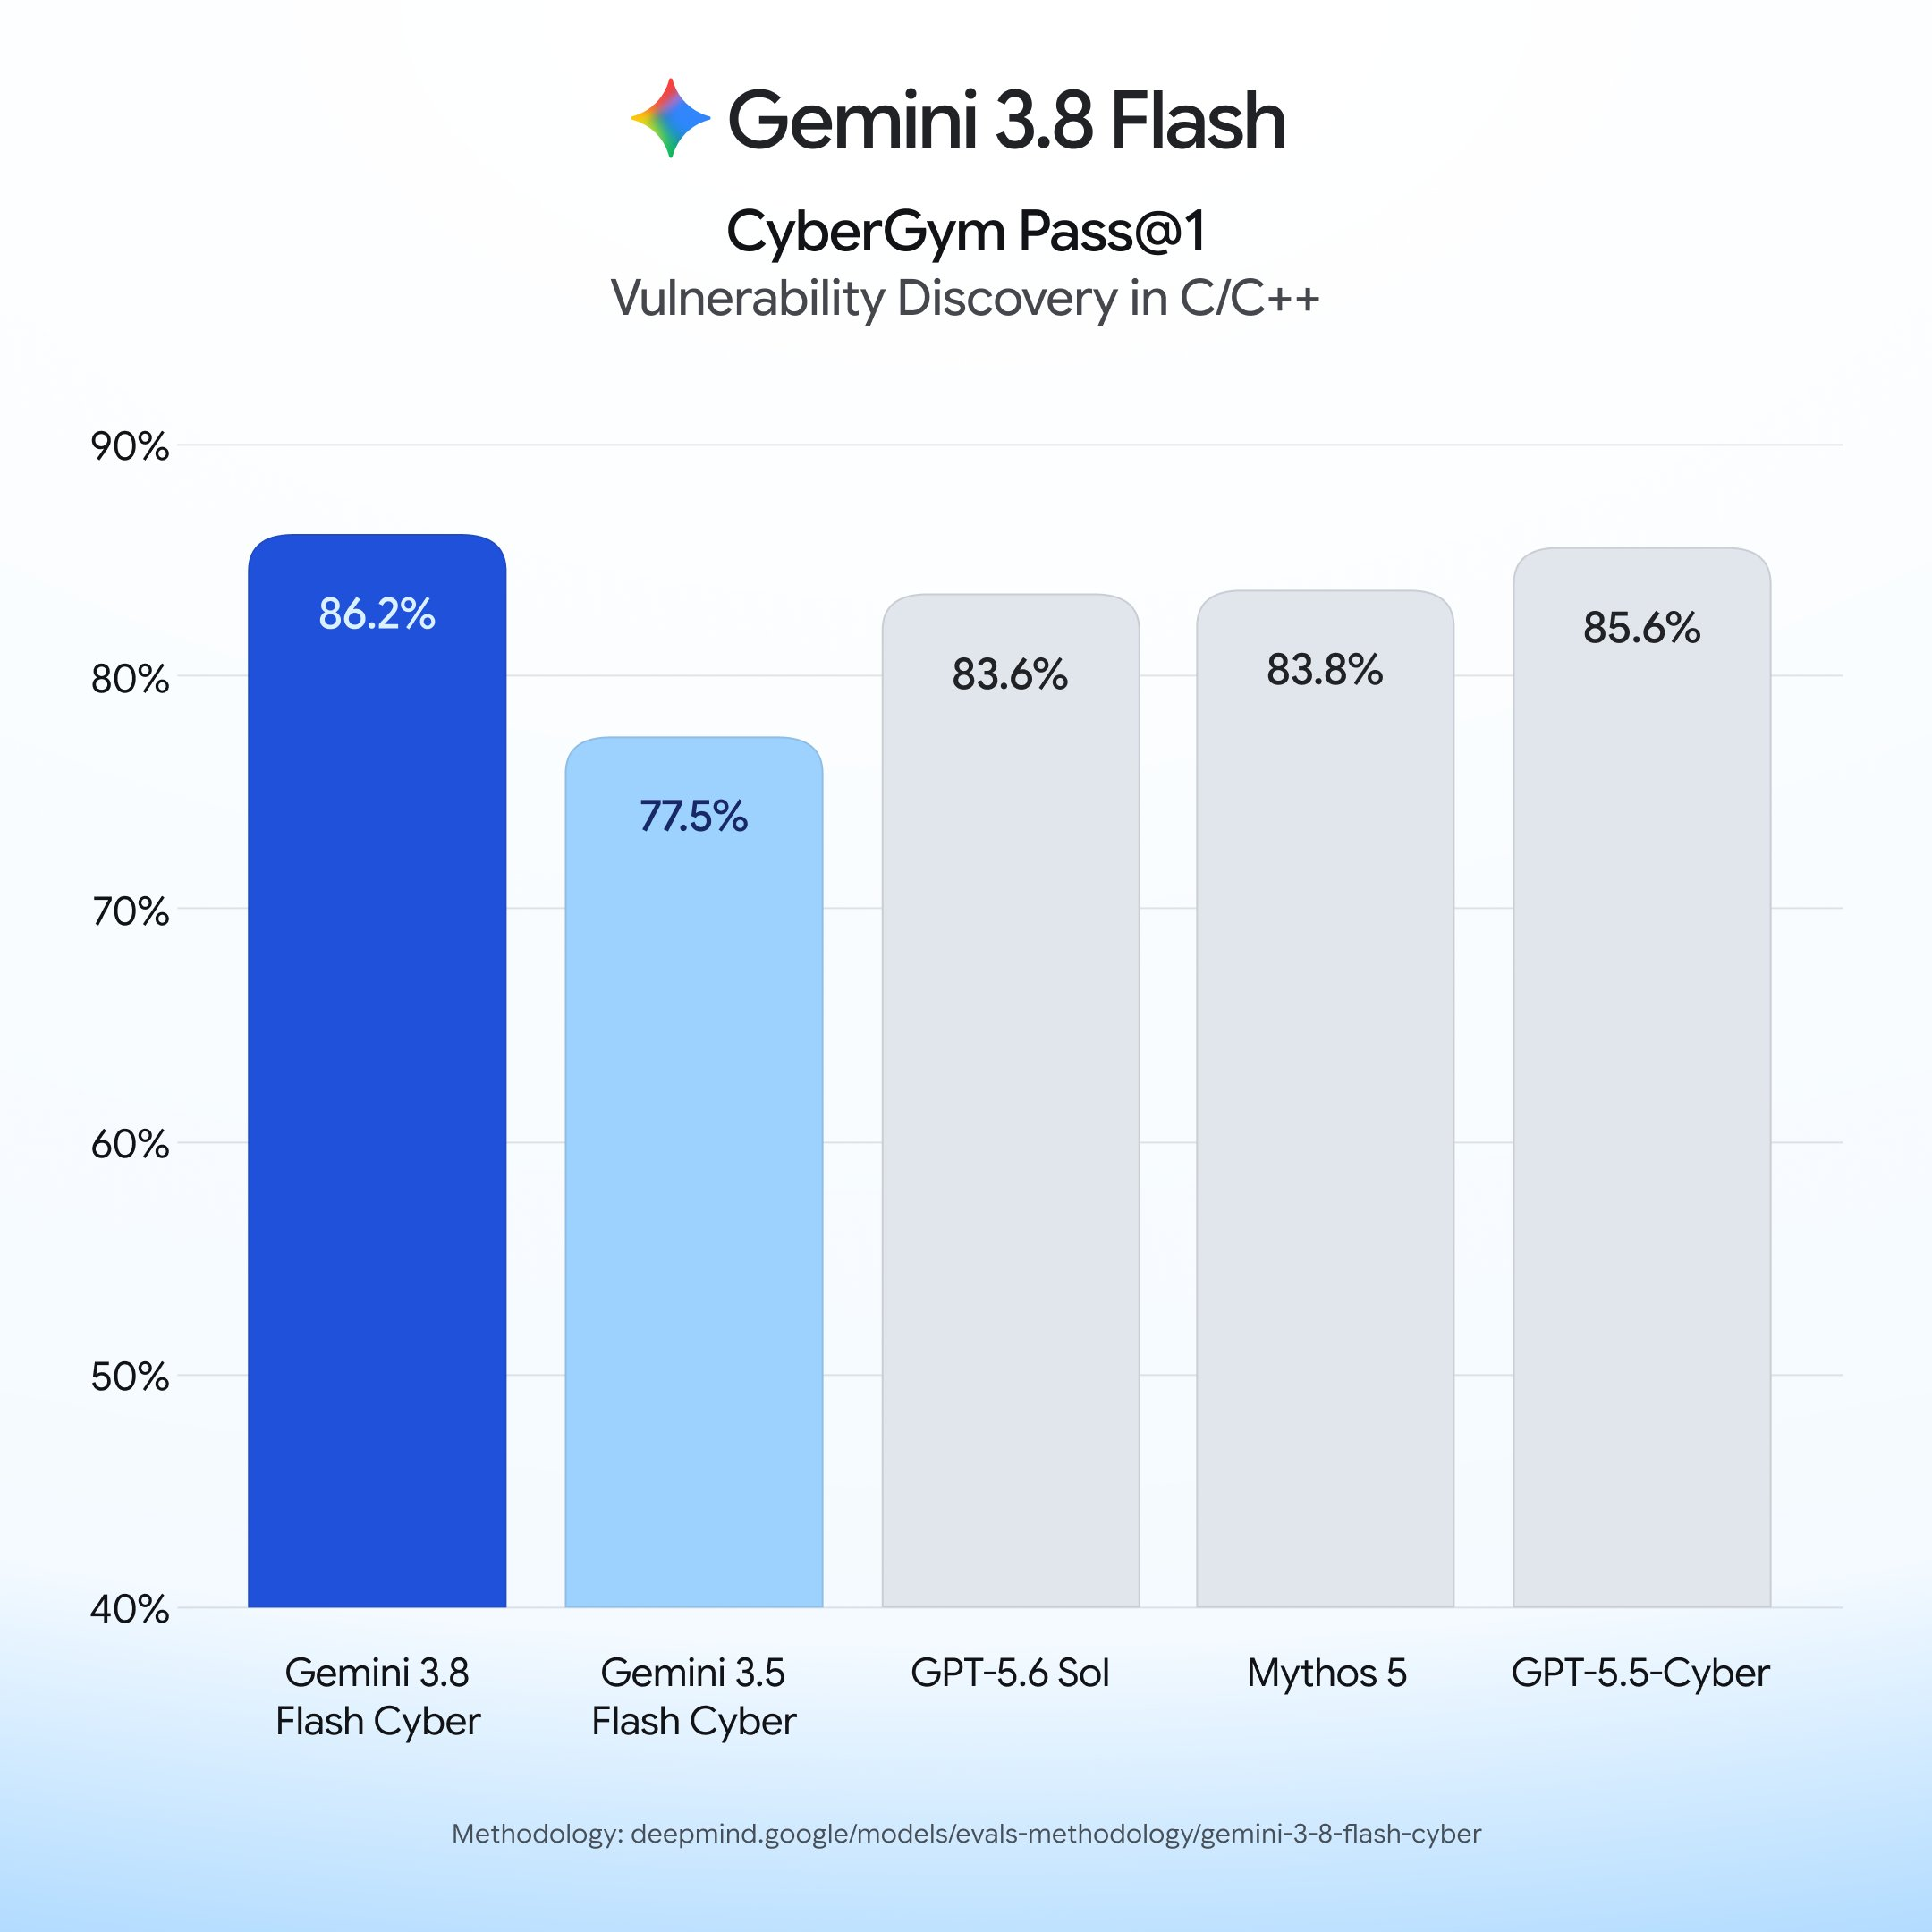
Jede hier genannte Zahl wurde entweder von Google selbst erhoben oder von einem Partner in Googles Startmaterialien berichtet. Behandeln Sie diese als Anbieterangaben, bis jemand außerhalb des Programms sie reproduziert, was das Zugangsmodell erschwert.
| Behauptung | Quelle | Ergebnis |
|---|---|---|
| CyberGym | Übertrifft 3.5 Flash Cyber und größere Grenzmodelle (kein Wert im Text angegeben) | |
| Entdeckung von Schwachstellen in der Praxis | Erfolgsrate über 70% in 20 Programmiersprachen | |
| CWE-Bench Patching | 47,2 % pass@1, gegenüber 47,8 % für das führende Grenzmodell „zu höheren Kosten“ | |
| Chrome Schwachstellen-Patches | Chrome Sicherheitsteam | 2,6-mal mehr korrekte Patches als die besten kommerziellen Modelle, die viel größer sind |
| Recall bei Sicherheitsfunden | Wiz | 7,5 bis 9,7 Prozentpunkte höherer Recall bei 2,3- bis 5,2-fach geringeren Kosten |
| Zeit, um eine kritische Schwachstelle zu finden | Google Cloud Vulnerability Research | Unter 2 Stunden, verglichen mit Monaten zuvor |
Ein paar Anmerkungen zur Interpretation dieser Tabelle. Die CWE-Bench-Zeile ist die offenste, die Google veröffentlicht: 47,2 % liegen leicht unter den 47,8 % des unbenannten Spitzenreiters, und Googles Argument ist der Preis, nicht die reine Genauigkeit. Das entspricht der gesamten Flash-Positionierung. Die Chrome- und Wiz-Zahlen sind Vergleiche mit „viel größeren“ kommerziellen Modellen, was darauf hindeutet, dass der Vorteil darin liegt, grenznahe Sicherheitsergebnisse von einem Modell in Flash-Größe zu erhalten. Die Zwei-Stunden-Zahl ist eine einzelne Anekdote von einem internen Team, kein Benchmark.
Die CodeMender-Integration ist wichtig für die Nutzung durch Partner. CodeMender ist Googles automatisiertes Korrektur-Tooling, und 3.8 Flash Cyber wird damit integriert geliefert, so dass eine entdeckte Schwachstelle direkt in einen vorgeschlagenen Patch übergehen kann, anstatt bei einem Bericht zu stoppen.
Google hat keine spezifische Sicherheitsaufschlüsselung für die Cyber-Variante veröffentlicht. Die DeepMind-Modellkarte behandelt das Basismodell 3.8 Flash und weist kleine Sicherheits-Deltas gegenüber 3.7 Flash aus: Text-zu-Text-Sicherheit um 0,4 Punkte gesunken, mehrsprachige Sicherheit um 5,4 Punkte gestiegen, ungerechtfertigte Ablehnungen um 1,1 Punkte gestiegen. Ob diese Deltas bei der Cyber-Abstimmung Bestand haben, wird nicht angegeben.
Wie es das 3.5 Flash Cyber Pilotprojekt ersetzt
Gemini 3.5 Flash Cyber wurde am 21. Juli 2026 zusammen mit Gemini 3.6 Flash als begrenztes Pilotprojekt für Regierungen und vertrauenswürdige Partner eingeführt. Es hatte ebenfalls nie eine öffentliche Schnittstelle. Unser 3.5 Flash Cyber Erklärer behandelte, was zu diesem Zeitpunkt bekannt war, und der Vergleich GPT-5.6 Cyber vs Gemini 3.5 Flash Cyber untersuchte, wie die geschützten Sicherheitsmodelle der beiden Anbieter zueinander passten.
Drei Änderungen kamen mit 3.8:
- Das Basismodell wurde um drei Flash-Veröffentlichungen weiterentwickelt. 3.5 Flash Cyber basierte auf der älteren 3.5 Flash-Reihe. 3.8 Flash Cyber erbt das „arbeitet härter“-Design, den 1.048.576-Token-Kontext und das iterative Tool-Calling-Verhalten von 3.8 Flash, was die Art von langfristiger Arbeit ist, die die Schwachstellensuche erfordert.
- Das Pilotprojekt wurde zu einem Programm. Fairwind formalisiert die Berechtigung, Hintergrundüberprüfungen und Verpflichtungen, die zuvor Partner für Partner behandelt wurden.
- Google veröffentlichte Partnerergebnisse. Der 3.8-Start nennt Chrome, Wiz und Google Cloud Vulnerability Research und druckt Zahlen, auch wenn sie alle von Google stammen.
Die Startberichterstattung von 9to5Google beschreibt das Cyber-Modell als „Version 3.5 ersetzend“. Google hat kein Enddatum für den bestehenden 3.5 Flash Cyber Pilotzugang veröffentlicht oder mitgeteilt, ob Pilotpartner automatisch zu Fairwind wechseln. [ÜBERPRÜFEN]
Im weiteren Sinne nimmt OpenAIs GPT-5.6 Cyber die gleiche Nische ein: eine sicherheitsfähige Variante mit geprüftem Zugang und ohne öffentliche API. Ein direkter Vergleich zwischen den beiden ist ohne Schlüssel für beide nicht möglich, und kein unabhängiges Labor besitzt diese.
Was es für Teams ohne Fairwind-Zugang bedeutet
Die meisten Leser dieses Blogs werden sich nicht für Fairwind qualifizieren, und das ist in Ordnung. Das zugängliche Modell ist Gemini 3.8 Flash, ein leistungsfähiger Code-Reasoner für 0,75 $ pro Million Eingabe-Tokens und 3,75 $ pro Million Ausgabe-Tokens bis zum 31. Dezember 2026, wobei sich diese Preise am 1. Januar 2027 auf 1,50 $ bzw. 7,50 $ verdoppeln. Es unterstützt Funktionsaufrufe, strukturierte Ausgaben, Code-Ausführung und Denkebenen von niedrig, mittel und hoch, alles über die Gemini API und Google AI Studio.
Was das normale 3.8 Flash nicht tun wird, ist der offensive Teil. Es wird Ihren Code überprüfen, eine CVE-Klasse erklären und einen Fix für einen Fehler entwerfen, auf den Sie es hinweisen. Bitten Sie es, ausnutzbare Pfade durch ein Live-Ziel zu finden, und Sie werden auf die Ablehnungen des allgemeinen Modells stoßen, was beabsichtigt ist. Die 3.8 Flash Preisaufschlüsselung behandelt die Token-Berechnung, wenn Sie Code-Reviews in großem Umfang durchführen möchten.
Die nützliche Erkenntnis ist, dass die Sicherheitsarbeit, die die meisten API-Teams benötigen, überhaupt kein geschütztes Modell erfordert. Die Fehlermodi hinter den meisten API-Vorfällen sind alltäglich: fehlerhafte Authentifizierung, fehlende Autorisierungsprüfungen, unvalidierte Eingaben und Endpunkte, die nach dem Sprint, der sie ausgeliefert hat, niemand testet. Nichts davon braucht einen Grenzbereichs-Schwachstellenjäger. Es braucht Tests, die nach einem Zeitplan laufen und lautstark scheitern.
Testen der Sicherheitslage Ihrer API in Apidog
Apidog ist ein API-Client und eine Testplattform, kein Schwachstellen-Scanner. Es wird keinen Speicherfehler in Ihrem Dienst finden, so wie 3.8 Flash Cyber einen in Chrome gefunden hat. Was es tut, ist zu überprüfen, ob Ihre API die von Ihnen geschriebenen Regeln jeden Tag durchsetzt, ohne dass ein Mensch daran denken muss, dies zu überprüfen. Drei Muster decken den größten Teil ab.
- Authentifizierungsprüfungen. Für jeden geschützten Endpunkt erstellen Sie ein kleines Testszenario, das vier Varianten sendet: ein gültiges Token, kein Token, ein abgelaufenes Token und ein Token mit dem falschen Umfang oder der falschen Rolle. Bestätigen Sie 200 beim ersten und 401 oder 403 bei den restlichen. Speichern Sie die Tokens als Umgebungsvariablen, damit das Szenario unverändert über Staging und Produktion läuft. Dies fängt den häufigsten API-Fehler ab, einen Endpunkt, der nach einer Umstrukturierung stillschweigend die Autorisierungsprüfung eingestellt hat.
- Negative Tests. Senden Sie, was ein Angreifer senden würde: fehlerhaftes JSON, überdimensionierte Payloads, String-Werte, wo Integer erwartet werden, Pfad- und Abfrageparameter, die mit Injection-Strings und Unicode-Grenzfällen gefüllt sind. Bestätigen Sie, dass die API einen kontrollierten 4xx-Fehler mit einem sauberen Fehlerkörper zurückgibt, anstatt eines 500-Fehlers mit einem Stack-Trace. Ein 500 hier bedeutet, dass Ihre Validierung nicht läuft, und der Stack-Trace ist ein Geschenk an den Absender der Anfrage.
- Geplante Ausführungen. Verknüpfen Sie diese Szenarien mit einem Zeitplan, damit sie in jeder Umgebung in einem festen Rhythmus und bei jeder Bereitstellung ausgeführt werden. Der Leitfaden für geplante API-Tests erklärt die Einrichtung. Der Punkt ist, dass Sicherheitsregressionen am Tag ihrer Auslieferung erkannt werden, nicht erst bei einer vierteljährlichen Prüfung.
Wenn Sie auch Gemini 3.8 Flash in Ihrem Stack verwenden, kann derselbe Arbeitsbereich diese Anfragen halten: Senden Sie einen Interactions API-Aufruf, überprüfen Sie das Antwortschema und die usageMetadata Token-Anzahl und planen Sie dies zusammen mit Ihren Sicherheitsszenarien ein. Laden Sie Apidog herunter, um dies einzurichten.
Häufig gestellte Fragen (FAQ)
- Kann ich API-Zugang zu Gemini 3.8 Flash Cyber erhalten? Nein. Es gibt keine öffentliche API, keine Selbstbedienungsanmeldung und keine Preisseite. Der Zugang erfolgt über das Fairwind Program, das eine Bewerbung, Hintergrundüberprüfungen und die Annahme der oben beschriebenen Betriebsverpflichtungen erfordert. Wenn Sie die Berechtigungskategorien erfüllen, bewerben Sie sich über die Fairwind-Seite.
- Wie viel kostet Gemini 3.8 Flash Cyber? Google hat keinen Preis veröffentlicht. Die Bedingungen werden innerhalb des Fairwind Program festgelegt und sind nicht öffentlich. Jede andere Zahl, die Sie sehen, ist eine Schätzung.
- Ist Gemini 3.8 Flash Cyber ein anderes Modell als Gemini 3.8 Flash? Es teilt das Kernmodell. Der Unterschied liegt in der Abstimmung und dem Zugangsrahmen: Die Cyber-Variante bewältigt offensive Sicherheitsaufgaben, die das allgemeine Modell ablehnt, und sie ist nur für geprüfte Verteidiger verfügbar. Der Gemini 3.8 Flash Hauptartikel behandelt die Spezifikationen und Benchmarks des Basismodells.
- Wie vergleicht es sich mit GPT-5.6 Cyber? Beide sind geschützt, beide zielen auf die Entdeckung und Behebung von Schwachstellen ab, und keines hat eine öffentliche API. Ein direkter Vergleich ist ohne Zugang zu beiden nicht möglich, und kein unabhängiges Labor besitzt diesen. Die DeepMind Flash-Seite ist der Ort, um nach weiteren von Google veröffentlichten Zahlen Ausschau zu halten.
- Was sollte ich verwenden, wenn ich keinen Zugang bekomme? Gemini 3.8 Flash für Code-Reviews und Erklärungen, gepaart mit routinemäßigen API-Sicherheitstests: Authentifizierungsprüfungen, negative Tests und geplante Ausführungen. Diese Kombination deckt die Fehlermodi hinter den meisten tatsächlichen API-Vorfällen ab.
Wo Sie das lässt
Gemini 3.8 Flash Cyber ist ein echter Leistungssprung für die Verteidiger, denen Google Zugang gewährt, und das Fairwind Program ist ein klareres, strengeres Tor als das 3.5 Pilotprojekt, das es ersetzt. Für alle außerhalb dieses Tores hat sich an Ihren Optionen am 2. September nichts geändert. Sie haben immer noch Gemini 3.8 Flash, das Sie heute aufrufen können, und Sie besitzen immer noch die unglamouröse Arbeit, zu beweisen, dass Ihre API schlechte Tokens und schlechte Eingaben ablehnt. Tun Sie das nach einem Zeitplan, und Sie werden die Art von Fehlern finden, auf die ohnehin kein geschütztes Modell hingewiesen worden wäre.