
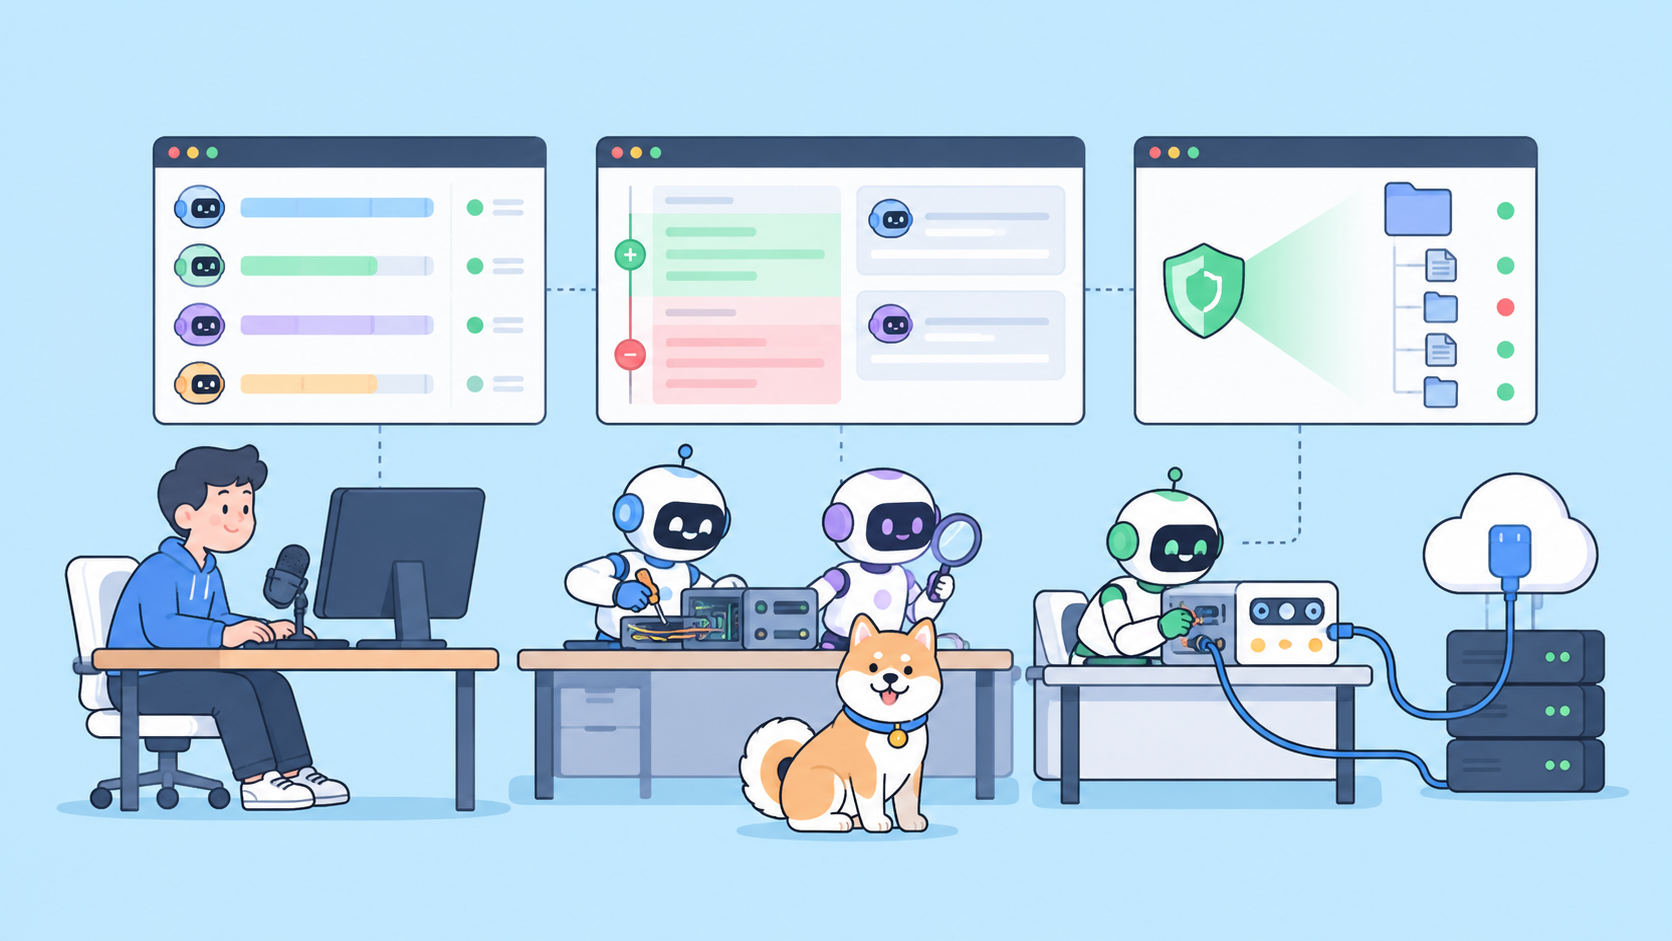
في OpenAI DevDay 2026 بتاريخ 29 سبتمبر، حصل Codex على أربعة تحديثات: Codex السحابي مع بيئات قابلة لإعادة الاستخدام (Plus, Pro, Business, Healthcare, Edu, Enterprise)، وواجهة سطر أوامر Codex (CLI) محدّثة بالصوت، وعرض /agents، وتحرير المطالبات، واستئناف العمل، وأشجار العمل (لجميع الخطط)، ومراجعة الكود (Code Review) في تطبيق ChatGPT لسطح المكتب لسحوبات GitHub وطلبات دمج GitLab مع مراجعات سحابية تلقائية (لجميع الخطط)، وCodex Security Cloud لعمليات فحص المستودعات المجدولة وإعداد الإصلاحات (Pro, Business, Enterprise, Edu). في نفس اليوم، جعل Codex CLI 0.159.1 من GPT-6.1 Sol النموذج الافتراضي.
يشمل هذا الدليل ما يفعله كل تغيير، والأوامر التي ستستخدمها، وأين تكمن الثغرات. لبقية الحدث، راجع مركز DevDay 2026 لمطوري واجهات برمجة التطبيقات. هناك ثغرة واحدة تهم فرق واجهات برمجة التطبيقات: يقوم Codex بكتابة ومراجعة الكود، لكن مراجعاته لا تستدعي واجهة برمجة التطبيقات (API) قيد التشغيل. وهنا يأتي دور اختبارات العقود في Apidog، ويوضح القسم الأخير توصيل التكامل المستمر (CI).
ما الذي تغير في Codex في DevDay 2026
| التحديث | ماذا يفعل | أين تستخدمه | الخطط | الحالة |
|---|---|---|---|---|
| بيئات Codex السحابية | إعداد مرة واحدة، وإعادة استخدامها في مساحات عمل معزولة | الويب، تطبيق سطح المكتب، codex cloud |
Plus, Pro, Business, Healthcare, Edu, Enterprise | متاح |
| واجهة سطر أوامر Codex (CLI) المحدثة | الصوت، عرض /agents، تحرير المطالبة، استئناف، أشجار العمل |
الطرفية | جميع الخطط | متاح |
| مراجعة الكود (Code Review) | لوحة مراجعة طلبات السحب (PR) وطلبات الدمج (MR)، مراجعات سحابية تلقائية | تطبيق ChatGPT لسطح المكتب، GitHub، GitLab | جميع الخطط | إتاحة عامة لـ GitHub؛ معاينة لطلبات دمج GitLab |
| Codex Security Cloud | فحوصات مجدولة، نتائج مجمعة، إعداد الإصلاحات | Codex السحابي، عبر مكون إضافي | Pro, Business, Enterprise, Edu | معاينة بحثية |
| GPT-6.1 Sol كنموذج افتراضي | الافتراضي في كتالوج النماذج المرفقة بواجهة سطر الأوامر | واجهة سطر الأوامر (قابلة للتحديد أيضًا في Codex وChatGPT Work) | Plus, Pro, Business, Enterprise, Edu (يُفعل من قبل المسؤول في Enterprise وEdu) | متاح |
المصادر: ملخص DevDay 2026 من OpenAI، صفحة "ما الجديد في Codex"، ووثائق Codex المرتبطة أدناه.
Codex السحابي: بيئات قابلة لإعادة الاستخدام
يدير Codex السحابي مهام البرمجة في السحابة "حتى يستمر العمل أثناء نوم جهاز الكمبيوتر الخاص بك". تغيير DevDay هو نموذج البيئة. وفقًا لوثائق البيئات السحابية، البيئة هي الإعداد القابل لإعادة الاستخدام الذي تشاركه مهامك: المستودعات، والتبعيات، والأدوات، وإعدادات الوصول. تحصل كل مهمة جديدة على مساحة عمل معزولة خاصة بها من الإصدار المنشور.
الإعداد تفاعلي. في مهمة جديدة، اختر العمل في > السحابة، ثم إنشاء بيئة، واختر مستودعات GitHub للمراجعة. يقوم Codex بفحصها، وتثبيت التبعيات، واختبار سير العمل، ويطلب أي شيء لا يمكنه استنتاجه. تقوم بمراجعة التقرير وتحديد نشر. يسجل Codex ما نجح في حقلين: نص تثبيت برمجي ومهارة بدء تشغيل الخدمات والتأكد من جاهزيتها.
ثلاثة تفاصيل مهمة عمليًا:
- يعمل تحديث المستودع في الخلفية ويحافظ على مخابئ التبعيات، لذلك لا تكرر المهام الجديدة عملية التثبيت.
- الوصول إلى الإنترنت هو إعداد خاص بكل بيئة: إعداد مسبق لمدير الحزم، أو مجالات مخصصة، أو غير مقيد.
- تحافظ أسرار الشبكة على بيانات الاعتماد خارج بيئة الاختبار المعزولة (sandbox). ترى البرامج عنصر نائب، ويقوم وكيل باستبدال القيمة الحقيقية فقط لوجهات HTTPS المسموح بها.
إذا كانت مهمة سحابية تحتاج إلى استدعاء واجهة برمجة تطبيقات تجريبية، أضف هذا المضيف ضمن المجالات المسموح بها وخزن رمزه كسر شبكة، وليس متغير بيئة عادي. من الطرفية، يقوم codex cloud بتسليم العمل إلى السحابة ويسرد محادثات السحابة الأخيرة.
واجهة سطر أوامر Codex (CLI) المحدثة
قم بتثبيته باستخدام السكربت من وثائق Codex CLI:
curl -fsSL https://chatgpt.com/codex/install.sh | sh
تسرد سجل تغييرات Codex أيضًا إصدارات npm (`npm install -g @openai/codex`). الإصدار 0.159.1، الذي صدر في 29 سبتمبر، "أضاف GPT-6.1 Sol كنموذج افتراضي في الكتالوج المدمج" (يشمل نفس المدخل أيضًا كتالوجات Amazon Bedrock Mantle وRuntime). تعرض جلسة العينة في وثائق CLI `gpt-6.1-sol medium`. وفقًا لصفحة نماذج Codex، لا يتم تضمين Free وGo عند الإطلاق، وتحصل Enterprise وEdu عليه فقط بعد تمكين المسؤول له. للتبديل، استخدم `/model` في جلسة أو ابدأ بـ `codex --model gpt-6-sol`. ما هو GPT-6.1 Sol؟ يشرح ما تغير عن GPT-6 Sol، بما في ذلك جهد `none` المفقود.
فيما يلي كيفية ارتباط ميزات CLI الرئيسية بالأوامر:
| الميزة | كيف تستخدمها | المصدر |
|---|---|---|
| الصوت | المحادثات الصوتية مُفعلة بشكل افتراضي منذ 0.156.0؛ مفتاح F8 للتبديل، /voice settings يختار صوتًا |
سجل التغييرات |
عرض /agents |
نظرة عامة على وكلاءك؛ يصف سجل التغييرات تصفية المهام حسب الحالة وبدء جلسات أشجار العمل منها | ملخص، سجل التغييرات |
| تحرير المطالبة | تعديل مطالبة سابقة يعيد السلسلة إلى تلك النقطة | سجل التغييرات |
| استئناف | codex resume يعود إلى محادثة محفوظة |
وثائق CLI |
| أشجار العمل | /worktree يدير المحادثة في شجرة عمل Git جديدة؛ /fork ينسخ محادثة إلى محادثة أو شجرة عمل جديدة |
مرجع أوامر Slash |
| النموذج | /model يختار النموذج وجهد التفكير |
وثائق CLI |
| مراجعة محلية | /review يفحص التغييرات غير الملتزم بها، أو التزامًا، أو فرعًا أساسيًا |
وثائق CLI |
دعم أشجار العمل مفعل بشكل افتراضي اعتبارًا من الإصدار 0.156.0، مما يجعل الوكلاء المتوازيين على مستودع واحد عمليين: يحصل كل منهم على نسخة خاصة به، لذلك لا تقوم مهمتان بتحرير نفس الملفات. يقوم أمر `/review` بالإبلاغ عن النتائج ذات الأولوية "دون تعديل شجرة عملك"، حتى تتمكن من تشغيله قبل كل التزام.
مراجعة الكود: تطبيق سطح المكتب، GitHub، وGitLab
مراجعة الكود هي مكون إضافي في تطبيق ChatGPT لسطح المكتب. تقول وثائق مراجعة الكود إنه يعرض وصف طلب السحب، والملفات المتغيرة، والتعليقات، والفحوصات، بحيث يمكنك التحقق من المشكلات قبل الموافقة. مراجعة GitHub متاحة بشكل عام؛ ودعم طلبات دمج GitLab في مرحلة المعاينة.
تتطلب المراجعات السحابية التلقائية موصل ChatGPT Codex وأذونات المستودع. تظهر التعليقات على GitHub وفي لوحة مراجعة الكود، و"لا تتطلب المراجعة السحابية منك إنشاء بيئة سحابية أو إدارتها". وفقًا لدليل تكامل GitHub، يمكنك أيضًا تشغيلها بالتعليق `@codex review`، وفي GitHub، يشير Codex إلى مشكلات P0 وP1 فقط.
يمكنك توجيه المراجعات باستخدام قسم `## Code Review Rules` في ملف `AGENTS.md`، الذي يوضع في الملف الأقرب إلى الكود الذي يحكمه. يقدم نفس الدليل نصيحة تستحق الأخذ بها حرفيًا: "اترك الفحوصات الميكانيكية في CI،" وقواعد المراجعة "لا تحل محل الاختبارات، أو حماية الفروع، أو الموافقات المطلوبة." Codex لمراجعة الكود يغطي سير عمل المراجعة بتعمق أكبر.
Codex Security Cloud
يقوم Codex Security Cloud بمسح مستودعات GitHub المتصلة في Codex السحابي. يصف ملخص OpenAI عمليات المسح المجدولة، والنتائج المكررة، وإعداد الإصلاحات في السحابة، ويقول إنه يشمل نماذج Daybreak Blue دون تطبيق منفصل (شارح Daybreak Blue vs Red يغطي هذه المستويات). إنه في معاينة بحثية لـ Pro وBusiness وEnterprise وEdu.
الإعداد، وفقًا لدليل إعداد Security Cloud:
- قم بتثبيت المكون الإضافي Codex Security Cloud من متجر مكونات ChatGPT الإضافية.
- حدد اتصال GitHub وامنح الوصول إلى المستودعات التي تريد مسحها.
- اختر مستودعًا وبيئة سحابية، واضبط الهدف على المستودع، وابدأ المسح.
- للتغطية المستمرة، اختر الالتزام بالتغييرات، ثم اضبط البيئة، أو أيام السجل، أو حالة الإيقاف المؤقت ضمن إعدادات المراقبة.
- عند العثور على نتيجة، يقوم الإصلاح باستخدام Codex بصياغة تصحيح، وإنشاء طلب سحب مسودة يفتحه للمراجعة.
لتغطية كل طلب سحب، يدعم GitHub أيضًا `@codex security review`، وهي مراجعة أعمق ومحددة أمنيًا في معاينة بحثية.
أين يتناسب Apidog: Codex يراجع الكود، ولكن واجهة برمجة التطبيقات الخاصة بك لا تزال بحاجة إلى اختبار
يقرأ Code Review الفروقات والأوصاف والتعليقات. ولا يرسل طلبًا إلى خدمتك قيد التشغيل. قد يبدو طلب السحب الذي يعيد تسمية حقل JSON أو يغير رمز حالة مقبولًا في المراجعة ومع ذلك يكسر كل عميل. هذه مشكلة عقد، وتحتاج إلى اختبار يستدعي واجهة برمجة التطبيقات.
الاقتران مباشر. احتفظ بمواصفات OpenAPI وسيناريوهات الاختبار الخاصة بك في Apidog، حيث يؤكد كل خطوة رموز الحالة ويتحقق من الاستجابة مقابل مخطط نقطة النهاية. قم بتشغيل هذه السيناريوهات في CI عبر Apidog CLI على كل طلب سحب. يعرض Code Review فحوصات طلب السحب، لذلك يظهر اختبار العقد الفاشل بجانب تعليقات Codex في نفس اللوحة. تشرح اختبارات عقد واجهة برمجة التطبيقات (API) النهج.
ابدأ صغيرًا. اختر نقاط النهاية التي يعتمد عليها عملاؤك أكثر وأكد على رمز الحالة، والحقول المطلوبة، وأنواعها. عندما يقوم طلب سحب كتبه Codex بإعادة تسمية `user_id` إلى `userId`، يفشل فحص المخطط، ويخرج CLI برمز غير صفري، ويتحول الفحص إلى اللون الأحمر في طلب السحب، قبل أن يضطر المراجع البشري إلى اكتشاف إعادة التسمية في فرق طويل. يتطابق هذا الانقسام مع إرشادات OpenAI الخاصة: تغطي قواعد المراجعة السلوك المهم الخاص بالمستودع، ويمتلك CI الفحوصات الحتمية.
إليك وظيفة GitHub Actions:
name: api-contract-tests
on: pull_request
jobs:
  apidog:
    runs-on: ubuntu-latest
    steps:
      - run: npm install -g apidog-cli
      - run: apidog run --access-token "$APIDOG_ACCESS_TOKEN" -t "$SCENARIO_ID" -e "$ENV_ID" -r cli,junit
        env:
          APIDOG_ACCESS_TOKEN: ${{ secrets.APIDOG_ACCESS_TOKEN }}
          SCENARIO_ID: ${{ vars.APIDOG_SCENARIO_ID }}
          ENV_ID: ${{ vars.APIDOG_ENV_ID }}
يمكن لـ Codex تشغيل نفس الأمر محليًا قبل فتح طلب السحب، لذلك يرى الفشل بينما لا يزال لديه السياق. يغطي استخدام Apidog CLI في Codex هذا الإعداد، ويقوم بناء مصنع برامج خاص بك باستخدام Codex بتوصيل الحلقة الكاملة من المهمة إلى طلب السحب المختبر.
الأسئلة الشائعة
ما الذي حصل عليه Codex في DevDay 2026؟ بيئات سحابية قابلة لإعادة الاستخدام، واجهة سطر أوامر (CLI) محدثة (صوت، /agents، تحرير المطالبات، استئناف، أشجار العمل)، مراجعة الكود (Code Review) في تطبيق سطح المكتب مع مراجعات سحابية تلقائية، وCodex Security Cloud في معاينة بحثية.
ما هو النموذج الافتراضي في Codex CLI الآن؟ GPT-6.1 Sol، منذ إصدار CLI 0.159.1 في 29 سبتمبر. استخدم /model لتبديل النماذج أو تغيير جهد التفكير.
هل يمكنني استخدام Codex السحابي في الخطة المجانية؟ لا. Codex السحابي متاح لخطط Plus, Pro, Business, Healthcare, Edu, وEnterprise. واجهة سطر الأوامر ومراجعة الكود متاحة لجميع الخطط، ويغطي دليلنا المجاني لـ Codex الطرق المجانية.
هل يقوم Codex Code Review باختبار واجهة برمجة التطبيقات الخاصة بي؟ لا. إنه يقرأ فرق طلب السحب، الوصف، التعليقات، والفحوصات. أضف اختبارات عقد واجهة برمجة التطبيقات في CI حتى يفشل الفحص عند تغير السلوك.
من يمكنه استخدام Codex Security Cloud؟ Pro, Business, Enterprise, وEdu، في معاينة بحثية. يمكنك تثبيته كمكون إضافي وتوصيل GitHub.
الخطوة التالية
قم بتحديث واجهة سطر الأوامر (CLI)، قم بتشغيل /model للتأكد من أنك تستخدم gpt-6.1-sol، وجرّب /review على فرعك التالي. ثم قم بتنزيل Apidog، وحوّل نقطة نهاية حرجة واحدة إلى سيناريو اختبار، وأضف المهمة أعلاه، بحيث يتم فحص كل طلب سحب كتبه Codex مقابل واجهة برمجة التطبيقات قيد التشغيل وكذلك الفروقات.